Configurer les périphériques Network Edge en tant que passerelles de synchronisation
Avant de créer une connexion au réseau Precision Timing, vous devez configurer les périphériques virtuels Network Edge pour qu'ils agissent en tant que passerelles pour les services Precision Time. Les sections suivantes décrivent les étapes générales de configuration des périphériques Network Edge.
Considérations
- Network Edge prend en charge le protocole NTP Standard et le protocole NTP Enterprise.
- Lorsque vous configurez votre connexion Equinix Precision Time, veillez à ajouter une valeur IP pour votre interface de passerelle. Cette valeur sera attribuée à l'interface de pare-feu virtuel qui se connecte au réseau Precision Time.
Configurer un pare-feu ou un routeur de Network Edge comme passerelle de synchronisation
Ce schéma illustre une configuration Equinix Precision Time qui utilise un pare-feu ou un routeur Network Edge comme passerelle de synchronisation. Le côté client se connecte via Equinix Fabric.
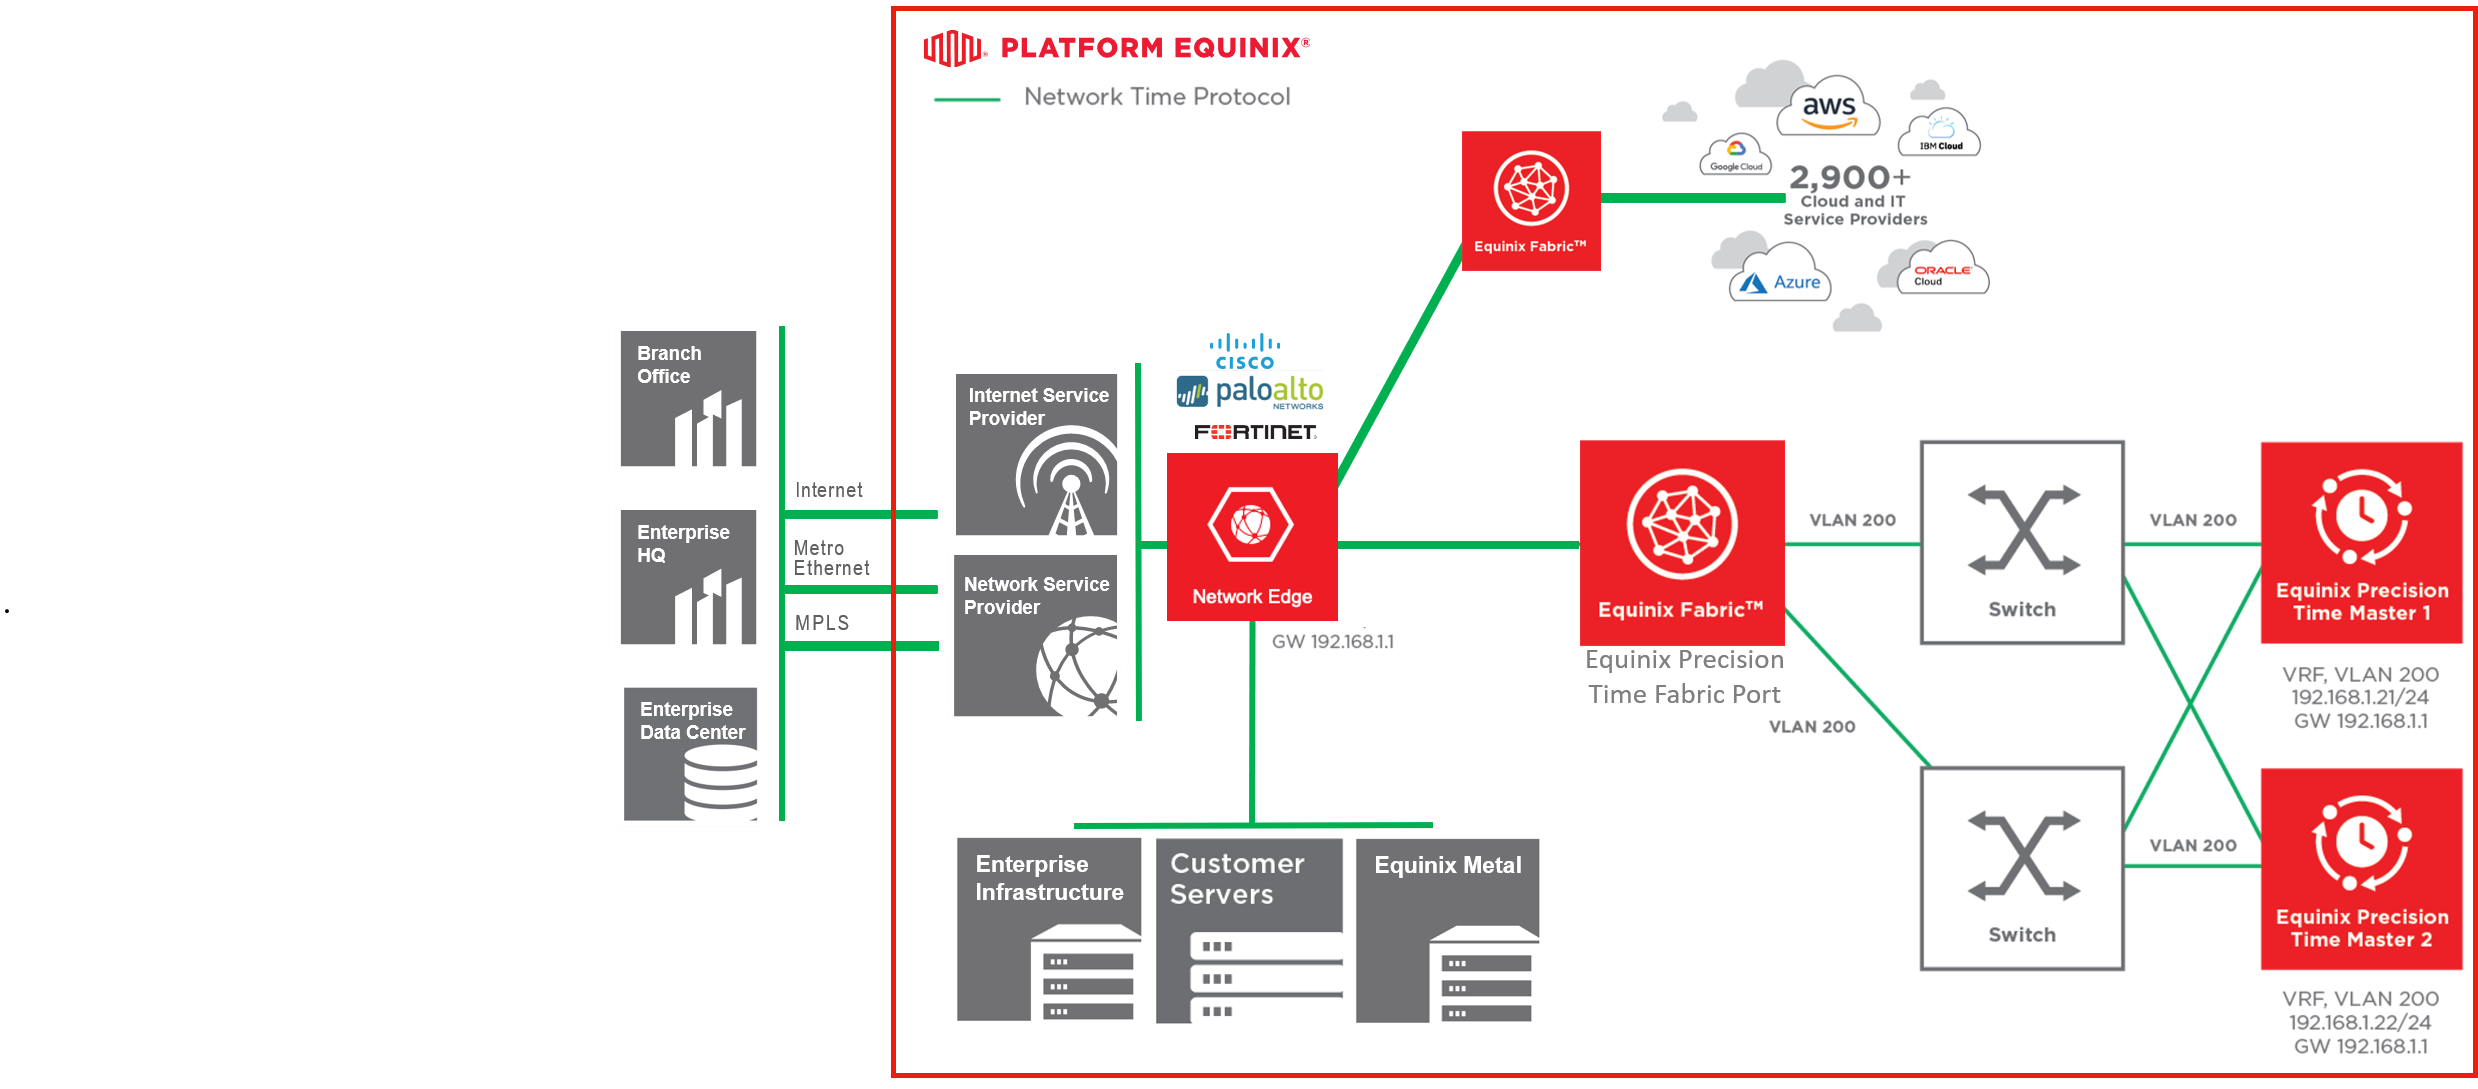
Configurer un pare-feu Network Edge comme passerelle de synchronisation
Avant de commencer, vous devez créer un pare-feu Network Edge virtuel.
Vous pouvez utiliser SSH pour configurer votre pare-feu :
- Attribuez l'adresse IP de la passerelle de votre connexion Precision Time à l'interface correspondante.
- Sur la base du pare-feu Network Edge, créez des groupes d’adresses pour les sources de synchronisation et vos périphériques LAN.
- Configurez l'interface du pare-feu faisant face au réseau local.
- Créez l'accès requis pour votre réseau LAN aux sources Precision Time .
Vous pouvez également utiliser l'interface Palo Alto pour configurer votre passerelle de pare-feu, comme décrit dans cet exemple :
-
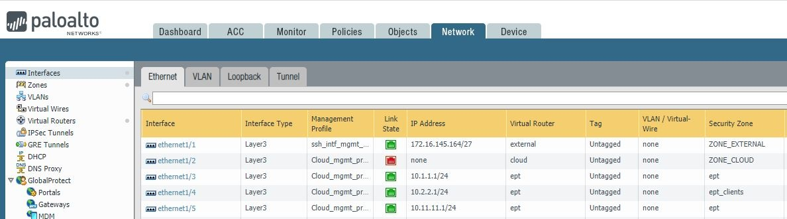
Dans l'interface Palo Alto, accédez à réseau > interfaces. Sélectionnez l'interface à configurer.
-
Sélectionnez type d'interface > Layer3.
-
Dans la section IP, ajoutez votre adresse IP et attribuez-la comme passerelle pour votre réseau de synchronisation.
-
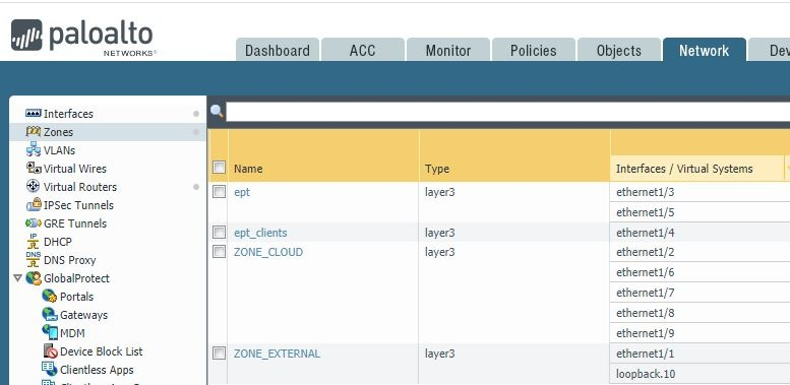
Configurez les zones Palo Alto en accédant à Config > Nouvelle zone > zone de sécurité > définir un nom. Cliquez sur OK.
-
Créer une politique d'accès du client au serveur de synchronisation.
-
Fournir un accès aux paquets ICMP et au service NTP pour le client EPT de la
EPT_CLIENTzone aux serveurs de synchronisation dans la zone EPT (serveur de synchronisation).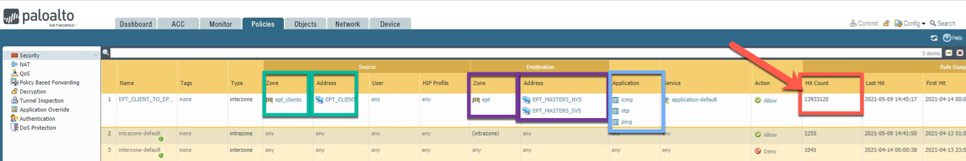
Configurer un routeur de Network Edge comme passerelle de synchronisation
Avant de commencer, vous devez créer un pare-feu Network Edge virtuel.
Vous pouvez utiliser SSH pour configurer votre routeur :
- Attribuez l’adresse IP de la passerelle de votre connexion Precision Time aux interfaces respectives sur chaque routeur virtuel Network Edge .
- Si vous ajoutez une liste de contrôle d'accès (ACL), assurez-vous d'autoriser les adresses IP des serveurs de synchronisation Equinix Precision et le port NTP 123.
- Configurez les adresses IP des serveurs de synchronisation Equinix Precision comme source NTP.
- Configurez l’interface LAN du routeur Network Edge vers votre réseau.
- Assurez-vous que ce réseau peut être atteint par le reste de votre réseau grâce à un routage dynamique ou statique.
- Si vous annoncez votre réseau de synchronisation (l'interface passerelle) dans un protocole IGP (Interior Gateway Protocol), assurez-vous que cette interface est passive. Cela empêchera l'envoi de messages Hello vers les serveurs de synchronisation Equinix Precision.
- Vous pouvez transformer le routeur en votre serveur de synchronisation NTP ou acheminer vos clients vers le réseau de synchronisation Equinix Precision.
Pour des exemples de commandes, voir la procédure suivante.
Utiliser SSH pour configurer un routeur Network Edge comme passerelle de synchronisation
Avant de commencer, vous devez créer un pare-feu Network Edge virtuel.
Vous pouvez utiliser SSH pour configurer votre routeur :
-
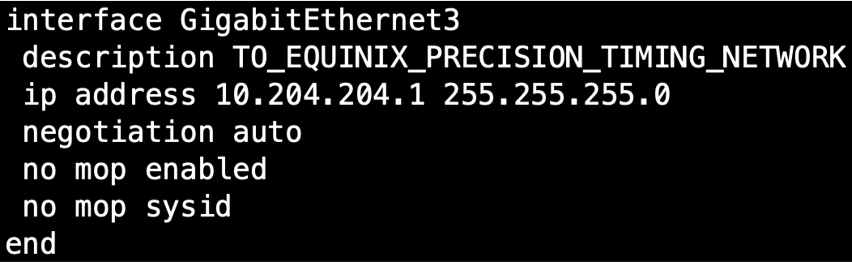
Attribuez l’adresse IP de la passerelle de votre connexion Precision Time à l’interface correspondante sur le routeur virtuel Network Edge .
-
Si vous ajoutez une ACL, assurez-vous d'autoriser l'adresse IP du serveur de synchronisation Equinix Precision et le port NTP 123.
-
Configurez l'adresse IP du serveur de synchronisation Precision comme source NTP.

-
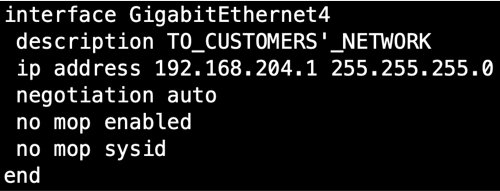
Configurez l'interface LAN des routeurs NE vers votre réseau.
-
Assurez-vous que ce réseau peut être atteint par le reste de votre réseau grâce à un routage dynamique ou statique.
-
Si vous annoncez votre réseau de synchronisation (l'interface passerelle) dans un protocole IGP (Interior Gateway Protocol), assurez-vous que cette interface est passive. Cela empêchera l'envoi de messages Hello vers le serveur de synchronisation de précision Equinix.
-
Vous pouvez faire du routeur votre serveur de synchronisation NTP, ou vous pouvez router vos clients vers le réseau Equinix Precision Time. Pour annoncer une adresse IP unique comme source NTP à votre réseau, considérez la solution NTP Anycast .
Une fois votre périphérique virtuel Network Edge configuré, vous pouvez vous connecter au réseau Precision Timing. Reportez-vous à la section temps de précision de commande avec Fabric Connect pour configurer une connexion.
Configurer un SD-WAN de Network Edge comme passerelle de synchronisation
Avant de commencer cette procédure, vous devez faire tourner un Network Edge SD-WAN virtuel. Ce périphérique est utilisé comme exemple dans les étapes de configuration ci-dessous.
Exemple de configuration d'un dispositif SD-WAN Cisco
Créez une instance Cisco SD-WAN :
- Configuration du dispositif - Auto-configuré
- Licences - Apportez votre propre licence (BYOL)
- Ressources du dispositif - 2 cœurs, 4 Go de mémoire
- Progiciel - Avantage ADN
- Version du logiciel - 17.03.03
- Nom de l'appareil – Test_appareil
- Clé d'activation –
- Mot de passe root –
- Interfaces - 8 Interfaces par défaut
- Notifications d'état des appareils – test_user@equinix.com
Créer la connexion
Utilisez Equinix Customer Portal pour fournir une connexion de service Precision Time du périphérique SD-WAN à l'emplacement du service Precision Time NTP. Voir temps de précision de commande avec Fabric Connect.
Configuration des routeurs Cisco
Définissez ces options pour configurer le routeur :
- config-transaction - Entre dans le mode de configuration
- ntp server - Définit le Cisco CSR comme serveur de temps
- commit – Enregistre les modifications
- show ntp association - Affiche des informations sur les associations NTP.
Directives supplémentaires
- Attribuez l’adresse IP de la passerelle de votre connexion Precision Time aux interfaces respectives sur chaque instance SD-WAN virtuelle Network Edge .
- Pour ajouter une liste de contrôle d'accès (ACL), vous devez autoriser à la fois les adresses IP des serveurs Equinix Precision Timing et le port NTP 123.
- Configurez les adresses IP des serveurs Precision Timing comme source NTP.
- Configurez l'interface LAN du périphérique Network Edge SD-WAN vers votre réseau.
- Assurez-vous que ce réseau peut être atteint par le reste de votre réseau grâce à un routage dynamique ou statique.
- Si vous annoncez votre réseau de synchronisation (l'interface passerelle) dans un protocole IGP (Interior Gateway Protocol), assurez-vous que cette interface est passive. Cela empêche l'envoi de messages Hello vers les serveurs de synchronisation de précision Equinix.
- Vous pouvez faire de l'appareil votre serveur de temps NTP, ou vous pouvez acheminer vos clients vers le réseau Precision Timing.
Tailles de sous-réseau prises en charge
Les tailles de sous-réseau prises en charge varient selon le protocole et le niveau de service.
Pour PTP avec le niveau de service Standard, seules ces valeurs de sous-réseaux (masque de réseau) sont autorisées :
- /28 (255.255.255.240)
- /29 (255.255.255.248)
- /30 (255.255.255.252)
Pour PTP avec le niveau de service Enterprise, seules ces valeurs de sous-réseaux (masque de réseau) sont autorisées :
- /26 (255.255.255.192)
- /27 (255.255.255.224)
- /28 (255.255.255.240)
- /29 (255.255.255.248)
- /30 (255.255.255.252)
Pour NTP avec le niveau de service Standard, seules ces valeurs de sous-réseaux (masque de réseau) sont autorisées :
- /22 (255.255.252.0)
- /23 (255.255.254.0)
- /24 (255.255.255.0)
- /25 (255.255.255.128)
- /26 (255.255.255.192)
- /27 (255.255.255.224)
- /28 (255.255.255.240)
- /29 (255.255.255.248)
- /30 (255.255.255.252)
Pour NTP avec le niveau de service Enterprise, seules ces valeurs de sous-réseaux (masque de réseau) sont autorisées :
- /21 (255.255.248.0)
- /22 (255.255.252.0)
- /23 (255.255.254.0)
- /24 (255.255.255.0)
- /25 (255.255.255.128)
- /26 (255.255.255.192)
- /27 (255.255.255.224)
- /28 (255.255.255.240)
- /29 (255.255.255.248)
- /30 (255.255.255.252)