Spécifications des VNFs Fortinet
Licence
Network Edge prend en charge les déploiements BYOL (Bring Your Own License) à l'aide des modèles de licence Fortinet FortiGate VM pris en charge, y compris les licences Fortiflex basées sur des jetons et les droits d'abonnement FortiGate VM pris en charge.
Les modèles de licence FortiGate VM V-Series hérités sont obsolètes et ne doivent pas être utilisés pour de nouveaux déploiements.
Pour acheter une licence logicielle, contactez votre représentant commercial Fortinet ou vos partenaires.
Support
Contactez votre représentant commercial Fortinet ou partenaire pour acheter FortiCare et les droits de service FortiGuard applicables qui correspondent à votre abonnement FortiGate VM ou à votre licence Fortiflex.
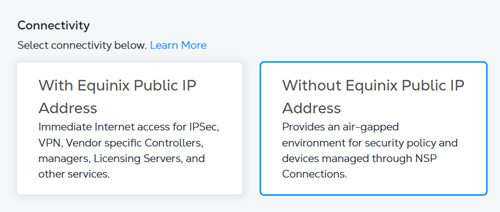
Configuration de votre périphérique Fortinet sans adresse IP publique Equinix
Si vous créez votre périphérique Fortinet (mode autonome) sans adresse IP publique Equinix , le VNF est provisionné sans adresse IP publique sur l'interface WAN ou de gestion.
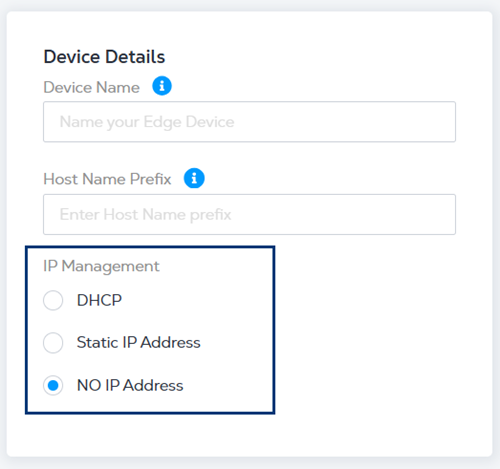
Lors de la saisie des détails du périphérique , sélectionnez l'une des options d'adresse IP suivantes :
- DHCP – un protocole de gestion de réseau qui attribue automatiquement des adresses IP.
- Adresse IP statique – entrez l'adresse IP, le masque de sous-réseau et la passerelle par défaut.
- Aucune adresse IP ne sera attribuée.
Vous êtes responsable de la configuration de l'enregistrement de la licence, de la configuration du réseau superposé et du regroupement (facultatif).
Fortinet FortiGate série VM
Network Edge déploie des instances de VM FortiGate sur une infrastructure de virtualisation KVM prise en charge. Pour plus d'informations, consultez la fiche technique FortiGate VM KVM .
| 2 cœurs | 4 cœurs | 8 cœurs | 16 cœurs | |
|---|---|---|---|---|
| Mémoire | 4 GO | 6 GO | 12 GB | 24 GB |
| Progiciel | VM02 | VM04 | VM08 | VM16 |
| Interfaces de données virtuelles prises en charge (par défaut/maximum) | 10 / 18 | |||
| Interfaces réservées au système | Port 1 (gestion) Port 2 (WAN/SSH) | |||
| Type de licence disponible | BYOL | |||
| Méthodes d'accès | SSH (CLI) HTTPS (console Web) | |||
| Version de l'image | Voir versions d'image disponibles | |||
| Commandes CLI restreintes | Aucun | |||
| Options de déploiement | Simple Redondant Cluster |
Création d'un périphérique pare-feu Fortinet FortiGate
Obtenez une licence auprès du revendeur de périphériques du fournisseur pour un périphérique FortiGate Firewall. Bring Your Own License (BYOL) est la seule option disponible pour ce périphérique virtuel. Network Edge prend en charge les droits de licence FortiGate VM basés sur des fichiers ainsi que les licences Fortiflex basées sur des jetons.
La licence Fortiflex basée sur des jetons est prise en charge pour les versions actuelles de FortiOS 7.x disponibles sur Network Edge.
Pendant le processus de création de l'appareil:
- Sélectionnez je vais entrer des tokens de licence si vous utilisez une licence Fortiflex basée sur des tokens. Dans le champ, saisissez votre clé de token de licence.
- Sélectionnez je téléverrai les fichiers de licence si vous utilisez une licence basée sur un fichier. Cliquez sur choisir un fichier pour télécharger votre fichier de licence.
Le téléchargement du jeton de licence BYOL ou des fichiers pour Fortinet FortiGate est facultatif. Vous pouvez provisionner votre appareil sans licence et enregistrer la licence BYOL une fois l'appareil provisionné.
Stockage de journalisation pour Fortinet FortiGate Firewall Device
Le pare-feu Fortinet FortiGate inclut 30 Go de stockage de journalisation, fournissant un tampon sur l'appareil pour les données d'événements de pare-feu. Les journaux de trafic, les journaux de menaces, les journaux d'événements et les enregistrements de violation de stratégie sont tous stockés localement. Tous les périphériques nouvellement créés incluent automatiquement 30 Go de stockage de journalisation.
Pour mettre à niveau votre pare-feu Fortinet FortiGate existant afin d'inclure les 30 Go de stockage de journalisation, consultez récupération manuelle de l'appareil pour réinstancier votre appareil. Quelle que soit la version logicielle sélectionnée lors de la réinstanciation, 30 Go de stockage de journalisation sont automatiquement provisionnés pour le périphérique.
Fortinet FortiGate SD-WAN
| 2 cœurs | 4 cœurs | 8 cœurs | 16 cœurs | |
|---|---|---|---|---|
| Mémoire | 4 GO | 6 GO | 12 GB | 24 GB |
| Progiciel | VM02 | VM04 | VM08 | VM16 |
| Interfaces de données virtuelles prises en charge (par défaut/maximum) | 10 / 18 | |||
| Interfaces réservées au système | Port 1 (gestion) Port 2 (WAN/SSH) Port 3 (NSP/BYOC) | |||
| Type de licence disponible | BYOL | |||
| Méthodes d'accès | SSH FortiManager | |||
| Version de l'image | Voir versions d'image disponibles | |||
| Commandes CLI restreintes | Aucun | |||
| Options de déploiement | Simple Redondant Cluster |
Création de périphériques Fortinet FortiGate SD-WAN
Pendant le processus de création de l'appareil:
- Sélectionnez je vais entrer des tokens de licence si vous utilisez une licence Fortiflex basée sur des tokens. Dans le champ, saisissez votre clé de token de licence.
- Sélectionnez je téléverrai les fichiers de licence si vous utilisez une licence basée sur un fichier. Cliquez sur choisir un fichier pour télécharger votre fichier de licence.
Le téléchargement du jeton de licence BYOL ou des fichiers pour Fortinet FortiGate est facultatif. Vous pouvez provisionner votre appareil sans licence et enregistrer la licence BYOL une fois l'appareil provisionné.
Création d'une grappe Fortinet SD-WAN
Si vous créez un cluster, il vous sera demandé de fournir:
- Nom du cluster – Saisissez un nom pour le cluster.
- Nom de l’appareil – Saisissez un nom pour l’appareil.
- Contrôleur SD-WAN principal 1 – Entrez l’adresse IP.
- Mot de passe administrateur de l’appareil principal – Saisissez un mot de passe pour l’appareil principal.
- Nom d’hôte principal – Saisissez le nom d’hôte du périphérique principal.
- Mot de passe administrateur du périphérique secondaire – Saisissez un mot de passe pour le périphérique secondaire.
- Nom d’hôte du périphérique secondaire – Saisissez le nom d’hôte du périphérique secondaire.
Lorsque vous connectez des périphériques en cluster à l'aide de Device Linking, les ID de groupe HA doivent être uniques sur chaque cluster.