Pare-feu infonuagique hybride
Network Edge travaille avec Equinix Fabric pour fournir un cloud virtuel sur rampe qui peut être mis en service en quelques minutes. Cela fournit un accès multicloud hybride à faible latence pour une variété d'applications. Si les applications sont multi-niveaux ou sensibles à la latence et ont besoin d'accéder aux ressources de l'entreprise, elles peuvent être mises en œuvre à l'aide d'un dispositif de sécurité virtuel déployé sur Network Edge à un point de contrôle unique.
Architecture
Dans ce scénario d'architecture de référence, la topologie multi-cloud hybride dispose d'un niveau Web déployé dans un fournisseur de cloud et d'un niveau de base de données déployé avec un autre fournisseur de cloud dans la même région. Le seul composant accessible au public de l'application est le niveau Web. Tous les autres composants doivent être sécurisés, y compris l'infrastructure d'entreprise qui fournit également des services à l'application et doit se trouver à proximité des autres composants en raison des exigences de latence.
Cette solution réduit le nombre d'appareils déployés et crée un point de contrôle de sécurité unique entre tous les niveaux d'application. Pour les entreprises, la complexité du réseau est réduite, ce qui réduit les coûts de connectivité cloud-to-cloud et améliore la sécurité.
La communication réseau entre les niveaux d'application est assurée par des interconnexions privées directes de couche 2 sur Equinix Fabric, l'appareil Network Edge fournissant des services de routage et de sécurité de couche 3. Le dispositif Network Edge est une fonction de réseau virtuel (VNF) hébergée par la plate-forme de virtualisation des fonctions réseau (NFV) Network Edge.
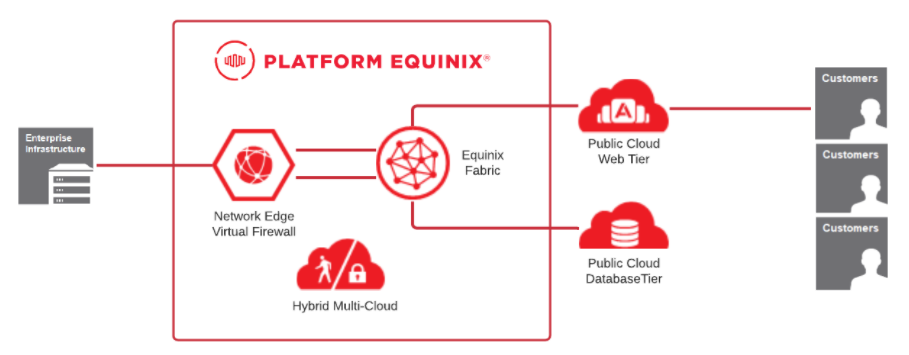
Composants Equinix
- Equinix Fabric – Equinix Fabric est une plate-forme de commutation qui fournit une connectivité privée à un large éventail de fournisseurs participants à la Fabric. Les circuits virtuels sont provisionnés sur la Fabric à l'aide d'une mise en réseau définie par logiciel pour établir la connectivité avec les fournisseurs connectés à la Fabric. Des connexions virtuelles peuvent être créées à l'aide du Portail client ou des API.
- Equinix Network Edge – Network Edge est une plateforme NFV conforme à la norme ETSI qui héberge des VNF (routeurs, pare-feu et SD-WAN) de divers fournisseurs tels que Cisco, Juniper, Palo Alto, Fortinet, versa, et Check point. Les VNF peuvent être déployés en temps réel et, une fois déployés, vous pouvez commencer à établir des connexions virtuelles avec les fournisseurs sur la Fabric.
Composants de l'application
- Interconnexion privée – les interconnexions privées du fournisseur de services cloud (CSP) sont des connexions hébergées ou partenaires de couche 2 qui se connectent à Equinix Fabric. Les connexions partenaires ou hébergées fournissent un commutateur intermédiaire entre un appareil et le routeur CSP avec lequel il est homologue. Une fois l'interconnexion privée de couche 2 établie, vous pouvez configurer l'appairage de couche 3 avec la passerelle CSP. Les interconnexions privées contournent Internet.
- Niveau Web de cloud public – le niveau Web de cloud public héberge les serveurs Web exposés sur l'Internet public pour la connectivité des utilisateurs. Ce niveau fournit également des services Internet qui sont fournis soit par le fournisseur de cloud public, soit par un fournisseur de services Internet qui se trouve sur le Fabric.
- Niveau de base de données de cloud public – le niveau de base de données de cloud public héberge les services PaaS de base de données interconnectés au niveau Web. Ce niveau est protégé par le dispositif de sécurité virtuel, car le trafic entre le niveau Web et le niveau de base de données doit traverser le point de contrôle de sécurité.
- Infrastructure d'entreprise : l'infrastructure d'entreprise héberge des services privés pour l'application. Cette infrastructure peut être hébergée dans un datacentre Equinix, fourni par Equinix Metal, ou hébergée sur un autre site. La seule exigence est que Equinix Fabric puisse accéder à l'infrastructure.
Recommandations
Ces recommandations constituent un point de départ. Les exigences du client peuvent différer de cette liste.
- Choix de l'emplacement – cet exemple d'architecture montre les connexions entre la même région. En fonction de la région de déploiement, la latence peut varier, ce qui est un facteur important lors de la conception d'applications avec des exigences de latence strictes. Cependant, certaines applications peuvent nécessiter une connectivité inter-région. Dans ce cas, utilisez la portée mondiale de Equinix Fabric pour créer ces connexions.
- Haute disponibilité – cette architecture présente un déploiement mono-thread sans tolérance aux pannes. Equinix recommande aux clients de déployer le niveau de tolérance aux pannes nécessaire pour répondre à leurs besoins métiers. Network Edge peut être déployé avec des dispositifs redondants ou, dans le cas de certains fournisseurs, des dispositifs peuvent être déployés en tant que paire haute disponibilité.
- Adressage réseau – pour les connexions à des services privés via une interface virtuelle privée, les clients peuvent utiliser l'adressage IP privé. Pour certains services publics, les propres adresses IP publiques et NAT du client peuvent être requises pour le dispositif Network Edge. Comme chaque CSP est différent en matière d'exigences d'adressage public, des recherches sont nécessaires avant d'essayer de créer des connexions publiques. Pour le niveau Web, les clients peuvent soit apporter leurs propres adresses IP répondant aux exigences de publicité sur Internet, soit utiliser l'adressage attribué par le fournisseur.
Considérations
Lorsque vous mettez en œuvre cette architecture, tenez compte des facteurs suivants.
Performance
En plus de la latence, la bande passante entre les composants et le débit du dispositif doivent être importants. Les circuits virtuels doivent être dimensionnés de manière appropriée et les dispositifs doivent prendre en charge le débit souhaité.
Sécurité
Les interconnexions privées sur la Fabric avec le fournisseur de cloud ne sont pas cryptées. Une application nécessitant un chiffrement doit être chiffrée soit au niveau de la couche application, soit au niveau de la couche réseau où des tunnels IPSEC peuvent être créés entre le terminal Network Edge et une passerelle cloud. Les tunnels IPSEC impliquent un surdébit, qui affecte également la sélection du dispositif. Cette solution déploie un dispositif de sécurité virtuel au niveau d'un point de contrôle unique qui croise tous les flux de trafic entre les niveaux d'application.
Coûts d'Equinix
- Instance d'appareil – Le coût de l'appareil virtuel (n'inclut pas le coût de la licence).
- Licence pour l'appareil virtuel – les clients peuvent acheter une licence d'abonnement pour certains fournisseurs. BYOL (Bring Your Own License) est disponible pour tous les fournisseurs.
- Circuits virtuels – les frais mensuels récurrents sont basés sur la taille des circuits. Les connexions entre les métros à travers l'Equinix Fabric entraînent des frais supplémentaires pour la connexion à distance.
Coûts CSP
- Frais de sortie – facturés par certains fournisseurs de services en fonction de la quantité de données transmises via l'interconnexion privée. Ces frais varient en fonction du fournisseur. L'utilisation d'une interconnexion privée réduit les frais de sortie par rapport à Internet.
- Frais de port fixe – facturés par certains fournisseurs en fonction de la taille du circuit, en plus des frais de sortie. Les frais de port de sortie et de port fixe sont pris en compte dans la conception de votre application.
En déployant un dispositif de sécurité virtuel sur Network Edge, les clients peuvent consolider les connexions multicloud hybrides en un seul point de contrôle de sécurité, tout en optimisant les performances des applications et en renforçant la sécurité.
Rubriques connexes