Options de haute disponibilité en Network Edge
Cette rubrique explique deux options de déploiement de services réseau hautement disponibles dans Network Edge: les périphériques redondants et le clustering de périphériques.
Network Edge est une offre de réseau en tant que service (NAAS) qui permet le déploiement rapide de fonctions de réseau virtuel (VNF) qui sont rattachées à Equinix Fabric. Cette plate-forme permet aux clients de créer rapidement des connexions virtuelles avec des fournisseurs, d'autres clients Equinix ou leurs propres déploiements physiques dans un Equinix IBX. Network Edge est une option populaire lorsque la vitesse de déploiement est primordiale sans un processus d'approvisionnement CAPEX important, et offre aux clients une approche plus flexible pour relever leurs défis en matière de services réseau dans des environnements multi-cloud.
Les scénarios de déploiement de Network Edge deviennent de plus en plus complexes à mesure que les clients trouvent des moyens innovants d'exploiter les constructions de réseaux virtuels pour résoudre leurs problèmes commerciaux. Cela inclut le déploiement de VNF de la même manière hautement disponible et résiliente que celle qui est demandée aux composants de réseau physique et qui est difficile à faire dans les fournisseurs de cloud public. Deux options de déploiement de services réseau haute disponibilité dans Network Edge sont décrites ci-dessous.
Dispositifs redondants (actif/actif)
La première option de haute disponibilité (HA) lancée dans Network Edge était la possibilité de déployer des VNF avec redondance. Lors de la création d'un périphérique dans le portail Equinix, HA est l'option intermédiaire étiquetée avec un périphérique haute disponibilité secondaire.
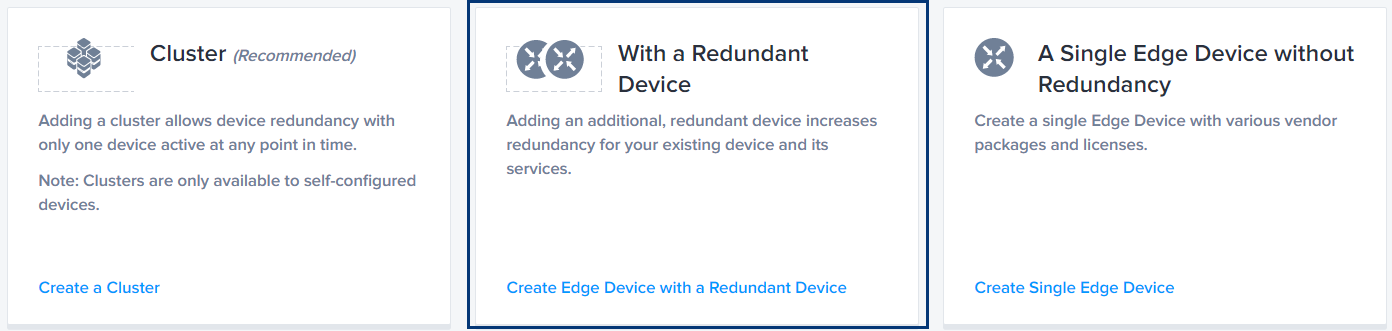
La sélection de cette option crée deux périphériques qui sont regroupés logiquement dans le portail Equinix. Les appareils peuvent être installés dans le même métro de Equinix (le plus courant) ou déployés dans différents métros (par exemple, Chicago et Dallas). Un VNF est désigné comme primaire et l'autre comme secondaire. Les périphériques redondants ne peuvent être déployés que par paires et prennent en charge les liaisons de périphériques configurées manuellement qui activent des fonctionnalités supplémentaires spécifiques au fournisseur.
Les deux périphériques auront des interfaces à adressage unique et les deux transmettront activement le trafic (actif/actif). Pour la gestion et l'octroi de licences, les périphériques redondants sont traités comme deux périphériques indépendants par Network Edge. Aucune autre liaison de périphérique n'est créée lors de la création du VNF.
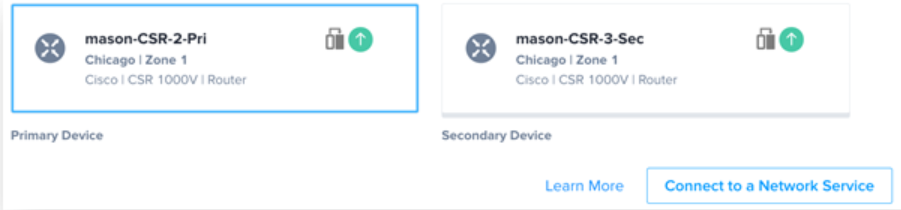
Equinix installera les VNF sur des plans matériels distincts afin de minimiser le risque qu'une seule défaillance matérielle affecte les deux périphériques. Si les dispositifs redondants sont déployés dans différents métros, cela est implicite.
Les périphériques redondants dans Network Edge sont représentés dans le portail Equinix, comme illustré à la figure 2. Cela garantit une méthodologie cohérente à mesure que les services et les connexions sont créés sur les périphériques redondants. Des connexions virtuelles peuvent être créées vers un ou les deux périphériques.
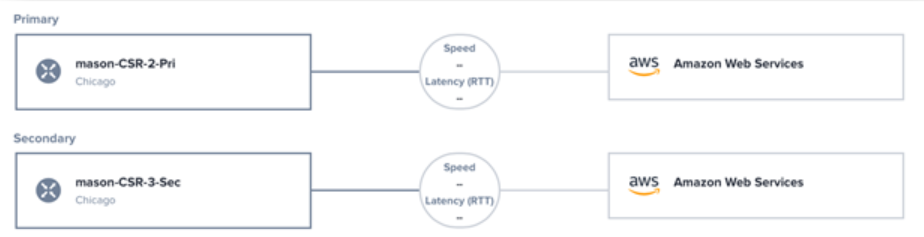
Les périphériques redondants sont utiles pour les clients qui ont besoin de deux plans de données de transfert actif (actif/actif) sur des piles matérielles distinctes. Il est courant de configurer des fonctionnalités de résilience supplémentaires (par exemple, HSRP, GLBP, VRRP, etc.) sur les périphériques pour créer un plan de données redondant. Comme indiqué ci-dessus, la liaison de périphériques requise pour ces options doit être créée manuellement.
En résumé, l'option de déploiement de périphériques redondants Network Edge est une solution dans laquelle les clients déploient deux périphériques fonctionnant ensemble pour garantir une expérience de plan de données cohérente. Ceci est réalisé par le routage (plusieurs chemins à coût égal) ou la configuration supplémentaire de fonctionnalités de résilience L3 telles que HSRP, etc
Une paire redondante avec une version logicielle plus récente (version non retirée) peut être ajoutée au périphérique principal. Cependant, le fait d'avoir deux périphériques dans une paire redondante avec des versions logicielles différentes peut affecter les performances. Nous vous recommandons de mettre à jour la version logicielle de votre périphérique principal.
Clustering de dispositifs (actif/standby)
La mise en grappe est une option plus récente pour Network Edge qui utilise des fonctionnalités spécifiques au fournisseur pour permettre des options de haute disponibilité plus robustes. La mise en cluster crée deux VNF qui sont traités par le portail Equinix comme une construction logique partagée déployée dans un format actif/passif. Cette option est différente de l'option périphérique redondant où le portail traite les périphériques comme deux périphériques indépendants et séparés.
Avec le clustering, les deux VNF sont créés dans des plans matériels distincts mais partagent la même adresse de gestion. Un VNF est désigné comme “Node 0” et l’autre comme “Node 1” et ne peut être déployé que par paires. La mise en grappe est actuellement prise en charge par Juniper, Palo Alto Networks et Fortinet. La mise en grappe n'est prise en charge qu'avec les périphériques auto-configurés utilisant l'option Bring Your Own License (BYOL).
Au cours du processus de création VNF, l'orchestration Network Edge crée les liaisons de périphériques requises entre le nœud 0 et le nœud 1. Ces liens sont basés sur les exigences du fournisseur. Contrairement à l'option périphériques redondants où ces liaisons sont prises en charge mais doivent être configurées manuellement, le clustering suit les directives définies par le fournisseur VNF.
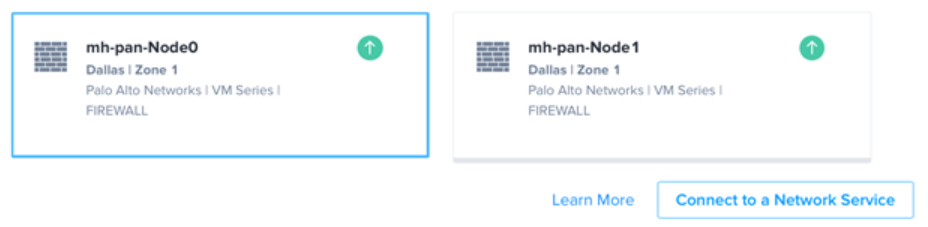
Le clustering permet à deux VNF de se présenter comme un seul périphérique logique pour le reste du réseau. Si le nœud 0 tombe en panne, le nœud 1 prend automatiquement le relais. La rapidité de ce basculement dépend de chaque fournisseur et de la configuration spécifique. La mise en cluster permet aux VNF de tirer parti de fonctionnalités telles que la synchronisation de configuration et le partage d'état. Notez que ces fonctionnalités varient selon le fournisseur et la licence.
Les périphériques en cluster sont traités comme un périphérique unique dans le portail Equinix. Les connexions virtuelles créées sur le cluster sont connectées aux deux périphériques mais ne s'affichent qu'en tant que connexion unique, car l'unité de secours hérite des connexions de l'unité active.
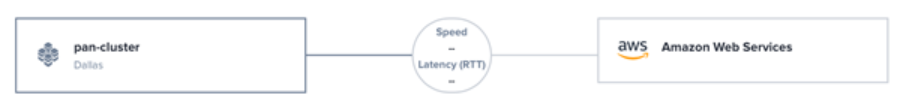
La mise en grappe permet aux clients de déployer des options résilientes plus avancées pour les services virtuels nécessitant une haute disponibilité. Il s'appuie sur la redondance des périphériques en utilisant les fonctionnalités des fournisseurs, ce qui renforce la confiance des clients dans le fait qu'ils se déploient d'une manière qui leur est familière. Cela fournit des options pour le déploiement de réseaux virtuels plus complexes et étend les cas d'utilisation actuels de Network Edge.
| Dispositifs redondants | Périphériques en cluster | |
|---|---|---|
| Vendeurs soutenus dans le NE | Tous | Juniper, Palo Alto Networks, Fortinet |
| Nombre de dispositifs actifs | 2 | 1 |
| Dispositifs logiques | 2 | 1 |
| Gestion partagée | Non | Oui* |
* depuis mars 2021, un cluster Palo Alto Networks autorise uniquement l'accès de gestion à l'unité active. Une solution de contournement est à l'étude pour permettre l'accès à l'unité de secours.