Architectures pour la résilience
< !--- ce document m'a été signalé comme techniquement incorrect ou obsolète par GTST. J'ai distribué son contenu sur la résilience des périphériques , la résilience des connexions et les groupes de liaisons entre périphériques à leurs emplacements contextuels dans les autres sections. Cette copie non publiée existe afin qu'elle puisse être déplacée ailleurs si nécessaire. --->
Cette rubrique fournit un aperçu des solutions tolérantes aux pannes que vous pouvez obtenir à l’aide de Network Edge.
La conception de solutions résilientes est l'un des aspects les plus critiques de l'architecture réseau et périphérique. Bien qu'il n'y ait pas de réponse correcte au niveau de résilience nécessaire, il existe des meilleures pratiques, des suggestions pour différents cas d'utilisation et certains services et fonctionnalités spécifiques offerts par Network Edge.
La plate-forme de virtualisation des fonctions réseau (NFV) sous-jacente qui fournit l'infrastructure pour Network Edge est intrinsèquement tolérante aux pannes du point de vue d'une instance virtuelle unique. Néanmoins, vous devez concevoir la résilience dans la solution globale pour obtenir la redondance maximale possible. Ce document explique comment atteindre la résilience en utilisant la nature inhérente de la plate-forme complétée par les fonctionnalités de tolérance aux pannes Network Edge.
Niveaux de redondance
Imaginez une conception de réseau à partir de l'origine d'un paquet de données et se déplaçant de l'intérieur vers l'extérieur à sa destination. Dans ce cas, chaque point où le trafic est traité ou traversé devient un point de défaillance possible. La clé est de concevoir contre un événement impactant aux points de traversée.
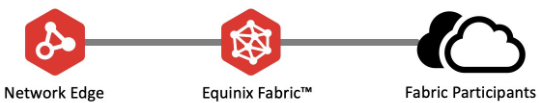
Dans un flux réseau simple entre un terminal Network Edge et un participant Equinix Fabric, comme indiqué dans le graphique suivant, les flux de trafic ont trois points distincts : Périphérique virtuel Network Edge, Equinix Fabric et connexion du participant de la structure. Il existe une redondance inhérente entre le périphérique virtuel Network Edge et Equinix Fabric, de sorte que l'architecture lame ou colonne qui interconnecte la plate-forme NFV sous-jacente à la structure est redondante. Il n'y a pas de redondance inhérente entre Equinix Fabric et le participant Fabric. Pour obtenir une redondance maximale, vous devez déployer une solution qui utilise différents plans de connectivité pour tirer parti du flux réseau complet.
Plans primaires et secondaires
Le Network Edge repose sur une architecture de redondance de centre de données standard avec plusieurs points de déploiement (POD) alimentés par une alimentation dédiée. Le concept d'avions primaires et secondaires est à l'origine du déploiement de Network Edge et Equinix Fabric. Network Edge utilise les plans primaire et secondaire en utilisant calculer la séparation par affinité. Chaque dispositif virtuel d'une paire tolérante aux pannes est déployé dans son cluster respectif. Bien qu'ils soient appelés Plan principal et Plan secondaire, il existe plusieurs plans de calcul dans chaque module Network Edge. Le nombre réel varie en fonction de la taille du métro. Cela permet de déployer les périphériques de manière à ce qu'ils ne soient pas mélangés sur le même plan de calcul, éliminant ainsi le calcul en tant que point unique de défaillance (SPOF).
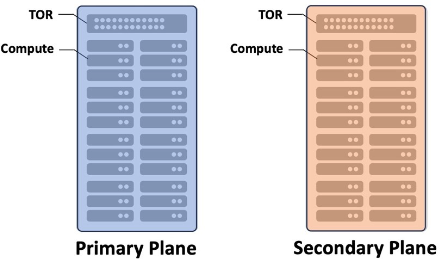
Les commutateurs Equinix Fabric font partie d'un groupe de châssis composé de commutateurs primaires et secondaires. Les désignations de commutateur principal et secondaire pour le groupe de châssis sont simplement un moyen d'identifier les commutateurs du point de vue de la nomenclature et n'indiquent pas les flux de trafic. Actif-actif ou actif-veille du point de vue du routage sont configurés sur le périphérique Network Edge et sont entièrement sous votre contrôle. La documentation sur l'architecture de la plate-forme fournit plus de détails sur l'architecture de base de Network Edge.
Un pare-feu VNF appelé NGFW-A est déployé précédemment. Pour déployer un routeur VNF sur le plan secondaire, utilisez Various Compute from a Existing Single Device Feature et sélectionnez NGFW-A dans le menu déroulant.
Définition de la résilience des appareils et des connexions
Network Edge offre plusieurs options de résilience qui peuvent être résumées en options de périphérique et options de connexion. Les options de périphérique sont locales et fournissent une résilience contre les pannes au niveau du calcul et du périphérique dans le métro local. C’est analogue à ce que l’industrie appelle généralement la « haute disponibilité (HA) ». La résilience de connexion est une option distincte pour les clients qui ont besoin d'une résilience supplémentaire avec les connexions de périphériques (réseaux DLG, VCS et EVP-LAN).
Il est courant de combiner la résilience locale et la résilience de la connexion, mais ce n'est pas obligatoire ; en fin de compte, tout dépend des besoins d'affaires du client.
La géo-redondance est une architecture qui étend la résilience locale en utilisant plusieurs métros pour éliminer les problèmes qui peuvent affecter Network Edge au niveau métropolitain. La géo-redondance est discutée en détail ici.
Appareils individuels (autonomes) – Option de résilience locale
Les périphériques uniques ou autonomes n'ont aucune résilience pour les pannes de calcul et de périphériques. Le premier périphérique est toujours connecté au plan de calcul principal. Les périphériques individuels établissent toujours des connexions sur le réseau de la matrice principale. Les périphériques individuels peuvent établir des connexions redondantes (circuits virtuels, DLG, etc), mais ils traverseront toujours le plan de la matrice principale. Les périphériques individuels peuvent être convertis en périphériques redondants via la fonction anti-affinité.
Dispositif unique anti-affinité
Comme décrit précédemment, les périphériques individuels n'ont pas de résilience par défaut. Cependant, des périphériques uniques peuvent être placés dans des plans de calcul divergents. Ceci est communément appelé anti-affinité et est disponible dans le flux de travail de création de périphérique. Dans la section calcul diversifié à partir d’un seul appareil existant, cochez la case « sélectionner divers à partir de » BOX permet aux clients d’ajouter de nouveaux appareils résilients les uns par rapport aux autres.

Dispositif virtuel redondant ou en cluster
Les workflows Network Edge garantissent que les périphériques virtuels appariés dans un déploiement tolérant aux pannes sont placés sur les plans de calcul principal et secondaire. Il existe deux types de déploiements tolérants aux pannes : Périphériques redondants et périphériques en cluster.
Ces options fournissent une résilience locale (intra-Metro) pour protéger contre les pannes matérielles ou de courant dans le POD Network Edge local. Par défaut, les deux périphériques virtuels sont déployés dans des plans de traitement distincts (primaire et secondaire) et ils sont distincts l'un de l'autre. Le périphérique principal est connecté au réseau Fabric principal et le périphérique secondaire/passif est connecté au réseau Fabric secondaire. La sélection du type de déploiement est disponible à partir du workflow de création de périphérique dans le portail.

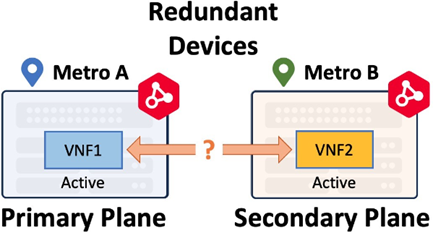
Les instances virtuelles redondantes sont déployées sur différents plans de traitement pour la redondance. Ils n'ont pas de flux de travail de niveau supérieur, ce qui signifie que les périphériques ne sont pas conscients l'un de l'autre après le déploiement initial et fonctionnent comme deux périphériques virtuels distincts. Généralement, les périphériques redondants fonctionnent de manière active-active. Les instances virtuelles redondantes peuvent être déployées dans un même métro ou entre métros. Un périphérique redondant dans un seul réseau métropolitain fournit uniquement une résilience locale. Le déploiement de la géo-redondance (périphériques redondants dans les métros) offre une résilience beaucoup plus élevée. Lorsqu'un périphérique redondant est déployé dans un autre métro, il est toujours déployé dans le plan de calcul secondaire.
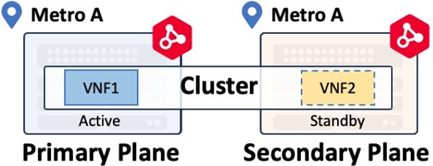
Les instances virtuelles de cluster ont des workflows de niveau supérieur qui déploieront une paire de périphériques Active-Standby, comme défini par le fournisseur respectif. Consultez la documentation pour vérifier la prise en charge du cluster pour votre périphérique virtuel. Les périphériques de cluster ne peuvent être déployés que dans le même réseau métropolitain.
Connexions virtuelles
Les connexions virtuelles vous permettent de spécifier le niveau de résilience requis par votre déploiement. Les flux de travail sont flexibles, ce qui permet de prendre en charge plusieurs scénarios pour prendre en charge la redondance, si nécessaire.
Les workflows de connexion virtuelle diffèrent entre les déploiements redondants et en cluster. Les connexions de périphériques redondants proviennent de chaque périphérique virtuel individuel de la paire redondante, tandis que les connexions de périphériques en cluster proviennent du cluster.
Connexions virtuelles redondantes
Les périphériques redondants sont déployés sur différents plans de calcul à l'aide de l'affinité. Une fois déployés, les périphériques ne partagent aucune information de configuration et fonctionnent comme deux périphériques indépendants. Pour obtenir une redondance jusqu'au participant Fabric, vous créez des connexions virtuelles sur les Fabric primaire et secondaire, comme indiqué ci-dessous. Le plan principal se connecte au réseau Fabric principal (ou plan Fabric principal) et le plan secondaire se connecte au réseau Fabric secondaire.
C'est l'un des concepts les plus importants pour comprendre la résilience Network Edge. Le plan de périphérique détermine quel réseau Fabric (ou plan Fabric) est utilisé pour les connexions de périphérique.
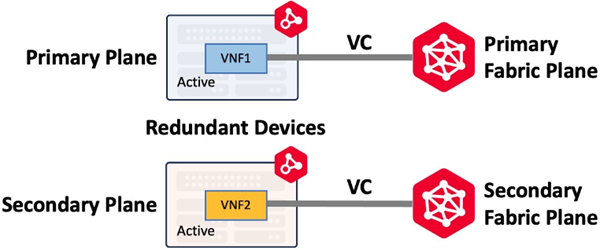
Les dispositifs redondants peuvent être déployés dans le même métro ou dans différents métros, ce qui vous permet de construire des solutions redondantes qui couvrent des distances géographiques. Les flux de travail sont flexibles et vous pouvez créer des connexions à la fois sur le plan Fabric primaire et secondaire ou sur chaque plan selon les besoins de votre cas d'utilisation.
Connexions virtuelles en grappe
Les dispositifs en grappe sont déployés sur des plans de calcul primaires et secondaires et disposent de flux de travail de niveau supérieur pour créer une paire de dispositifs virtuels active-active ou active-secondaire.
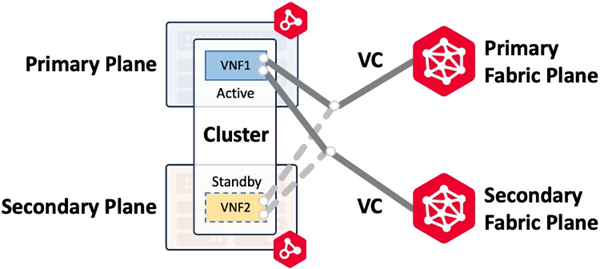
Les clusters peuvent être construits dans le même métro uniquement. Par exemple, si un circuit virtuel est construit sur les plans Fabric primaire et secondaire, le workflow crée deux connexions au cluster et attribue une interface pour chaque connexion aux deux nœuds du cluster. L'image ci-dessous (Connecting to Same Metro/Same Provider) montre une connexion Fabric principale et secondaire à un cluster actif-veille avec cluster-node0 actif et cluster-node1 en veille. En cas de basculement de cluster et si cluster-node1 devient actif, les connexions sont déplacées vers cluster-node1.
| Dispositifs redondants | Périphériques en cluster | |
|---|---|---|
| Déploiement | Deux appareils, tous deux actifs, apparaissant comme deux appareils dans le portail Network Edge. Les deux périphériques ont toutes les interfaces de transfert | Deux appareils, un seul est actif. Le plan de données passif (non actif) du périphérique n'est pas transféré |
| Gestion WAN | Les deux appareils reçoivent une adresse L3 unique qui est active pour la gestion WAN | Chaque nœud reçoit une adresse L3 unique pour la gestion WAN ainsi qu'une adresse de cluster qui se connecte au nœud actif (0 ou 1) |
| Groupes de liaison de périphériques | Aucun n'est créé au démarrage de l'appareil | Deux sont créés par défaut pour partager la synchronisation de la configuration et la communication de basculement |
| Connexions virtuelles Fabric | Des connexions peuvent être établies avec un ou les deux appareils | Les connexions uniques sont créées sur une VNI spéciale qui se connecte au nœud Active Cluster uniquement. Le client peut créer des connexions secondaires supplémentaires en option |
| Prend en charge la redondance géographique | Oui, des appareils redondants peuvent être déployés dans différentes métropoles | Non, les périphériques Cluster ne peuvent être déployés que dans la même métropole |
| Assistance aux fournisseurs | Tous les fournisseurs | Pare-feu Fortinet FortiGate, pare-feu Juniper vSRX, NGINX Plus, pare-feu Palo Alto série VM |
Tous les scénarios présentés dans les illustrations suivantes supposent que le participant fournisseur se connecte à la fois à la structure principale et à la structure secondaire. Si vous avez des questions sur les connexions Fabric redondantes, consultez votre architecte solution globale Equinix.
Connexion avec le même métro/le même fournisseur
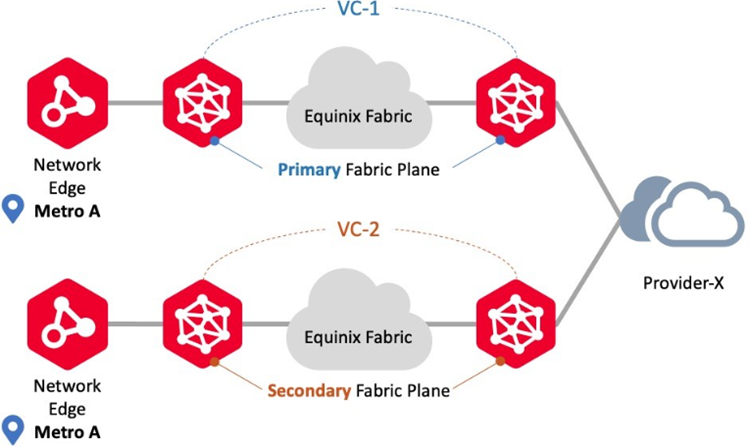
Utilisez ce scénario de connexion pour vous connecter au même fournisseur en utilisant des appareils Network Edge dans le même emplacement métropolitain. Dans ce scénario, Network Edge prend en charge les déploiements redondants et en cluster. Les flux de travail des circuits virtuels garantissent que chaque circuit est provisionné sur les plans Fabric primaire et secondaire, respectivement. Les connexions redondantes aux mêmes participants Fabric en sont un exemple.
Connexion au même métro/à des fournisseurs différents
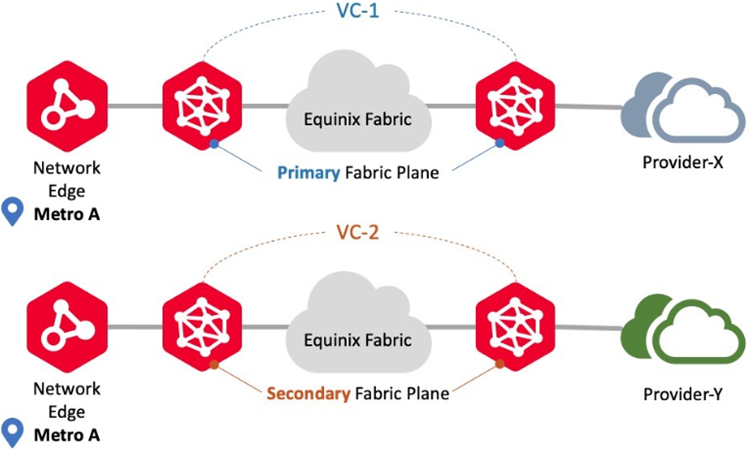
Utilisez ce scénario de connexion pour vous connecter à différents fournisseurs en utilisant des appareils Network Edge dans le même emplacement métropolitain. Dans ce scénario, Network Edge prend en charge les déploiements redondants et en cluster. Les flux de travail des circuits virtuels garantissent que chaque circuit est provisionné sur les plans Fabric primaire et secondaire, respectivement. Les connexions redondantes à différents participants Fabric en sont un exemple.
Connexion à un autre métro/un même fournisseur
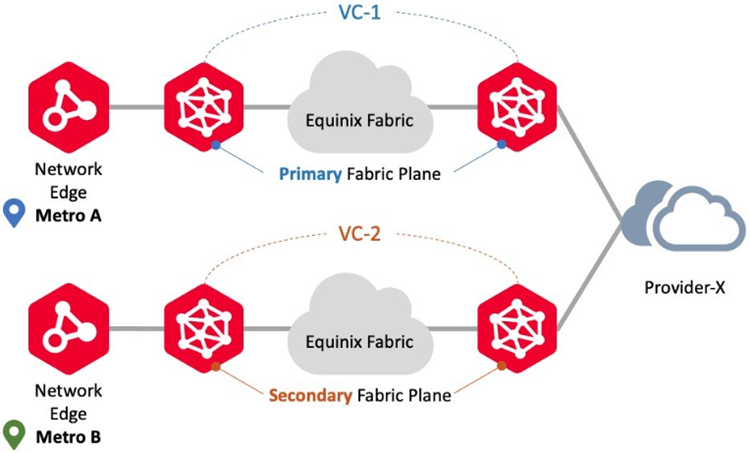
Utilisez ce scénario de connexion pour vous connecter aux mêmes fournisseurs en utilisant des instances virtuelles Network Edge dans différents emplacements métropolitains. Dans ce scénario, Network Edge prend en charge les déploiements redondants, mais pas les déploiements de clusters. Les flux de travail des circuits virtuels garantissent que chaque circuit est provisionné sur les plans Fabric primaire et secondaire, respectivement. Par exemple, les connexions redondantes de deux métros différents vers le même participant Fabric.
Connecter à différents Metro/fournisseurs d'accès
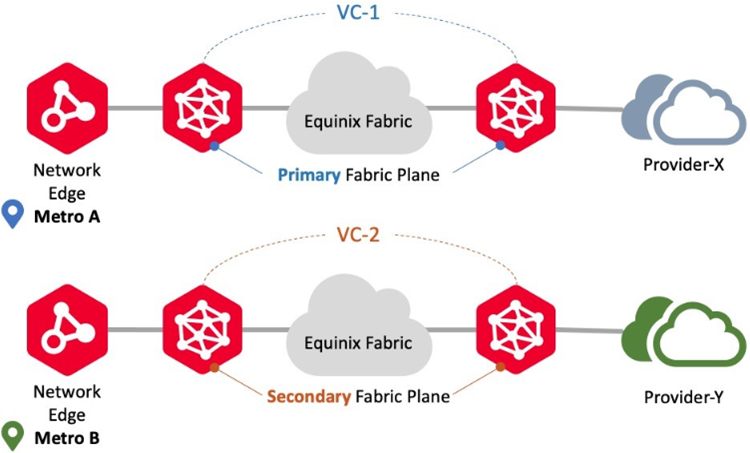
Utilisez ce scénario de connexion pour vous connecter à différents fournisseurs en utilisant des périphériques Network Edge dans différents emplacements métropolitains à différents participants Fabric. Dans ce scénario, Network Edge prend en charge les déploiements redondants, mais pas les déploiements de clusters. Les flux de travail des circuits virtuels assurent le provisionnement de chaque circuit sur les plans Fabric primaire et secondaire, respectivement. Par exemple, les connexions redondantes de deux métros différents aux différents participants Fabric.
Groupes DeviceLink
Un groupe de liaison entre périphériques (DLG) est un service Network Edge avec lequel deux périphériques virtuels ou plus peuvent être connectés en tant que groupe au sein de plusieurs métros ou entre plusieurs métros. Un DLG est généralement utilisé pour le chaînage de services (connexion de plusieurs types de périphériques tels que pare-feu et routeurs), le backbone ou à des fins de redondance.
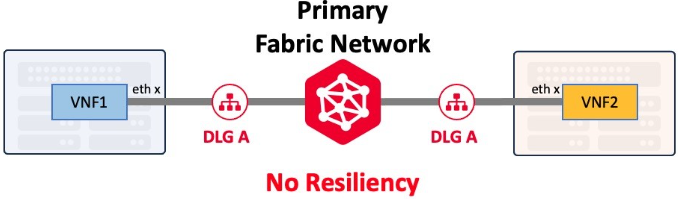
Les DLG peuvent être créés avec ou sans redondance. Un DLG unique, comme un câble Ethernet unique, n'offre aucune résilience. Les clients qui ont besoin d'une résilience maximale doivent déployer des DLG supplémentaires qui se connectent aux réseaux Fabric principal et secondaire.
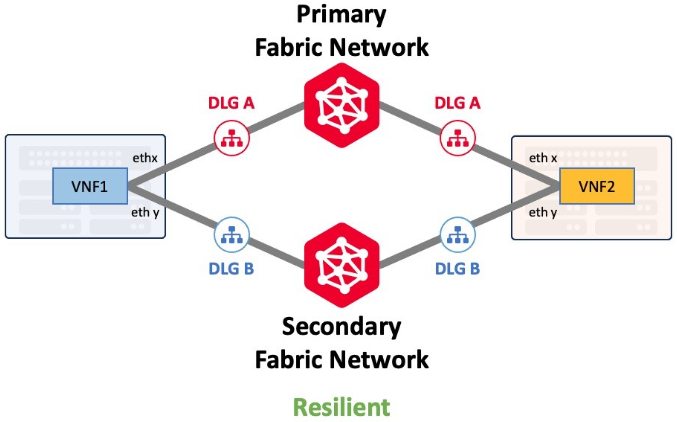
Device Link et sa capacité de redondance sont abordées en détail dans la section résilience Device Link .
Réseaux EVP-LAN
Network Edge prend en charge la connexion EVP-LAN pour permettre la mise en réseau multipoint à multipoint. EVP-LAN vous permet d'interconnecter les actifs de votre centre de données sur de nombreux sites via un réseau commun au lieu de nécessiter des connexions directes entre des sites individuels. Cette rubrique décrit comment créer un réseau multipoint à multipoint privé et vous connecter à ce réseau à partir de vos terminaux Network Edge.
Les réseaux locaux EVP diffèrent des DLG en ce qu'ils se connectent aux périphériques Network Edge et aux ports Fabric. Plusieurs appareils Network Edge dans le même métro peuvent faire partie du même réseau EVP-LAN. Les clients qui ont besoin d'une résilience maximale doivent déployer des réseaux LAN EVP supplémentaires couvrant les réseaux Fabric primaire et secondaire.
Pour une résilience correcte, chaque périphérique de la paire de périphériques redondants nécessite une connexion unique à deux réseaux EVP-LAN différents. Le périphérique principal sur le plan principal utilisera le réseau Fabric principal. Le périphérique secondaire sur le plan secondaire utilisera le réseau Fabric secondaire.
Les périphériques en cluster sont différents dans la mesure où le flux de travail permet d'établir des connexions aux réseaux Fabric principaux ou secondaires.
Rubriques connexes