Créer un périphérique SDWAN
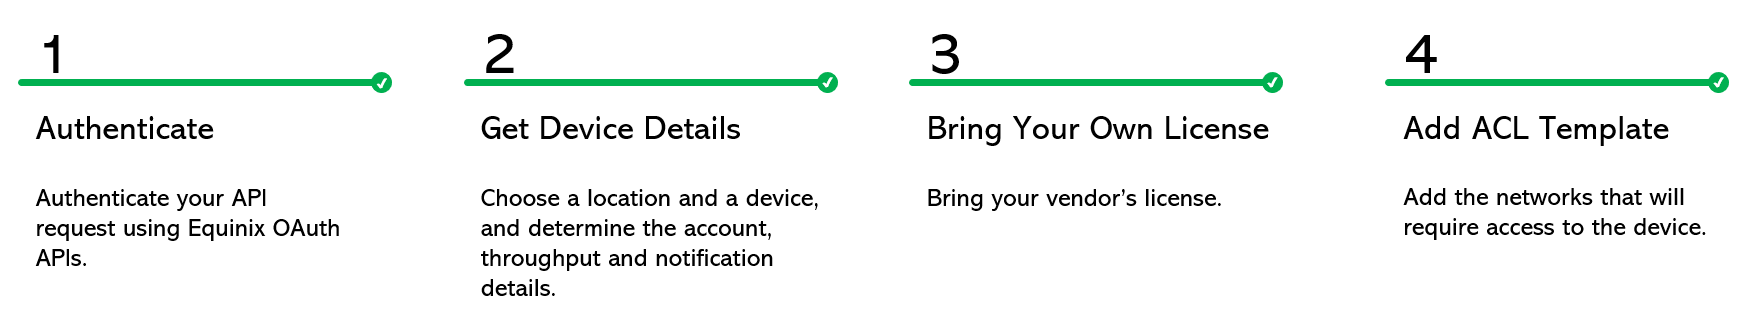
Conditions préalables
Authentifier - envoyez vos identifiants utilisateur, votre identifiant client et votre secret client pour l'authentification OAuth2. Pour obtenir des instructions sur la façon d'appeler l'API OAuth pour valider et authentifier vos identifiants, reportez-vous à authentification API.
Étape 2 : Obtenir les types d'appareil et le compte
Appelez Get Device types
API pour trouver les dispositifs SD-WAN que vous pouvez lancer sur la plateforme ne. Vous découvrirez les métros (metroCode) où ces dispositifs sont disponibles, le nombre de cœurs disponibles (core), les progiciels (packageCode et version), ainsi que toutes les options de licence et de débit possibles.
Vous pouvez ignorer cette étape si vous savez déjà quel appareil vous souhaitez.
Vérifiez votre numéro de compte (ou accountReferenceId) et votre statut dans la zone métropolitaine où vous souhaitez un appareil virtuel en appelant le APIGet Accounts {metro}. Pour des raisons de facturation, vous devez disposer d'un compte dans la zone métropolitaine où vous souhaitez un appareil virtuel, à l'état actif ou en attente. Pour savoir comment créer un compte, accédez à gestion du compte de facturation .
Si vous êtes un revendeur qui tente de créer un appareil pour votre client, vous devez vous assurer que les comptes du client et de votre (revendeur) sont tous deux à l'état actif ou en attente. Votre compte sera facturé, cependant, vous devez envoyer le numéro de compte du client au API POST pour créer un appareil SD-WAN pour votre client.
Vous pouvez ignorer cette étape si vous connaissez déjà votre numéro de compte (ou accountReferenceId) et
votre statut.
Étape 3 : Configurer une licence
Pour l'instant, l'option « Apportez votre propre licence » (BYOL) est la seule disponible pour les appareils SD-WAN. Le processus BYOL est propre à chaque fournisseur.
Pour configurer une licence pour les périphériques Cisco SD-WAN, procédez comme suit :
- Générer un fichier bootstrap sur la plate-forme Cisco vManage.
- Pour créer un réseau SDWAN C8000V, téléchargez le fichier d'amorçage Cisco en appelant Upload File. Vous recevrez un
fileUuiddans la réponse. Vous pouvez saisir la valeur dans leday0TextFileIdchamp de la charge utile de création pour créer un dispositif virtuel C8000V-SDWAN.
Pour configurer une licence pour un appareil Prisma, procédez comme suit :
- Générez une clé de licence (clé ION) et un secret de licence (clé secrète) sur Prisma Orchestrator.
- Entrez la clé de licence (clé ION) et la clé secrète (clé secrète) lorsque vous appelez Equinix CREATE Device API pour créer un dispositif Prisma SD-WAN.
La licence n'est pas obligatoire pour les appareils Fortinet au moment de la création de l'appareil. Si vous avez un jeton,
saisissez-le dans le licenseToken champ. Pour configurer un fichier de licence pour un appareil Fortinet SD-WAN, procédez
comme suit :
- Générer un fichier de licence sur le portail Fortinet.
- Téléchargez le fichier de licence sur le portail Equinix en appelant le fichier post-licence . Vous obtiendrez un
fileIdque vous pouvez utiliser pour créer un appareil SD-WAN virtuel.
Pour configurer un dispositif versa, créez un modèle de dispositif VNF sur le directeur versa et notez le numéro de série.
Vous n’avez pas besoin d’un fichier de licence pour configurer un périphérique Aruba sur la plate-forme Network Edge .
Pour télécharger une licence pour un SD-WAN Juniper, procédez comme suit :
- Générer un fichier de licence sur le portail Juniper .
- Téléchargez le fichier de licence sur le portail Equinix en appelant le fichier post-licence . Vous recevrez un
fileIdque vous pourrez utiliser pour créer un appareil Juniper SD-WAN.
Étape 4 : Paramètres spécifiques au fournisseur
Chaque fournisseur de SD-WAN nécessite son propre ensemble de paramètres autres que les paramètres communs répertoriés dans le cadre de la définition POST API à l'étape 5. Veuillez vérifier les paramètres de votre fournisseur et les transmettre dans l'objet vendorConfig{} lors de la création d'un nouveau dispositif à l'étape 5.
Cisco SD-WAN
| Paramètres Cisco vendorConfig{ } | Obligatoire | Type | Exemple | Valeurs possibles | Description |
|---|---|---|---|---|---|
| ID du site | Oui | chaîne | 12345 | Identifiant du site. Obligatoire pour les périphériques Cisco SD-WAN. Un siteId est un emplacement physique particulier au sein du réseau de superposition Viptela, tel qu'une succursale ou un campus. | |
| SystemIpAddress | Oui | chaîne | 192.168.1.5 | Adresse IP du système. Obligatoire pour les périphériques Cisco SD-WAN. Une adresse IP système est attribuée à chaque routeur vEdge et contrôleur vSmart. Elle doit être en notation décimale à quatre points, tout comme l'adresse IPv4. | |
| nom d'hôte | Conditionnel | chaîne | SR-01 | nom d'hôte. Obligatoire pour C8000V-SDWAN. |
PRISMA-SDWAN de Palo Alto Networks
| Paramètres vendorConfig{ } de Palo Alto Networks | Obligatoire | Type | Exemple | Valeurs possibles | Description |
|---|---|---|---|---|---|
| Clé de licence (clé IONIQUE) | Oui | chaîne | <license_key> | Clé de licence (clé ION). Obligatoire pour les appareils Palo Alto Networks. | |
| LicenseSecret (clé secrète) | Oui | chaîne | ec68e425-f973-452e-a866-76be5844d0ba | Clé secrète de licence (clé secrète). Obligatoire pour les appareils Palo Alto Networks. |
Versa VERSA_SDWAN
| Paramètres versa vendorConfig{ } | Obligatoire | Type | Exemple | Valeurs possibles | Description |
|---|---|---|---|---|---|
| Identifiant local | Oui | chaîne | SDWAN-Branch@Versa.com | Adresse e-mail de la succursale. | |
| ID à distance | Oui | chaîne | Controller-01-staging@Versa.com | Adresse e-mail du côté du contrôleur. | |
| Numéro de série | Oui | chaîne | 12345 | Le client sélectionne un numéro de série lors de la configuration du modèle de dispositif sur versa Director. Le numéro de série du dispositif de post-transfert versa sur le directeur versa doit correspondre à cette entrée. | |
| controleur 1 | Oui | chaîne | 54.219.248.29 | Adresse IP du contrôleur SD-WAN1. | |
| controleur 2 | Oui | chaîne | 54.177.220.115 | Adresse IP du contrôleur SD-WAN2. |
FortiGate FG-SDWAN *
| Paramètres Fortigate vendorConfig{ } | Obligatoire | Type | Exemple | Valeurs possibles | Description |
|---|---|---|---|---|---|
| Mot de passe AdminPassword | Oui | chaîne | ThisPassword9 | mot de passe. Ce mot de passe doit comporter au moins 6 caractères et doit inclure une lettre majuscule et un chiffre. | |
| controleur 1 | Oui | chaîne | 1.1.1.1 | Adresse IP du système. Obligatoire pour les appareils FortiGate SD-WAN. |
Les périphériques FortiGate SD-WAN nécessitent également un nom d'hôte, mais celui-ci ne fait pas partie de l'objet vendorConfig ; il est simplement transmis en tant que un paramètre parmi d'autres comme deviceTypeCode, accountNumber, etc.
Arista VELOCLOUD-SDWAN
| Paramètres Arista vendorConfig{ } | Obligatoire | Type | Exemple | Valeurs possibles | Description |
|---|---|---|---|---|---|
| Clé d'activation | Oui | chaîne | EXEMPLE : GJUK-JM2X-59BJ | Clé d'activation. Disponible sur le portail d’orchestration VeloCloud. | |
| ControllerFqdn | Oui | chaîne | demo.velocloud.net | Passerelle SD-WAN VeloCloud. Dans la liste des listes de contrôle d’accès pour l’appareil, veuillez fournir les adresses IP associées au controller Fqdn. | |
| RootPassword | Non | chaîne | Mot de passe de test ! | Mot de passe CLI pour l'appareil. |
HPE ARUBA EDGECONNECT-SDWAN
| Paramètres vendorConfig{ } d'Aruba | Obligatoire | Type | Exemple | Valeurs possibles | Description |
|---|---|---|---|---|---|
| AccountName | Oui | chaîne | AccountName | Le nom du compte. | |
| nom d'hôte | Oui | chaîne | nomhôte1 | Nom d'hôte pour identification. Cela est inclus en tant que FQDN et garantit que le dispositif est accessible à partir des sources approuvées. Seuls les caractères a-z, A-Z, 0-9 et tiret(-) sont autorisés. Il devrait commencer par une lettre et se terminer par une lettre ou un chiffre. La longueur doit être comprise entre 2-30 caractères. Exceptions - FTDv 2-14 ; Aruba 2-24 | |
| AccountKey | Oui | chaîne | AccountKey | La clé du compte. | |
| ApplianceTag | Non | chaîne | ApplianceTag | L'étiquette de l'appareil. |
Étape 5 : Créer des appareils SD-WAN
| PUBLIER /ne/v1/devices | |
|---|---|
| Méthode | POST |
| URL ou point de terminaison | /ne/v1/devices |
| En-têtes | Authorization, Content-Type |
| Paramètres de requête | draft, draftUuid |
Si vous souhaitez créer un périphérique SD-WAN redondant composé de deux appareils, un principal et un secondaire, procédez comme suit: suivant:
-
Définissez
vendorConfigles paramètres de l'objet secondaire facultatif.- fournir deux licenseFileIds pour un Cisco SD-WAN dans la charge utile du corps de la demande
- fournir deux clés de licence (clés ION) et deux secrets de licence (clés secrètes) pour une redondance CloudGenix dispositif dans la charge utile du corps de la requête
- Fournir deux activationKeys pour un appareil Edge Arista VeloCloud SD-WAN redondant.
-
Vous pouvez avoir un modèle ACL, un numéro de compte, une bande passante supplémentaire, un metroCode et des notifications différents pour votre appareil secondaire.
-
En tant que revendeur, vous tentez de créer un appareil redondant pour votre client, assurez-vous que les métros principale et secondaire se trouvent dans le même pays. De plus, les numéros de compte principal et secondaire doivent être identiques. Le compte du revendeur sera facturé, cependant, ce API accepte le numéro de compte du client pour créer des appareils pour le client. Les restrictions ci-dessus sont nécessaires car chaque client est associé au compte de facturation d'un revendeur.
Si vous ne disposez pas de toutes les informations nécessaires, vous pouvez toujours les enregistrer sous forme de brouillon. Pour enregistrer un brouillon, vous devez fournir un deviceTypeCode, un accountNumber/AccountReferenceId et un metroCode.
En créant un dispositif virtuel, vous acceptez les conditions de commande. Appelez obtenir les conditions de la commande pour consulter les détails.
Demande d'échantillon
Un exemple de demande curl pour créer un périphérique Cisco SD-WAN redondant.
curl -X POST
https://api.equinix.com/ne/v1/devices?draft=false
-H 'Authorization: Bearer <token>'
-H 'Content-Type: application/json'
-d '
{
    "deviceTypeCode": "C8000V-SDWAN",
    "projectId": "XXXXX",
    "metroCode": "DC",
    "termLength": "1",
    "licenseMode": "BYOL",
    "packageCode": "DNA",
    "virtualDeviceName": "sroy-cisco-8v-controller",
    "notifications": [
        "test@equinix.com"
    ],
    "version": "17.09.01a",
    "interfaceCount": 10,
    "deviceManagementType": "SELF-CONFIGURED",
    "core": 4,
    "vendorConfig": {
        "systemIpAddress": "1.1.1.1",
        "siteId": "4567",
        "hostname": "SR-01"
    },
    "aclTemplateUuid": "3319e378-be2f-40e4-8e79-13ea2aed7a5f",
    "day0TextFileId": "917f2621-11d4-468f-9a09-af8fd66c0e57",
    "accountNumber": "201091",
    "secondary": {
        "metroCode": "DC",
        "notifications": [
            "test@equinix.com"
        ],
        "virtualDeviceName": "sroy-cisco-8v-controller-secondary",
        "additionalBandwidth": "100",
        "vendorConfig": {
            "systemIpAddress": "1.1.1.1",
            "siteId": "9886",
            "hostname": "SR-02"
        },
        "aclTemplateUuid": "3319e378-be2f-40e4-8e79-13ea2aed7a5f",
        "day0TextFileId": "dec1dee5-eba9-4187-a029-ae76341e8874",
        "accountNumber": "201091"
    },
    "additionalBandwidth": "100"
}
'
Pour obtenir la liste complète des paramètres et des options, reportez-vous à la référence API .
Exemple de réponse
Exemple de réponse pour un seul appareil 202 : Demande acceptée.
{
    "uuid": "74d8c6b6-3153-4271-9f0e-45bdc7094dec"
}
Exemple de réponse pour un dispositif redondant 202 : Demande acceptée.
{
    "uuid": "74d8c6b6-3153-4271-9f0e-45bdc7094dec",
    "secondaryUuid": "de5cf79b-3d16-4ccd-841b-3b68ecda2142"
}
Si vous obtenez le message « Accès refusé », contactez votre service d’assistance Equinix local pour accéder au portail.
État du dispositif
Lorsqu'un appareil SD-WAN est créé, il passe par différents états au sein de l'infrastructure Equinix. Ces états peuvent être surveillés à l'aide de l'attribut de réponse « status » de l'APIobtenir le dispositif virtuel {UUID}. Une fois votre appareil provisionné et la licence appliquée, vous pouvez créer des connexions aux fournisseurs de services cloud.
| états des dispositifs virtuels | Description |
|---|---|
INITIALIZING | Equinix est en train de réserver des ressources et de créer l'appareil. |
PENDING_ACCOUNT | Le compte du client n'est pas approuvé. La création de l'appareil se poursuivra une fois le compte approuvé. |
PROVISIONING | L'appareil est en cours de démarrage. |
PENDING_ORDER | Ce statut s'applique uniquement aux commandes provenant de Siebel et vers le ne. Les clients doivent se connecter au portail Network Edge et envoyer la commande en attente. |
PENDING_SIGNATURE | Le client n'a pas encore accepté les conditions de Network Edge . |
CANCEL_ORDER | La commande de Siebel à NE est annulée. Ce statut s'applique uniquement aux commandes provenant de Network Edge et provenant de Siebel. |
WAITING_FOR_PRIMARY | Le dispositif secondaire est prêt, mais pas le dispositif principal. Cet état peut apparaître si vous avez demandé un dispositif redondant. |
WAITING_FOR_SECONDARY | Le dispositif principal est prêt, mais pas le dispositif secondaire. Cet état peut apparaître si vous avez demandé un dispositif redondant. |
FAILED | La création de l'appareil a échoué. |
PROVISIONED | L'appareil est prêt. |
DEPROVISIONING | Equinix a accepté la demande du client de supprimer l'appareil virtuel. |
DEPROVISIONED | L'appareil est déprovisionné/supprimé. |
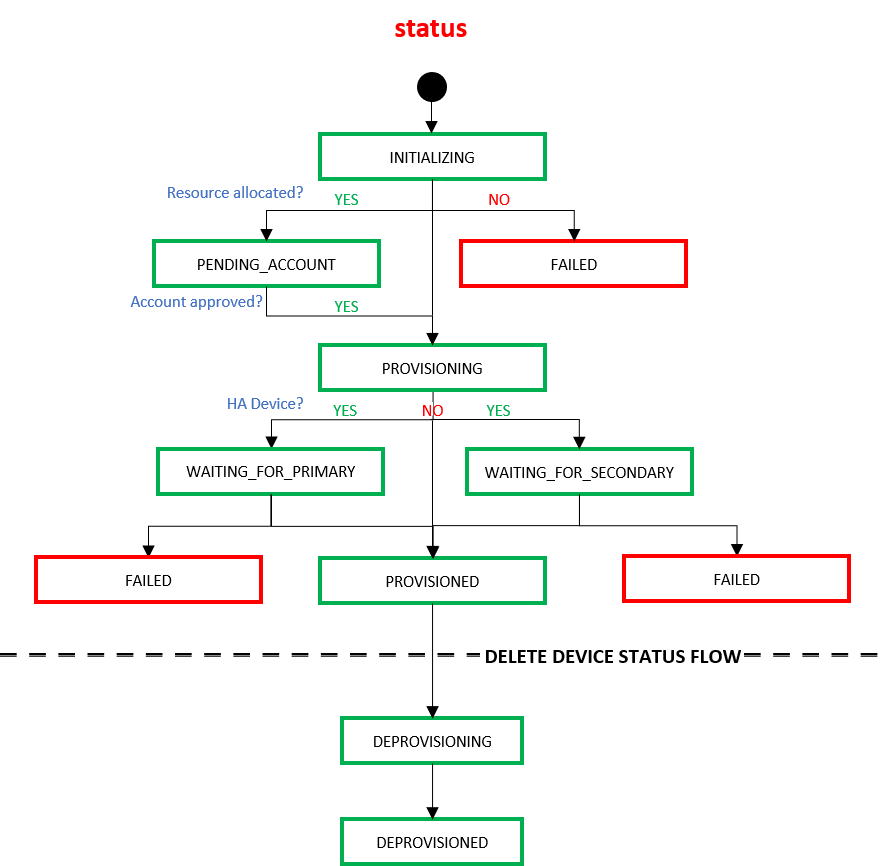
Lorsqu'un utilisateur final supprime un appareil à l'aide de l'APIde suppression de périphériques virtuels, l'appareil passe par les états suivants au sein de l' infrastructure Equinix.
| statut | Description |
|---|---|
DEPROVISIONING | Equinix a accepté la demande du client de supprimer l'appareil virtuel. |
DEPROVISIONED | L'appareil est déprovisionné/supprimé. |