Résilience des connexions virtuelles
Les connexions virtuelles vous permettent de spécifier le niveau de résilience requis par votre déploiement. Les flux de travail sont flexibles, ce qui permet de prendre en charge plusieurs scénarios pour prendre en charge la redondance, si nécessaire.
Les workflows de connexion virtuelle diffèrent entre les déploiements redondants et en cluster. Les connexions de périphériques redondants proviennent de chaque périphérique virtuel individuel de la paire redondante, tandis que les connexions de périphériques en cluster proviennent du cluster.
Connexions virtuelles redondantes
Les périphériques redondants sont déployés sur différents plans de calcul à l'aide de l'affinité. Une fois déployés, les périphériques ne partagent aucune information de configuration et fonctionnent comme deux périphériques indépendants. Pour obtenir une redondance jusqu'au participant Fabric, vous créez des connexions virtuelles sur les plans Fabric primaire et secondaire, comme indiqué ci-dessous. Le périphérique principal se connecte au réseau Fabric principal (ou au plan Fabric principal) et le périphérique secondaire se connecte au réseau Fabric secondaire.
C'est l'un des concepts les plus importants pour comprendre la résilience Network Edge. Le plan de périphérique détermine quel réseau Fabric (ou plan Fabric) est utilisé pour les connexions de périphérique.
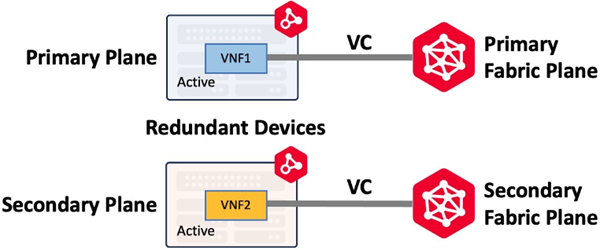
Les dispositifs redondants peuvent être déployés dans le même métro ou dans différents métros, ce qui vous permet de construire des solutions redondantes qui couvrent des distances géographiques. Les flux de travail sont flexibles et vous pouvez créer des connexions à la fois sur le plan Fabric primaire et secondaire ou sur chaque plan selon les besoins de votre cas d'utilisation.
Connexions virtuelles en grappe
Les dispositifs en grappe sont déployés sur des plans de calcul primaires et secondaires et disposent de flux de travail de niveau supérieur pour créer une paire de dispositifs virtuels active-active ou active-secondaire.
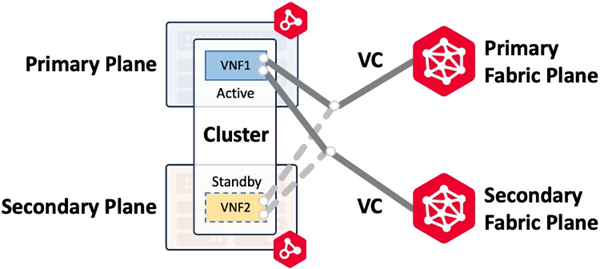
Les clusters peuvent être construits dans le même métro uniquement. Par exemple, si un circuit virtuel est construit à la fois sur les plans Fabric primaire et secondaire, le workflow crée deux connexions au cluster et attribue une interface pour chaque connexion aux deux nœuds du cluster. L'image ci-dessous (Connecting to Same Metro/Same Provider) montre une connexion Fabric principale et secondaire à un cluster actif-veille avec cluster-node0 actif et cluster-node1 en veille. En cas de basculement de cluster et si cluster-node1 devient actif, les connexions sont déplacées vers cluster-node1.
| Dispositifs redondants | Périphériques en cluster | |
|---|---|---|
| Déploiement | Deux appareils, tous deux actifs, apparaissant comme deux appareils dans le portail Network Edge. Les deux périphériques ont toutes les interfaces de transfert | Deux appareils, un seul est actif. Le plan de données passif (non actif) du périphérique n'est pas transféré |
| Gestion WAN | Les deux appareils reçoivent une adresse L3 unique qui est active pour la gestion WAN | Chaque nœud reçoit une adresse L3 unique pour la gestion WAN ainsi qu'une adresse de cluster qui se connecte au nœud actif (0 ou 1) |
| Groupes de liaison de périphériques | Aucun n'est créé au démarrage de l'appareil | Deux sont créés par défaut pour partager la synchronisation de la configuration et la communication de basculement |
| Connexions virtuelles Fabric | Des connexions peuvent être établies avec un ou les deux appareils | Les connexions uniques sont créées sur une VNI spéciale qui se connecte au nœud Active Cluster uniquement. Le client peut créer des connexions secondaires supplémentaires en option |
| Prend en charge la redondance géographique | Oui, des appareils redondants peuvent être déployés dans différentes métropoles | Non, les périphériques Cluster ne peuvent être déployés que dans la même métropole |
| Assistance aux fournisseurs | Tous les fournisseurs | Pare-feu Fortinet FortiGate, pare-feu Juniper vSRX, NGINX Plus, pare-feu Palo Alto série VM |
Tous les scénarios présentés dans les illustrations suivantes supposent que le participant fournisseur se connecte à la fois à la structure principale et à la structure secondaire. Si vous avez des questions sur les connexions Fabric redondantes, consultez votre architecte solution globale Equinix.
Connexion avec le même métro/le même fournisseur
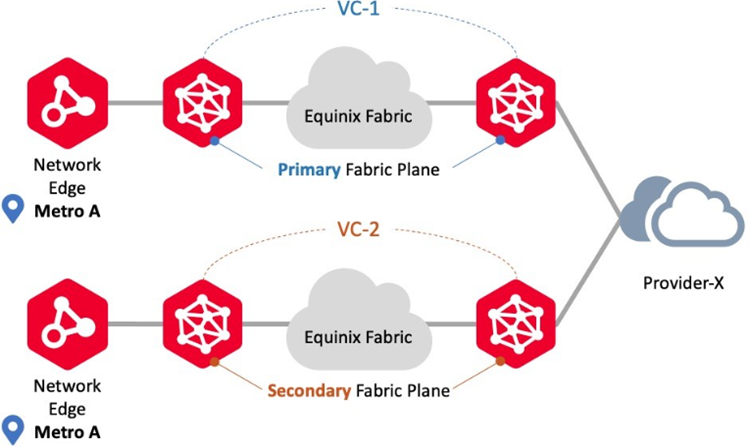
Utilisez ce scénario de connexion pour vous connecter au même fournisseur en utilisant des appareils Network Edge dans le même emplacement métropolitain. Dans ce scénario, Network Edge prend en charge les déploiements redondants et en cluster. Les flux de travail des circuits virtuels garantissent que chaque circuit est provisionné sur les plans Fabric primaire et secondaire, respectivement. Les connexions redondantes aux mêmes participants Fabric en sont un exemple.
Connexion au même métro/à des fournisseurs différents
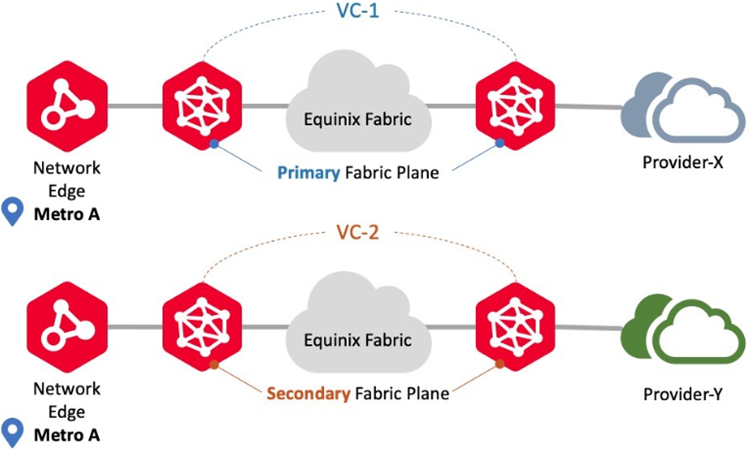
Utilisez ce scénario de connexion pour vous connecter à différents fournisseurs en utilisant des appareils Network Edge dans le même emplacement métropolitain. Dans ce scénario, Network Edge prend en charge les déploiements redondants et en cluster. Les flux de travail des circuits virtuels garantissent que chaque circuit est provisionné sur les plans Fabric primaire et secondaire, respectivement. Les connexions redondantes à différents participants Fabric en sont un exemple.
Connexion à un autre métro/un même fournisseur
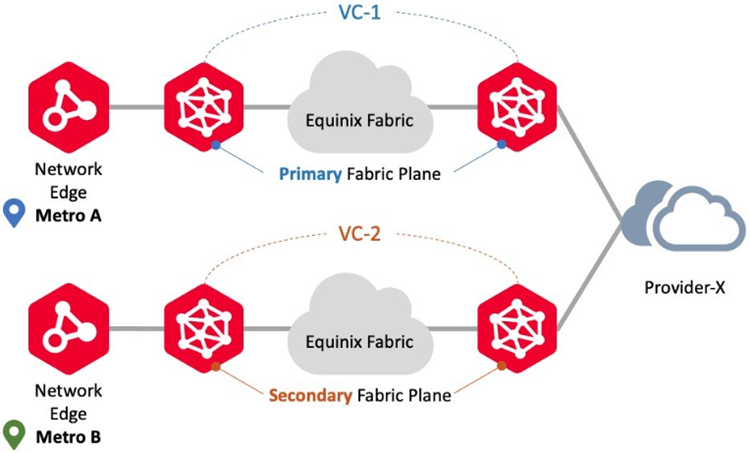
Utilisez ce scénario de connexion pour vous connecter aux mêmes fournisseurs en utilisant des instances virtuelles Network Edge dans différents emplacements métropolitains. Dans ce scénario, Network Edge prend en charge les déploiements redondants, mais pas les déploiements de clusters. Les flux de travail des circuits virtuels garantissent que chaque circuit est provisionné sur les plans Fabric primaire et secondaire, respectivement. Par exemple, les connexions redondantes de deux métros différents vers le même participant Fabric.
Connecter à différents Metro/fournisseurs d'accès
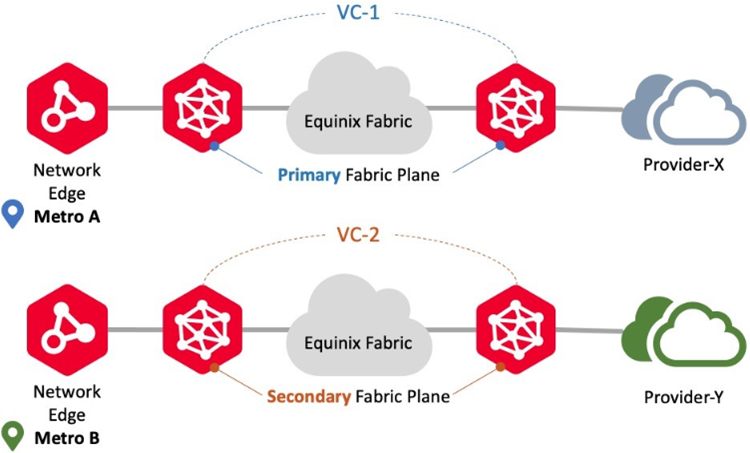
Utilisez ce scénario de connexion pour vous connecter à différents fournisseurs en utilisant des périphériques Network Edge dans différents emplacements métropolitains à différents participants Fabric. Dans ce scénario, Network Edge prend en charge les déploiements redondants, mais pas les déploiements de clusters. Les flux de travail des circuits virtuels assurent le provisionnement de chaque circuit sur les plans Fabric primaire et secondaire, respectivement. Par exemple, les connexions redondantes de deux métros différents aux différents participants Fabric.
Réseaux EVP-LAN
Network Edge prend en charge la connexion EVP-LAN pour permettre la mise en réseau multipoint à multipoint. EVP-LAN vous permet d'interconnecter les actifs de votre centre de données sur de nombreux sites via un réseau commun au lieu de nécessiter des connexions directes entre des sites individuels. Cette rubrique décrit comment créer un réseau multipoint à multipoint privé et vous connecter à ce réseau à partir de vos terminaux Network Edge.
Les réseaux locaux EVP diffèrent des DLG en ce qu'ils se connectent aux périphériques Network Edge et aux ports Fabric. Plusieurs appareils Network Edge dans le même métro peuvent faire partie du même réseau EVP-LAN. Les clients qui ont besoin d'une résilience maximale doivent déployer des réseaux LAN EVP supplémentaires couvrant les réseaux Fabric primaire et secondaire.
Pour une résilience correcte, chaque périphérique de la paire de périphériques redondants nécessite une connexion unique à deux réseaux EVP-LAN différents. Le périphérique principal sur le plan principal utilisera le réseau Fabric principal. Le périphérique secondaire sur le plan secondaire utilisera le réseau Fabric secondaire.
Les périphériques en cluster sont différents dans la mesure où le flux de travail permet d'établir des connexions aux réseaux Fabric principaux ou secondaires.