Liste de contrôle d'accès à l'interface primaire
Le service Primary Interface ACL permet aux utilisateurs de saisir un ou plusieurs blocs d'adresses IP qui sont autorisés (ou ALLOW dans le lexique du filtrage des routes) à accéder à l'interface primaire activée sur tous les appareils. La pile logicielle et les principaux composants de l'OSS/BSS, ainsi que la "marche des paquets" depuis les appareils virtuels vers le nuage et d'autres destinations sont couverts.
La liste de contrôle d'accès fonctionne de manière traditionnelle avec d'autres listes de contrôle d'accès de périphériques réseau bien connues. Vous devez toujours avoir au moins un bloc d'adresse IP si :
- Vous avez l'intention d'accéder directement à l'appareil en utilisant SSH, l'interface graphique Web ou d'autres moyens.
- Votre appareil est contrôlé et géré par SaaS ou tout autre progiciel ou logiciel tiers, tel qu'un appareil SD-WAN. Les directives du fournisseur doivent indiquer les adresses requises.
- Vous avez l'intention de faire passer tout le trafic vers l'appareil par l'interface Internet publique.
- Vous voulez activer les tunnels VPN de l'appareil vers des sites distants via l'Internet public.
Equinix dispose automatiquement d'un accès de base à l'appareil, mais sans activer au moins un bloc d'adresses autorisées, ces actions ne fonctionneront pas pour les clients en dehors des opérations Equinix. Une fois qu'une adresse est saisie, l'orchestration Equinix active cette liste d'autorisation à plusieurs emplacements :
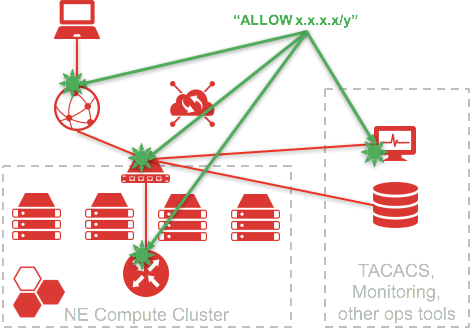
Cela inclut, mais n'est pas limité à :
- Interfaces sur le routeur de la passerelle publique pour l'accès public à l'Internet.
- Interfaces du haut du rack faisant face aux routeurs GW
- Interface primaire ou internet sur VNF
- Sélectionner les outils de dépannage et d'exploitation
Le service ACL de l'interface primaire a les attributs suivants :
| Valeurs | Exigences en matière de données | Remarques | |
|---|---|---|---|
| Configurer avant le lancement | Non/NA | ||
| Configurer au lancement : | Oui | Dans la section Services supplémentaires du nouvel appareil. | |
| Configurer pendant le cycle de vie : | Oui | Dans la section Services supplémentaires des détails de l'appareil. | |
| Facultatif ou obligatoire | Facultatif | Peut être requis sur certains appareils, voir le profil de l'appareil ou les détails pour plus d'informations. | |
| Adresse IP | x.x.x.x/y | Adresse IPv4 au format numérique, où X est compris entre 0 et 255, et y est compris entre 1 et 32. | Le système bloque 0.0.0.0/0 ; le système ne valide ni ne vérifie les blocs d'adresses ou la propriété par rapport à un IRR pour le moment ; peut être public ou privé. |
| Périphérique | UUID ; obligatoire | alphanumérique | Sur le portail, l'UUID de l'appareil est supposé être basé sur l'appareil actif que l'utilisateur est en train de consulter. |
| Combien de blocs IP par appareil | 50 | ||
| Combien d'adresses IP par compte | Illimité | NA | |
| Taille maximale du CIDR/Subnet | Aucun | /1 ou plus petit ; blocs système /0 | |
| Requis même sur secondaire ? | Non | Peut être identique ou différent. |
Lorsque vous ajoutez ce service à une paire redondante, vous devez spécifier si vous souhaitez que le même ensemble d'adresses IP soit ajouté au périphérique secondaire. Vous pouvez également spécifier une liste différente.
Equinix gère un serveur TACACS qui permet aux utilisateurs SSH d'accéder aux périphériques à partir d'adresses IP autorisées répertoriées et de routeurs de backbone Internet. Ce service informe l'infrastructure Equinix des adresses IP et des sous-réseaux autorisés à accéder au périphérique. Ce service fonctionne à la fois pour les utilisateurs individuels via un client SSH, ainsi que pour les logiciels, applications ou orchestration tierces parties qui gèrent le périphérique. C'est pour cette raison qu'un utilisateur peut avoir besoin de configurer ce service même s'il n'a aucun utilisateur défini, comme :
- Un dispositif SD-WAN où le SaaS externe gère l'accès
- Un logiciel de performance réseau qui capture les traps SNMP via l'interface SSH
- Logiciel tiers ou orchestration qui contrôle ce dispositif
- De nombreux autres scénarios possibles
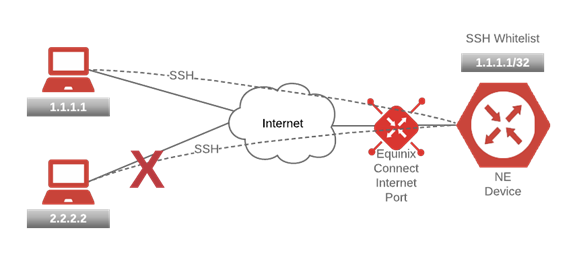
Bien que les blocs soient limités à 50, l'utilisateur peut entrer un grand nombre d'adresses simultanées si nécessaire lors de la comptabilisation du sous-réseau. Le système restreint certaines entrées (comme une entrée « autoriser tous » 0/0 et un espace d’adressage privé). À tout moment au cours du cycle de vie de l'appareil, les utilisateurs peuvent ajouter ou supprimer de cette liste.
Lorsque vous cliquez sur Enregistrer, la configuration de toutes les adresses autorisées est transmise au périphérique. Si cela inclut la suppression ou la modification d'une adresse, le service est interrompu pour toute personne associée à cette adresse tentant d'accéder à l'appareil.
Tous les utilisateurs répertoriés dans le service accès utilisateur peuvent accéder au périphérique à partir de toutes les adresses répertoriées dans ce service. Equinix vous recommande d'ajouter le moins d'adresses autorisées possible dans un sous-réseau aussi petit que possible. Les utilisateurs doivent consulter le service INFORMATIQUE DE leur entreprise pour déterminer les adresses d'origine probables des personnes ou des systèmes qui doivent accéder au périphérique. Les utilisateurs individuels peuvent utiliser un service comme whatsmyip pour déterminer l'adresse publique à partir de laquelle vous configurez sur votre ordinateur ou terminal.
Equinix ne valide pas la propriété des sous-réseaux IP saisis avec un registre tel qu'Arin. Tout trafic provenant de ces adresses relève exclusivement de la responsabilité du client.