Configurer les contrôles d'accès pour les appareils virtuels
Configuration du contrôle d'accès vidéo
Les utilisateurs Network Edge peuvent contrôler le trafic vers leurs dispositifs virtuels en appliquant des modèles de liste de contrôle d'accès (LCA). Un modèle de LCA est l'un des services pour Network Edge et définit des règles pour autoriser un trafic entrant spécifique vers les dispositifs virtuels. Le modèle de liste de contrôle d’accès n’est pas directement appliqué au dispositif virtuel. Au lieu de cela, il est appliqué à un dispositif de passerelle auquel les interfaces WAN/Management du dispositif virtuel sont connectées. Avant d'appliquer le modèle de liste de contrôle d'accès, un ensemble spécifique de ports et de protocoles (y compris DNS, NTP, la communication du serveur de licences et la communication du contrôleur SD-WAN) est autorisé pour les périphériques virtuels. Le modèle ACL permet aux utilisateurs de créer efficacement un ensemble supplémentaire de communications réseau autorisées pour leur déploiement. Un modèle unique peut être appliqué à plusieurs VNF Network Edge. L'application d'un modèle est une étape obligatoire de la création d'un dispositif.
Créez un modèle de liste de contrôle d’accès
-
Connectez-vous à Equinix Customer Portal et accédez au tableau de bord Network Edge .
-
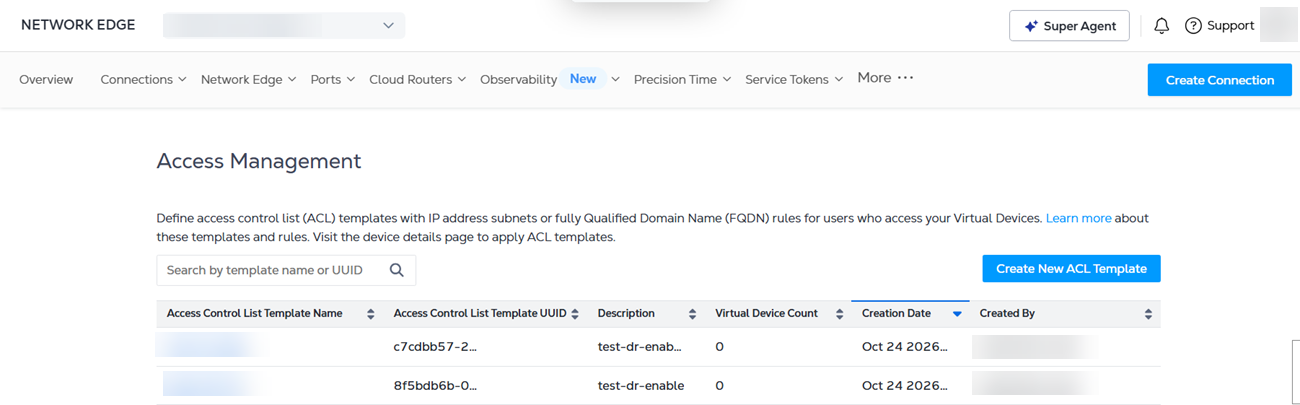
Dans le menu Network Edge , sélectionnez gestion des accès .
-
Cliquez sur créer un nouveau modèle de liste de contrôle d’accès .
-
Dans la section Détails de base :

- Nom du modèle – saisissez un nom pour le modèle.
- Description du modèle – saisissez une brève description du modèle.
-
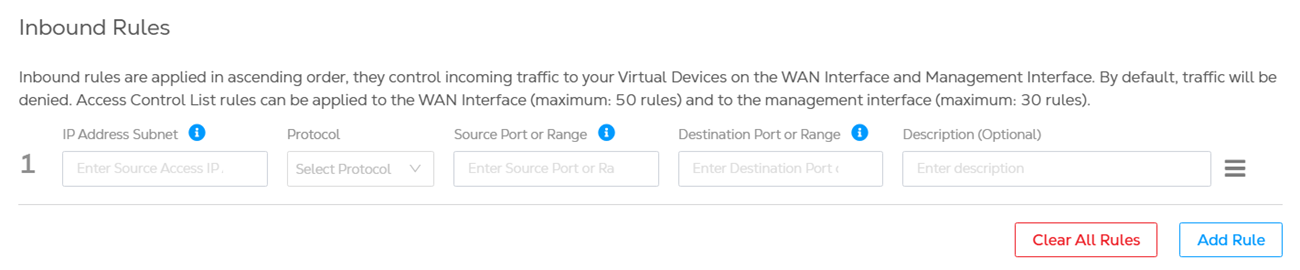
Créez la première règle entrante.
- **Sous-réseau de l'**adresse IP – saisissez le sous-réseau/l'adresse IP. La syntaxe du sous-réseau est x.x.x.x/xx. Pour une seule adresse IP, utilisez la syntaxe x.x.x.x/32.
- Protocole – sélectionnez IP, TCP ou UDP.
- Port ou plage source – saisissez le port ou la plage source. (La valeur du port peut être de 10 chiffres séparés par des virgules, une plage comprise entre 10 et 20 ou « tout ».)
- Port ou plage de destination – saisissez le port ou la plage de destination. (La valeur du port peut être de 10 chiffres séparés par des virgules, une plage comprise entre 10 et 20 ou « tout ».)
- Description (facultatif) – saisissez une description pour la règle entrante. (La description peut comporter jusqu'à 200 caractères.)
-
(Facultatif) cliquez sur Ajouter une règle pour créer des règles supplémentaires.
-
Lorsque vous avez terminé d'ajouter des règles, cliquez sur créer un modèle.
Equinix recommande de définir des adresses IP, des sous-réseaux sources, des sources et des ports/plages de destination spécifiques afin de minimiser la surface d'attaque contre toute activité malveillante.
La liste de contrôle d’accès est une liste hiérarchisée. Pour modifier la priorité, faites glisser un élément en cliquant sur  à côté du champ Description (facultatif).
Le trafic SSH doit être spécifiquement autorisé pour permettre aux utilisateurs d'accéder à un dispositif virtuel à distance en utilisant le protocole SSH.
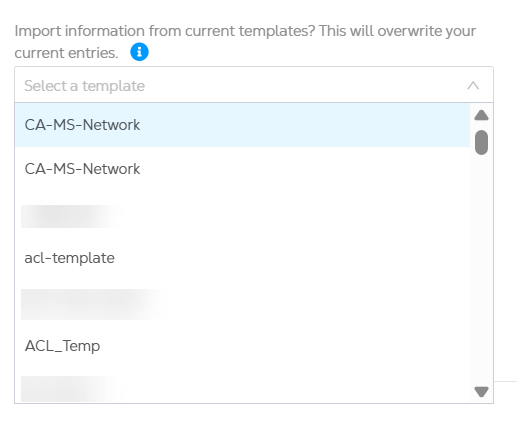
Vous pouvez modifier un modèle prédéfini et l'enregistrer en tant que nouveau modèle de liste de contrôle d'accès. Sélectionnez un modèle dans le menu déroulant sélectionner un modèle, puis modifiez les détails de base et les règles de trafic entrant si nécessaire.
Recherche de modèles d'ACL
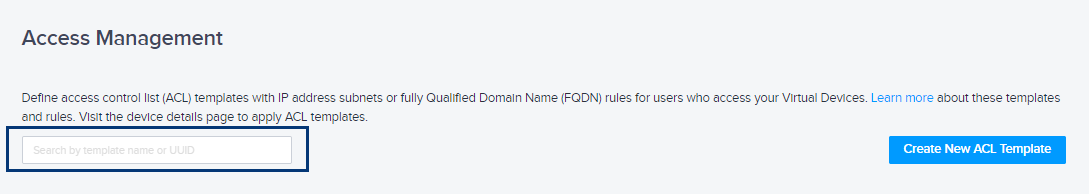
Lorsque vous affichez la page gestion des accès, vous voyez une liste de tous vos modèles de LCA. Si vous souhaitez localiser un modèle spécifique, utilisez le champ de recherche pour affiner la liste. Saisissez le nom du modèle ou l'UUID dans le champ de recherche.
Appliquer un modèle d'ACL aux dispositifs existants
Votre navigateur ne prend pas en charge la balise vidéo.
Un seul modèle d'ACL peut être appliqué à plusieurs dispositifs.
-
Dans le menu Network Edge , sélectionnez inventaire virtuel .
-
Sélectionnez le dispositif.
-
Cliquez sur services supplémentaires .
-
Dans la section gestion des accès , cliquez sur modifier.
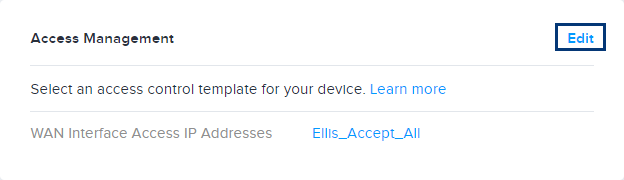
-
Sélectionnez un modèle dans la liste déroulante sélectionner un modèle de liste de contrôle d'accès.
-
Cliquez sur mettre à jour.
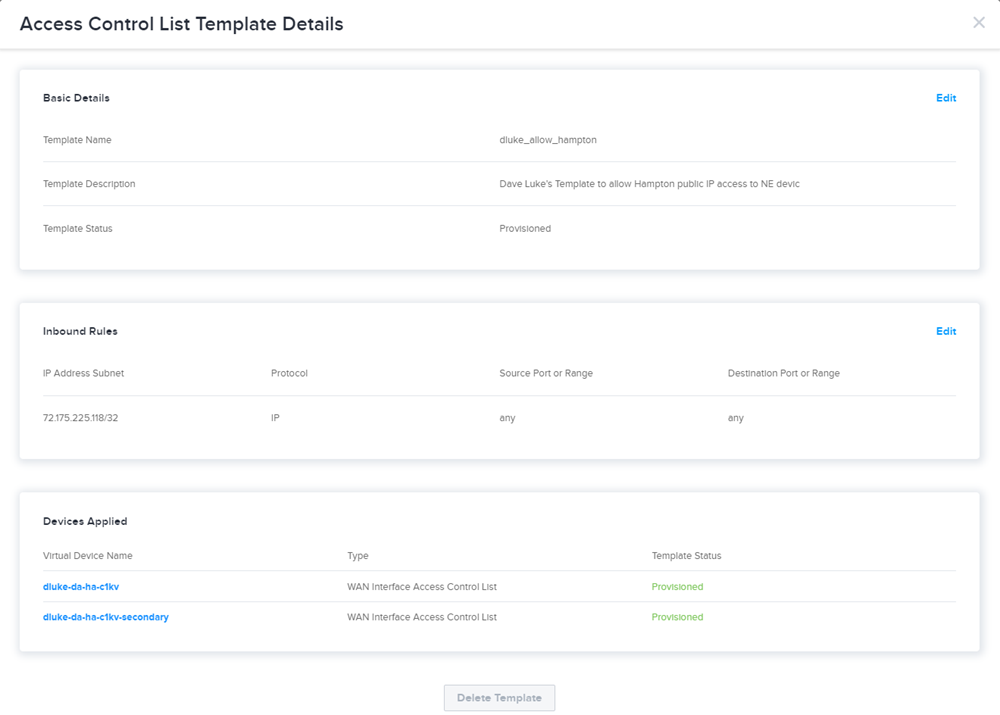
Accédez à vos modèles en sélectionnant gestion des accès dans le menu réseau. La liste des modèles affiche chaque modèle, le nombre de dispositifs auxquels le modèle est appliqué, la date de création du modèle et le créateur du modèle. Cliquez sur un modèle spécifique pour afficher les détails du modèle, les règles entrantes et le(s) dispositif(s) spécifique(s) auquel le modèle est appliqué.
Supprimer un modèle d'ACL d'un dispositif
Votre navigateur ne prend pas en charge la balise vidéo.
Après le provisionnement d'un appareil, la liste de contrôle d'accès appliquée peut être supprimée complètement de l'appareil, ce qui isole l'appareil du réseau public. Pour supprimer le modèle de liste de contrôle d’accès de votre appareil provisionné :
-
Dans le menu Network Edge , sélectionnez inventaire virtuel .
-
Sélectionnez le dispositif.
-
Cliquez sur services supplémentaires .
-
Dans la section gestion des accès , cliquez sur modifier.
-
Cliquez sur Supprimer.
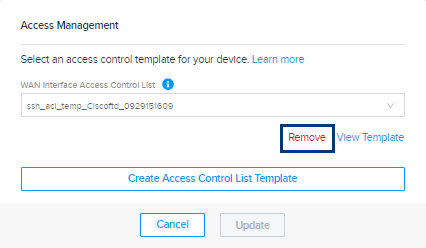
-
Cliquez sur mettre à jour.
Gestion des accès à l'aide des API
Les listes de contrôle d’accès peuvent être configurées et gérées à l’aide d’API Network Edge. Pour plus d'informations, consultez modèle de liste de contrôle d'accès .