Services de réseau et de sécurité
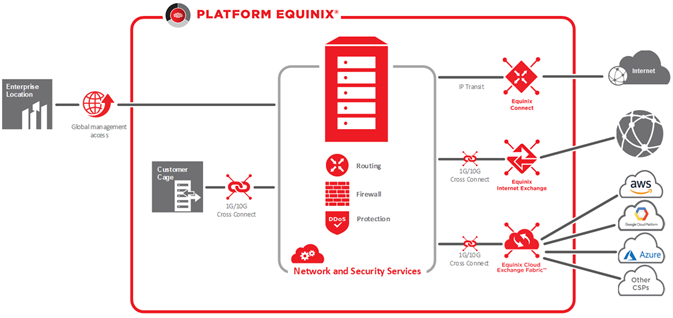
N&S offre des solutions de réseau personnalisées ou une option de couche de sécurité supplémentaire comprenant des pare-feu gérés et une protection anti-DDoS.
Anti-DDoS
Une attaque par déni de service distribué (DDoS) se produit lorsqu'un attaquant cherche à rendre une machine ou une ressource réseau indisponible pour ses utilisateurs en interrompant temporairement ou indéfiniment les services d'un hôte connecté à Internet. Le trafic entrant inondant la victime provient de nombreuses sources différentes, ce qui rend effectivement impossible l'arrêt de l'attaque simplement en bloquant une source unique. Dans de telles attaques, ils tentent d'empêcher les systèmes de traiter les demandes authentiques des utilisateurs et de rendre les services indisponibles, entraînant une perte de revenus et des clients insatisfaits.
La protection contre les attaques par déni de service distribué (DDoS) est l'une des premières fonctions de contrôle de sécurité que les entreprises doivent concevoir et mettre en œuvre pour se défendre contre la hausse des menaces de sécurité pesant sur leur infrastructure numérique, leurs applications infonuagiques, leurs sites Web et autres services.
Le service Equinix anti-DDoS protège votre infrastructure contre ces attaques DDoS volumétriques. Il est disponible en tant que module complémentaire entièrement géré pour Equinix Connect. Connexion Equinix fournit des connexions Internet de qualité supérieure, résilientes et à faible latence, à domicile unique ou multiple dans les centres de données Equinix IBX.
Notre service protège des sous-réseaux entiers et est disponible dans tous les centres de données Equinix IBX en Irlande. Il est basé sur un modèle d'abonnement, évitant les coûts élevés des dispositifs de détection et d'atténuation DDoS sur site, qui peuvent aller de dizaines à des centaines de milliers de dollars.
Contrairement à un service anti-DDoS basé sur le cloud, notre service n'engendre aucune latence supplémentaire lorsque vous n'êtes pas attaqué, n'influençant donc pas les performances de votre application. Le trafic ne sera redirigé que lorsque vous êtes attaqué, garantissant ainsi que la latence ne sera pas affectée en temps de paix.
Comment ça marche
Lors de l'intégration, vous fournirez vos adresses IP et l'adresse électronique pour la notification, après quoi le service sera configuré.
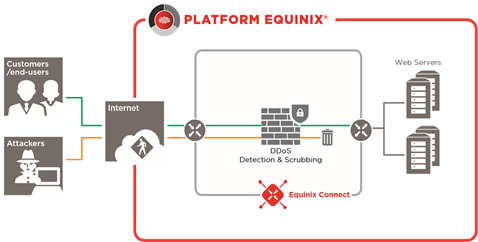
Le trafic Internet entrant entre dans le réseau Equinix via les routeurs de frontière. Les capteurs réseau connectés à ces routeurs analysent en permanence le trafic entrant pour identifier les schémas irréguliers ou les augmentations soudaines de volume résultant des attaques DDoS. Quelques secondes après la détection d'une attaque par nos capteurs réseau, le trafic est automatiquement redirigé de la ou des adresses IP affectées vers l'infrastructure d'atténuation DDoS.
L'infrastructure d'atténuation DDoS filtre instantanément tout le trafic anormal et ne transfère que le trafic propre à l'origine de l'application. Cette redirection s'arrête automatiquement une fois l'attaque DDoS terminée. Vous serez averti après que nous ayons identifié une attaque DDoS sur votre infrastructure, avec un rapport par e-mail, contenant tous les détails de l'attaque. L'image suivante illustre l'architecture de l'infrastructure d'atténuation DDoS. Cette infrastructure empêche le trafic illicite de surcharger vos serveurs d'applications critiques, tout en autorisant le trafic réseau vers et depuis vos utilisateurs finaux.
Conditions préalables
Le service Equinix anti-DDoS protège les connexions Internet Equinix Connect avec des vitesses de port de 1 Gbps ou 10 Gbps. Il peut être utilisé en combinaison avec les plages d'adresses IP standard appartenant à Equinix ou l'espace d'adressage indépendant du fournisseur (PI) appartenant à l'utilisateur lorsqu'il est associé à Equinix.
Limites du service
Le service anti-DDoS est conçu pour protéger les plages IP du client final contre les attaques par déni de service entrant. Il est recommandé que le trafic désigné sortant soit exploité sur une connexion physique et des plages IP distinctes.
En cas d'atténuation de l'attaque, le trafic sortant des plages IP protégées cessera de fonctionner pendant la durée de l'attaque.
Unités d'achat
Le tarif mensuel anti-DDoS est basé sur les ports physiques et la vitesse de la connexion Internet Equinix Connect (1 Gbps, 10 Gbps) protégée par anti-DDoS. Il n'y a pas de frais supplémentaires sur le nombre d'attaques DDoS que Equinix atténue chaque mois.
| Produit | Vitesse |
|---|---|
| Managed DDoS protection | 1 Gbps |
| Managed DDoS protection | 10 Gbit/s |
Connexion client
Customer Connect répond à votre besoin d'étendre la connectivité réseau entre votre site et le centre de données Equinix.
Les avantages offerts sont les suivants:
- Vous vous engagez auprès d'une seule partie pour Equinix, la colocation et la connectivité au centre de données.
- Vous avez un seul interlocuteur, ce qui vous évite d'être dérangé par des parties qui se renvoient la balle en cas de problème.
- Un package complet vous est proposé, avec Cross Connect fourni dans le cadre du service depuis le point de démarcation du transporteur jusqu'à vos racks si besoin.
Equinix achète des connexions de gros auprès de différents opérateurs et gère ces connexions. Votre emplacement est connecté au centre de données Equinix via une connexion WAN. Au sein du datacenter Equinix, un Cross Connect est installé, si nécessaire, entre le point d’entrée de votre connexion dans le datacenter et vos racks. Tous les processus sont réalisés sous la supervision des services gérés de Equinix.
Variantes de service
Les différentes variantes d'implémentation sont décrites ci-dessous.
Les accords de niveau de service sont basés sur les niveaux de service de l'opérateur choisi et convenus avec le client.
Connexion client unique
Vous trouverez ci-dessous le schéma d'un Customer Connect unique :
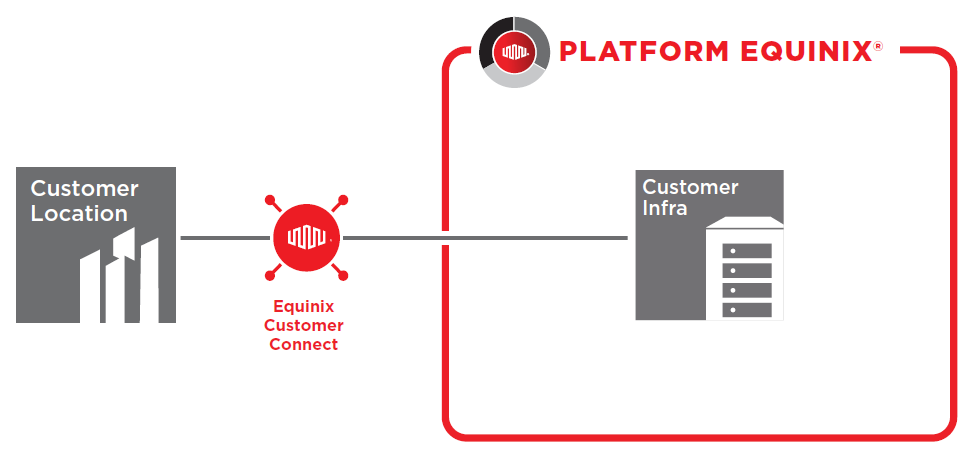
Vous restez connecté au centre de données grâce à une connexion WAN stable qui passe par un opérateur.
Connexion client double
Une connexion client double est illustrée dans le schéma ci-dessous et peut fournir une redondance entre la succursale et Equinix. Un effort maximal est fait pour s'assurer que les connexions sont géographiquement séparées les unes des autres et, si possible, suivent des chemins différents.
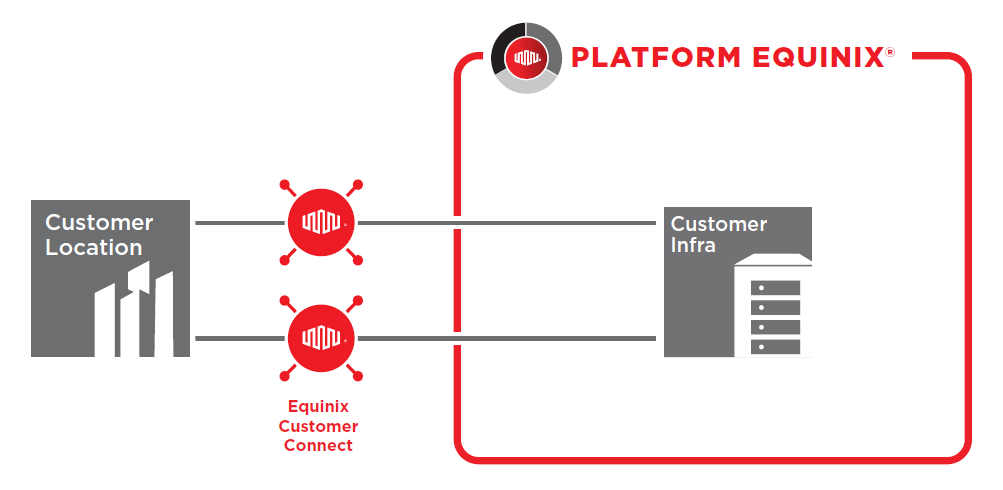
Des ententes sont conclues avec l'opérateur concernant l'entretien des deux connexions, ce qui minimise les risques de panne simultanée et d'interruption de service.
Centres de données Equinix IBX géographiquement séparés
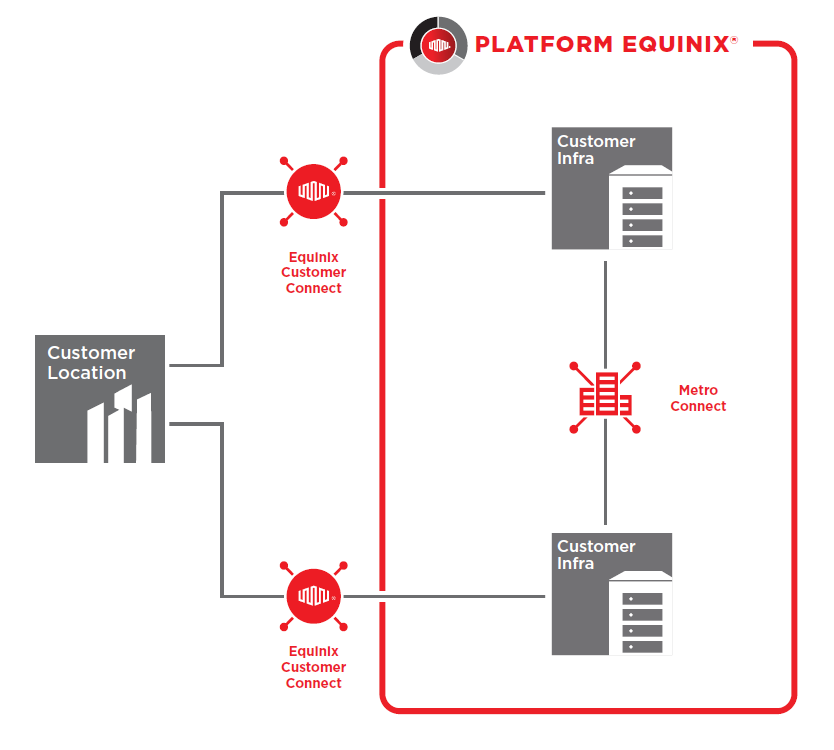
Si vous souhaitez une connexion redondante avec deux datacenters Equinix géographiquement différents, vous pouvez la combiner avec un Metro Connect entre les sites. Cela crée une topologie tolérante aux pannes ; si une connexion Customer Connect échoue, l'autre connexion Customer Connect prend en charge la connexion et le trafic et le Metro Connect peut toujours atteindre l'autre centre de données Equinix. La solution spécifique est mise en œuvre par Equinix, en fonction de vos besoins et de vos choix.
Options
Le service est offert avec les options indiquées dans le tableau.
| Élément | Options standard | Commentaires |
|---|---|---|
| Capacité | 1, 8, 10, 16, 32, 40, 100 Gbps | Autres bandes passantes sur demande |
| Interface côté Equinix DC | LX ou LR | Autres modes sur demande |
| Interface côté client | LX ou LR | Autres modes sur demande |
| Mise en œuvre | Simple ou redondant | 2 connexions vers des datacenters Equinix géographiquement séparés, sur demande. |
Pare-feu géré
Le service de pare-feu géré (MFS) fait partie du portefeuille de services gérés réseau et sécurité de Equinix. Les services assurent la protection de l'infrastructure INFORMATIQUE grâce à des ensembles de règles de pare-feu (filtres) configurés par le personnel qualifié de Equinix en consultation avec le client.
Avec MFS, Equinix offre la possibilité d'acheter des fonctionnalités de pare-feu évolutives et des capacités au sein du service de plate-forme d'infrastructure. Cela protège l'infrastructure contre les cyberattaques et empêche les données de tomber entre de mauvaises mains.
Classé comme pare-feu réseau, il s'agit d'un système de sécurité réseau qui surveille et contrôle le trafic réseau entrant et sortant en fonction de règles de sécurité prédéterminées. Cet ensemble de règles de sécurité est convenu avec l'utilisateur à l'avance. Avec le bon ensemble de règles, le pare-feu crée une barrière entre un réseau interne fiable et un réseau non fiable.
Les services gérés Equinix implémentent le pare-feu en tant qu'appliance virtuelle au sein de la plate-forme MPC. Il s'agit d'une solution évolutive, flexible et rentable qui peut être mise à l'échelle mensuelle en fonction de la capacité ou des fonctionnalités requises.
Ce service offre notamment les avantages suivants:
- Utilisation des technologies de pare-feu les plus récentes
- Aucun investissement majeur à l'avance, grâce à la facturation mensuelle.
- Facile à mettre à l'échelle
- Choix de licences fonctionnelles en plus du pare-feu de nouvelle génération de base, telles que le système de prévention des intrusions ou la gestion unifiée des menaces.
- Haute disponibilité (selon le niveau de service)
Si l'utilisateur a des exigences spécifiques, un matériel physique dédié peut également être utilisé sur demande.
Vous trouverez ci-dessous des renseignements sur le fonctionnement des services de pare-feu pour les clients Managed Private Cloud, ainsi que pour les clients de colocation exploitant leur propre matériel.
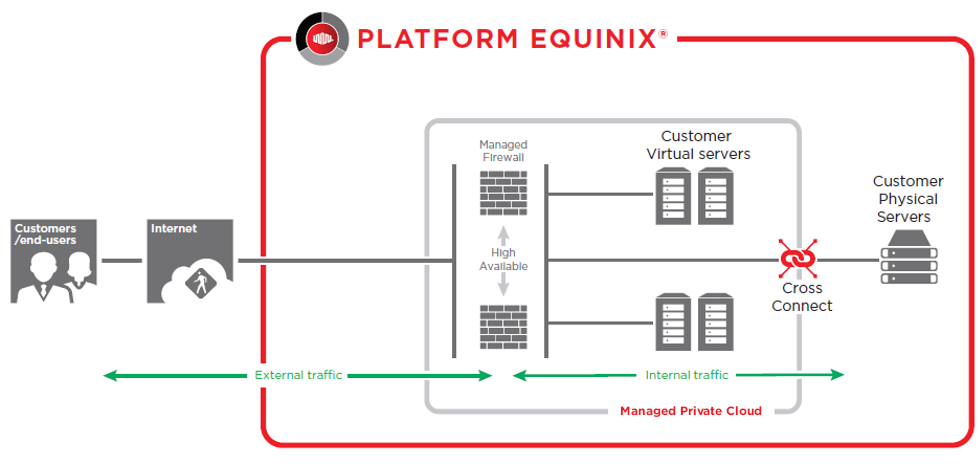
Variantes de service
Le pare-feu peut être fourni en différents types en fonction de la capacité requise de l'utilisateur. Les types disponibles sont petit, moyen et Grand. La capacité maximale fournie dépend de la licence choisie et des fonctionnalités qui y sont offertes.
Lorsque la détection/prévention des intrusions est activée, Equinix transmet les journaux et les rapports associés au client selon un calendrier convenu. Equinix ne fonctionne pas comme un service de centre des opérations de sécurité (SOC) pour trier les événements liés à la sécurité.
Licences disponibles
Le tableau ci-dessous contient une liste des licences disponibles et de leurs fonctionnalités. La licence FW est la solution de base.
| Licence | Description | Fonctionnalité |
|---|---|---|
| Norme FW | Pare-feu | Pare-feu |
| Option de protection contre les intrusions (IPS) | Gestion unifiée des menaces | Firewall application Control IPS botnet IP/Domain Reputation 2-Factor Authentication filtrage Web |
Capacité maximale par licence
La capacité maximale fournie dépend de la licence choisie. Le tableau ci-dessous indique la capacité maximale pour chaque type de licence.
| Débit du pare-feu (Gbps) | ||
|---|---|---|
| Type | Licence FW | Licence IPS |
| Petit | 10 Gbit/s | 1 Gbps |
| Moyen | 13 Gbps | 2 Gbps |
| Large | 20 Gbps | 3,6 Gbps |
Du matériel physique dédié peut également être utilisé sur demande.
Managed Services (services de réseau gérés)
Les services gérés Equinix proposent des solutions réseau dédiées adaptées aux besoins de chaque client. Les solutions sont souvent une combinaison de Equinix Fabric, connexion client, connexion Equinix, Metro Connect et de périphériques réseau/pare-feu gérés.
Les cas d'utilisation incluent:
- rampe d'accès aux nuages
- Activation hybride/multicloud
- Services de réseau résilients.
- Gestion du peering et du BGP.
Entretien et assistance
Disponibilité
Les niveaux de disponibilité du service sont indiqués dans le tableau ci-dessous.
| Niveau de disponibilité | Disponibilité (%) |
|---|---|
| Niveau de norme réseau et sécurité | 99.95%* |
| * SLA disponible uniquement pour les configurations redondantes |
Incidents
Paramètres de l'incident
| Guichet de service | Disponibilité |
|---|---|
| Fenêtre de réparation d'incidents | 24 heures sur 24, 7 jours sur 7 |
Priorisation des incidents
| Priorité | Impact |
|---|---|
| Critique | Le service est complètement indisponible. |
| Élevé | Le service est offert avec des fonctionnalités réduites. |
| Normal | Le service est disponible, mais un risque pour le service est évident. |
| Faible | Demande de travaux ou de modifications |
Temps de réaction aux incidents
| Priorité | Exécution du travail | Temps de réaction |
|---|---|---|
| Critique | 24 heures sur 24, 7 jours sur 7 | 0,5 heure |
| Élevé | 24 heures sur 24, 7 jours sur 7 | 1 heure |
| Normal | 8x5 | 8 heures |
| Faible | 8x5 | 16 h |
Maintenance
Les activités de maintenance programmées sont annoncées par la gestion du changement d'Equinix au moins deux semaines avant le début des travaux.
Pour la maintenance d'urgence, Equinix se réserve le droit de déroger à tout accord. Dans la situation ci-dessus, une demande de maintenance d'urgence peut être planifiée immédiatement, après quoi vous serez informé de la date à laquelle la maintenance aura lieu.