Cloud privé géré Single Locataire
Un environnement de Managed Private Cloud à locataire unique est configuré pour être utilisé par un seul client (locataire unique).
L'infrastructure à tenant unique se compose d'unités de traitement dédiées avec des ressources réseau et de stockage partagées. Un seul tenant de Cloud privé géré est fourni dans un cluster comprenant au moins trois hôtes où les ressources de calcul peuvent être utilisées efficacement. Ces ressources peuvent être configurées et gérées via un portail.
Managed Private Cloud, calcul à locataire unique
L'hôte dans un environnement de Managed Private Cloud à locataire unique est basé sur une configuration de serveur standard.
Pour les environnements Managed Private Cloud avec des exigences de mémoire plus élevées, il existe des options CPU et Memory dense. Ceci peut être utilisé sur demande.
Le tableau ci-dessous répertorie les types de serveurs hyperviseurs actuellement disponibles et la capacité utilisable qu'un seul serveur hyperviseur ajoute à un cluster.
| Type d'hôte | Cas d'utilisation | GO DE RAM | Cœurs de l'unité centrale | Vitesse du cœur de l'unité centrale |
|---|---|---|---|---|
| Type d'hôte de Managed Private Cloud | Calcul générique | ≥ 512 | ≥24 | ≥ 2,2 GHz |
| Type d'hôte Managed Private Cloud + | Unité centrale dense | ≥ 512 | ≥32 | ≥ 2,2 GHz |
Un seul tenant de Cloud privé géré est fourni dans un cluster. Un cluster se compose de trois hôtes/hyperviseurs ou plus du même type et est configuré de manière N+1. Les configurations de plus de 10 hôtes seront configurées de la manière N+2. Dans tous les cas, la capacité de basculement est incluse dans le nombre total d'hôtes de traitement achetés par le client.
Stockage à locataire unique dans un Managed Private Cloud
Le stockage est un élément fixe de la plate-forme Managed Private Cloud et il est disponible dans une variété de stratégies de stockage représentant différents niveaux de performances (niveaux). Chaque disque attribué à une machine virtuelle est lié à la politique souhaitée lors de sa création et obtient ainsi le niveau de performance souhaité.
Une vue d'ensemble des politiques de stockage est présentée dans le tableau ci-dessous.
| Type | Niveau | Utiliser | Max. Gbps | Max. Performances* |
|---|---|---|---|---|
| SSD | 0 | BD d'entreprise (Logs), IA, Machine Learning | 10 | 15000 IOPS |
| Sauvegarde | 1 | Sauvegarde à chaud, fichier | 2 | 1000 IOPS |
| Objet | 2 | Sauvegarde, archivage, images | 0.5 | 500 IOPS |
- Valeur maximale des IOPS à 65 % de lecture / 35 % d'écriture avec une taille de bloc de 8 Ko par hôte.
Fonctionnalités du stockage à locataire unique dans un Managed Private Cloud
Les caractéristiques suivantes s'appliquent à l'utilisation des stratégies de stockage dans l'environnement :
- La taille minimale recommandée pour les disques virtuels est de 40 Go.
- La taille maximale recommandée pour les disques virtuels est de 8 To
- Les valeurs de performance sont des limites par disque virtuel alloué à une VM.
- La capacité de stockage est allouée par multiples de 1 To à une politique de stockage spécifique au sein du CDV.
- La capacité de stockage est allouée par politique dans un CDV et n'est pas transférable à d'autres CDV.
Consommation de stockage à locataire unique dans un Managed Private Cloud
Pour calculer l'utilisation du stockage partagé, la consommation par politique et la capacité allouée de tous les disques virtuels liés sont additionnées :
- Fichiers d'échange de VM
- Instantanés
- Fichier dans une bibliothèque (modèles vApp et ISO)
Exemple :
- 1 VM (50 Go)
- 1 x Snapshot appliqué
- 1 fichier ISO de 5 Go dans la bibliothèque
Utilisation totale du stockage = 50GB + 50GB + 5GB = 105GB
Réseau à locataire unique de Managed Private Cloud
La plateforme Managed Private Cloud offre diverses fonctionnalités de réseau virtuel basées sur VMware NSX que vous pouvez configurer en libre-service.
Le tableau ci-dessous donne un aperçu de ces différentes caractéristiques.
| Fonctionnalité | Description |
|---|---|
| Standard (prêt à l'emploi) | Réseaux virtuels L2 routage par pare-feu standard (statique) IPSec VPN équilibrage de charge NAT réseau VDC étendu |
Apportez votre propre appareil (BYOD)
Si votre organisation préfère utiliser son propre pare-feu ou ses propres périphériques réseau, ceux-ci peuvent être ajoutés à la plateforme Managed Private Cloud .
Les appliances virtuelles doivent être compatibles avec la version majeure la plus récente de VMware.
Jusqu'à 8 réseaux (internes et externes) peuvent être connectés à un seul appareil virtuel.
Pare-feu
La plateforme Managed Private Cloud est livrée avec un service de pare-feu de base et la possibilité d'ajouter une variante avancée.
-
Basic - Le pare-feu Basic vous aide à répondre aux exigences clés de sécurité du périmètre, telles que la création de DMZ basées sur des constructions IP/VLAN, la traduction d'adresses réseau (NAT) et les VPN.
-
Avancé : le pare-feu avancé (distribué) vous permet de segmenter les entités du datacenter virtuel de votre organisation, telles que les machines virtuelles, en fonction des noms et attributs des machines virtuelles. Ce pare-feu avancé prend en charge un modèle de sécurité de micro-segmentation où le trafic est-Ouest peut être inspecté.
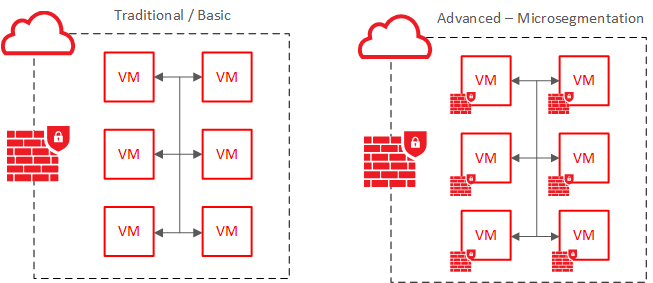
Le pare-feu avancé Managed Private Cloud peut être ajouté en tant que commande complémentaire.
Sauvegarde intégrée au Managed Private Cloud
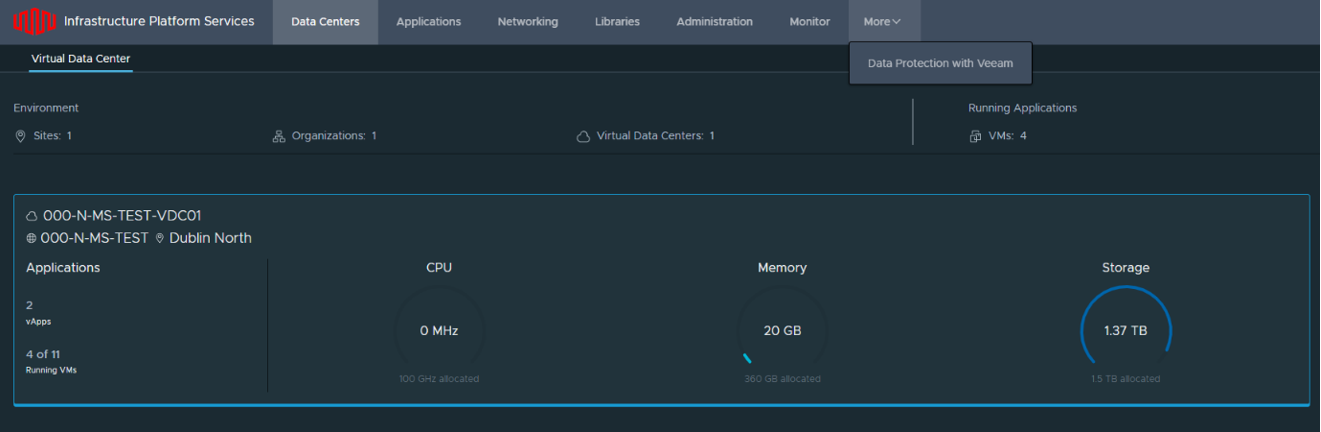
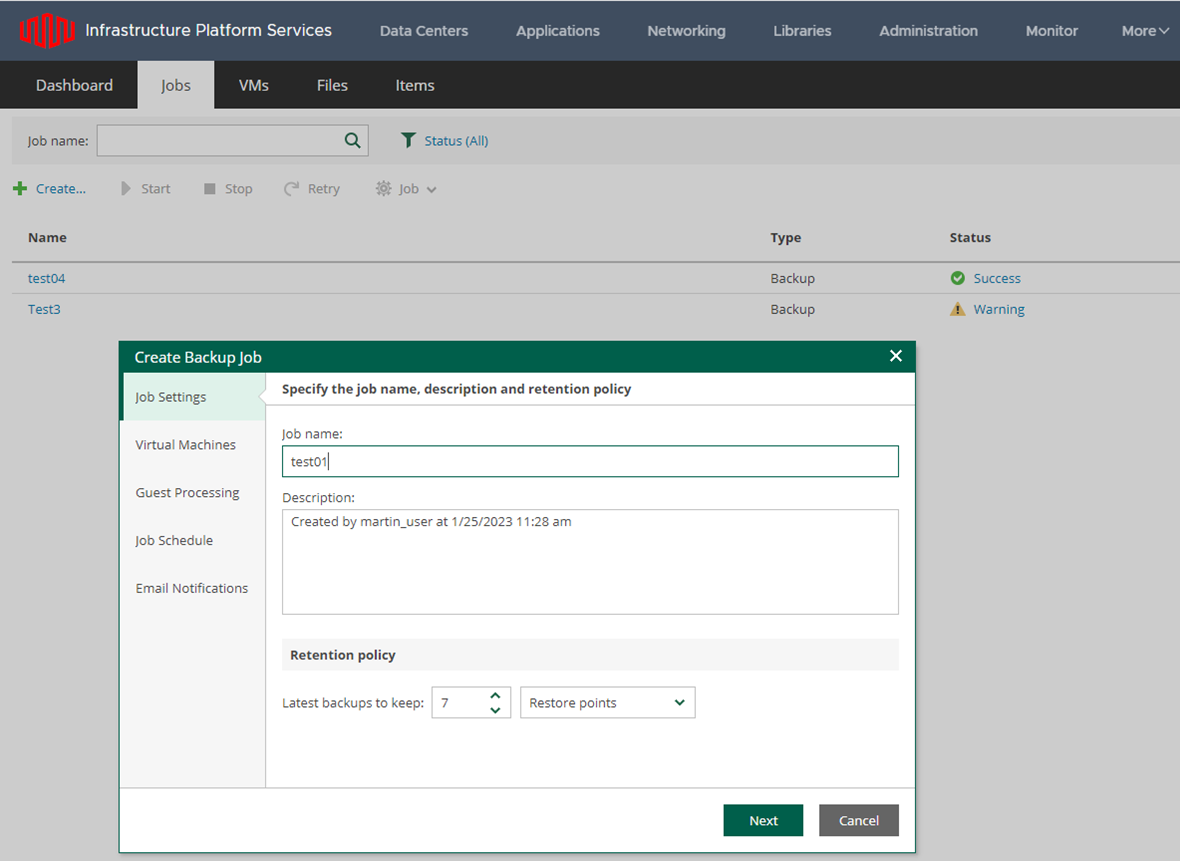
Managed Private Cloud est doté d'une capacité de sauvegarde intégrée basée sur Veeam Backup and Replication, accessible via le portail Web.
Les clients peuvent créer des tâches de sauvegarde et des planifications pour leurs charges de travail virtuelles et les restaurer à la demande.
Une combinaison de sauvegarde et de stockage d'objets est achetée avec une licence Veeam par objet/VM protégé.
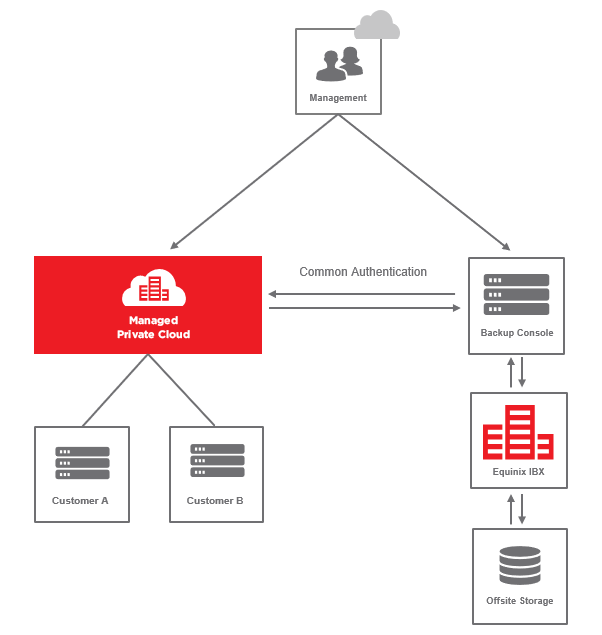
Actuellement, l’utilisateur doit être un administrateur d’organisation pour gérer les configurations de sauvegarde.
Dans le menu de sauvegarde, les clients peuvent voir leur consommation actuelle de stockage de sauvegarde et les quantités de charges de travail protégées.
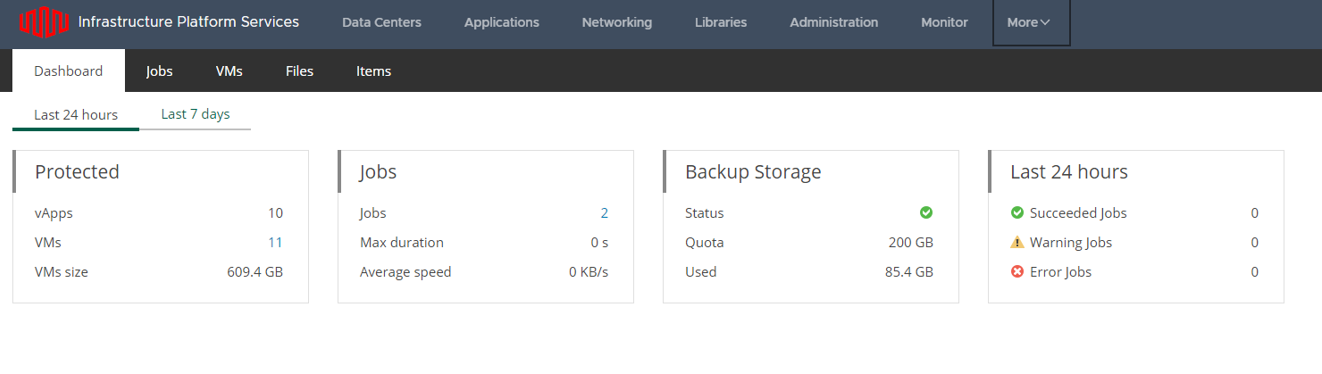
Les tâches et les programmes peuvent être facilement configurés et exécutés dans le cadre de la technologie, et des notifications par courrier électronique peuvent être envoyées en cas de réussite ou d'échec d'une tâche.
Limites du service
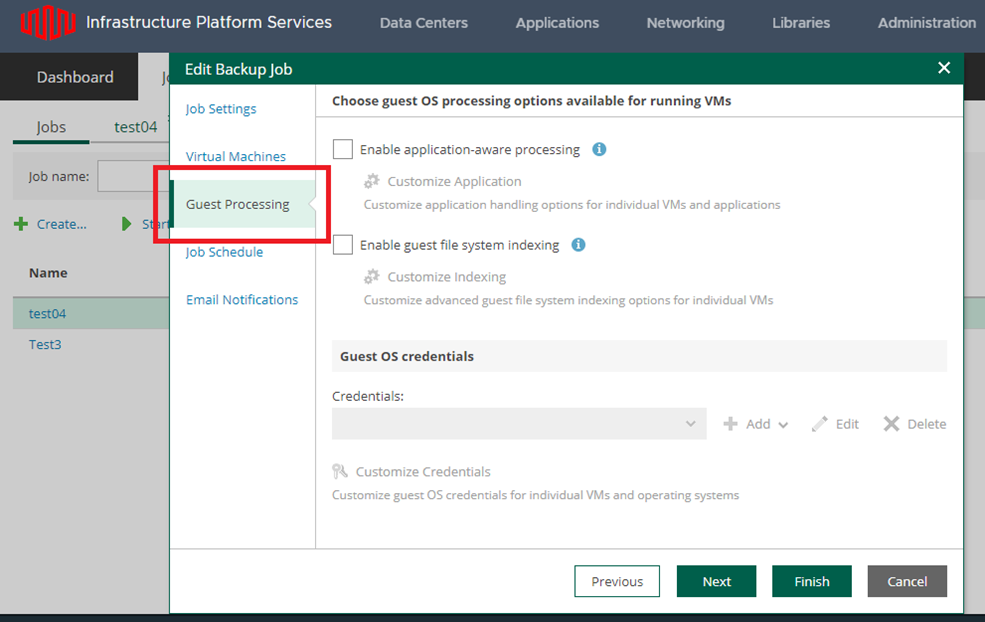
Actuellement, le traitement des sauvegardes avec fonction invité/application n'est pas pris en charge dans le modèle de sauvegarde intégré Managed Private Cloud. Si c’est une exigence pour la troncature des logs SQL ou Oracle, une appliance Veeam dédiée peut être installée dans l’environnement du client.
Mesure
Les Equinix Managed Solutions sont facturés de la manière suivante:
- Ligne de base – La quantité contractuelle du service (par exemple, la quantité d'hôtes de calcul)
- Dépassement – La quantité de ressources consommées au-delà de la valeur de référence (exemple: la base de référence du stockage contractuel est de 10 To, mais 12 To sont utilisés et le dépassement consommé est de 2 To)
Rapports
Dans le cadre du service, le client peut utiliser les options de reporting du portail VMware Cloud Director pour obtenir un aperçu de la consommation de son propre centre de données virtuel (VDC) en termes de vCPU, de GB vRAM et de stockage.
Restrictions du service
- Déplacer des disques virtuels : il n'est pas possible de déplacer des disques virtuels entre des machines virtuelles via le portail Web de Cloud privé géré et API. Pour cela, créez un ticket via le portail client des services gérés Equinix.
- Partage de disques virtuels entre machines virtuelles : le partage d'un disque virtuel entre plusieurs machines virtuelles n'est pas pris en charge dans Managed Private Cloud. Pour cette raison, Microsoft Windows Server Failover Clustering (WSFC) avec disques partagés n'est pas pris en charge.
- Accès physique au NIC à partir de la VM - L'application de la virtualisation d'E/S à racine unique (SR-IOV) n'est pas prise en charge.
Relations et dépendances
En plus du service Managed Private Cloud Single Locataire, l'achat du service Backup & Restore peut être nécessaire. Equinix fournit un service de sauvegarde intégré pour le cloud privé géré composé des outils et du stockage requis pour la récupération des données liées aux machines virtuelles.
Migration vers un Managed Private Cloud
Les services gérés Equinix offrent un service de migration pour les charges de travail VMware sur site existantes vers un cloud privé géré. Une connectivité choisie est convenue à l’avance, généralement sur la base d’une connexion Internet ou directe.
Plusieurs proxys Veeam sont déployés dans l’environnement du client et la réplication des machines virtuelles est basée sur des snapshots VMware. Une fois toutes les migrations initiales terminées, une tâche de synchronisation delta finale est exécutée au moment de la transition.
La migration est réglée par un prix par environnement.
Pour plus d'informations, consultez migration vers Managed Private Cloud.
Equinix Connect
Un élément facultatif de votre environnement Managed Private Cloud est l'accès à la connectivité réseau externe. Le service qui rend cela possible est appelé connexion Equinix. Ce service est un composant nécessaire si, par exemple, vous souhaitez vous connecter à votre propre armoire, à un autre centre de données Equinix, à un site sur site, à un fournisseur WAN ou à une combinaison des deux.
Le service est acheté en tant que connexion redondante avec une bande passante allant jusqu'à 10 Gbps.
Pour toute question concernant l'utilisation d'une bande passante supplémentaire ou de services Internet additionnels tels que les fonctionnalités Anti-DDoS ou IDS/IPS, vous pouvez contacter un responsable de compte Equinix.
Connexion client
Le service Customer Connect vous permet d'établir une connectivité réseau entre votre succursale/siège social et le service Equinix Managed Private Cloud .
Equinix Fabric
Avec Equinix Fabric, vous pouvez établir une connexion à un ou plusieurs fournisseurs de cloud public. Pour établir la connexion au sein de votre plateforme de cloud privé géré, des périphériques virtuels pour les fonctionnalités de routage BGP doivent être installés. Ceux-ci peuvent être fournis par Equinix dans le cadre d'une commande.
Pare-feu géré
Une solution NGFW Managed Firewall est une partie facultative de l'environnement Managed Private Cloud. Ce service peut être pertinent pour :
- Faciliter l'accès sécurisé au nuage public et à d'autres réseaux externes.
- Ajoutez des fonctions de détection d'intrusion (IDS) / prévention d'intrusion (IPS) à la plateforme Managed Private Cloud .
- Transférer la gestion opérationnelle du pare-feu à Equinix.
Les fonctionnalités importantes du service de Managed Firewall sont:
- Pare-feu
- Routage
- Détection/prévention des intrusions
- Équilibrage de la charge
- VPN
Responsabilités du locataire unique du Managed Private Cloud
Ces tableaux indiquent qui est responsable de l'approvisionnement, de l'installation et du fonctionnement de la plateforme.
| Installation et configuration | Equinix | Client |
|---|---|---|
| Configuration initiale de la solution Managed Private Cloud achetée conformément à la conception | X | |
| Configuration initiale de la couche de gestion pour la solution client Managed Private Cloud | X | |
| Créer, importer et gérer des machines virtuelles et des vApps | X | |
| Faire évoluer les VM à la hausse et à la baisse | X | |
| Gérer les instantanés de VM | X | |
| Gérer l'accès aux machines virtuelles à l'aide d'une console | X | |
| Configurer la surveillance des VM et des vApps | X | |
| Créez et remplissez la bibliothèque avec vos propres fichiers ISO/OVA | X | |
| Séparer ou regrouper des machines virtuelles pour des raisons de disponibilité ou de performance | X | |
| Configurer les fonctions réseau - routage, pare-feu, NAT, VPN, etc. | X |
| Gestion opérationnelle | Equinix | Client |
|---|---|---|
| Gestion fonctionnelle de l'environnement client au sein du service (dans l'ensemble) | X | |
| Surveillance et entretien des composants sous-jacents du service fourni | X | |
| Fonctionnement des fonctions de sauvegarde intégrées (planification, etc.) | X | |
| Gestion du produit Managed Backup (le cas échéant) | X | |
| Gestion de la couche de service de gestion partagée | X |
Demandes de services Managed Private Cloud
Les modifications standard suivantes peuvent être demandées via le Portail clients des services gérés Equinix en tant que demande de service. Les requêtes de base sont incluses dans le coût de Managed Private Cloud. Des services supplémentaires peuvent être demandés et facturés à un tarif convenu.
| Nom de la requête | Description | Inclus/Supplémentaires |
|---|---|---|
| Augmenter le stockage | Augmenter le quota d'un niveau de stockage | Inclus |
| Augmenter la capacité de calcul | Augmentation de la capacité de l'unité centrale (le cas échéant) | Inclus |
| Liste blanche IP | Ajouter l'adresse IP à la plage de confiance pour la gestion | Inclus |
| Ajouter/supprimer un utilisateur | Ajouter un utilisateur au portail Managed Private Cloud | Inclus |
| Modifications de la configuration des machines virtuelles et du réseau | Création, ajout et modification de machines virtuelles et de réseaux dans l'environnement | Supplémentaire |
| Tous les autres changements de configuration | Des demandes de services sur mesure peuvent être formulées, et les coûts associés déterminés et approuvés par le client. | Supplémentaire |