Mise en réseau
L'environnement Equinix Hybrid Cloud permet de créer des réseaux virtuels et des fonctionnalités pour permettre la communication entre les machines virtuelles et les services nécessaires dans le nuage, y compris les composants suivants.
Types de réseaux
- Réseau isolé : les réseaux internes sont disponibles dans le VDC source (dédié, Flex ou à la demande), sans routage externe vers d'autres services ou VDC.
- Réseau routé : les réseaux routables sont disponibles dans le VDC (dédié, flexible ou à la demande) avec un routage par défaut entre les VDC et la communication cloud externe s'ils sont préconfigurés via des règles de pare-feu et des stratégies de routage BGP sur les périphériques périphériques de l'utilisateur.
Edge Gateways
Les routeurs internes utilisés dans la communication des réseaux sont routés entre des VDC ou des réseaux Cloud externes. Cette fonctionnalité est pré-configurée par Equinix et connectée à un VRF-TierO (routage et transfert virtuels) dédié à l’utilisateur en haute disponibilité, avec routage BGP pour la communication Cloud externe. Sa configuration est réalisée sur la base d'une étude technique du pare-feu ou des services gérés L3, lorsqu'ils sont contractuels avec l'offre de cloud hybride Equinix.
En plus des produits de matériel réseau L3 disponibles dans la gamme standard de Equinix, vous pouvez opter pour la connexion de passerelles périphériques et VRF-TierO via un environnement existant, si votre équipement répond aux exigences de prise en charge du protocole BGP et de connexion.
Pare-feu, NAT et réseaux externes
La passerelle Edge Gateway (Tier 1) fournit par défaut les fonctionnalités Gateway Firewall (North-South -Layer 7) et NAT (Network Address Translated), fonctionnant sur la périphérie du VDC. Cela permet ou refuse la communication entre vos centres de données virtuels et la communication Cloud externe.
Les réseaux peuvent être classés comme ports entrants ou sortants pour les réseaux routés internes. Ils sont préconfigurés par Equinix en fonction de l'étude technique du produit de connectivité sous contrat, et utilisés lorsque le service NAT est activé. Cela masque l’accès d’un réseau interne routé à l’entrée ou à la sortie de la connexion.
Malgré la fonctionnalité native de pare-feu L4 dans la solution de nuage hybride au niveau de niveau 1, celle-ci ne remplace pas le besoin d'un pare-feu de périphérie avec prise en charge du routage BGP, avec communication disponible avec VRF-TierO et prise en charge des fonctionnalités de sécurité de couche 7, si sous contrat.
Création et modification des règles de pare-feu
Sur la page principale du portail du Cloud hybride, accédez à mise en réseau → passerelles périphériques , puis cliquez sur la passerelle périphérique associée au VDC souhaité. Confirmez le type de service externe connecté à la périphérie du Cloud hybride (Managed services ou Managed Firewall).
Sur l'écran suivant, sélectionnez services → pare-feu et vérifiez la règle par défaut. Ajoutez ou gérez de nouvelles règles à l'aide du bouton MODIFIER LES RÈGLES.
Le menu sécurité vous permet de créer des groupes de sécurité, des adresses IP et des services pour simplifier la gestion des règles.
Microsegmentation – VDC-Group (Fin des ventes)
Cette fonctionnalité est entrée en fin de vente le 29 mai 2024. Il est uniquement disponible pour les clients qui étaient actifs avant cette date. Les clients qui ont souscrit un contrat de Cloud hybride après cette date ne peuvent pas utiliser cette fonctionnalité.
Le Virtual Datacenter Group (VDC-Group) permet de regrouper des VDC et d'activer la fonctionnalité Distributed Firewall pour la microsegmentation. Cela permet de segmenter les machines virtuelles en fonction des noms et des attributs et prend en charge le partage de réseaux entre clusters dédiés, Flex et à la demande.
Le pare-feu distribué est intégré au noyau de l'hyperviseur, offrant visibilité et contrôle des charges de travail et des réseaux virtualisés. Vous pouvez créer des stratégies de contrôle d'accès basées sur des objets tels que des noms de VM et des réseaux (adresses IP ou ensembles d'adresses IP). Les règles de pare-feu sont appliquées au niveau de la carte vNIC de chaque machine virtuelle, garantissant ainsi un contrôle d'accès cohérent même pendant les migrations vMotion. Cela prend en charge un modèle de sécurité de microsegmentation où le trafic est-Ouest peut être inspecté jusqu'à la couche 7.
L'activation de VDC-Group peut être demandée lors de la création d'un nouvel environnement. Pour les environnements existants, ouvrez un ticket de support afin que Equinix puisse effectuer une évaluation des besoins et une analyse d'impact avant d'activer la fonctionnalité.
Création et modification de réseaux avec VDC-Group
Après avoir activé la fonction de microsegmentation, un nouvel onglet appelé Groupe de centres de données s'affiche, montrant le regroupement des VDC. Pour créer un nouveau réseau, sélectionnez l'option Groupe de centres de données, où les réseaux seront automatiquement partagés entre les VDC.
Pare-feu distribué – Création et modification des règles
Pour créer des stratégies de sécurité dans le pare-feu distribué, accédez à mise en réseau → groupes de centres de données dans le portail Cloud hybride.
Ouvrez le VDC-Group de votre tenant, puis sélectionnez Distributed Firewall → Edit Rules.
Création et modification des règles NAT
Le service NAT est facultatif et doit être pris en compte en fonction de la topologie de votre environnement. Cas d'utilisation courants :
- Cas d'utilisation 1 : NAT se produit sur le pare-feu de périphérie externe en dehors du Cloud hybride, connecté à VRF-Tier0. Dans ce cas, les fonctionnalités NAT et réseau externe dans EdgeGateway-Tier1 ne sont pas requises.
- Cas d'utilisation 2 : La NAT se produit sur EdgeGateway-Tier1 du VDC en utilisant une plage d'adresses IP publiques réservées au client.
- Cas d'utilisation 3 : NAT chaîné : le pare-feu externe effectue une NAT vers VRF-Tier0, puis EdgeGateway-Tier1 effectue une deuxième NAT vers un réseau routé interne.
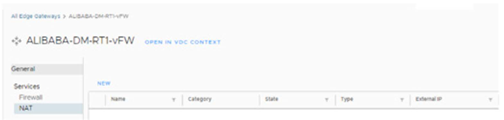
Pour les cas d'utilisation 2 et 3, ajoutez de nouvelles règles NAT (DNAT et SNAT) via services → NAT, puis cliquez sur NEW.
Edge Gateways – Topologie de haut niveau
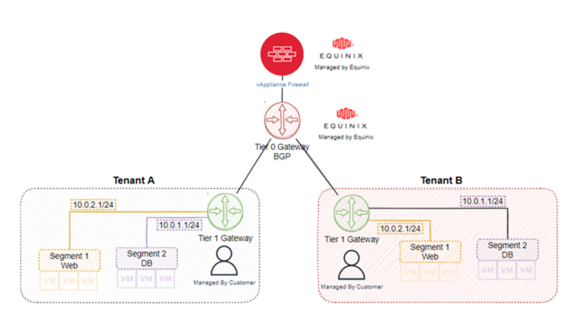
Vient ensuite une topologie de haut niveau qui permet de clarifier les connexions internes et externes au nuage hybride.
- Passerelle de niveau 0 : ces routeurs de périphérie VRF sont responsables de la liaison BGP avec l'environnement externe vers le cloud hybride et du routage interne entre les VDC. Il est configuré par Equinix sur la base de l'étude technique des services et solutions de connectivité contractés.
- Passerelle de niveau 1 : classée passerelle Edge dans le portail Cloud hybride, elle est responsable de la connexion et du routage des réseaux, DHCP, Gateway Firewall et VDC Nat services. Initialement configuré par l'équipe Equinix Enablement, il est basé sur l'étude technique des services sous contrat et des solutions de connectivité.
- Segment : il est classé comme réseau dans le portail Cloud hybride, avec les options réseau interne ou réseau routé . Sa création et sa configuration peuvent être effectuées par l'utilisateur, puis effacées via des stratégies de routage et des règles de pare-feu disponibles à la périphérie du Cloud.
Créer et modifier des réseaux virtuels
Certains réseaux virtuels sont créés par défaut par l'équipe d'activation Equinix, sur la base de l'étude technique du produit de connectivité ou du service professionnel sous contrat avec la solution. Cependant, de nouveaux réseaux peuvent être créés et routés à tout moment pour répondre à de nouvelles demandes.
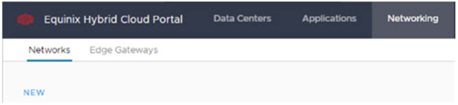
Sur la page d'accueil du portail du cloud hybride Equinix, accédez à mise en réseau | réseaux, puis cliquez sur Nouveau.
| Nouvelle organisation Réseau des CDV | ||
|---|---|---|
| Portée | Sélectionnez le VDC souhaité et cliquez sur Suivant. | Dans ce cas, nous pouvons choisir de créer des réseaux dans le centre de données virtuel dédié, flexible ou à la demande. |
| Type de réseau | Sélectionnez le type de réseau souhaité, en optant pour une connexion routée ou isolée | Chaque VDC peut contenir jusqu'à deux routeurs dans le modèle de connexion routée, l'un dédié à la connexion aux réseaux externes et à Internet et l'autre spécifiquement à la connexion au réseau de services Equinix, fournissant des produits tels que « Sauvegarde », « Données intelligentes » et autres. |
| Considérations générales | Saisissez un nom, une passerelle CIDR et une description. | Par exemple : LAN01, 192.168.110.1/24 |
| Pools d'IP statiques | Entrez un pool d'adresses IP disponibles pour l'allocation automatique lors de la création de nouvelles machines virtuelles | Par exemple : 192.168.10.100-192.168.110.100 |
| DNS | Entrez les adresses DNS primaires, secondaires et de suffixe | Par exemple : 8,8.8,8, 8,8.4,4, domain.local |
| Prêt à compléter | Examinez les options et confirmez la création du nouveau réseau virtuel. |
: : :Note les réseaux sont routés en interne entre les VDC par défaut. Cependant, les stratégies de routage BGP et les règles de pare-feu doivent être examinées pour permettre l'accès externe et l'accès à Internet. Cette configuration supplémentaire peut être demandée à notre équipe de support lorsque le pare-feu périphérique de l'utilisateur est géré, ou peut être configurée par l'utilisateur lui-même lorsque le pare-feu n'est pas géré. En option, les clients non gérés peuvent également contracter des heures techniques pour effacer et créer des stratégies de routage et de pare-feu. :::
Créer et modifier des règles de pare-feu
-
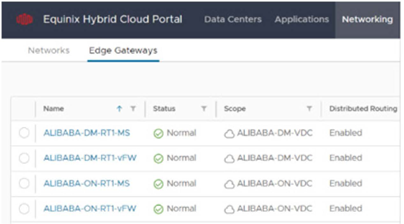
Sur la page d'accueil du portail de cloud hybride Equinix, cliquez sur mise en réseau | passerelles périphériques .
-
Sélectionnez la passerelle Edge associée au VDC souhaité, également en fonction du type de service externe associé à la périphérie du Cloud hybride (Managed services ou Managed Firewall).
-
Sur l'écran suivant, cliquez sur le menu services -> pare-feu et vérifiez la règle d'environnement par défaut. Cliquez sur MODIFIER LES RÈGLES pour ajouter et gérer de nouvelles règles.
-
Dans le menu sécurité, créez des groupes de sécurité, des adresses IP et des services pour faciliter la gestion des règles.
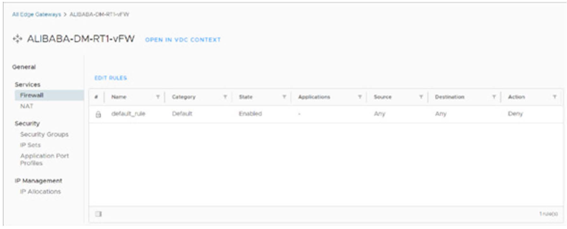
Groupes de sécurité Créez des groupes de sécurité et ajoutez les réseaux utilisés par les machines virtuelles dans le VDC. Par exemple : SC-LAN-ONDEMAND (englobe toutes les machines virtuelles connectées à ce réseau). Sets IP Créez des groupes IP pour identifier les réseaux externes au VDC. Profils de port d'application Créez des services pour identifier les applications et les ports utilisés.
Créer et modifier des règles NAT
Le service NAT est facultatif et son utilisation doit être prise en compte en fonction de la topologie de l’environnement. Certains cas d'utilisation sont répertoriés comme suit :
- Cas d'utilisation 1 – les adresses peuvent être traduites directement dans le pare-feu périphérique externe au Cloud hybride, qui est connecté à VRF-Tier0. Il fournit une communication traduite aux réseaux routés internes. Dans ce scénario, les fonctionnalités NAT et réseau externe de EdgeGateway-TierI du VDC ne sont pas requises.
- Cas d'utilisation 2 : le réseau VDC externe peut contenir une plage d'adresses IP publiques réservées à l'utilisateur. Dans ce cas, le NAT peut se produire directement dans l'EdgeGateway-Tierl du VDC, masquant un réseau routé interne.
- Cas d'utilisation 3 – ce cas d'utilisation se produit lorsqu'un NAT est lié à un autre NAT. C'est-à-dire un réseau public connecté à un pare-feu externe au Cloud hybride et au VRF-Tier0. Il exécute une NAT pour un autre réseau externe avec des adresses IP privées dans l'EdgeGateway-Tierl du VDC, qui exécute une deuxième NAT vers un réseau routé interne.
Dans les cas d'utilisation 2 et 3 répertoriés ci-dessus, vous pouvez ajouter de nouvelles règles NAT (DNAT et SNAT) via services -> NAT, en sélectionnant NEW.