Client unique de cloud privé géré
Description du service
MPC Single tenant (MPC ST) est la variante de service d'infrastructure dédiée du Cloud privé géré (MPC) pour les clients qui ont besoin d'une robustesse, d'une isolation et d'une sécurité maximales. Elle fournit un environnement entièrement dédié au sein d'un datacentre Equinix IBX.
MPC ST est un environnement de calcul à tenant unique déployé sous forme de cluster composé de plusieurs hôtes, fournissant des ressources dédiées de calcul, de stockage et de mise en réseau pour un seul client, éliminant le modèle de location partagée et prenant en charge les charges de travail ou les applications qui nécessitent des ressources isolées et cohérentes. Les ressources de calcul, de stockage et de mise en réseau sont gérées via la console opérationnelle MPC.
Cluster de calcul MPC ST
Le cluster MPC ST comprend au moins quatre hôtes du même type. Le type de cluster détermine la disponibilité et les caractéristiques SLA du service. Les types de clusters suivants sont pris en charge :
- Cluster unique : la configuration d'un datacentre unique est adaptée aux applications nécessitant une haute disponibilité. Pour ce type de cluster, la reprise après sinistre s'effectue principalement via des solutions de sauvegarde.
- Multi-cluster - la configuration multi-datacentre est adaptée lorsque les applications prennent en charge des mécanismes de basculement intégrés et peuvent récupérer en cas de panne.
- Cluster unique, datacentre double (cluster étendu)
Hôte
Un environnement MPC ST comprend au moins 4 hôtes, où 3 hôtes sont utilisés pour l'exécution de la charge de travail et 1 hôte est réservé comme capacité de réserve (N+1).
MPC ST fournit un catalogue de types d'hôtes définis par CPU, nombre de cœurs, RAM et stockage.
dimensionnement des grappes
Le dimensionnement du cluster est basé sur la capacité de calcul et la disponibilité requises. Un cluster se compose d'une capacité consommable nette en nombre d'hôtes (N) et inclut une capacité de réserve pour la disponibilité, la restauration et la maintenance. Les besoins en capacité de réserve dépendent de la taille du cluster.
- La taille minimale du cluster est de quatre (4) hôtes (3+1)
- Les grappes de plus de quinze (15) hôtes nécessitent un deuxième hôte de secours (N+2).
Taille des grappes et capacité nette
La capacité du serveur de réserve est réservée pour maintenir la disponibilité. Les nœuds de réserve ne peuvent pas être utilisés tant que tous les nœuds actifs restent opérationnels, leur capacité est donc exclue des calculs de capacité disponible. L'aperçu ci-dessous présente des exemples de tailles de cluster, y compris les tailles minimale et maximale, ainsi que la capacité nette utilisable associée en cœurs de CPU et en Go de RAM.
| Taille de la grappe | Redondance | Modèle MPC | Capacité utile | Capacité conseillée (80 %) |
|---|---|---|---|---|
| 4 (3+1) | 1 | GHM-32L10-V. AHM-32L10-VX#X. | 90 cœurs de processeur 2850 GO DE RAM | 76,8 cœurs de processeur 2460 Go de RAM |
| 14 (13+1) | 1 | GHM-32L10-V. AHM-32L10-VX#X. | 390 cœurs de processeur 12,350 GO DE RAM | 332,8 cœurs de processeur 10,650 Go de RAM |
| 16 (14+2) | 2 | GHM-32L10-V. AHM-32L10-VX#X. | 420 cœurs de processeur 13,300 GO DE RAM | 358,4 cœurs de processeur 11,480 Go de RAM |
| 30 (28+2) | 2 | GHM-32L10-V. AHM-32L10-VX#X. | 840 cœurs de processeur 26 600 GO DE RAM | 716,8 cœurs de processeur 22,960 Go de RAM |
| 45 (43+2) | 2 | GHM-32L10-V. AHM-32L10-VX#X. | 1290 cœurs de processeur 40,850 GO DE RAM | 1100,8 cœurs de processeur 35,260 Go de RAM |
Les clients peuvent définir un ou plusieurs datacentres virtuels organisationnels (OVC) dans un cluster MPC ST pour prendre en charge une organisation flexible et évolutive des ressources. Un OVDC fournit un environnement logique avec vCPU, RAM, ressources de stockage et capacités réseau sur lequel les clients peuvent définir des machines virtuelles.
Performances du vCPU garanties
Chaque OVDC dispose d'une réservation minimale de performances de vCPU garantie. Une seule garantie de performance peut être appliquée par OVDC. Les options disponibles sont les suivantes :
| Garantie vCPU | Utiliser |
|---|---|
| PLEIN | Pour chaque vCPU, un cœur entier est réservé. |
| HAUT | Pour chaque tranche de 2 vCPU, un cœur entier est réservé. |
| STANDARD | Pour 4 vCPU, un cœur complet est réservé |
| OPTIMISÉ | Pour chaque tranche de 8 vCPU, un cœur complet est réservé. |
Stockage
Dans MPC ST, le stockage est inclus dans le prix de l’hôte. Les clients peuvent diviser et répartir la capacité totale de stockage entre plusieurs OVDC. Chaque OVDC peut se voir attribuer jusqu'à deux politiques de stockage. Le tableau ci-dessous répertorie les politiques de stockage disponibles.
| Politique de stockage | Utiliser |
|---|---|
| PERFORMANCES OPTIMALES | E/S par seconde illimitées (non restreintes) par disque virtuel |
| ULTRA-PERFORMANTE | Pour les journaux et autres charges de travail nécessitant un nombre maximal d'IOPS |
| PERFORMANCES HAUTES | Base de données RDS/SBC, charges de travail VDI à faible latence avantageuses |
| PERFORMANCES | Machines virtuelles génériques, services applicatifs/web, services de fichiers haute performance/stockage d'objets |
Les clients peuvent combiner plusieurs OVC DC dans différentes variantes et tailles à des fins différentes afin d'optimiser l'utilisation de la capacité de calcul, de stockage et de performances disponibles du cluster. Les politiques de sécurité peuvent être configurées sur les réseaux virtuels et les OVC DC peuvent être interconnectés.
Fonctionnalités de MPC Storage
- La capacité de stockage est allouée par politique et par OVDC.
- Jusqu'à deux politiques de stockage différentes peuvent être attribuées par OVDC.
- Le stockage MPC prend en charge le chiffrement au repos
- La taille de disque virtuel recommandée par machine virtuelle est entre 40 Go et 8 To.
Capacité de stockage nette attendue
L'espace disque disponible n'est pas égal à la capacité de stockage utilisable en raison de la déduplication, de la compression et de la capacité réservée à la protection et à la gestion. En fonction de la taille du disque, du nombre de disques et du nombre de serveurs dans le cluster, la capacité utile minimale et attendue peut être déterminée. Lors de la prévente, la capacité requise est déterminée en fonction des exigences du client.
La consommation de stockage par politique est mesurée en fonction de la capacité allouée pour:
- disques VM
- Fichiers d'échange de VM
- Instantanés
- Fichiers de la bibliothèque (modèles vApp et ISO)
Licences VMware
Les hôtes MPC ST incluent la licence VMware Cloud Foundation (VCF) dans le prix de l'hôte.
Calculer les unités d'achat
Les unités d'achat de calcul pour MPC ST sont basées sur les types d'hôtes disponibles. Les différents types d'unités d'achat pour un seul tenant MPC sont décrits dans le tableau ci-dessous.
| Unité d'achat | Type d'hôte | Type de facturation | Description |
|---|---|---|---|
| AHM-16L05V4#4 | Hôte générique | Niveau de référence | 16C, 512 GO DE RAM, 4×3,84 TO NVME |
| AHM-16L05V6 N° 4 | Hôte générique | Niveau de référence | 16C, 512 GO DE RAM, 6×3,84 TO NVME |
| AHM-32L05V8#4 | Hôte générique | Niveau de référence | 32C, 512 GO DE RAM, 8×3,84 TO NVME |
| AHM-32L05V6#8 | Hôte générique | Niveau de référence | 32C, 512 GO DE RAM, 6×7,68 TO NVME |
| AHM-32L05V8#8 | Hôte générique | Niveau de référence | 32C, 512 GO DE RAM, 8×7,68 TO NVME |
| AHM-32L05V6#15 | Hôte générique | Niveau de référence | 32C, 512 GO DE RAM, 6×36 TO NVME |
| AHM-32L10V8#4 | Hôte générique | Niveau de référence | 32C, 1024 GO DE RAM, 8×3,84 TO NVME |
| AHM-32L10V6#8 | Hôte générique | Niveau de référence | 32C, 1024 GO DE RAM, 6×7,68 TO NVME |
| AHM-32L10V8#8 | Hôte générique | Niveau de référence | 32C, 1024 GO DE RAM, 8×7,68 TO NVME |
| AHM-32L10V6#15 | Hôte générique | Niveau de référence | 32C, 1024 GO DE RAM, 6×36 TO NVME |
| AHM-64L10V8#8 | Hôte générique | Niveau de référence | 64C, 1024 GO DE RAM, 8×7,68 TO NVME |
| AHM-64L10V6 N° 15 | Hôte générique | Niveau de référence | 64C, 1024 GO DE RAM, 6×36 TO NVME |
| AHM-64L20V8#8 | Hôte générique | Niveau de référence | 64C, 2048 GO DE RAM, 8×7,68 TO NVME |
| AHM-64L20V6 N° 15 | Hôte générique | Niveau de référence | 64C, 2048 GO DE RAM, 6×36 TO NVME |
Remarque : Les hôtes de cluster sont engagés pour toute la période contractuelle.
À l'aide de MPC ST
- Sélectionnez plusieurs hôtes et grappes qui répondent aux exigences en matière de ressources, à condition que chaque grappe ne contienne qu'un seul type d'hôte.
- Combinez plusieurs garanties de performance vCPU au sein d'un seul groupe MPC monolocataire en créant des centres de données virtuels organisationnels (OVDC) supplémentaires.
- Utilisez des machines virtuelles de toute taille dans les limites de l'hôte pour les ressources de calcul ; les recommandations de dimensionnement des machines virtuelles s'appliquent, et l'allocation de ressources au-delà des tailles recommandées n'améliore pas nécessairement les performances.
- Respectez la taille maximale recommandée de la machine virtuelle, soit 8 vCPU et 64 Go de RAM pour MPC ST.
Connectivité MPC
MPC peut être connecté aux environnements externes suivants:
- Colocalisation chez Equinix
- Equinix Network Edge
- fournisseurs de WAN
- Fournisseurs de services infonuagiques (CSP)
- Environnements MPC dans une autre métropole
- Equinix Internet Access (EIA) via Equinix Fabric
La connectivité est prise en charge uniquement via Equinix Fabric utilisant des circuits virtuels. Les autres options de connectivité ne sont pas prises en charge.
Type de connectivité
Les exigences réseau déterminent comment les réseaux du client se connectent à un datacentre virtuel organisationnel (OVDC) MPC. Les types de connectivité suivants sont disponibles :
- Routé - routage dans MPC fourni par Equinix
- Joint routé - option de routage utilisant un routeur partagé sur plusieurs OVDC
- Client routé : routage fourni par une appliance de routage virtuel gérée par le client au sein de l'OVDC
- Pare-feu privé géré (MPF) : routage fourni via le service de pare-feu privé géré
Plusieurs OVDC
Chaque OVDC possède un seul type de connectivité. Lorsque plusieurs OVDC sont utilisés, des combinaisons de types de connectivité prises en charge sont possibles.
Connectivité acheminée
Ce type de connectivité fournit une connectivité de couche 3 au VDC MPC. Cette option inclut un moteur de routage intégré configurable via la console opérationnelle. Chaque réseau routé interne MPC créé fait automatiquement partie du domaine de routage du client.
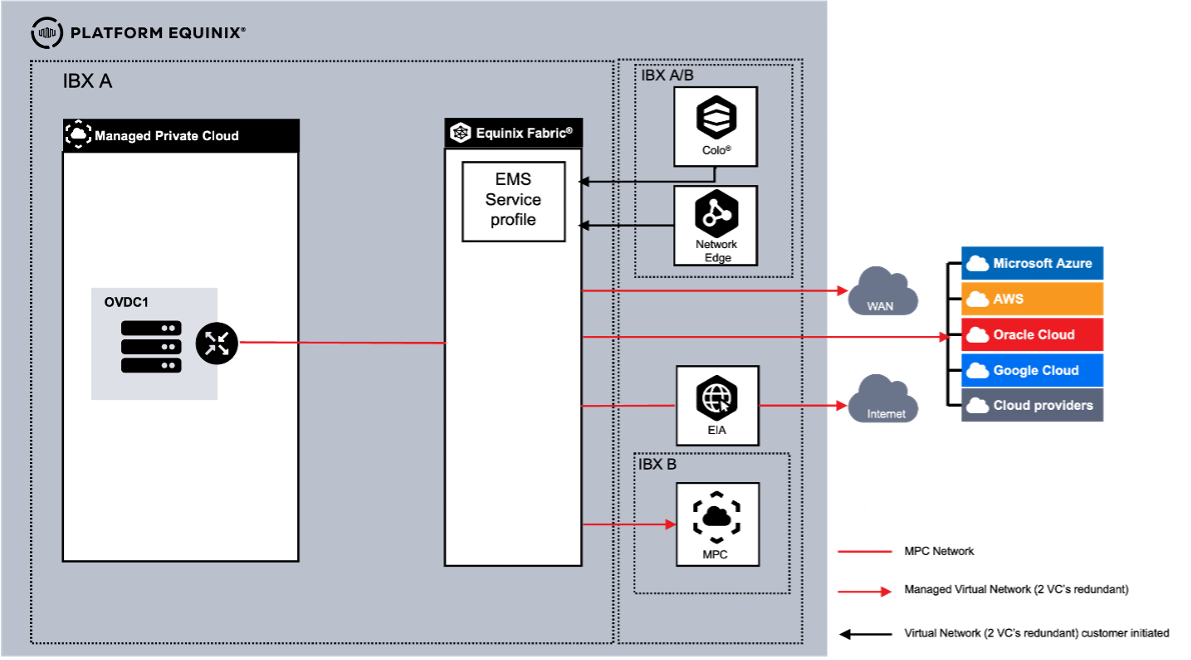
Connectivité acheminée par le client
Cette option utilise une appliance de routage virtuelle (VM) auto-fournie, installée et gérée au sein de MPC comme moteur de routage. Tous les réseaux externes commandés sont mis à disposition dans la console opérationnelle en tant que réseaux externes fournis par Equinix. Des réseaux externes supplémentaires peuvent être commandés séparément. Les réseaux externes doivent être connectés à l'appliance de routage virtuel.
Les réseaux isolés internes MPC doivent être connectés à l'appliance de routage. Le client est responsable de la création de la redondance de couche 3 (BGP) à l'aide de plusieurs connexions virtuelles.
Dans Customer Routed, les VLAN peuvent être trunks pour le trafic nord-sud, de l'extérieur du MPC vers le MPC. Pour le trafic est‑ouest à l'intérieur de MPC, l'agrégation n'est pas prise en charge.
- Les réseaux internes routés ne sont pas disponibles avec cette option. Seuls les réseaux internes isolés créés via le libre-service peuvent être utilisés pour connecter des machines virtuelles à l’appliance de routage virtuel.
- Des réseaux externes sont nécessaires pour connecter le dispositif de routage virtuel à la connectivité externe. Pour la redondance, deux circuits virtuels (VC) sont requis par connexion.
- Bien que la plateforme MPC offre une haute disponibilité, le déploiement d'une configuration à haute disponibilité utilisant deux appareils de routage virtuels est recommandé.
- L'utilisation des outils VMware sur les équipements de routage et les machines virtuelles est recommandée pour une gestion optimale.
- Les VLAN externes sont limités à un maximum de 10 par client.
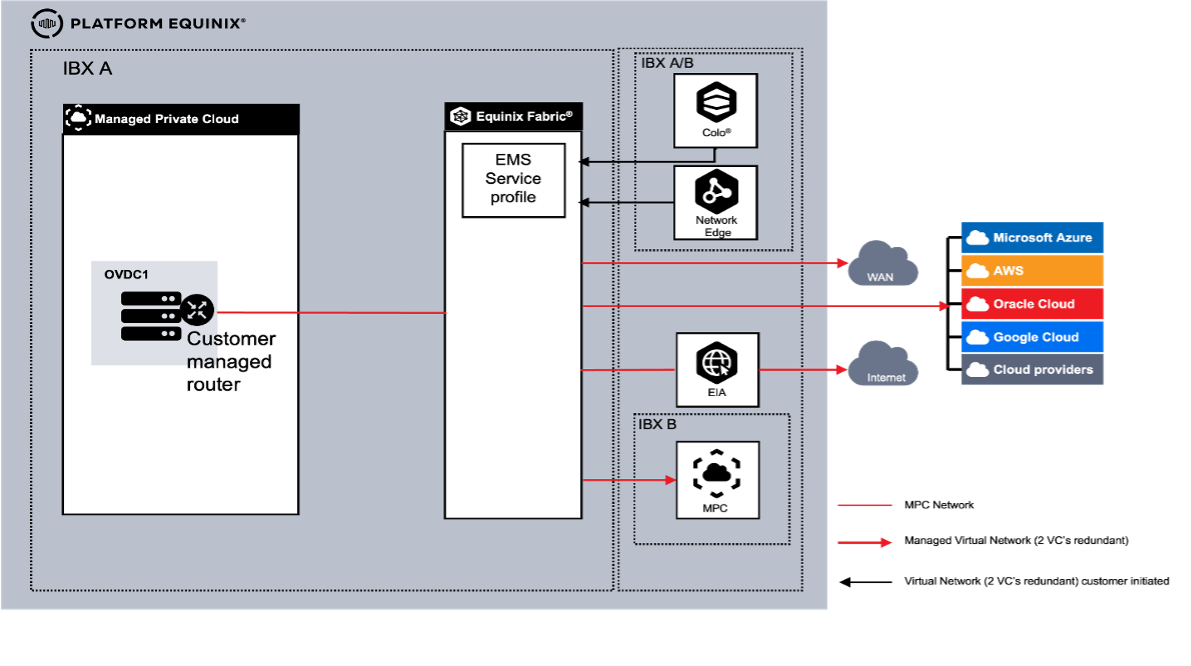
Pare-feu privé géré par la connectivité
Lors de l'utilisation du pare-feu privé géré (MPF) comme service supplémentaire de sécurité, y compris le routage et la journalisation, toute connectivité externe est interrompue au MPF. Le MPF est connecté au routage MPC intégré. Dans cette combinaison de routage MPF et MPC, le trafic nord-sud est traité d'abord par MPF, puis par MPC. MPC fournit également un routage est-ouest.
Cette option offre une configuration de routage intégrée composée de deux éléments.
- Routage MPF, configuré par Equinix
- Routage MPC, configurable via la console de l'opérateur
Chaque réseau routé interne MPC créé fait automatiquement partie du domaine de routage du client. Les réseaux isolés internes ne le sont pas.
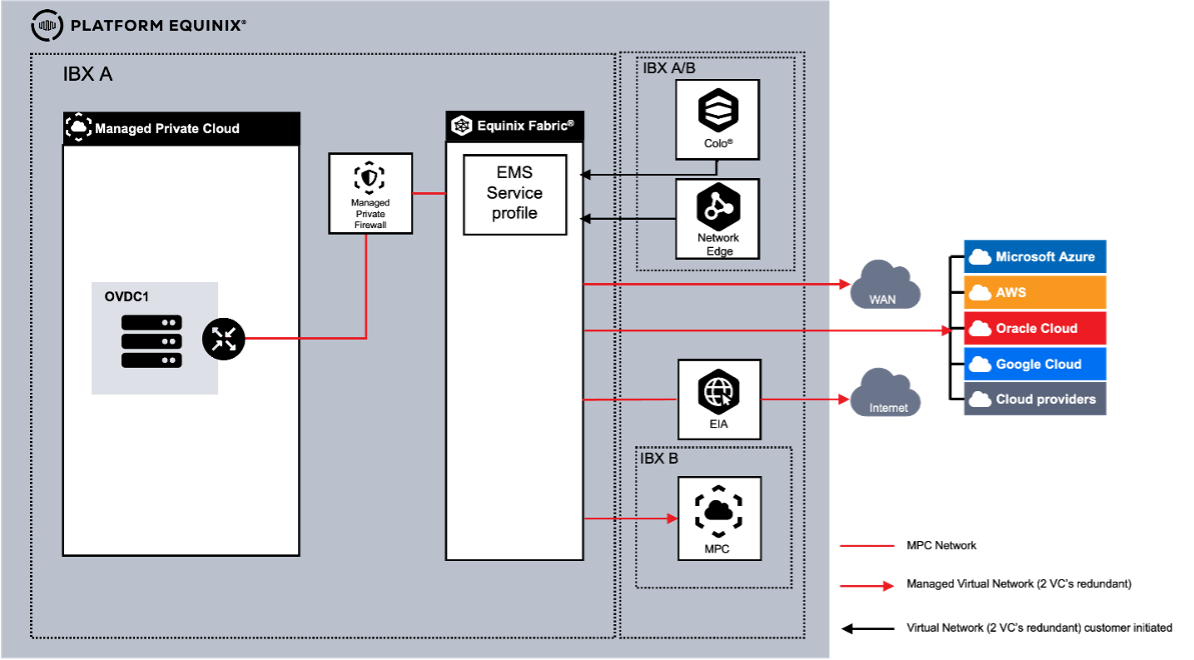
Mise en réseau avec plusieurs OVDC
Lors de l'utilisation de plusieurs OVDC dans une zone métropolitaine, les clients peuvent utiliser différentes combinaisons de types de connectivité. Comme le type de connectivité est lié à l'OVDC, chaque scénario a des capacités différentes.
Lorsqu'un client utilise plusieurs OVDC dans un même métro, il peut choisir d'utiliser une passerelle dédiée par OVDC ou d'utiliser la même instance de passerelle pour les deux OVDC (route jointe).
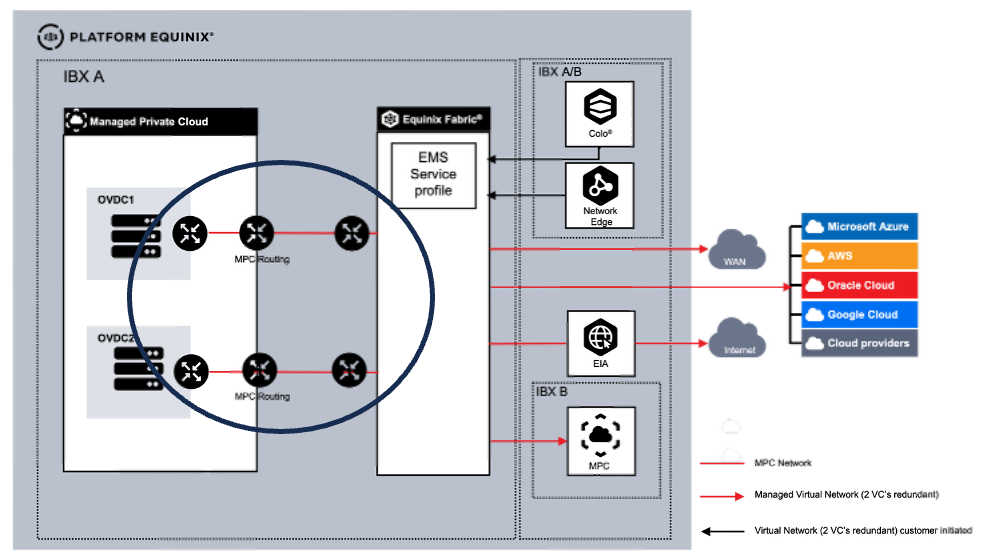
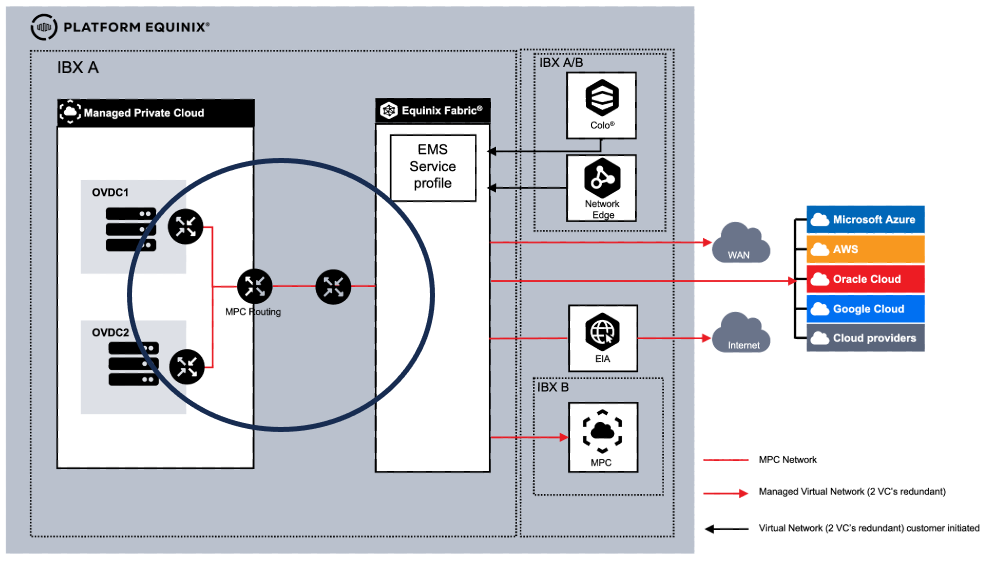 plusieurs OVC avec connectivité routée et Client routé
Lors de l'utilisation de plusieurs OVDC dans une zone métropolitaine, un client peut choisir une combinaison de routé pour un OVDC et Client routé pour l'autre. Le client dispose de deux options de mise en œuvre :
- Les OVDC sont connectés
- Les OVDC ne sont pas connectés
Lorsque les OVC DC sont connectés, un VLAN existe entre la passerelle routée du client et la passerelle routée. Dans ce cas, des réseaux peuvent être créés entre les deux OVC DC. Lorsque les OVDC ne sont pas connectés, chaque OVDC fonctionne comme un environnement autonome.
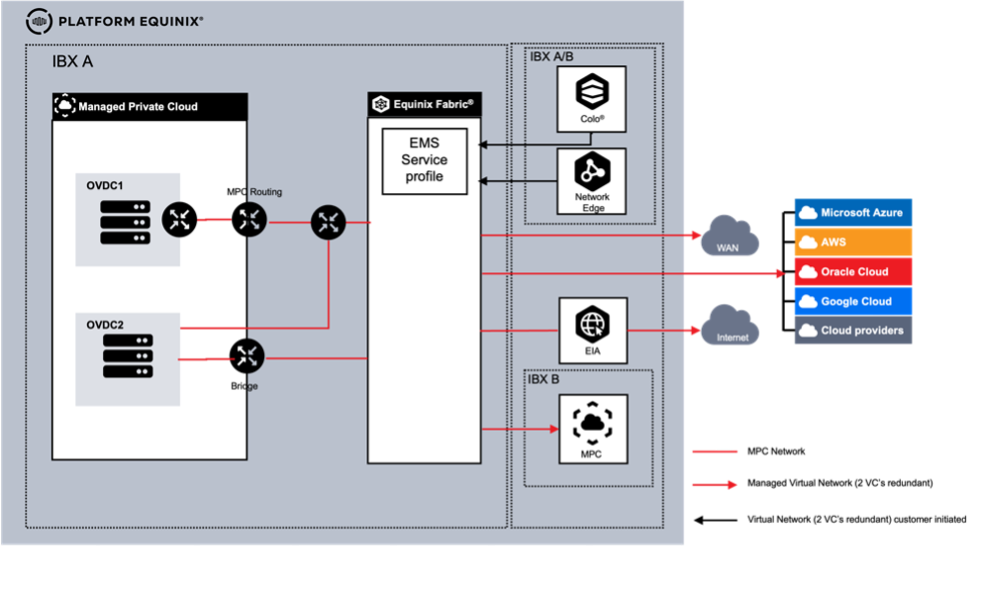
Options de connexion virtuelle
| Connexion | # | Type | Description |
|---|---|---|---|
| Colocalisation chez Equinix | 1 | VC en libre-service | Connexion créée et gérée par le client. Via le portail Equinix Fabric à l'aide d'un profil de service/jeton de service EMS. |
| Equinix Network Edge | 2 | VC en libre-service | Connexion créée et gérée par le client. Via le portail Equinix Fabric à l'aide d'un profil de service/jeton de service EMS. |
| Fournisseurs WAN | 3 | VC géré | Connexion créée et gérée par Equinix. Partie de la commande MPC. |
| Fournisseurs de services infonuagiques (CSP) | 4 | VC géré | Connexion créée et gérée par Equinix. Partie de la commande MPC. |
| Environnement MPC dans un autre métro | 5 | VC géré | Connexion créée et gérée par Equinix. Partie de la commande MPC. |
| Equinix Internet Access (EIA) via Equinix Fabric | 6 | Accès Internet géré | Connexion créée et gérée par Equinix. Partie de la commande MPC. |
Avec un circuit virtuel en libre-service , les clients initient des circuits virtuels via le portail Equinix Fabric. Equinix Managed Solutions contacte le client pour configurer la connexion côté MPC. Chaque connexion nécessite une paire de circuits virtuels à commander.
Avec un circuit virtuel géré , le circuit virtuel fait partie d'une commande MPC dans laquelle Equinix lance la configuration du circuit virtuel. Lors de l'exécution, Equinix contacte le client pour recueillir les paramètres nécessaires à la configuration des VC.
Chaque connexion nécessite deux circuits virtuels pour assurer la redondance, autant pour le VC en libre-service que pour le VC géré.
Accès à Internet
Si un accès Internet est requis dans le cadre de l'environnement MPC, un accès Internet géré doit être commandé. L'accès Internet géré utilise l'accès Internet Fabric (EIA) et est configuré avec une bande passante fixe, sans options de surcharge. EIA prend en charge jusqu'à 10 Gbps de bande passante vers MPC. L'espace d'adresse IP doit être commandé séparément.
Pour l'accès à Internet, un client peut également contracter un service tiers disponible sur Equinix Fabric. Dans ce cas, le client est responsable de la souscription du service Internet.
Lorsqu'on utilise un fournisseur d'accès Internet tiers, deux connexions doivent être commandées pour des raisons de redondance.
Réseau virtuel MPC
La plate-forme MPC fournit diverses fonctionnalités de réseau virtuel qu'un client peut configurer dans la console opérationnelle MPC. La liste suivante indique quelles fonctions sont incluses dans le service et qui nécessitent des frais supplémentaires.
| Fonction | Type de frais | Pare-feu routé et géré | Client acheminé |
|---|---|---|---|
| Pare-feu standard | Inclus | O | N |
| Pare-feu distribué ou avancé | Chargé | O | O |
| Routage, IPv4 statique et dynamique (BGP) | Inclus | O | N |
| Routage IPv6 | Inclus | O | N |
| NAT | Inclus | O | N |
| DHCP | Inclus | O | N |
| VPN IPsec Couche 3 Site à Site | Inclus | O | N |
| Annonce d'itinéraire | Inclus | O | N |
Réseaux internes
Des réseaux internes pour un OVDC peuvent être créés via le libre-service dans la console opérationnelle MPC. Le service de mise en réseau MPC prend en charge jusqu'à 1000 réseaux internes par OVDC. Les réseaux internes peuvent également être configurés sur plusieurs OVDC au sein du même Equinix IBX lorsque l'OVDC est configuré avec un groupe de datacentres.
Il existe 2 types de réseaux internes :
- Router permet aux machines virtuelles de se connecter à un réseau qui utilise la passerelle comme routeur et fournit un accès à WAN, Colocation, CSP ou à Internet. Les réseaux routés sont disponibles pour toutes les machines virtuelles et les vApps au sein de l'OVDC.
- Isolé est connu comme isolé car il n'est pas connecté à un réseau ayant accès à WAN, Colocation, CSP ou Internet, sauf si vous le connectez à un routeur auto-géré.
Les réseaux routés sont disponibles uniquement pour le type de connectivité « Routé ».
Groupe de centres de données
Lorsqu'un client utilise plusieurs OVDC, un groupe de datacentres crée un réseau unifié sur les OVDC afin que le même réseau puisse être utilisé dans différents OVDC. Un groupe de datacentres est requis pour utiliser la fonctionnalité de pare-feu distribué. Si un groupe de datacentres n'est pas disponible, une demande de service peut être soumise pour le configurer.
Réseaux intersites
Lors de l'utilisation de MPC dans différentes métros, deux sites MPC situés dans différents datacentres peuvent être connectés en demandant un circuit virtuel géré entre les sites. La configuration réseau dépend du type de connectivité sélectionné. La connectivité entre deux datacentres est facturée comme un circuit virtuel géré.
La connectivité entre plus de deux datacentres est prise en charge, mais nécessite un Fabric Cloud Router (FCR), un Equinix Fabric IP-WAN et deux connexions virtuelles entre la zone MPC et le Fabric Cloud Router.
La commande et la configuration d'Fabric Cloud Router et d'IP-WAN ne relèvent pas du champ d'application d'Managed Solutions.
Connectivité des unités d'achat
Unités par OVDC unique :
| Article d'achat | UNITÉ DE MESURE | Type de calcul | Description |
|---|---|---|---|
| Type de connectivité | UNE FOIS | Niveau de référence | Instance de routage par OVDC : • Routé • Routé joint • Client acheminé • Pare-feu géré |
| Circuit virtuel géré | VC | Niveau de référence | Bande passante disponible : 10 / 50 / 200 / 500 Mbit/s ou 1, 2, 5, 10 Gbps Deux (2) circuits virtuels nécessaires par connexion pour la redondance. |
| Accès Internet géré | Chaque | Niveau de référence | Accès à Internet disponible à l'adresse suivante : 10 / 50 / 100 / 200 / 500 Mbit/s et 1, 2, 5 et 10 Gbps Les circuits virtuels gérés sont inclus dans Managed Internet Access. |
| Espace IP alloué | bloquer | Niveau de référence | IPv4 /24 à /29 et IPv6 pris en charge Obligatoire lors de la fourniture d'un accès Internet géré. |
| Pare-feu distribué (DFW) | Par noyau | Niveau de référence/dépassement | Fonctionnalité supplémentaire pour offrir une micro‑segmentation. |
Options de service
MPC ST offre plusieurs options de service qui peuvent être commandées séparément.
Reprise après sinistre
MPC Disaster Recovery est une option en libre-service qui fournit une réplication cohérente des machines virtuelles en cas de sinistre à l'aide de trois profils SLA sélectionnables par le client. Il prend en charge la réplication entre les déploiements FLEX et ST, y compris les configurations mixtes. Le VDC de datacentre secondaire peut utiliser des capacités de calcul ou de stockage inférieures, à condition qu'elles soient suffisantes pour la charge de travail attendue.
Pour que la reprise après sinistre réussisse, le VDC et la topologie réseau doivent prendre en charge la connectivité à Internet, aux sites sur site ou à une armoire dans le datacentre secondaire. Les tests en libre-service des basculements de VM sont pris en charge pour vérifier que le comportement de basculement répond aux exigences.
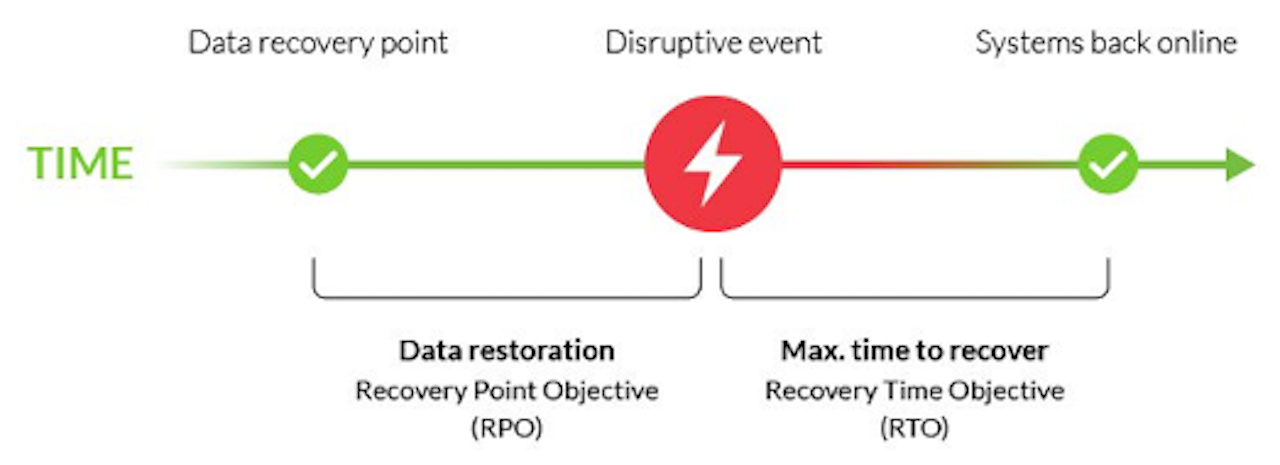
Pour configurer le service, les machines virtuelles peuvent être affectées à un profil SLA dans la console opérationnelle. Lorsque la réplication est activée, les données des machines virtuelles sont répliquées sur le VDC secondaire sélectionné.
MPC Disaster Recovery offre les SLA suivants:
| Paramètres | Valeur | Description |
|---|---|---|
| EFC | Or : 1 heure Argent : 4 heures Bronze : 24 heures | Délai dans lequel la réplication est terminée. |
| RTO | 30 minutes | Délai dans lequel la machine virtuelle doit être démarrée dans le datacentre secondaire après le basculement initié par le client. Le RTO démarre après que le basculement a été initié par le client. |
| # Points de rétention | Or : dernier + 8 points Argent : dernier + 6 points Bronze : dernier + 2 points | Tous les profils comprennent le dernier point de restauration plus un nombre défini de points de restauration automatiquement stockés. L'âge maximal du point de restauration est de 2 jours. |
La fonction de reprise après sinistre utilise une technologie de capture basée sur un filtre d'E/S. Cette approche évite l'impact sur les performances associé à la réplication basée sur les snapshots.
- Basculement
Lorsqu'un basculement est requis, le client peut initier le basculement des charges de travail vers le datacentre secondaire via la console opérationnelle. Les machines virtuelles sont répliquées en fonction du profil SLA sélectionné, et les réseaux de réplication sont exploités et surveillés par Equinix dans le cadre du service.
La connectivité liée au client, y compris la connexion de VM et d'applications, n'entre pas dans le champ d'application de l'option de reprise après sinistre MPC et doit être préparée à l'avance pour garantir la connectivité entre les datacentres, Internet, les armoires et les sites sur site.
Lorsque le datacentre principal redevient opérationnel, le client inverse la direction de réplication dans la console opérationnelle. Une fois la réplication restaurée, les machines virtuelles et les applications peuvent être redéplacées vers le datacenter principal à un moment approprié choisi par le client.
- Responsabilités
Les responsabilités d'une reprise après sinistre efficace incluent la compréhension des activités qui affectent les performances et la capacité, ainsi que la manière dont elles sont réparties entre Equinix et le client.
| Activités | Equinix | Client |
|---|---|---|
| Sélection des capacités de calcul et de stockage MPC adaptées au site de reprise après sinistre | I | CAR |
| Rendre le profil SLA sélectionné disponible dans la console opérationnelle | I | CAR |
| Configuration de la reprise après sinistre dans la console opérationnelle | I | CAR |
| S’assurer que la capacité du site de reprise après sinistre est suffisante pour la reprise après sinistre | I | CAR |
| Gestion de l'infrastructure de réplication et de la connectivité | CAR | I |
| Configuration de la connectivité et des réseaux clients en cas de basculement | I | CAR |
- Unités d'achat
La fonctionnalité de reprise après sinistre MPC est fournie sur une base de VM par mois, en fonction de l'option de profil en tant que service SLA choisie pour le datacentre principal, le prix inclut la connectivité de réplication et la bande passante. Les coûts liés à la capacité de calcul et de stockage dans le datacentre secondaire font partie du service MPC. La connectivité réseau multisite pour les machines virtuelles est également requise.
| Article d'achat | Niveau | UNITÉ DE MESURE | Type de calcul | Description |
|---|---|---|---|---|
| Option de service – Reprise après sinistre | Bronze Silver Gold | VM | Niveau de référence Dépassement | Réplication d'une VM vers un VDC MPC secondaire sélectionné dans un autre centre de données, conformément au SLA sélectionné. |
- Mesure
Pour déterminer le nombre de machines virtuelles répliquées à facturer, toutes les machines virtuelles faisant partie d'un profil SLA donné sont comptabilisées sur une base quotidienne. Si une machine virtuelle est modifiée entre différents profils SLA au cours d'un mois, elle est facturée en conséquence.
-
Relations et dépendances
- La fonction MPC Disaster Recovery est disponible uniquement avec MPC Flex et/ou MPC ST.
- Cette option de service nécessite deux MPC VDC dans des centres de données différents.
- Cette option de service est disponible uniquement pour certaines combinaisons de centres de données.
-
Architecture de la solution
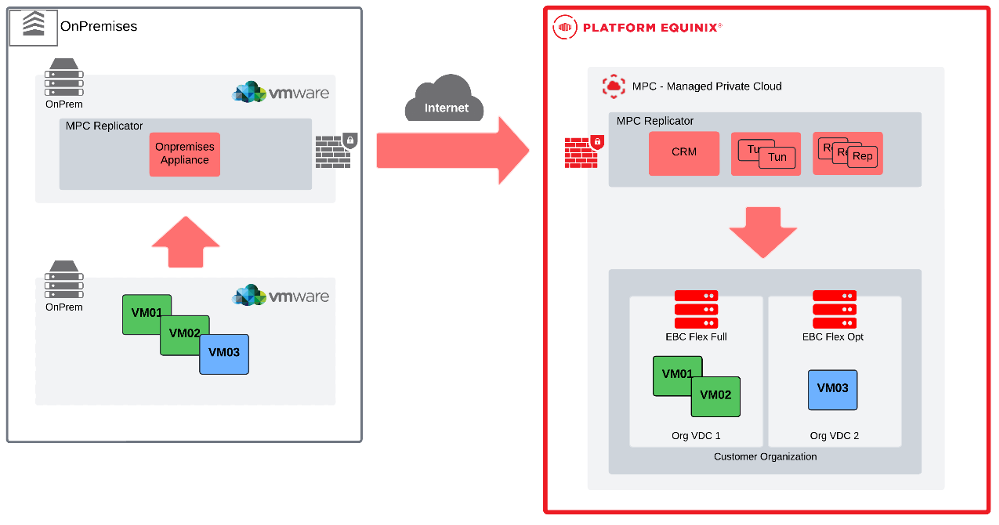
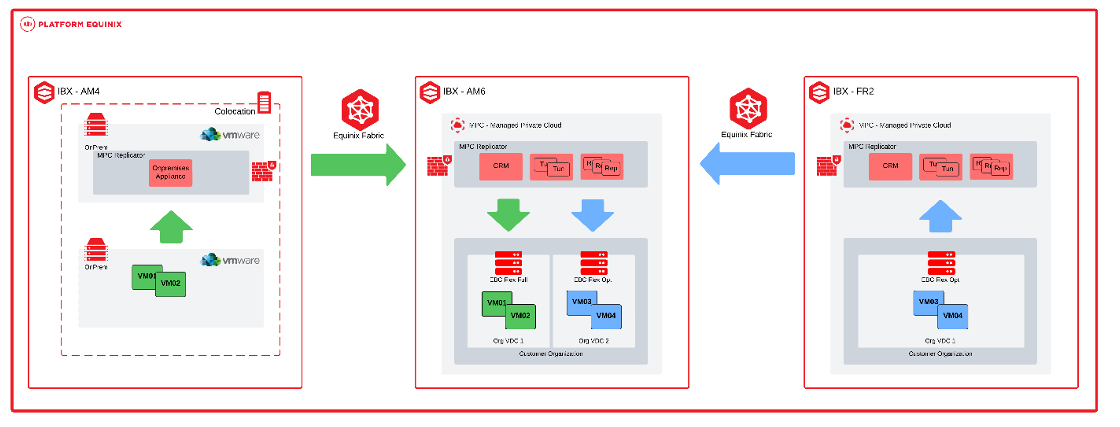
La réplication MPC nécessite l'installation existante de VMware Cloud Director pour être pleinement opérationnelle. Cela signifie que le VCD doit être prêt à fournir des ressources de calcul aux locataires via les datacentres virtuels organisationnels d'OrgVDC. Le concept de réplication MPC se compose de l'ensemble d'appliances suivant :
- Une appliance Cloud Manager - CRM
- Un tunnel de réplication cloud - TUN
- One Cloud Replicator - REP
Dans le datacentre sur site, une appliance unique est déployée et configurée pour répliquer ou migrer les machines virtuelles exécutées sur l'infrastructure managée vCenter.
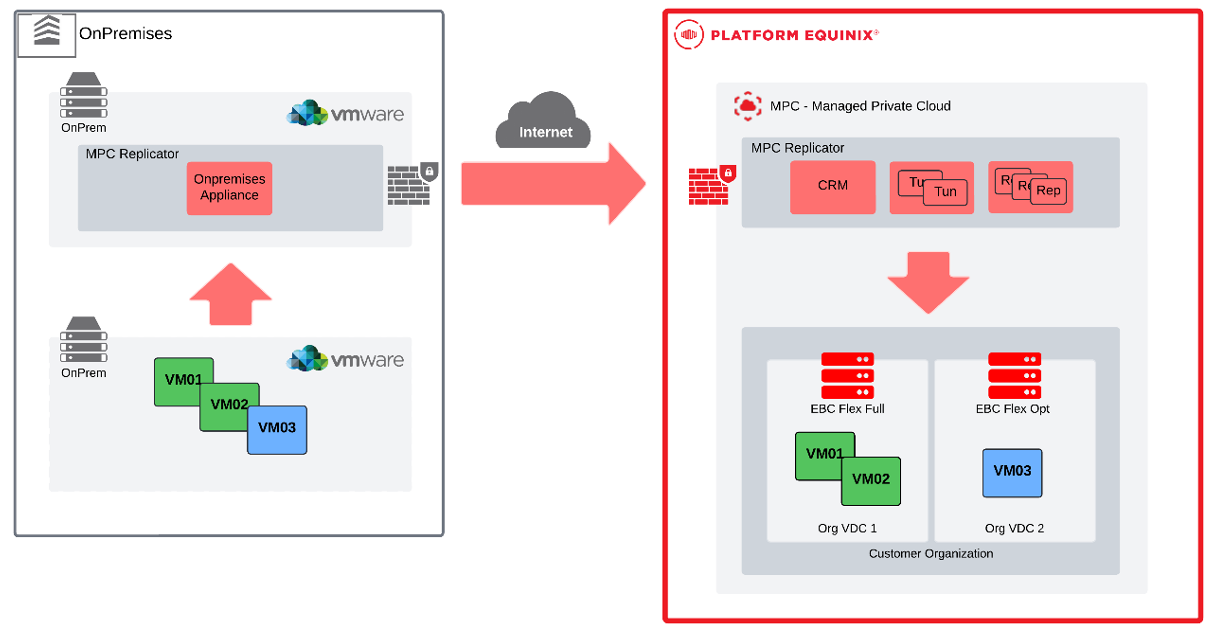
- Cas d'utilisation
La réplication MPC prend en charge deux cas d'utilisation différents, la reprise après sinistre et la migration des vApps/VM . Dans les deux cas, le MPC sera toujours la cible de réplication, et la source peut être un autre site MPC ou, plus particulièrement pour le cas d'utilisation de la migration de vApps/VM, un environnement VMware vSphere sur site avec vCenter. La réplication MPC ne peut pas protéger ou migrer les serveurs bare metal ou les machines virtuelles gérés par des hyperviseurs non VMware.
Reprise après sinistre
La solution DRaaS de reprise après sinistre en tant que service fournit le service de protection de vos machines virtuelles qui s'exécutent dans un datacentre productif, avec la possibilité de répliquer cette charge de travail vers un datacentre virtuel (OrgVDC) du MPC, qui peut cibler une modalité Flex ou Single.
À l'aide des paramètres de synchronisation, avec la définition du profil SLA par défaut, il sera possible de modifier les paramètres RPO, ponctuels, de rétention et de bande passante.
Il existe également des paramètres qui contrôlent la façon dont la machine virtuelle sera configurée après le basculement : à quel réseau chaque carte réseau se connectera, comment configurer l'adresse IP de chaque interface réseau, etc.
Une fois la réplication configurée et la synchronisation initiale terminée, différentes opérations peuvent être effectuées sur chaque domaine de protection :
- Synchronisation manuelle : l'administrateur peut lancer une synchronisation manuelle en dehors de la fenêtre RPO configurée.
- Basculement de test : permet de tester une vApp/machine virtuelle à partir des données répliquées et de la lier au site cible de manière isolée, afin de maintenir la machine virtuelle source opérationnelle. Cette opération est suivie d'un processus de nettoyage, supprimant toutes les machines virtuelles créées lors des tests sur la cible. Maintenir les réplications opérationnelles même pendant la période de test.
- Basculement : utilisé lorsque le site source est en panne. Côté cible, la machine virtuelle est construite et mise sous TENSION à partir des données répliquées.
- Inverser : après un basculement réussi vers le côté destination et lorsque le côté source est à nouveau opérationnel, le client peut décider de revenir à la direction de réplication de la cible d'origine et d'effectuer un nouveau basculement planifié, ramenant l'environnement à son état d'origine.
- Migrer - utilisé lorsque les deux parties sont opérationnelles. Lorsque cette opération est lancée, la vApp/machine virtuelle côté source est désactivée, dans la destination, la nouvelle vApp/machine virtuelle est construite à partir des données répliquées et est mise sous tension.
Migration
Lorsque le client a l'intention d'effectuer la migration planifiée des charges de travail vers le PC MPC, il peut utiliser le workflow de migration, ce qui simplifie le processus. Lorsqu'une nouvelle migration est configurée, la réplication MPC lance une réplication vApp/VM de la source vers la destination. Lorsque la synchronisation est terminée, la machine virtuelle source est mise hors tension et tous les deltas générés sur le site source sont synchronisés avec la destination. Côté destination, la réplication MPC demande à VCD de construire une nouvelle vApp/VM à partir de données répliquées et la met sous tension. Les charges de travail migrées peuvent être personnalisées pour être prêtes à fonctionner dans le nouveau datacentre virtuel. Comme dans le cas d'utilisation de la reprise après sinistre, la migration peut être configurée pour des groupes de plusieurs vApps/VM.
- Topologie des cas d'utilisation
Sur site à MPC :
Sur site de Equinix à MPC ou MPC à MPC :
Licences logicielles
Un catalogue des ISO logicielles pour MPC est disponible sur le portail en libre-service. Le catalogue répertorie les logiciels qui peuvent être utilisés dans les machines virtuelles exécutées dans les OVC DC et inclut à la fois des logiciels Open source et des logiciels sous licence. Les logiciels sous licence peuvent être achetés via le produit de licence logicielle.
Grappe étirée
L'option de service de cluster étendu est disponible dans certains emplacements. Un cluster étendu est déployé sur deux datacentres dans la même zone métropolitaine avec réplication de stockage synchrone, ce qui aboutit à une configuration RPO=0. Le cluster doit avoir un nombre égal d'hôtes dans chaque emplacement. Un emplacement dans la zone métropolitaine est désigné comme emplacement principal et l'autre comme emplacement secondaire.
- Datacentre virtuel organisationnel (OVDC)
Un datacentre virtuel organisationnel (OVDC) fournit un environnement logique avec CPU virtuel, Go de RAM, ressources de stockage et capacités réseau sur lequel les clients peuvent définir des machines virtuelles. Dans une configuration de cluster étendu, trois types de CDO peuvent être sélectionnés :
- Les machines virtuelles s'exécutent à l'emplacement principal lorsqu'il est disponible ; si celui-ci n'est pas disponible, les machines virtuelles sont déplacées vers l'emplacement secondaire.
- Les machines virtuelles fonctionnent toujours à l'emplacement principal ; lorsque l'emplacement principal n'est pas disponible, les machines virtuelles ne sont pas déplacées vers l'emplacement secondaire.
- Les machines virtuelles fonctionnent toujours à l'emplacement secondaire ; lorsque l'emplacement secondaire n'est pas disponible, les machines virtuelles ne sont pas déplacées vers l'emplacement principal.
Les clients peuvent définir un ou plusieurs OVC DC dans un environnement MPC ST. Le vCPU est disponible en quatre variantes :
- Pleine capacité – un cœur équivaut à un vCPU
- Haute performance – un cœur équivaut à deux vCPU
- Standard – un cœur équivaut à quatre vCPU
- Optimisé – un cœur équivaut à huit vCPU
Un OVDC peut utiliser un maximum de quatre profils de stockage disponibles :
- Performances optimales
- Ultra-performante
- Haute performance
- Performance
Les clients peuvent combiner plusieurs OVDC dans différentes variantes et tailles à des fins différentes. Les politiques de sécurité peuvent être configurées sur les réseaux virtuels et les OVC DC peuvent être interconnectés.
- Mise en réseau et connectivité
Les options de connectivité et de réseau du service MPC ST non étiré s’appliquent également au cluster étiré. La mise en réseau et la connectivité pour accéder aux charges de travail MPC ST doivent être fournies dans le cadre de la connectivité et ne sont pas incluses dans le cluster étendu de l'option de service.
Le service comprend:
- Réseau pour la réplication synchrone des données entre le site principal et le site secondaire ; ce réseau ne peut pas être utilisé pour le réseautage des clients.
- Réseau pour la connectivité NSX.
- Un troisième lieu pour le témoin de la disponibilité du lieu principal et du lieu secondaire.
| UNITÉ D'ACHAT | TYPE DE FACTURATION | UNITÉ DE MESURE | DESCRIPTION |
|---|---|---|---|
| Option de service Cluster étendu primaire | Niveau de référence | Par groupe | Capacité de grappe étendue avec réplication synchrone des données pour l'emplacement principal |
| Option de service Groupement étendu secondaire | Niveau de référence | Par groupe | Capacité de grappe étendue avec réplication synchrone des données pour l'emplacement secondaire |
Les deux options de service doivent être achetées pour un groupe étendu.
MPC ST pour les charges de travail SAP
Solution conjointe avec les modules multifonctions et les systèmes MPS pour fournir une infrastructure gérée complète pour les environnements SAP, alliant performances, connectivité et simplicité opérationnelle.
En souscrivant à MPC ST, les clients peuvent choisir des hôtes certifiés SAP spécifiques qui seront configurés pour prendre en charge les charges de travail SAP. Les cas d'utilisation actuellement pris en charge sont les charges de travail SAP HANA.
Cette option de service est limitée à fournir le produit MPC ST, c'est-à-dire l'infrastructure gérée adaptée aux charges de travail SAP. Il incombe au client d'installer, de configurer, de gérer et d'exploiter l'environnement SAP sous MPC ST.
Plusieurs VDC sont requis et ces VDC partageront la mise en réseau et seront donc distribués dans des groupes DC.
Services supplémentaires
Sauvegarde et restauration
La sauvegarde et la restauration des ressources MPC sont fournies par le biais du service de sauvegarde privée gérée, commandé séparément. Le service inclut la sauvegarde des données de machine virtuelle ou des données d'application.
BYOL (Bring Your Own License)
Au lieu d'acheter des licences via le service, les clients peuvent apporter leurs propres licences logicielles. Dans ce cas, les règles de licence du fournisseur de logiciels doivent être validées. Il incombe au client de respecter toutes les exigences de conformité des fournisseurs de logiciels.
Plan d'assistance
Le Plan d'assistance fournit des services supplémentaires, notamment des demandes de service, une assistance améliorée, des rapports et une assistance à la conception.
- Le plan d'assistance Managed Solutions premier est un programme prépayé offrant des blocs d'heures d'assistance mensuels ou annuels (à paiement unique) à un tarif réduit.
- Le temps d'assistance est calculé par incréments de 15 minutes.
- En l'absence de plan prépayé, l'assistance est facturée à l'heure au tarif standard du service d'assistance premier, calculé par tranches de 15 minutes.
| Unité d'achat | Type | Type de frais | UNITÉ DE MESURE | Commande et facturation |
|---|---|---|---|---|
| Plan de soutien technique | Mensuel | Niveau de référence | Heure | Réservation mensuelle d'heures pour le soutien technique |
| Plan de soutien technique | Annuel | Niveau de référence | Heure | Réservation annuelle d'heures pour le soutien technique |
Le Plan d'assistance s'applique à tous les produits Managed Solutions, et non à un seul produit spécifique.
Si toutes les heures du plan sont consommées, les heures supplémentaires sont facturées au tarif horaire du service d'assistance premier (tarif horaire standard).
Les heures mensuelles ou prépayées du plan d’assistance Managed Solutions premier ne sont pas reportées et sont perdues si elles ne sont pas utilisées. L’utilisation du plan d’assistance Managed Solutions premier prépayé au-delà du montant alloué prépayé est facturée aux tarifs réguliers du service d’assistance premier, sauf demande de mise à niveau.
Le plan est spécifique au pays et ne peut pas être lié à un datacentre IBX spécifique.
Aide à la migration
Pour migrer les charges de travail de ses clients depuis local vers MPC, Equinix fournit un outil de migration qui permet de migrer les charges de travail en libre-service sans refactoriser les applications. L'outil prend en charge les charges de travail VMware de vSphere ou Cloud Director. Pour commencer, les clients reçoivent une appliance qui peut être installée dans leur environnement VMware et couplée à leur environnement MPC. L'outillage utilise la réplication asynchrone pour transférer les charges de travail.
Par défaut, les migrations sont effectuées sur Internet public. Sur demande, une connexion privée peut être créée via Equinix Fabric. Les frais de connectivité Fabric sont facturés séparément via le service Fabric. Pour la migration sur Fabric, les circuits virtuels existants ne peuvent pas être utilisés, les circuits virtuels dédiés doivent être provisionnés spécifiquement pour la migration. Sur Internet, des vitesses allant jusqu'à 250 Mbit/s sont prises en charge, tandis que les connexions Fabric prennent en charge des vitesses allant jusqu'à 10 Gbps.
L'outil de migration est fourni gratuitement. Une assistance supplémentaire peut être demandée via le plan d'assistance. Une fois la migration terminée, l'outillage est désactivé.
| Connexion | Vitesse | Configuration du réseau |
|---|---|---|
| Internet | Jusqu'à 250 Mbit/s | Non |
| Fabric | Jusqu'à 10 Gbps | Oui, configurez des VLAN. |
Services de délimitation et d'activation des services
MPC ST est un service géré avec des choix de conception prédéfinis. Par conséquent, toutes les options techniques VMware ne sont pas disponibles dans le service MPC ST.
Les éléments suivants sont couramment demandés mais ne sont pas pris en charge.
Accès
- L'accès aux fonctionnalités de vSphere ou vCenter est disponible uniquement via la console opérationnelle MPC et les API.
- L'intégration avec vCenter et vSphere est limitée aux fonctionnalités exposées via la console opérationnelle MPC.
Calculer
- La création de snapshots est limitée à un seul snapshot simultané par machine virtuelle.
Disques virtuels
- Le déplacement de disques virtuels entre des machines virtuelles via la console opérationnelle MPC ou les API n'est pas pris en charge. Un ticket d’assistance doit être créé auprès du service d’assistance Equinix.
- Le partage d'un disque virtuel entre plusieurs machines virtuelles n'est pas pris en charge ; le clustering avec basculement Microsoft Windows Server (WSFC) avec des disques partagés n'est pas pris en charge.
Réseau
- Les éléments suivants ne sont pas pris en charge :
- Utilisation de la virtualisation d'E/S à racine unique (SR-IOV) et de l'accès à la carte réseau physique depuis la machine virtuelle
- Utilisation du mode promiscuité sur la carte réseau virtuelle
- Utilisation du trunking dans l'OVDC pour les réseaux connectés à des routeurs appartenant aux clients
- Connectez-vous à MPC via des solutions redondantes de couche 2 telles que Metro Connect
Unités d'achat
Le service MPC est facturé sur la base de valeurs de référence ou de valeurs de référence avec des frais de dépassement.
- Référence - volume spécifique de l'unité de mesure de service définie dans la commande.
- Dépassement : quantité de service consommée qui dépasse le volume de référence contractuel.
Catalogue des unités d'achat
Le tableau énumère les unités d'achat pour le nuage privé géré, y compris l'unité de mesure et le mode de facturation:
| Catégorie | Unité d'achat | UNITÉ DE MESURE | Frais d'installation | Méthode de facturation | Dépassement |
|---|---|---|---|---|---|
| Service MPC | Connectivité – Routage | Chaque | Niveau de référence | ||
| Connectivité – Acheminement client | Chaque | Niveau de référence | |||
| Connectivité – Managed Firewall | Chaque | Niveau de référence | |||
| Connectivité – Jointure routée | Chaque | Niveau de référence | |||
| Calcul MPC | Hôte | Hôte | Oui | Niveau de référence | |
| Option de service MPC | Réseau – Circuit virtuel géré xx Mbps | Chaque | Oui | Niveau de référence | |
| Réseau – accès Internet géré xx Mbit/s. | Chaque | Niveau de référence | |||
| Réseau – Espace IP supplémentaire (24/25/26/27/28/29) | Chaque | Niveau de référence | |||
| Réseau – Réseau externe | Chaque | Non | Niveau de référence | ||
| Réseau – Pare-feu distribué (par cœur) | Noyau | Niveau de référence | |||
| Reprise après sinistre (Or, Argent, Bronze) | VM | Non | Niveau de référence | Oui |
Rôles et responsabilités
Lors de l'exécution et de la livraison du service, les responsabilités sont partagées entre Equinix et le client. La section suivante fournit un aperçu de ces responsabilités.
Provisionnement des locataires
| Activités | Equinix | Client |
|---|---|---|
| Planifier/organiser la réunion de lancement du projet | RA | CI |
| Planifier/exécuter l'intégration des clients | RA | CI |
| Livraison des hôtes d'une grappe conformément à la commande | CAR | I1 |
| Livraison des OVDC conformément à la conception | CAR | I1 |
| Livraison de la capacité de stockage convenue conformément à la conception | CAR | I1 |
| Livraison du type de connectivité conformément à la commande | CAR | I1 |
| Livraison des circuits virtuels gérés conformément à la commande | CAR | C |
| Lancement de circuits virtuels non gérés dans le portail Fabric | I | CAR |
| Configuration des circuits virtuels initiés par le client | CAR | C |
| Livraison de l’accès Internet géré conformément à la commande | CAR | C |
| Fournir les fonctionnalités réseau convenues conformément à la conception (optionnel) | CAR | C |
| Livraison de la console opérationnelle MPC | CAR | I1 |
| Livraison du compte administrateur pour la console opérationnelle | CAR | I1 |
Acceptation de mise en service
Une fois les activités d'intégration terminées, les activités de test confirment si le produit a été livré avec succès et est prêt pour la facturation.
| Activités | Equinix | Client |
|---|---|---|
| Tester l'accès à la page des produits MPC sur le portail Managed Solutions | CI | RA |
| Test d'accès à la console opérationnelle MPC | CI | RA |
| Confirmer la réalisation du MPC sur la base des preuves préliminaires | CI | RA |
| Activer le produit pour le client sur les systèmes internes | RA | I |
Opérationnel
Une fois le service de nuage privé géré activé pour les clients, les éléments opérationnels suivants s'appliquent:
| Activités | Equinix | Client |
|---|---|---|
| Gestion technique du service (dans son ensemble) | CAR | Moi |
| Gestion fonctionnelle de l'environnement client au sein du service (dans l'ensemble) | Je² | CAR |
| surveillance et entretien de l'infrastructure MPC | RA | I |
| Créer, importer et gérer des machines virtuelles et des vApps | Je² | CAR |
| Faire évoluer les VM à la hausse et à la baisse | Je² | RACI |
| Gérer les instantanés de VM | RACI | |
| Gérer l'accès aux machines virtuelles à l'aide d'une console | RACI | |
| Créer et gérer une bibliothèque contenant des fichiers ISO/OVA appartenant au client | RACI | |
| Séparer ou regrouper des machines virtuelles pour des raisons de disponibilité ou de performance | Je² | CAR |
| NFV : Pare-feu standard | Je² | CAR |
| NFV : Routage (statique) | Je² | CAR |
| NFV : Routage | CAR | I |
| NFV : NAT | Je² | CAR |
| NFV : DHCP | Je² | CAR |
| NFV : VPN (IPsec) | Je² | CAR |
| Configurer et gérer les fonctionnalités de script et d'automatisation | RACI |
RACI signifie Responsable, Comptable, Consulté et Informé.
- L'information n'est obligatoire que pour les tâches qui ont un impact sur le fonctionnement de l'environnement de l'utilisateur.
- L'information n'est requise que pour les tâches qui ont un impact sur le fonctionnement et/ou la gestion du service.
Gestion des incidents
La gestion des incidents est incluse dans le service d'assistance. Tous les incidents sont traités en fonction de la priorité. La priorité est déterminée après que l'incident a été signalé et évalué par Equinix sur la base des informations fournies.
| Priorité | Impact / Urgence | Description |
|---|---|---|
| P1 Haut | Indisponibilité imprévue d’un service/environnement fourni et géré par Equinix, conformément à la description du service en raison d’une interruption. L’utilisateur ne peut remplir ses obligations envers ses utilisateurs. L’utilisateur subit des dommages directs démontrables en raison de l’indisponibilité de cette fonctionnalité. | Le service doit être rétabli sur-le-champ ; l'environnement de production est/sont indisponible(s), causant des perturbations à l'échelle de la plateforme. |
| P2 Moyen | Le service n'offre pas toutes les fonctionnalités ou a une fonctionnalité partielle ou des performances réduites, ce qui affecte les utilisateurs. L’utilisateur subit des dommages directs démontrables en raison de l’indisponibilité de la fonctionnalité. Le service peut être affecté en raison de la disponibilité limitée de cette fonctionnalité. | Le service doit être réparé le jour même ; l'environnement n'est pas disponible. |
| P3 Faible | Le service fonctionne avec une disponibilité limitée pour un ou plusieurs utilisateurs, et une solution de contournement est en place. | Le moment de la réparation du service est déterminé de concert avec la personne qui a effectué le signalement. |
Cette classification ne s’applique pas aux perturbations causées, par exemple, par des applications spécifiques à l’utilisateur, par des actions de l’utilisateur ou qui dépendent de tiers. Les incidents peuvent être soumis via le Portail client sous Managed Solutions. Les incidents P1 doivent être soumis par téléphone.
Demandes de service
Les demandes de service sont utilisées pour signaler des problèmes de service ou pour demander de l'aide pour la mise en œuvre ou les modifications de configuration. Les modifications de configuration standard peuvent être demandées via le portail en libre-service MPC en tant que demande de service. L'assistance est disponible 24 h/24, 7 j/7 et 365 j/7. Deux types de demandes de service sont disponibles :
- Inclus - demandes de service qui entrent dans le champ d'application du service et n'entraînent pas de frais supplémentaires.
- Supplémentaire - demandes de service qui sortent du champ d'application du service et entraînent des frais supplémentaires.
| Nom de la requête | Inclus / Supplémentaire |
|---|---|
| Créer un groupe DC sur plusieurs OVDC | Supplémentaire |
| Modifier l'accès externe à l'API OVDC | Supplémentaire |
| Ajouter un utilisateur à la console opérationnelle | Inclus |
| Supprimer un utilisateur de la console d'exploitation | Inclus |
| Modifier les autorisations d'un utilisateur | Inclus |
Les modifications non répertoriées ci-dessus peuvent être demandées en sélectionnant modifier dans le module de demande de service. Equinix effectuera une analyse d'impact pour déterminer la faisabilité, le coût et le délai d'exécution. Les frais liés aux demandes de service sont déduits du solde du Plan d'assistance premier. Si le solde est insuffisant, les frais sont facturés au taux en vigueur. Les demandes ayant un impact sur la capacité de base, les quantités commandées ou toute modification ayant un impact sur les frais de service mensuels doivent être adressées à l'équipe commerciale Equinix.
Rapports
Dans le cadre de ce service, le client recevra un rapport mensuel couvrant les sujets suivants:
- Billets ouverts mesurés par rapport aux paramètres SLA
- Capacité par OVDC
Niveaux de service
L'Accord de niveau de service (SLA) définit les niveaux de performance mesurables applicables au service MPC et spécifie les recours à la disposition du client si Equinix ne parvient pas à atteindre ces niveaux. Les pénalités de service énumérées ci-dessous constituent le seul et unique recours en cas de non-respect des seuils de niveau de service définis dans cette section.
| Priorité | Temps de réponse¹ | Temps de résolution² | Exécution des travaux | SLA³ |
|---|---|---|---|---|
| P1 | < 30 minutes | < 4 heures | 24 heures sur 24, 7 jours sur 7 | 95% |
| P2 | < 60 min | < 24 heures | 24 heures sur 24, 7 jours sur 7 | 95% |
| P3 | < 120 min | < 5 jours | 24 heures sur 24, 7 jours sur 7 | 95% |
¹ le temps de réponse est mesuré à partir du moment où un ticket d'incident est soumis jusqu'à ce qu'un spécialiste Equinix Managed Solutions fournisse une réponse formelle.
² le temps de résolution est mesuré depuis la création du ticket jusqu'à la fermeture, l'annulation ou le transfert au support IBX.
³ le SLA s'applique au temps de réponse, des détails sur le SLA sont disponibles dans la politique produit .
Le niveau de disponibilité du service MPC fait référence à la disponibilité d'un seul OVDC. Le service MPC est considéré comme indisponible lorsqu'une défaillance de l'infrastructure gérée par Equinix entraîne le passage de l'OVDC dans un état d'erreur et entraîne directement une interruption des services du client.
| Niveau de service de disponibilité | Description |
|---|---|
| 99.95%+ | Obtenu lorsque l'indisponibilité totale de l'OVDC est inférieure à 22 minutes sur un mois civil. |
Un régime de crédit de service s'applique au SLA de disponibilité tel que défini dans la politique produit. La disponibilité du service MPC n’inclut pas la restauration des données. Les clients sont responsables de la restauration de leurs données. Lors du contrat de sauvegarde privée gérée, les données peuvent être restaurées via le libre-service à l'aide de la console opérationnelle de sauvegarde privée gérée. Si Managed Private Backup n'est pas sous contrat, la restauration des données relève de la responsabilité du client.
Guide de l'utilisateur
Console opérationnelle MPC
La console opérationnelle MPC fournit des outils d'automatisation et une API pour gérer les ressources MPC, y compris les éléments suivants:
- Gérer les OVC DC dans plusieurs datacentres Equinix
- Créer, importer et gérer des machines virtuelles et des vApps
- Dimensionnement des machines virtuelles (mise à l'échelle à la hausse et à la baisse)
- Créer des instantanés de machine virtuelle
- Accéder aux consoles VM
- Afficher les statistiques de rendement
- Créez et remplissez la bibliothèque avec des fichiers ISO et OVA.
- Accédez directement au portail libre-service MPC et aux consoles VM via un navigateur Web, sans VPN.
- Nombreuses options pour la programmation et l'automatisation (API)
- Séparer ou regrouper des machines virtuelles pour des raisons de disponibilité ou de performance
- Gérer les règles de pare-feu et la microsegmentation
- Créer et gérer des règles de routage statiques pour IPv4
- Créer et gérer des règles de routage statiques pour IPv6
- Créer et gérer NAT, DHCP et VPN (couche 2)
- Créer et gérer des tunnels VPN IPsec de couche 3 de site à site
- Créer et gérer des annonces d'itinéraires (VRF)
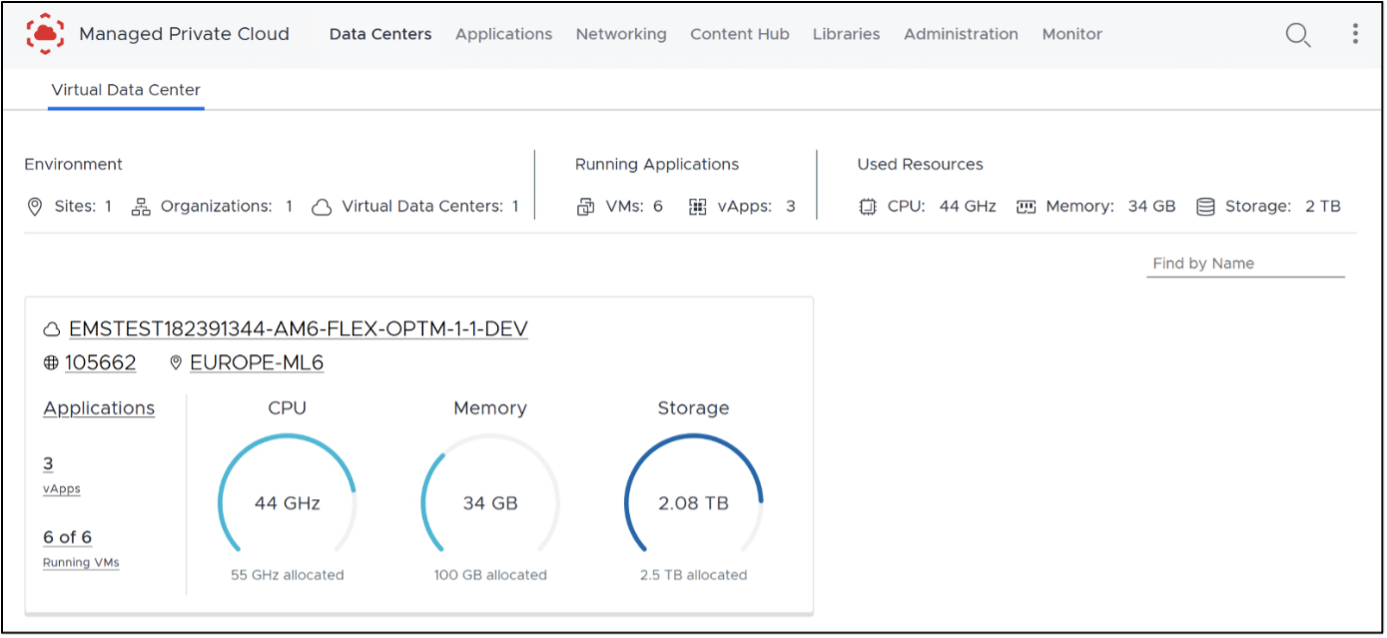
Accès à MPC ST
Pour accéder à Managed Private Cloud (MPC), accédez au Portail client . À partir de là, vous pouvez accéder aux éléments suivants :
- Portail Managed Solutions (MSP) – utilisé pour générer des tickets, envoyer des demandes de service et consulter des informations sur l'utilisation des MPC.
- Console opérationnelle – utilisée pour gérer et exploiter les ressources MPC.
Régions
La console opérationnelle permet d'accéder aux ressources MPC dans une région spécifique. MPC est disponible dans quatre régions : Amérique du Sud, Amérique du Nord, Europe et Asie.
Chaque instance MPC est associée à une région. Lorsqu'une instance existe dans une région, vous pouvez ouvrir sa console opérationnelle correspondante en sélectionnant l'option régionale dans la zone Managed Solutions du Portail client.
Une fois connecté à la console régionale appropriée, votre accès aux ressources est organisé par organisation et par centres de données virtuels organisationnels (OVDC).
Organisation
Une organisation (Org) représente le client au sein de la console opérationnelle. L'organisation peut être visualisée comme un conteneur pour toutes les ressources MPC de cette région, y compris les datacentres virtuels, les utilisateurs et les bibliothèques de contenu. Le nom de l'organisation est requis lors de la connexion à la console opérationnelle MPC.
Datacentre virtuel organisationnel (OVDC)
Un datacentre virtuel organisationnel (OVDC) regroupe les ressources de calcul, de stockage et de mise en réseau que vous utilisez pour exécuter les charges de travail. Une seule organisation peut contenir plusieurs OVC DC, qui peuvent différer selon le site IBX (par exemple, Amsterdam, Londres ou Ashburn) ou selon le profil de performances de calcul. Si vous avez besoin d'une capacité supplémentaire ou d'un OVDC supplémentaire, contactez votre responsable de prestation de services ou responsable de compte pour en faire la demande.
Rôles de locataire
Les rôles de locataire suivants s'appliquent uniquement aux variantes Single Locataire de Cloud privé géré et FLEX DE Cloud privé géré.
Les rôles de tenant définissent les autorisations et les actions disponibles pour les utilisateurs au sein d'un tenant MPC. Les rôles sont attribués aux utilisateurs après leur ajout via le Portail clients. Les rôles déterminent les actions que les utilisateurs peuvent effectuer dans la console opérationnelle et les fonctionnalités API qui leur sont disponibles.
Lors du déploiement initial d'un nouvel environnement MPC, Equinix crée le premier compte administrateur client dans le cadre du processus d'intégration. Ce compte est créé à l'aide du nom et de l'adresse e-mail fournis par le client, et se voit automatiquement attribuer le rôle d'administrateur de tenant, qui fournit un accès complet à la console opérationnelle MPC, y compris les fonctionnalités d'administration et de configuration au niveau du tenant.
Les rôles suivants sont pris en charge:
Administrateur de tenant : le rôle d'administrateur de tenant fournit un accès administratif complet à un tenant MPC. Les utilisateurs auxquels ce rôle est attribué peuvent gérer la configuration des locataires, l'accès des utilisateurs et les capacités d'automatisation dans l'ensemble de l'environnement. Les autorisations d'administration des locataires incluent :
- Accédez à la console de la machine virtuelle
- Créer et supprimer des instantanés
- Créer et supprimer des jetons API personnels
- Créer, modifier et supprimer des comptes de service à l'échelle de l'organisation
- Créer, modifier et supprimer des machines virtuelles dans la portée du locataire
- Créer, modifier et supprimer des vApps dans la portée du locataire
- Créer, modifier et supprimer des réseaux dans le périmètre du locataire
- Créer, modifier et supprimer des bibliothèques de contenu et leur contenu dans la portée du locataire
- Configurer les passerelles périphériques dans le périmètre du locataire
- Configurer les règles d'affinité
- Consultez les journaux des tâches et des événements dans la portée du locataire
Utilisateur de tenant : le rôle utilisateur de tenant permet aux utilisateurs de créer et de gérer des charges de travail et des ressources sélectionnées au sein d'un tenant MPC, sans avoir accès aux paramètres administratifs à l'échelle du tenant. Les autorisations d'utilisateur locataire incluent :
- Accédez à la console des machines virtuelles
- Créer et supprimer des instantanés
- Créer et supprimer des jetons API personnels
- Démarrer et arrêter des machines virtuelles dans le périmètre du locataire
- Démarrer et arrêter les vApps dans la zone du locataire
- Mettre à jour les outils VM dans le périmètre du locataire
- Consultez les journaux des tâches et des événements dans la portée du locataire
Visualiseur de locataire : le rôle Visualiseur de locataire fournit un accès en lecture seule à la configuration du locataire et à l'état des ressources. Les utilisateurs auxquels ce rôle est attribué peuvent afficher les mêmes ressources et informations disponibles pour le rôle utilisateur de tenant, avec les restrictions suivantes :
- Aucune autorisation de création, de modification ou de suppression (CRUD) pour les machines virtuelles ou les vApps.
- Accès à la console impossible
Gestion du MPC ST
Gestion des utilisateurs
Les utilisateurs de la console opérationnelle sont gérés via le Portail client. Voir gestion des utilisateurs et des mots de passe . Une fois les utilisateurs ajoutés, une demande de service doit être soumise pour attribuer le rôle de tenant MPC à l'utilisateur.
Pour utiliser un référentiel d'identité différent, la Fédération d'identité peut être configurée dans le Portail client afin de l'intégrer à un fournisseur d'identité externe. Cela permet aux utilisateurs de se connecter à l'aide de leurs identifiants d'entreprise.
Accès API
L'accès à la console opérationnelle du cloud privé géré (MPC) API est destiné à l'accès par programmation et à l'automatisation. Les outils d'automatisation courants incluent Terraform, Ansible, Python et les appels API basés sur XML ou JSON. L'authentification auprès du API nécessite la génération de jetons d'accès dans la console opérationnelle. Deux méthodes d'accès sont prises en charge, chacune conçue pour un cas d'utilisation différent.
| Méthode | Détails |
|---|---|
| Jetons API | • Accès API à la console opérationnelle pour le compte du Portail client ou de comptes d'utilisateur fédérés pour un accès programmatique individuel. • Peut être configuré par tous les comptes du Portail Client ou d’utilisateur fédéré. |
| Comptes de service | • Accès API à la console opérationnelle à l'aide de comptes autonomes destinés à l'automatisation à l'échelle de l'organisation et à des outils ou applications tiers. • Peut être configuré uniquement par les utilisateurs disposant du rôle d’administrateur de tenant. • Peut se voir attribuer l'un des rôles pris en charge. • Prend en charge l'accès API uniquement. |
Automatisation Terraform
Terraform est un outil d'infrastructure en tant que code qui permet de définir des ressources cloud et sur site à l'aide de fichiers de configuration lisibles par l'homme. Ces fichiers peuvent être versionnés, réutilisés et partagés, ce qui permet un workflow cohérent pour le provisionnement et la gestion de l'infrastructure tout au long de son cycle de vie.
Terraform peut être utilisé pour gérer des ressources de bas niveau telles que le calcul, le stockage et la mise en réseau. La plupart des fonctionnalités de la console opérationnelle sont disponibles via API ou Terraform. Pour plus d'informations, consultez la documentation du fournisseur Terraform .
Jetons API
Les jetons API peuvent être créés par le Portail client ou le compte utilisateur fédéré dans la console opérationnelle et sont utilisés pour l'accès programmatique personnel. Voici comment créer un jeton API :
- Connectez-vous à la console opérationnelle. Ouvrez les préférences utilisateur dans le menu en haut à droite.
- Accédez à la section jetons API et sélectionnez Nouveau.
- Saisissez un nom pour le jeton et sélectionnez créer.
- Copiez et stockez le jeton généré dans un emplacement sécurisé. Le jeton ne s'affiche qu'une seule fois et ne peut plus être visualisé après la fermeture de cet écran. Si le jeton est perdu, un nouveau jeton doit être généré.
- Une fois créé, le jeton apparaît dans la liste des jetons API et peut être révoqué lorsqu'il n'est plus nécessaire.
Comptes de service
Les comptes de service peuvent être créés, affichés et supprimés uniquement par les utilisateurs disposant du rôle Administrateur de tenant en raison de la nature sensible de ces comptes. Voici comment créer un compte de service :
Un compte de service est propriétaire de tous les objets qu'il crée dans la console opérationnelle.
- Connectez-vous à la console opérationnelle. Ouvrez Administration, puis sélectionnez comptes de service et Nouveau.
- Saisissez un nom pour le compte de service, attribuez un rôle et utilisez la baguette magique pour générer un identifiant unique. Cliquez sur suivant pour continuer.
- (Optionnel) Attribuer une ou plusieurs limites de quota au compte de service.
- Sélectionnez Terminer pour créer le compte de service.
- Après la création, la clé API s'affiche dans le champ identifiant du client lors de l'affichage des propriétés du compte de service. La plupart des paramètres de compte de service peuvent être modifiés ultérieurement en sélectionnant modifier.
Explorateur API
L'explorateur d'API fournit une interface graphique permettant de visualiser, de tester et d'exécuter des appels d'API et est accessible via la console opérationnelle.
- Dans la console opérationnelle, ouvrez le menu en haut à droite et sélectionnez aide > Explorateur API .
- L'explorateur d'API expose l'API JSON basée sur Swagger et permet d'exécuter des appels d'API au nom du compte utilisateur actuellement connecté.
Console opérationnelle
Lorsqu'un utilisateur est connecté au Portail client, la console opérationnelle est accessible en accédant au Portail Managed Solutions, en sélectionnant Cloud privé géré, puis en sélectionnant la région souhaitée.
Si l'utilisateur accède directement à la console opérationnelle via son URL et que se connecter est sélectionné, l'utilisateur est redirigé vers le Portail client pour s'authentifier avec les informations d'identification du Portail client. Le portail client prend également en charge la configuration de la Fédération SAML avec le fournisseur d'identité d'une organisation, permettant aux utilisateurs d'accéder à la console opérationnelle à l'aide de leurs identifiants d'entreprise.
À partir de la console opérationnelle, il est possible d'effectuer des actions pour créer des machines virtuelles, des réseaux et des règles de sécurité.
VApp
Par exemple, une vApp est un groupe de machines virtuelles au sein d'un datacentre virtuel, représentant un paysage applicatif. Les machines virtuelles peuvent être gérées en tant que groupe, par exemple en prenant un snapshot ou en les redémarrant, et les machines virtuelles individuelles peuvent également être gérées séparément au sein d'une vApp. Les machines virtuelles et les vApps peuvent se voir attribuer une période de bail, après laquelle elles sont automatiquement supprimées. Le bail par défaut est défini pour ne jamais expirer.
Une vApp peut être créée avec ou sans machines virtuelles. La création d'une vApp sans machines virtuelles peut être utile lors de la configuration du réseau de vApp avant la création des machines virtuelles.
Créez une nouvelle vApp
- Accédez à la page principale sous applications > vApps, sélectionnez créer une nouvelle vApp, saisissez un nom et une description, puis sélectionnez créer. Attendez la fin du processus.
- Options dans la fenêtre vApp:
- Sélectionnez alimentation pour activer, arrêter, redémarrer ou mettre en pause la vApp. Ces actions ne sont disponibles que si la vApp contient une machine virtuelle.
- Sélectionnez plus pour ajouter ou supprimer une machine virtuelle de la vApp.
- Sélectionnez Détails pour afficher ou modifier des informations supplémentaires.
Machines virtuelles
Les machines virtuelles peuvent être créées dans le cadre d'une vApp ou en tant que machines virtuelles autonomes. Il est recommandé de créer des machines virtuelles dans une vApp. Une vApp peut contenir jusqu'à 100 machines virtuelles, et les machines virtuelles peuvent être déplacées d'une vApp à l'autre. Des réseaux peuvent également être créés entre des machines virtuelles qui résident dans différentes vApps.
La création de machines virtuelles dans le cadre d'une vApp offre plusieurs avantages, tels que le regroupement des machines virtuelles par tâche, fonction ou exigences de conservation ; la configuration de l'ordre de démarrage et d'arrêt ; l'amélioration de la visibilité de la configuration réseau grâce au diagramme de réseau de la vApp ; et l'activation de la gestion déléguée grâce à un accès basé sur les rôles.
Les ressources de stockage allouées et les Go de RAM alloués sont comptabilisés comme stockage utilisé dans le cadre de la politique de stockage attribuée. Lorsqu'une machine virtuelle est démarrée, les ressources de calcul sont déduites du quota de calcul du datacentre virtuel (OVDC) de l'organisation.
La méthode d'installation du système d'exploitation la plus courante pour une nouvelle machine virtuelle consiste à sélectionner un fichier ISO dans le catalogue Equinix privé ou partagé, ce qui permet à la machine virtuelle de démarrer à partir du fichier ISO lors de la mise sous tension et de commencer le processus d'installation. Une autre option consiste à créer une nouvelle machine virtuelle et une nouvelle vApp à partir d'un fichier OVF ou OVA sur le poste de travail de l'administrateur pendant le workflow de création.
Créer une machine virtuelle
- Accédez à applications > machines virtuelles et sélectionnez créer une machine virtuelle, ou sélectionnez plus sur une vApp et choisissez Ajouter une machine virtuelle.
- Suivez les étapes de la boîte de dialogue de création, puis sélectionnez OK et attendez que la machine virtuelle soit créée.
- Entrez un nom et un nom d'ordinateur.
- Sélectionnez Nouveau pour le type.
- Choisissez si la machine virtuelle doit démarrer automatiquement après sa création.
- Sélectionnez la famille de systèmes d'exploitation, le système d'exploitation invité et l'image de démarrage.
- Configurez les options de démarrage, y compris le démarrage sécurisé EFI et la configuration du démarrage.
- Configurez les paramètres du module de plateforme sécurisée (TPM), si nécessaire.
- Configurez les ressources de calcul, y compris le processeur, les cœurs et la mémoire.
- Configurer le stockage, y compris la politique de stockage et la taille du disque.
- Configurer les paramètres réseau.
- Sur l'écran machines virtuelles :
- Sélectionnez alimentation pour allumer ou éteindre la machine virtuelle, la redémarrer ou la mettre en pause.
- Sélectionnez plus pour monter le support d'installation, gérer les snapshots, ouvrir la console ou supprimer la machine virtuelle.
- Sélectionnez Afficher pour afficher ou modifier les détails de la configuration et les paramètres supplémentaires.
Liez le support d'installation du catalogue à une machine virtuelle
Si un catalogue est déjà disponible et que les supports d'installation ont été téléchargés, il peut être associé à la machine virtuelle.
- Localisez la machine virtuelle et sélectionnez plus.
- Sélectionnez Insérer un média et choisissez le fichier d'installation. Le fichier est connecté en tant que CD-ROM virtuel.
- Une fois la tâche terminée, il est recommandé de détacher le fichier d'installation en sélectionnant éjecter le support.
Console VM
Une machine virtuelle peut être gérée via la console opérationnelle. Deux types de console sont disponibles :
- Console Web fonctionnant à partir de votre navigateur.
- Console distante VM nécessitant l'installation d'un plug-in.
Le support d'installation (ISO) ne peut pas être utilisé directement à partir d'un appareil local. Le média doit être téléchargé dans un catalogue avant de pouvoir être monté sur une machine virtuelle.
Le plug-in de console distante VM pour les appareils Windows est disponible dans le catalogue partagé. Pour macOS et Linux (y compris Windows via Workstation), la fonctionnalité VMRC est incluse dans VMware fusion Pro et VMware Workstation Pro. Ces applications nécessitent une licence distincte et ne sont pas incluses avec MPC ni fournies par Equinix.
- Localisez la machine virtuelle à partir de la vApp ou de la présentation des machines virtuelles.
- Sélectionnez plus et choisissez le type de console souhaité : la console Web (aucun plug-in requis) ou la console distante VM (plug-in requis).
Instantanés
Un snapshot capture l'état d'une machine virtuelle ou d'une vApp complète avant l'exécution d'une action. La console opérationnelle n'autorise qu'un seul instantané à la fois, avec ou sans état de mémoire actif. La prise d'un snapshot double temporairement l'utilisation du stockage de la machine virtuelle ou de la vApp. Les snapshots peuvent affecter les performances des machines virtuelles. Il est recommandé de conserver les snapshots pendant un maximum de 2-3 jours ; les snapshots datant de plus d'une semaine sont supprimés automatiquement. Pour une préservation à plus long terme de l'état d'une machine virtuelle, créez un clone ou effectuez une sauvegarde de la machine virtuelle ou de la vApp.
- Localisez la machine virtuelle ou la vApp, sélectionnez actions > Snapshot, puis créer un snapshot, puis confirmez.
- Pour restaurer la machine virtuelle à l'état de snapshot, sélectionnez revenir au snapshot et confirmez.
- Pour supprimer le snapshot, sélectionnez Supprimer le snapshot et confirmez.
Lorsqu'un nouveau snapshot est créé à partir d'une machine virtuelle avec un snapshot existant, l'ancien snapshot est supprimé. Pour avoir accès à toutes les options de snapshot, VMware Tools doit être installé sur la machine virtuelle.
Catalogues
Le catalogue de la console opérationnelle stocke les vApps, les machines virtuelles et les fichiers multimédias (tels que les images ISO). Equinix fournit un catalogue partagé avec un ensemble de fichiers ISO. Le catalogue partagé est associé à l'OVDC, en particulier à la zone métropolitaine de l'environnement.
Il est également possible de créer un catalogue privé pour stocker des supports ou des modèles d'installation. Les fichiers peuvent être téléchargés directement ou des modèles peuvent être créés à partir de machines virtuelles ou de vApps existantes. Les fichiers stockés dans le catalogue privé sont pris en compte dans le quota de stockage OVDC. Tous les logiciels téléchargés doivent être conformes aux exigences de licence des fournisseurs et aux politiques Equinix. Le catalogue ne peut être utilisé que pour les fichiers ISO et OVF.
Créer un catalogue
Pour entreposer les supports d'installation ou les modèles, il faut d'abord créer un catalogue.
- Sur l'écran d'accueil, sélectionnez l'icône de menu (trois lignes horizontales).
- Dans l'écran Content Hub , sélectionnez catalogues, puis Nouveau.
- Saisissez un nom et une description pour le catalogue. Les catalogues peuvent être stockés sur n'importe quel profil de stockage disponible. Par défaut, le profil le plus rapide est sélectionné. Pour choisir un profil de stockage spécifique, activez le pré-provisionnement sur une politique de stockage spécifique , sélectionnez ORGOVDC, puis choisissez la politique de stockage requise.
Ajouter un support d'installation
Lorsque le catalogue est disponible, les supports d'installation peuvent y être téléchargés.
- Accédez à bibliothèques de contenu > médias et autres et sélectionnez Ajouter.
- Dans le nouvel écran, sélectionnez le catalogue, cliquez sur l'icône de téléchargement (flèche pointant vers le haut) pour ouvrir le navigateur de fichiers. Sélectionnez le fichier d'installation et confirmez avec OK.
- Si nécessaire, modifiez le nom et sélectionnez OK pour lancer le téléchargement. Dans la présentation médias et autres, un indicateur rotatif apparaît pendant le téléchargement. Une coche verte apparaît lorsque le téléchargement est terminé. Le fichier est alors prêt à être utilisé.
- Sélectionner les trois points à côté du nom du fichier offre des options pour supprimer le fichier ou le télécharger sur le poste de travail.
Créer un modèle de vApp
Un modèle de vApp peut être créé en téléchargeant un fichier depuis un poste de travail local ou en utilisant une vApp existante. Un modèle pour une seule machine virtuelle basée sur une vApp ne peut être créé que si la vApp contient exactement une machine virtuelle.
- Localisez la vApp à utiliser comme source, sélectionnez plus, puis Ajouter au catalogue. Sélectionnez le catalogue de destination et saisissez un nom. Une copie exacte peut être créée ou les paramètres de la machine virtuelle peuvent être ajustés si VMware Tools sont installés avant la création du modèle.
- Pour accéder au modèle de vApp, accédez à Content Hub > catalogues et ouvrez le catalogue approprié. Une fois disponible, le modèle peut être utilisé pour déployer de nouvelles machines virtuelles.
Catalogues partagés
Equinix fournit un catalogue partagé (OS-CATALOG-1) par zone métropolitaine MPC qui contient un ensemble de variantes de système d'exploitation. Sélectionnez le catalogue associé à la zone métropolitaine où la machine virtuelle est déployée. Le catalogue partagé est associé à la variante MPC (FLEX ou ST) dans cette zone métropolitaine. Si MPC FLEX et MPC ST sont utilisés dans la même zone métropolitaine, deux catalogues pour cette zone métropolitaine sont visibles.
Connectivité et réseaux
La console opérationnelle offre plusieurs options pour la connexion et l'accès aux services au sein de l'organisation ou en externe. En fonction du modèle de connectivité sélectionné, un OVDC est créé avec un pontage (Client de connectivité MPC routé dans la commande) ou un routage (connectivité MPC routée dans la commande).
Les fonctions réseau disponibles dans la console opérationnelle varient selon que la connectivité sélectionnée est « acheminée par le client » ou « acheminée ».
Dans la console opérationnelle, deux types de réseaux peuvent être créés par le libre-service:
- Réseau isolé (connecté en interne) : Un réseau isolé n'existe que pour les machines virtuelles au sein de l'OVDC.
- Réseau routé (connecté en externe) : Un réseau routé fournit un accès aux réseaux externes en dehors de l'OVDC via la passerelle Edge.
| Type de connectivité MPC | Isolé | Routé |
|---|---|---|
| Pontage | Oui | Non |
| Routage | Oui | Oui |
Architecture du pare-feu de passerelle MPC
MPC utilise une architecture de pare-feu de passerelle en couches qui combine des contrôles au niveau du périmètre et de la charge de travail pour sécuriser à la fois le trafic Nord-Sud et est-Ouest. La conception du pare-feu MPC comprend deux principaux types ou couches de pare-feu :
-
Pare-feu de passerelle (Nord–Sud) : Protégez le périmètre MPC et gérez le trafic entrant ou sortant de l'environnement.
-
Pare-feu distribué (est–Ouest) : Protégez les charges de travail au niveau de la vNIC et fournissez une micro‑segmentation au sein de l'OVDC.
Créer un réseau OVDC isolé
Un réseau de datacentre virtuel (OVDC) d'organisation permet aux machines virtuelles (VM) de communiquer entre elles et, éventuellement, avec des réseaux externes. Un seul OVDC peut contenir plusieurs réseaux.
- Dans le tableau de bord datacentres virtuels de la console opérationnelle, sélectionnez le VDC OVDC où le réseau est créé.
- Dans le panneau de navigation de gauche, sélectionnez réseaux.
- Cliquez sur Nouveau.
- Sous portée, sélectionnez le VCC actuel pour le réseau isolé.
- Dans la page type de réseau du BOX de la boîte de dialogue réseau VDC Nouvelle organisation, sélectionnez isolé, puis cliquez sur suivant.
- Sur la page général, saisissez un nom et une description pour le réseau.
- Dans le champ CIDR de la passerelle, sélectionnez l'espace IP pour le réseau dans la liste déroulante. Cette liste est pré-remplie par Equinix en fonction des informations fournies par le client lors du déploiement.
- La double pile peut être activée lorsque l'IPv6 est requis.
- L'option « VLAN invité autorisé » peut être activée pour permettre la présence de plusieurs VLAN au sein des machines virtuelles connectées.
- Cliquez sur suivant.
- (Facultatif) dans Pools d'adresses IP statiques , saisissez une plage d'adresses IP pour les machines virtuelles sur ce réseau et cliquez sur Ajouter. Cela permet à la console opérationnelle d'attribuer automatiquement des adresses IP lors de la création de la machine virtuelle. Si elle n'est pas configurée, l'attribution d'adresses IP doit être effectuée manuellement lors de la création de la machine virtuelle. Exemple : Si l'adresse de la passerelle est 192.168.1,1/24, un pool IP statique de 192.168.1,10–192.168.1.100 fournit 91 adresses IP utilisables. Des plages supplémentaires peuvent être ajoutées ultérieurement si nécessaire.
- Lorsque vous avez terminé, cliquez sur suivant.
- (Facultatif) sur la page DNS, saisissez les informations DNS, puis cliquez sur suivant. Si omis, les paramètres DNS doivent être saisis manuellement lors de la création de machines virtuelles.
- Sur la page prêt à terminer , vérifiez tous les paramètres et cliquez sur Terminer.
Créer un réseau OVDC routé
Un réseau OVDC routé permet aux machines virtuelles (VM) de communiquer entre elles et avec les réseaux externes à l'aide du routage de couche 3 (L3). Un seul OVDC peut contenir plusieurs réseaux routés. Le processus de création diffère selon que la fonctionnalité de pare-feu distribué est utilisée ou non.
- Dans le tableau de bord datacentres virtuels de la console opérationnelle, sélectionnez le VDC OVDC où le réseau est créé.
- Dans le panneau de navigation de gauche, sélectionnez réseaux, puis cliquez sur Nouveau.
- Sous périmètre, sélectionnez datacentre virtuel de l'organisation actuelle si le pare-feu distribué n'est pas utilisé.
- Dans la page type de réseau du BOX de la boîte de dialogue Nouveau réseau OVDC, sélectionnez routé, puis cliquez sur suivant.
- Sous connexion Edge , sélectionnez la passerelle Edge à laquelle le segment routé se connectera.
- Sur la page général, saisissez un nom et une description pour le réseau.
- Dans le champ CIDR de la passerelle, sélectionnez l'espace IP pour le réseau dans la liste déroulante. Cette liste est pré-remplie par Equinix en fonction des entrées du client fournies lors du déploiement.
- Activez la double pile si IPv6 est requis.
- L'option « Activer le VLAN invité » permet d'autoriser plusieurs VLAN au sein des machines virtuelles connectées.
- Cliquez sur suivant.
- (Facultatif) dans la page DNS, saisissez les paramètres DNS, puis cliquez sur suivant. Si elles ne sont pas configurées ici, les informations DNS doivent être ajoutées manuellement lors de la création de la machine virtuelle.
- Sur la page prêt à terminer, vérifiez les sélections, puis cliquez sur Terminer. Une fois le réseau créé et connecté à l'OVDC, la passerelle Edge Gateway peut être configurée pour contrôler le trafic autorisé à entrer et sortir de l'OVDC.
Lors de l'utilisation d'un réseau routé distribué :
- Le trafic entre les réseaux distribués est protégé par un pare-feu à l'aide du pare-feu distribué, car il ne traverse pas la passerelle Edge Gateway.
- Le trafic entrant ou sortant de l'environnement passe par la passerelle Edge Gateway, où le pare-feu de la passerelle s'applique.
- Le pare-feu distribué nécessite l'option de service MPC pour pare-feu distribué, qui doit être commandée dans le cadre du contrat MPC.
Si le routage distribué est activé, les pare-feu de passerelle ne sont pas disponibles pour ce réseau et le pare-feu distribué (DFW) doit être utilisé. Le pare-feu Nord-Sud reste disponible. Si le routage distribué est désactivé, seuls les pare-feu de passerelle sont disponibles pour ce réseau routé.
VLAN invité autorisé
L’activation de cette option permet de configurer les balises VLAN (balises 802.1Q) sur les interfaces réseau des machines virtuelles. Ainsi, plusieurs VLAN peuvent être exploités sur le même segment de réseau routé ou isolé.
Créer des règles de pare-feu de passerelle
La console opérationnelle fournit un pare-feu de couche 4 complet pour contrôler le trafic traversant les limites de sécurité, à la fois Nord-Sud (trafic entre le OVDC et les réseaux externes) et est-Ouest (trafic au sein et entre les réseaux OVDC). Lors de la spécification de réseaux ou d'adresses IP pour les règles de pare-feu, les formats suivants sont pris en charge :
- Une seule adresse IP
- Plages d'adresses IP (par exemple, 192.168.1.10–192.168.1.50)
- Notation CIDR (ex.: 192.168.2.0/24)
- Mots-clés: interne, externe ou tout autre
- Dans le tableau de bord datacentres virtuels de la console opérationnelle, sélectionnez le VDC OVDC contenant la passerelle Edge où les règles de pare-feu sont créées.
- Dans le panneau de navigation de gauche, cliquez sur arêtes. Les passerelles Edge disponibles apparaîtront sur la droite.
- Sélectionnez la passerelle Edge à configurer, puis ouvrez l'onglet pare-feu.
- Dans l'onglet Pare-feu, il est possible de créer et de gérer des règles de pare-feu.
- Cliquez sur Nouveau pour ajouter une nouvelle règle. Pour la nouvelle règle, spécifiez les champs suivants :
- Nom
- Applications
- Contexte
- Source (adresse IP, ensembles d'adresses IP, groupes statiques)
- Destination (adresse IP, ensembles d'adresses IP, groupes statiques)
- Action (Autoriser, Abandonner, Refuser)
- Protocole (IPv4, IPv6 ou les deux)
- Enregistrement
- Commentaires
- Dans les champs source et destination, définissez les adresses de la règle. Pour spécifier une adresse IP ou une plage, cliquez sur IP et saisissez la valeur, puis cliquez sur conserver. Pour réutiliser des groupes d'adresses IP, accédez à Grouper des objets et cliquez sur + pour créer un ensemble d'adresses IP. Cet ensemble d'adresses IP peut ensuite être sélectionné pour plusieurs règles.
- Dans le champ application, cliquez sur + puis, dans la boîte de dialogue Ajouter un service BOX, spécifiez le protocole, le port source et le port de destination. Ou définissez une combinaison de protocole/port personnalisée. Lorsque vous avez terminé, cliquez sur conserver. Des applications personnalisées peuvent également être créées à l'avance et appliquées aux règles de pare-feu.
- Choisissez si l’action de la règle est accepter (autoriser) ou refuser (abandonner/rejeter). Si un serveur syslog est configuré, sélectionnez Activer la journalisation.
- Cliquez sur Enregistrer les modifications pour finaliser la règle.
Exemple de règle de pare-feu : autoriser le trafic HTTPS depuis Internet. Cet exemple utilise des adresses IP publiques allouées. La source est any (toute adresse IP au sein de l'OVDC). Le port source est également tout. La destination est une adresse IP privée et le port de destination est 443 pour HTTPS. Pour que cela fonctionne, vous avez besoin d'une configuration DNAT.
Créer des règles NAT
La traduction d'adresses réseau (NAT) permet de modifier l'adresse IP source ou de destination afin que le trafic puisse passer par un routeur ou une passerelle. Les types de NAT les plus courants sur la passerelle Edge Gateway sont les suivants :
- NAT de destination (DNAT) - modifie l'adresse IP de destination du paquet.
- NAT source (SNAT) - modifie l'adresse IP source du paquet.
Voici d'autres options:
- AUCUN ADN
- PAS DE SNAT
- RÉFLÉCHI
Pour qu'une machine virtuelle (VM) puisse accéder à une ressource réseau externe à partir de son OVDC, la NAT peut être requise dans certains cas d'utilisation. Dans ces cas, utilisez l'une des options suivantes :
- Adresses IP Internet publiques fournies par Equinix.
- Réseaux privés via MPC Connect.
- Cette fonctionnalité est principalement applicable lorsque la passerelle Edge Gateway est configurée avec des adresses IP publiques et que les machines virtuelles utilisent des adresses IP privées.
- Les règles NAT fonctionnent uniquement lorsque le pare-feu est activé. Le pare-feu doit rester activé à tout moment.
Le DNAT modifie l'adresse IP de destination d'un paquet et effectue l'opération inverse pour le trafic de réponse. Le DNAT peut être utilisé pour exposer un service exécuté sur un réseau privé via une adresse IP publique.
- Dans le tableau de bord datacentres virtuels de la console opérationnelle, sélectionnez le VDC OVDC qui contient la passerelle Edge où la règle DNAT est créée.
- Dans le panneau de navigation de gauche, cliquez sur arêtes. Sélectionnez l'onglet NAT et ajoutez une nouvelle règle NAT.
- Dans la section NAT, cliquez sur + règle DNAT .
- Dans action NAT , sélectionnez le type de règle NAT.
- Saisissez une adresse IP externe (par exemple, 10.30.40.95).
- Saisissez un port externe (par exemple, 443).
- Saisissez une adresse IP interne (par exemple, 192.168.1,10).
- Paramètres avancés
- État : active ou désactive la règle
- Journalisation - consigne la règle
- Priorité - les valeurs inférieures signifient une priorité plus élevée tandis que 0 est la valeur par défaut
- Correspondance du pare-feu
- Correspondance de l'adresse interne
- Correspondance avec une adresse externe
- Contournement
- Appliqué à - laisser vide
- Si un serveur syslog est configuré, sélectionnez Activer la journalisation.
- Lorsque vous avez terminé, cliquez sur conserver, puis sur Enregistrer les modifications.
Créer des règles SNAT
SNAT modifie l'adresse IP source d'un paquet et effectue l'opération inverse pour le trafic de réponse. Lors de l'accès à des réseaux externes, tels qu'Internet, une règle SNAT est requise pour traduire les adresses IP internes en une adresse disponible sur le réseau externe.
- Dans le tableau de bord datacentres virtuels de la console opérationnelle, sélectionnez le VDC OVDC qui contient la passerelle Edge où la règle SNAT est créée.
- Dans le panneau de navigation de gauche, cliquez sur arêtes. Sélectionnez l'onglet NAT et ajoutez une nouvelle règle NAT.
- Dans la section NAT, cliquez sur + règle SNAT .
- Dans action NAT , sélectionnez SNAT.
- IP externe - le réseau externe (généralement appelé VCD_CUSTOMER_WAN).
- Adresse IP interne : réseau ou adresse IP traduite pour l'accès à Internet.
- Paramètres avancés
- État : active ou désactive la règle
- Journalisation - consigne la règle
- Priorité - les valeurs inférieures signifient une priorité plus élevée tandis que 0 est la valeur par défaut
- Correspondance du pare-feu
- Correspondance de l'adresse interne
- Correspondance avec une adresse externe
- Contournement
- Appliqué à - laisser vide
- Lorsque vous avez terminé, cliquez sur conserver, puis sur Enregistrer les modifications.
NE créez AUCUNE règle SNAT
AUCUNE règle SNAT N'annule les règles SNAT existantes. Une règle NO SNAT peut être créée pour contourner SNAT pour le trafic destiné à une adresse IP spécifique. Pour garantir un ordre de traitement correct, la règle NO SNAT doit recevoir une priorité plus élevée (valeur numérique inférieure) que la règle SNAT. La priorité par défaut est 0, qui est la priorité la plus élevée.
- Dans le tableau de bord datacentres virtuels de la console opérationnelle, sélectionnez le VDC OVDC qui contient la passerelle Edge où la règle NO SNAT est créée.
- Dans le panneau de navigation de gauche, cliquez sur arêtes. Sélectionnez l'onglet NAT et ajoutez une nouvelle règle NAT.
- Dans la section NAT , cliquez sur + aucune règle SNAT .
Configurer IPSec VPN
La console opérationnelle prend en charge les types de connexions VPN site à site suivants:
- Une passerelle Edge au sein de la même organisation
- Une passerelle Edge dans une autre organisation (Equinix ou un autre fournisseur de services vCloud)
- Un réseau distant fournissant un point de terminaison VPN IPsec, comme un fournisseur de services infonuagiques ou un environnement de colocation
Selon le type de connexion, l’adressage IP doit être configuré pour les deux points finaux, ainsi qu’un secret partagé. Les réseaux OVDC autorisés à communiquer via la connexion VPN doivent également être spécifiés.
Avant de configurer les paramètres VPN IPSec, notez l'adresse IP de la passerelle Edge à utiliser comme point de terminaison du tunnel.
- Dans le tableau de bord datacentres virtuels de la console opérationnelle, sélectionnez le VDC OVDC qui contient la passerelle Edge à configurer.
- Dans le panneau de navigation de gauche, cliquez sur arêtes.
- Sur la page Edge Gateway , sélectionnez Edge Gateway.
- Dans l'onglet services, recherchez l'option IPSec VPN et cliquez sur Nouveau pour créer une nouvelle configuration IPSec VPN.
Configurez les paramètres VPN IPSec de la passerelle Edge
- Configurez un nom, activez la connexion pour consulter les journaux et laissez les autres options sur leurs valeurs par défaut.
- Mode d'authentification par les pairs
- Clé pré-partagée : Secret partagé utilisé pour authentifier et chiffrer la connexion. Il doit s'agir d'une chaîne alphanumérique de 32 à 128 caractères et inclure au moins une lettre majuscule, une lettre minuscule et un chiffre. Cette valeur doit être identique sur les deux sites.
- Certificat : Pour utiliser un certificat, téléchargez le certificat et le certificat CA.
-
Configuration du point de terminaison
Terminal local
- Adresse IP : Adresse IP externe de la passerelle Edge.
- Réseaux : Saisissez les réseaux d'organisation qui peuvent accéder à VPN. Séparez les sous-réseaux locaux par des virgules.
Terminal distant
- Adresse IP : Adresse IP externe du site distant, du pare-feu local ou de la passerelle de périphérie sur lequel le VPN est configuré.
- Réseaux : Sous-réseau du réseau local qui doit être accessible depuis le VDC. Par exemple, si les réseaux locaux utilisent la plage 172.20.0.0/16/16, saisissez 172.20.0,0/16, ou un sous-réseau plus petit tel que 172.20.0,0/25.
- ID distant:
- Cette valeur identifie de manière unique le site homologue et dépend du mode d'authentification du tunnel. Si elle n'est pas spécifiée, l'ID distant est par défaut l'adresse IP distante.
- Clé pré-partagée : L'identifiant distant dépend de la configuration ou non de la fonction NAT. Si la fonction NAT est configurée sur l'ID distant, saisissez l'adresse IP privée du site distant. Dans le cas contraire, utilisez l'adresse IP publique du dispositif distant qui termine le tunnel VPN.
- Certificat : L'ID distant doit correspondre au SAN (Subject Alternative Name) du certificat de point final distant, le cas échéant. Si le certificat distant n'inclut pas de SAN, l'ID distant doit correspondre au nom unique du certificat utilisé pour sécuriser le point final distant.
-
Lorsque la configuration est terminée, cliquez sur conserver pour créer l'extrémité périphérique du tunnel VPN, puis cliquez sur Enregistrer les modifications.
Créez la deuxième passerelle VPN
Si ce point final se trouve dans un autre OVDC, répétez les étapes pour créer le tunnel. Une fois le tunnel créé, mettez à jour les paramètres du pare-feu et validez la connexion. Si vous vous connectez à un datacentre externe, configurez le tunnel sur ces sites.
Phase 1 et phase 2 d'IKE
L’IKE (Internet Key Exchange) est un mécanisme standard permettant d’établir des communications sécurisées et authentifiées. La liste suivante répertorie les paramètres de configuration pris en charge pour la phase 1 et la phase 2.
Paramètres de la phase 1
La phase 1 établit l'authentification des pairs, négocie les paramètres cryptographiques et génère des clés de session. Les paramètres de phase 1 pris en charge sont les suivants :
- Mode principal
- AES/AES256/AES-GCM (configurable par l'utilisateur)
- Groupe Diffie-Hellman
- Secret pré-partagé (configurable par l'utilisateur)
- Durée de vie de l'association de sécurité (SA) de 28 800 secondes (huit heures), sans renouvellement de clé en kilo-octets.
- Le mode agressif ISAKMP est désactivé.
Paramètres de la phase 2
IKE phase 2 négocie le tunnel IPsec en générant du matériel de clé, soit en le dérivant des clés de la phase 1, soit en effectuant un nouvel échange de clé. Les paramètres de phase 2 pris en charge sont les suivants :
- AES/AES256/AES-GCM (correspond au réglage de la phase 1)
- Mode tunnel ESP
- Groupe Diffie-Hellman
- Confidentialité persistante parfaite pour le renouvellement des clés (uniquement si activée sur les deux points de terminaison)
- Durée de vie de l'association de sécurité (SA) de 3600 secondes (une heure), sans renouvellement de clé en kilo-octets.
- Sélecteurs pour tous les protocoles IP et tous les ports entre les deux réseaux, utilisant des sous-réseaux IPv4
Configurez le pare-feu de la passerelle Edge pour VPN
Une fois le tunnel VPN établi, créez des règles de pare-feu sur la passerelle périphérique pour le trafic passant par le tunnel.
- Créez des règles de pare-feu pour les deux directions du trafic: du centre de données vers l’OVDC et de l’OVDC vers le centre de données.
- Pour la connexion du centre de données à l'OVDC, configurez:
- Plage d'adresses IP source du réseau OVDC externe ou du centre de données
- Destination vers la plage d'adresses IP de destination du réseau OVDC
- Pour la connexion OVDC au centre de données, configurez:
- Source à la plage d'adresses IP source du réseau OVDC
- Destination: la plage d'adresses IP de destination du centre de données ou du réseau VDC
Validation du tunnel
Une fois les deux extrémités du tunnel IPsec configurées, la connexion devrait s'établir automatiquement.
Pour vérifier l'état du tunnel dans la console opérationnelle:
- Sur la page arêtes , sélectionnez l'arête à configurer et cliquez sur configurer les services.
- Sélectionnez l'onglet statistiques, puis l'onglet VPN IPSec.
- Pour chaque tunnel configuré, une coche indique que le tunnel est opérationnel. Si un état différent s'affiche, vérifiez la configuration du tunnel et les règles du pare-feu.
- Le trafic peut maintenant passer par le VPN.
Une fois le tunnel établi, l'affichage de la connexion VPN comme active peut prendre jusqu'à deux minutes.
Créer des règles de pare-feu distribué OVDC
Au niveau de l'organisation OVDC, le pare-feu distribué peut être utilisé pour appliquer une micro-segmentation via la console opérationnelle.
L'utilisation de règles de pare-feu distribué nécessite l'activation de l'option de service MPC Distributed Firewall.
Avant de commencer
- IP défini : Utilisé comme source ou destination dans une règle. Créez un ensemble d'adresses IP à utiliser dans les règles de pare-feu et la configuration de relais DHCP. Les ensembles d'adresses IP sont couramment utilisés pour regrouper des ressources extérieures à l'organisation VCD, telles qu'Internet ou un WAN d'entreprise. Dans ces cas, des adresses IP ou des sous-réseaux sont utilisés.
- Groupes statiques : Un groupe statique contient un ou plusieurs réseaux. Lorsqu'un groupe statique est utilisé dans une règle de pare-feu distribué, la règle s'applique à toutes les machines virtuelles connectées aux réseaux du groupe.
- Groupes dynamiques : Utilisé pour regrouper les machines virtuelles en fonction du nom de la machine virtuelle, de la balise de sécurité ou des deux. Par défaut, un groupe dynamique contient un critère et une règle. Il peut être étendu à trois critères maximum, avec jusqu'à quatre règles chacun.
Créer des règles de pare-feu distribué
- Dans le tableau de bord des centres de données virtuels de la console opérationnelle, sélectionnez l'OVDC contenant le pare-feu distribué à configurer.
- Dans le panneau de navigation de gauche, cliquez sur mise en réseau / groupes de datacentres / pare-feu distribué .
- Cliquez sur + pour ajouter une nouvelle ligne au tableau des règles de pare-feu.
- Pour la nouvelle règle, spécifiez un nom.
- Dans les champs source et destination, spécifiez les adresses source et de destination pour la règle de pare-feu.
-
Groupes de pare-feu
-
Ensembles d'adresses IP : Sélectionnez NOUVEAU, puis fournissez un nom, une description et une plage d'adresses IP ou un CIDR.
-
Groupes statiques : Sélectionnez NOUVEAU, saisissez un nom, puis cliquez sur Enregistrer.
Sélectionnez gérer les membres pour ajouter de nouveaux membres.
Sélectionnez un réseau à ajouter au groupe statique.
La vue machines virtuelles associées indique quelles machines virtuelles sont connectées aux réseaux rattachés.
-
Groupes dynamiques : Sélectionnez NOUVEAU, indiquez un nom et sélectionnez le type de critère à utiliser.
-
Adresses IP du pare-feu : Ajoutez une adresse IP, un CIDR ou une plage, puis sélectionnez conserver.
- Sélectionnez action (autoriser, abandonner ou rejeter).
- Sélectionnez Protocole IP (IPv4, IPv6 ou les deux).
- Configurez la journalisation, si nécessaire.
- Sélectionnez Enregistrer.
Reprise après sinistre et migration avec réplication MPC
La réplication MPC est la solution DRaaS (Disaster Recovery-as-a-Service) de MPC. Entièrement intégrée au portail MPC, elle permet une réplication asynchrone entre les environnements MPC multi-tenant et VMware sur site. Le service de disponibilité peut migrer, protéger, basculer et restaurer les vApps et les machines virtuelles.
La réplication MPC offre une architecture unifiée pour la reprise après sinistre et la migration des charges de travail. Grâce à cette solution, les entreprises pourront migrer et protéger les vApps et les machines virtuelles directement depuis le portail MPC :
- Intégration et migration en tant que service
- MPC à MPC Disaster Recovery-as-a-Service
Accès aux services de réplication MPC
Pour accéder au service de réplication MPC, sur le portail MPC, sélectionnez le sous-menu disponibilité (« site ») dans l'onglet plus.
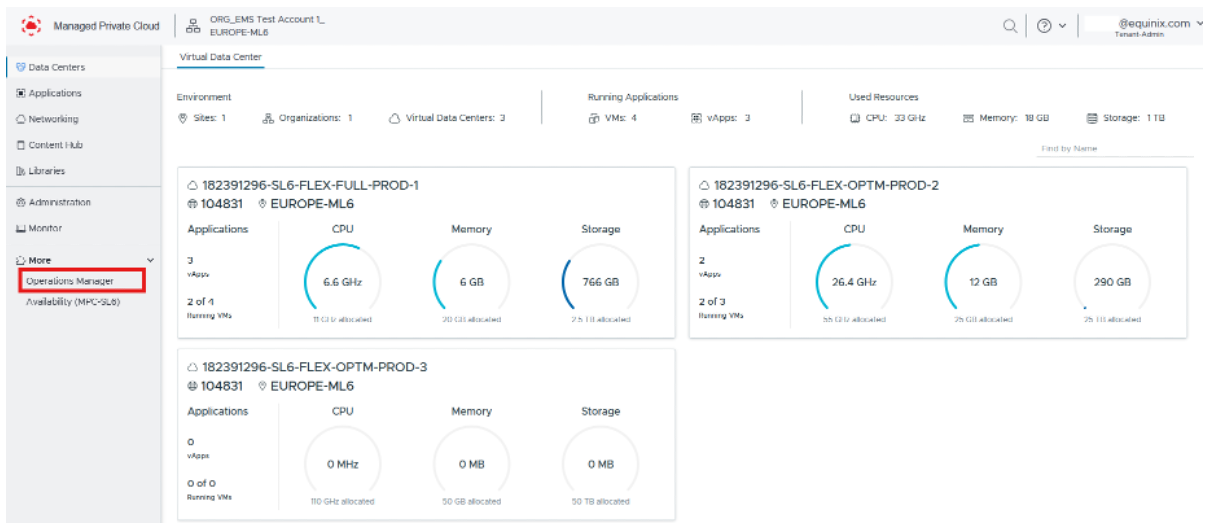
Le tableau de bord affiche les machines virtuelles entrantes , qui sont des machines virtuelles en cours de réplication sur le site actuel, et les machines virtuelles sortantes , qui sont des machines virtuelles en cours de réplication depuis le site actuel vers un autre site.
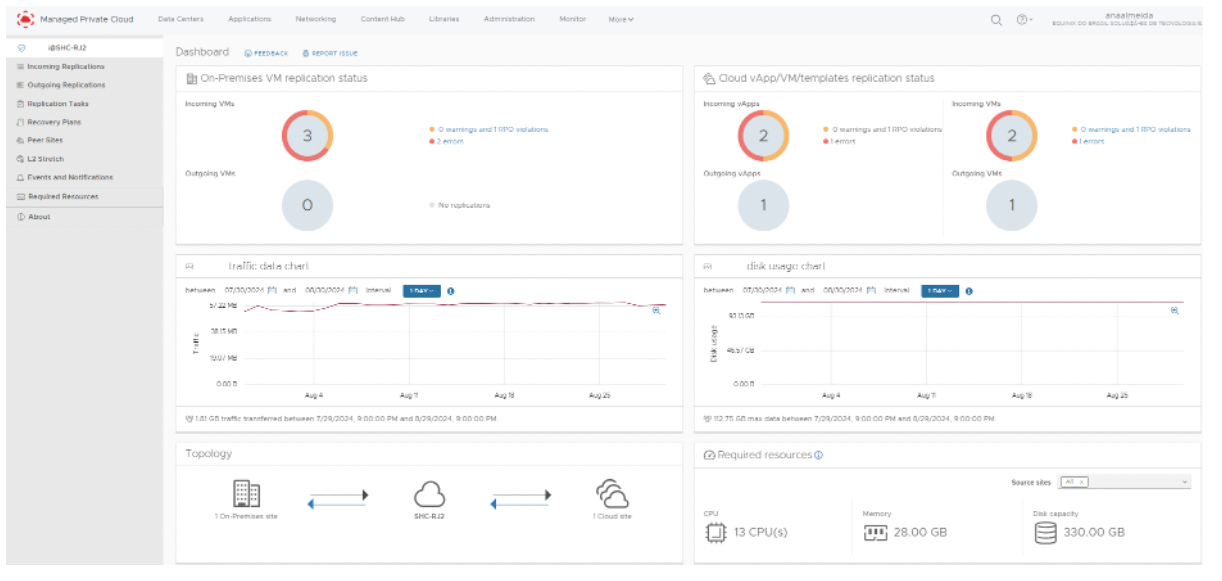
Utilisez le graphique des données de trafic pour filtrer et afficher la quantité de trafic de réplication transféré, mesurée en Go. Utilisez le graphique d’utilisation du disque pour afficher la quantité de stockage, mesurée en Go, consommée par les charges de travail répliquées sur le site actuel.
Le tableau de bord fournit un résumé de la topologie de réplication et affiche les ressources de traitement et de stockage requises pour prendre en charge la réplication, y compris le CPU virtuel, la mémoire et la capacité du disque virtuel (VHD).
Si les ressources nécessaires ne sont pas disponibles, la réplication se poursuivra, mais la machine virtuelle risque de ne pas être en mesure de se mettre sous tension lors d'un événement de reprise après sinistre.
Configuration d'une nouvelle réplication (fonctionnalité DR)
Sur l'écran d'accueil du service de réplication, configurez les réplications entrantes et sortantes. Pour répliquer les données du site connecté vers un site cible, sélectionnez Nouvelle protection dans le menu réplications sortantes.
Comme la réplication sortante, la réplication entrante est configurée via l'écran d'accueil du service de réplication.
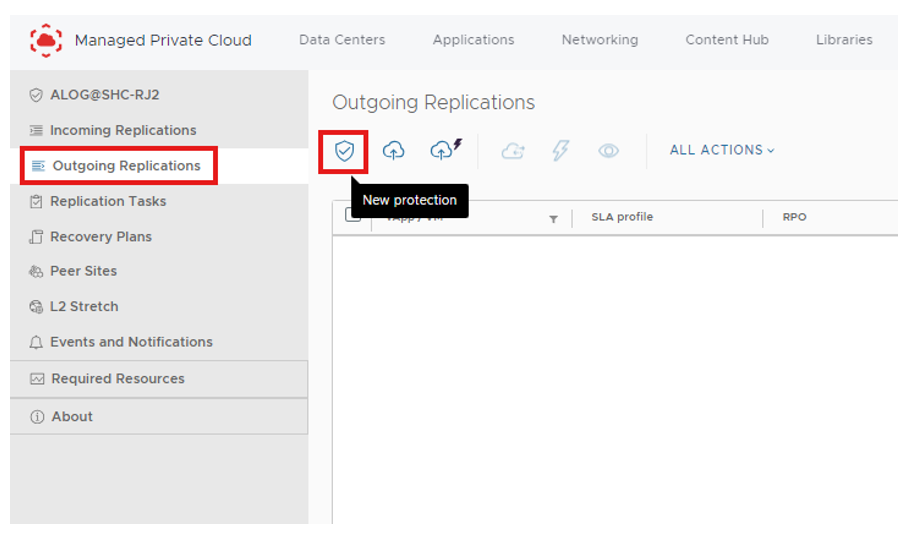
Vous devrez vous authentifier sur le site Web de destination. Pour ce faire, vous devrez générer un nouveau défi. Saisissez le nom de l'organisation et cliquez sur GÉNÉRER UN NOUVEAU DÉFI.