Dépannage de l'authentification unique fédérée
Erreur « Charge utile trop importante » lors de l'accès au portail client
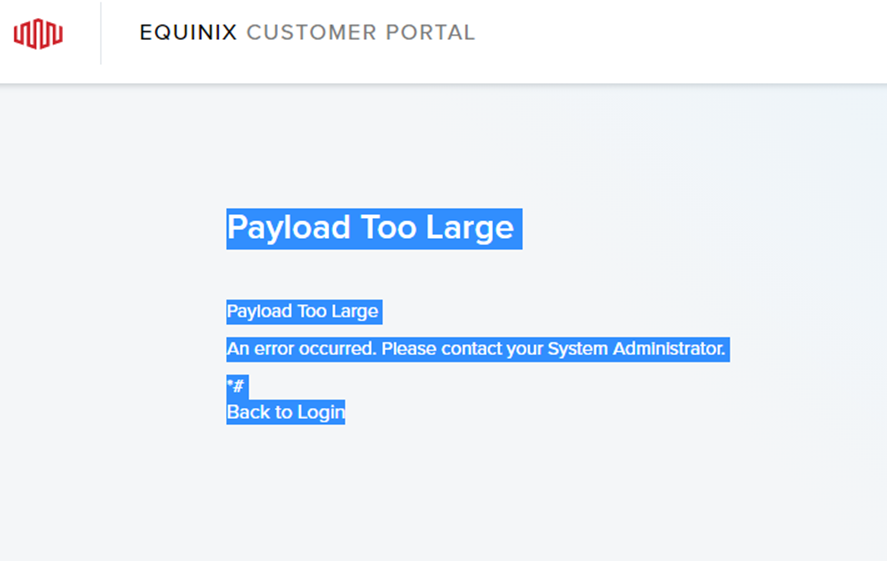
Cette erreur se produit généralement si vous envoyez la réponse SAML au portail par POST, au lieu d'utiliser une requête GET.
Il y a deux paramètres principaux à vérifier :
- Assurez-vous que le point de terminaison de l'URL ACS est correct.
- Assurez-vous que la réponse SAML que vous envoyez est une requête GET (et non POST ou toute autre requête).
Confirmez également les éléments suivants dans votre IdP :
- Format d'identification du nom – Non spécifié
- Nom d'utilisateur de l'application – E-mail
- L'adresse e-mail du nom d'utilisateur doit correspondre à l'adresse e-mail principale de votre profil utilisateur du portail client.
Erreur de déconnexion après l'ouverture d'une session
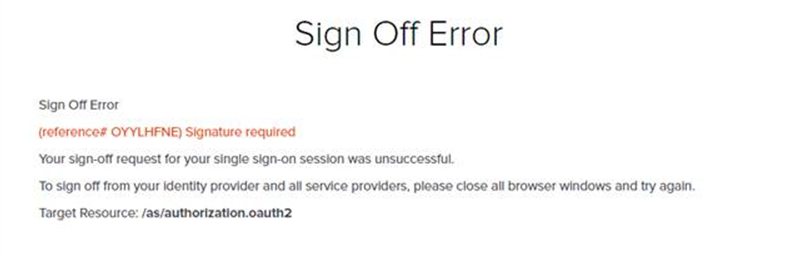
L'erreur de déconnexion peut être corrigée de deux manières :
- Dans votre IdP, assurez-vous que l'URL de l'ACS (Assertion Consumer Service) est correcte ou vide.
- Assurez-vous que la réponse SAML est correctement signée du côté de l'IdP.
Erreur '502' après l'ouverture d'une session
Veuillez vérifier que la valeur de l'URI d'audience est correcte. Ajoutez un commentaire à votre demande d'authentification unique fédérée pour contacter l'administrateur Equinix et lui demander la valeur correcte. Si vous ne parvenez pas à accéder à vos paramètres d'authentification unique fédérée, contactez votre représentant Equinix ; votre demande sera acheminée à l'administrateur Equinix.
Erreur "Nom d'utilisateur introuvable" après la connexion
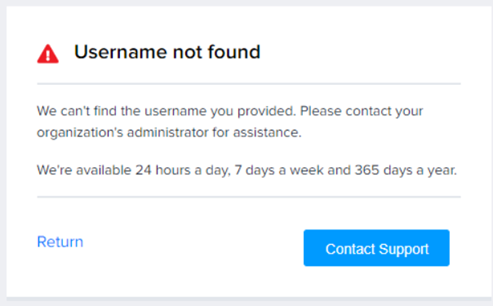
Assurez-vous que le compte de l'utilisateur existe dans le portail client:
- Si le compte n'existe pas, vous pouvez le créer.
- Si le compte existe, contactez le Global Service Desk (GSD) pour obtenir une assistance supplémentaire.
Nous ne prenons pas en charge le provisionnement juste à temps, nous ne créons donc pas de comptes Equinix à la volée.
Erreur de connexion lors de l'ouverture d'une session par l'intermédiaire de votre IdP
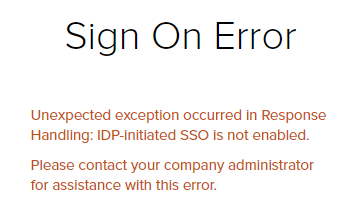
Par défaut, l'authentification unique (SSO) initiée par le fournisseur d'identité (IdP) est désactivée. Si vous souhaitez l'activer pour votre entreprise, veuillez ajouter un commentaire à votre demande d'authentification unique fédérée.
En tant que solution temporaire, vous pouvez créer manuellement un signet pour une URL initiée par le SP dans votre IdP (par exemple: https://portal.equinix.com/).