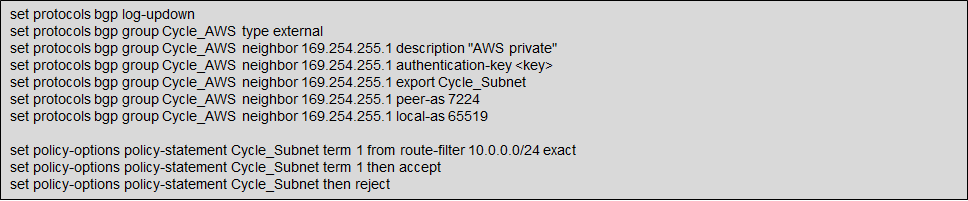
Configuration de BGP
Une fois la connexion créée et acceptée, configurez le routage entre votre routeur cloud Equinix Fabric ou votre périphérique Network Edge et votre VPC AWS.
Configurer l'appariement BGP dans AWS (côté Z)
Pour configurer le côté Z, les paramètres suivants sont requis:
- Une nouvelle étiquette VLAN.
- ASN BGP public ou privé : si vous utilisez un ASN public, vous devez en être propriétaire. Si vous utilisez un ASN privé, il doit être compris dans la plage 65000.
- Préfixes du réseau à annoncer - Tout préfixe annoncé doit inclure uniquement votre ASN dans le chemin AS-PATH BGP.
- Passerelle privée virtuelle pour la connexion. Pour plus d'informations sur la création d'une passerelle privée virtuelle, consultez Ajout d'une passerelle privée virtuelle matérielle à votre VPC dans le Guide de l'utilisateur Amazon VPC .
Ensuite, vous devez connecter votre nouveau AWS Direct Connect à une interface virtuelle (vif) sur la passerelle privée virtuelle.
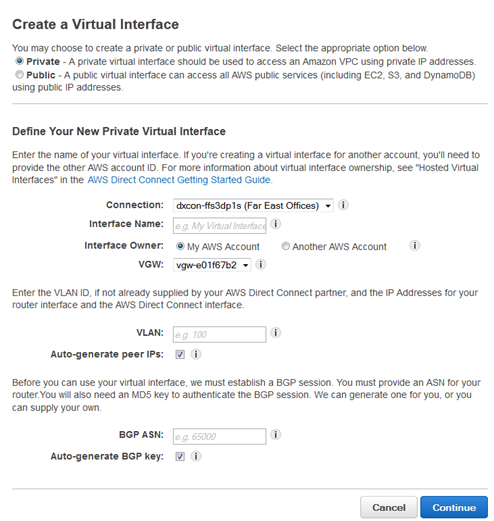
Sous définir votre nouvelle interface virtuelle privée , procédez comme suit :
-
Dans le champ nom de l'interface, saisissez un nom pour l'interface virtuelle.
-
Dans propriétaire de l'interface , sélectionnez l'option mon compte AWS si l'interface virtuelle est destinée à votre identifiant de compte AWS.
-
Dans la liste VGW, sélectionnez la passerelle virtuelle à laquelle vous connecter.
-
Le champ VLAN # sera déjà rempli et grisé.
-
Pour qu'AWS génère l'adresse IP de votre routeur et l'adresse IP Amazon, sélectionnez générer automatiquement les adresses IP homologues .
-
Pour spécifier ces adresses IP, désélectionnez l'option générer automatiquement les adresses IP homologues, puis dans le champ IP de votre homologue du routeur, saisissez l'adresse CIDR IPv4 de destination à laquelle Amazon doit envoyer le trafic. Dans le champ IP homologue du routeur Amazon, saisissez l'adresse CIDR IPv4 que vous utiliserez pour envoyer du trafic à Amazon Web Services.
-
Dans le champ ASN BGP, saisissez le numéro de système autonome (ASN) du protocole BGP (Border Gateway) de votre passerelle ; par exemple, un nombre compris entre 1 et 65534.
-
Sélectionnez générer automatiquement la clé BGP pour que AWS en génère une.
-
Pour fournir votre propre clé BGP, désélectionnez générer automatiquement la clé BGP , puis saisissez votre clé BGP MD5 dans le champ clé d'autorisation BGP .
remarqueLes VIF publics sont également pris en charge sur Equinix Fabric.
-
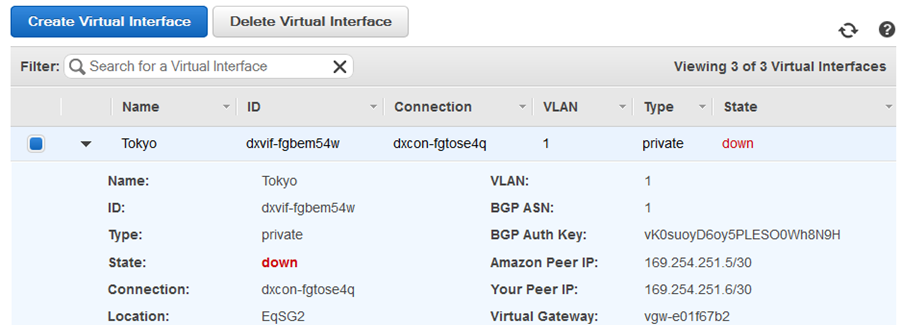
Afficher la configuration du routeur (BGP). Dans le volet interfaces virtuelles, sélectionnez une interface virtuelle, puis cliquez sur la flèche pour afficher plus de détails.
Configurer le peering BGP sur un Fabric Cloud Router (côté A)
Assurez-vous d'abord que le AWS Direct Connect approprié est entièrement configuré dans AWS, y compris le vif. Accédez à votre inventaire Connections sur le Portail client.
-
Dans la liste nom de la connexion, cliquez sur le nom de votre nouvelle connexion. Commencez par votre connexion principale, si elle n'est pas encore configurée. Un résumé des détails de la connexion s'affiche, y compris l'état de
Pending Interface Configuration.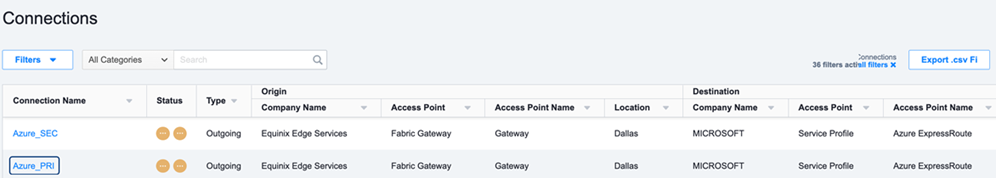 .
-
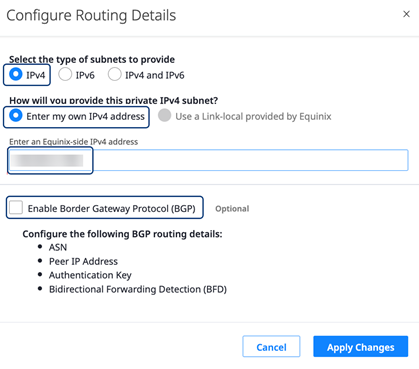
Sélectionnez l'onglet Détails du routage et cliquez sur configurer le routage. Le formulaire configurer les détails de routage s'affiche.
-
Sélectionnez le type de sous-réseau à fournir : Saisissez ma propre adresse IPv4 .
-
Saisissez une adresse IPv4 côté Equinix avec CIDR.
/30est suffisant, mais/28et/29sont également autorisés. -
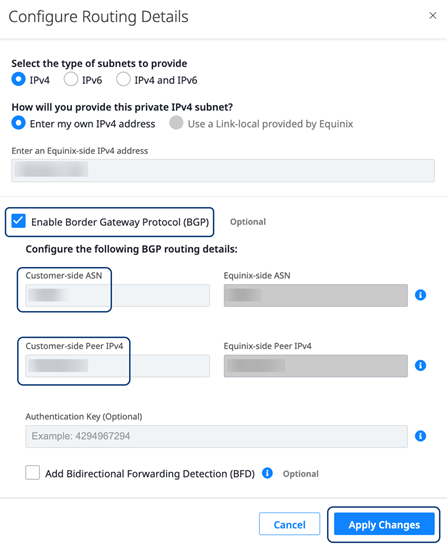
Sélectionnez Activer le protocole BGP (Border Gateway Protocol). Entrez un ASN côté client, qui doit généralement être l'ASN défini sur votre passerelle Direct Connect, et une adresse hôte IPv4 homologue côté client.
-
Si vous utilisez l'authentification BGP, saisissez le secret partagé. Assurez-vous que le secret est correctement configuré et correspond également au circuit de connexion directe du portail AWS.
-
Si vous souhaitez utiliser la détection de transfert bidirectionnel (BFD), sélectionnez Activer BFD et définissez l'intervalle approprié en millisecondes. L'intervalle BFD doit correspondre des deux côtés de la connexion.
-
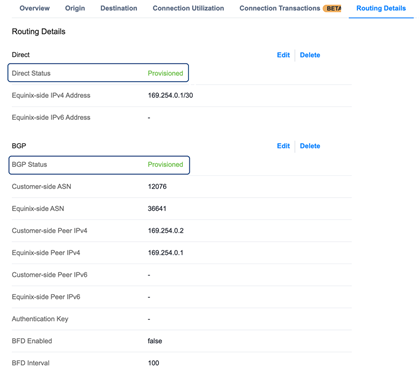
Cliquez sur appliquer les modifications. Les détails de routage sont mis à jour et le côté Fabric de la connexion est provisionné.
-
Si vous avez créé une connexion secondaire à AWS, répétez les étapes pour configurer cette deuxième connexion.
Pour finaliser la configuration de la connexion de bout en bout, effectuez les modifications de routage correspondantes dans AWS.
Configurer le peering BGP sur un périphérique de Network Edge (côté A)
La manière dont vous configurez BGP sur un périphérique virtuel varie selon le fournisseur du périphérique (tel que Cisco ou Juniper).
-
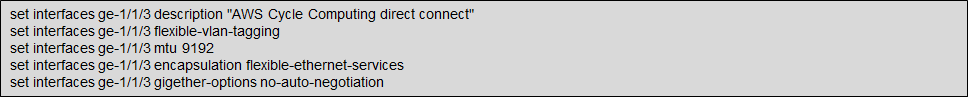
Configurez le port physique avec les protocoles et l'étiquetage appropriés.
-
Configurez les ports logiques (sous-interfaces) avec les adresses IP et les balises VLAN appropriées.
-
Configurer l'appariement BGP.