Authentification des utilisateurs de l'API
Les API Equinix utilisent le protocole OAuth 2,0 pour authentifier les demandes que vous faites aux terminaux API. Pour interagir avec les API Equinix, vous avez besoin d'un jeton d'accès porteur. Le support détermine le type de schéma d'authentification et fait partie du protocole OAuth 2,0.
Conditions préalables
L'interaction avec les produits Equinix via l'API nécessite:
- Un compte Equinix Customer Portal .
- Créer, modifier et supprimer des autorisations spécifiques au produit. Contactez l'administrateur principal de votre organisation et demandez des autorisations d'accès.
Générer l'identifiant client et le secret client
Un identifiant client et un secret client sont nécessaires pour obtenir des jetons qui autorisent vos demandes API. Pour générer un identifiant client et un secret client, enregistrez votre application dans la section Paramètres du développeur du Portail client.
Pour enregistrer une application:
-
Connectez-vous au Portail client .
-
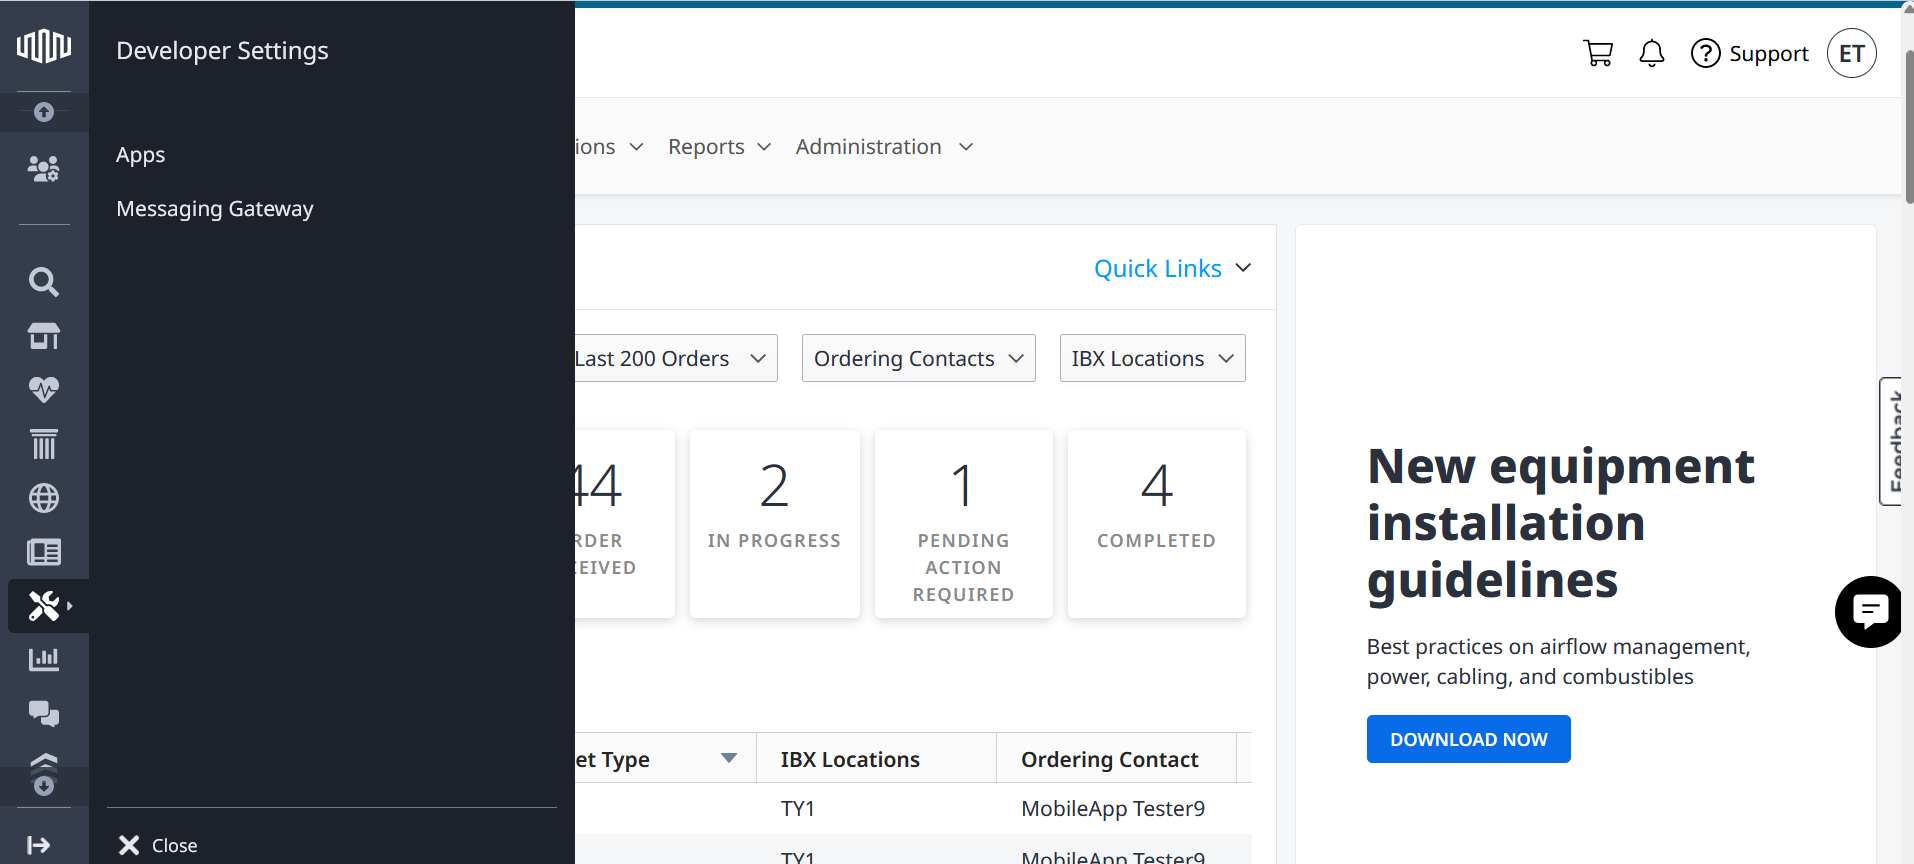
Dans le menu de navigation global, sélectionnez Paramètres du développeur > applications pour afficher les détails de l'application.
-
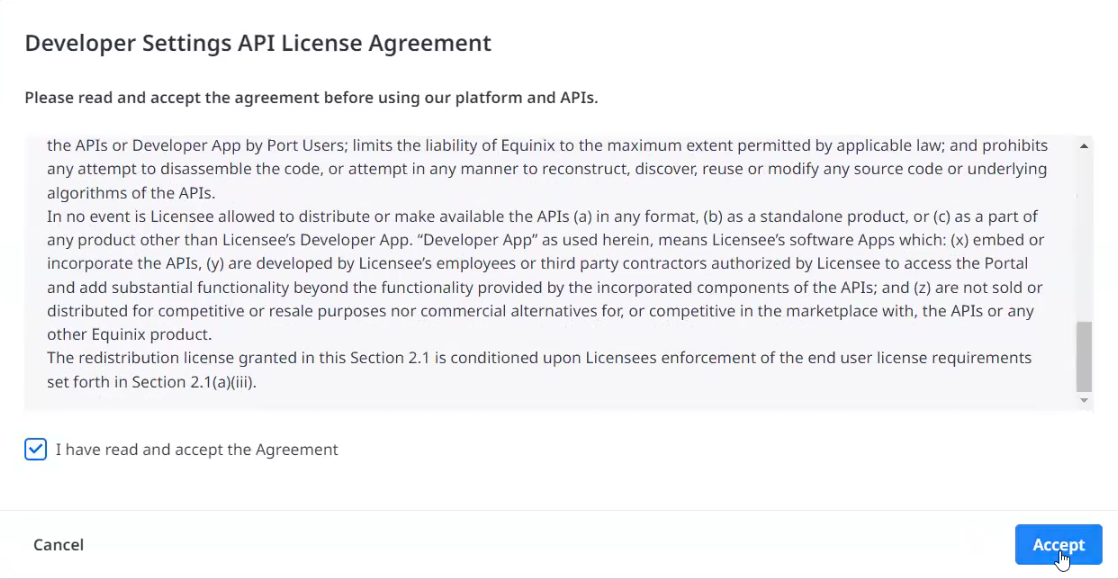
Contrat de licence API - Avant d'utiliser la plateforme et les API pour la première fois, vous devez lire et accepter le contrat de licence API affiché.
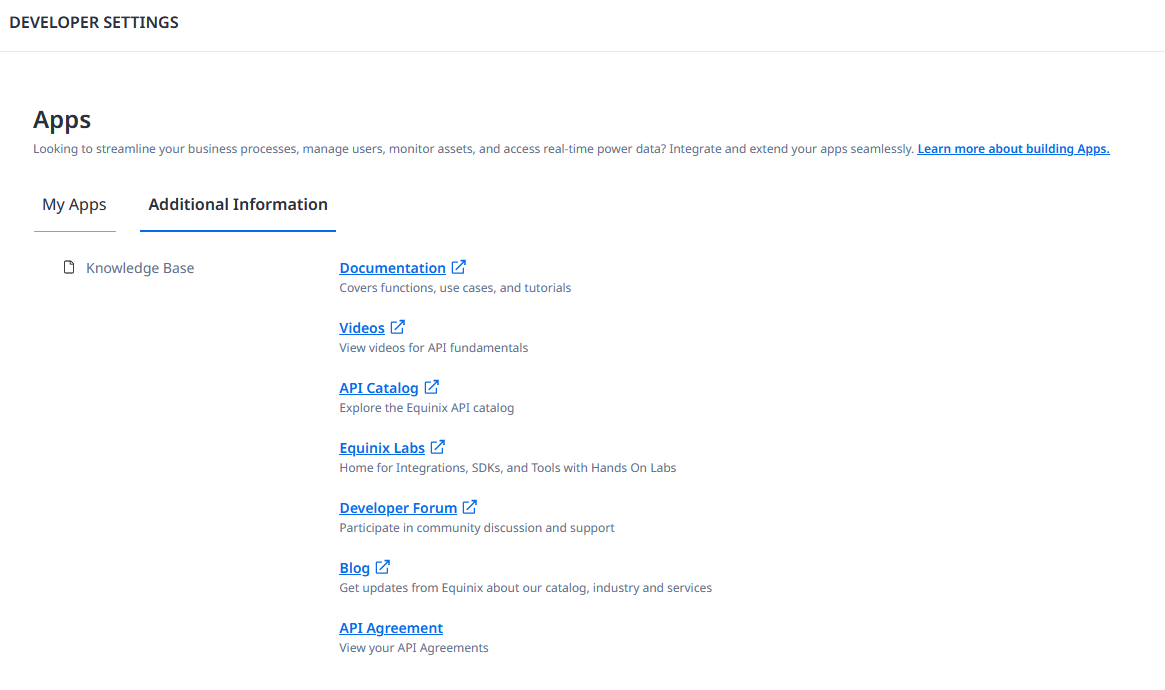
Une fois que vous avez accepté le contrat, vous pouvez le trouver dans la section informations supplémentaires.
-
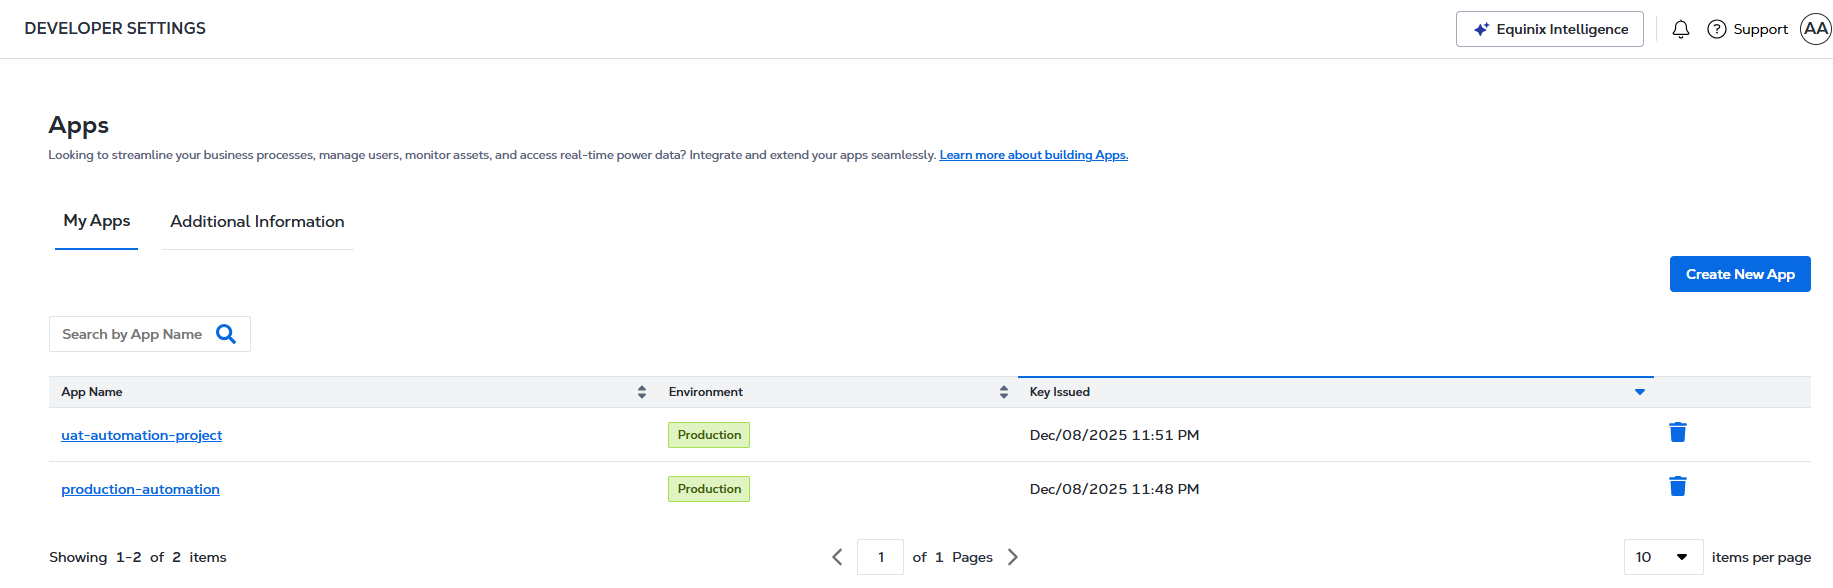
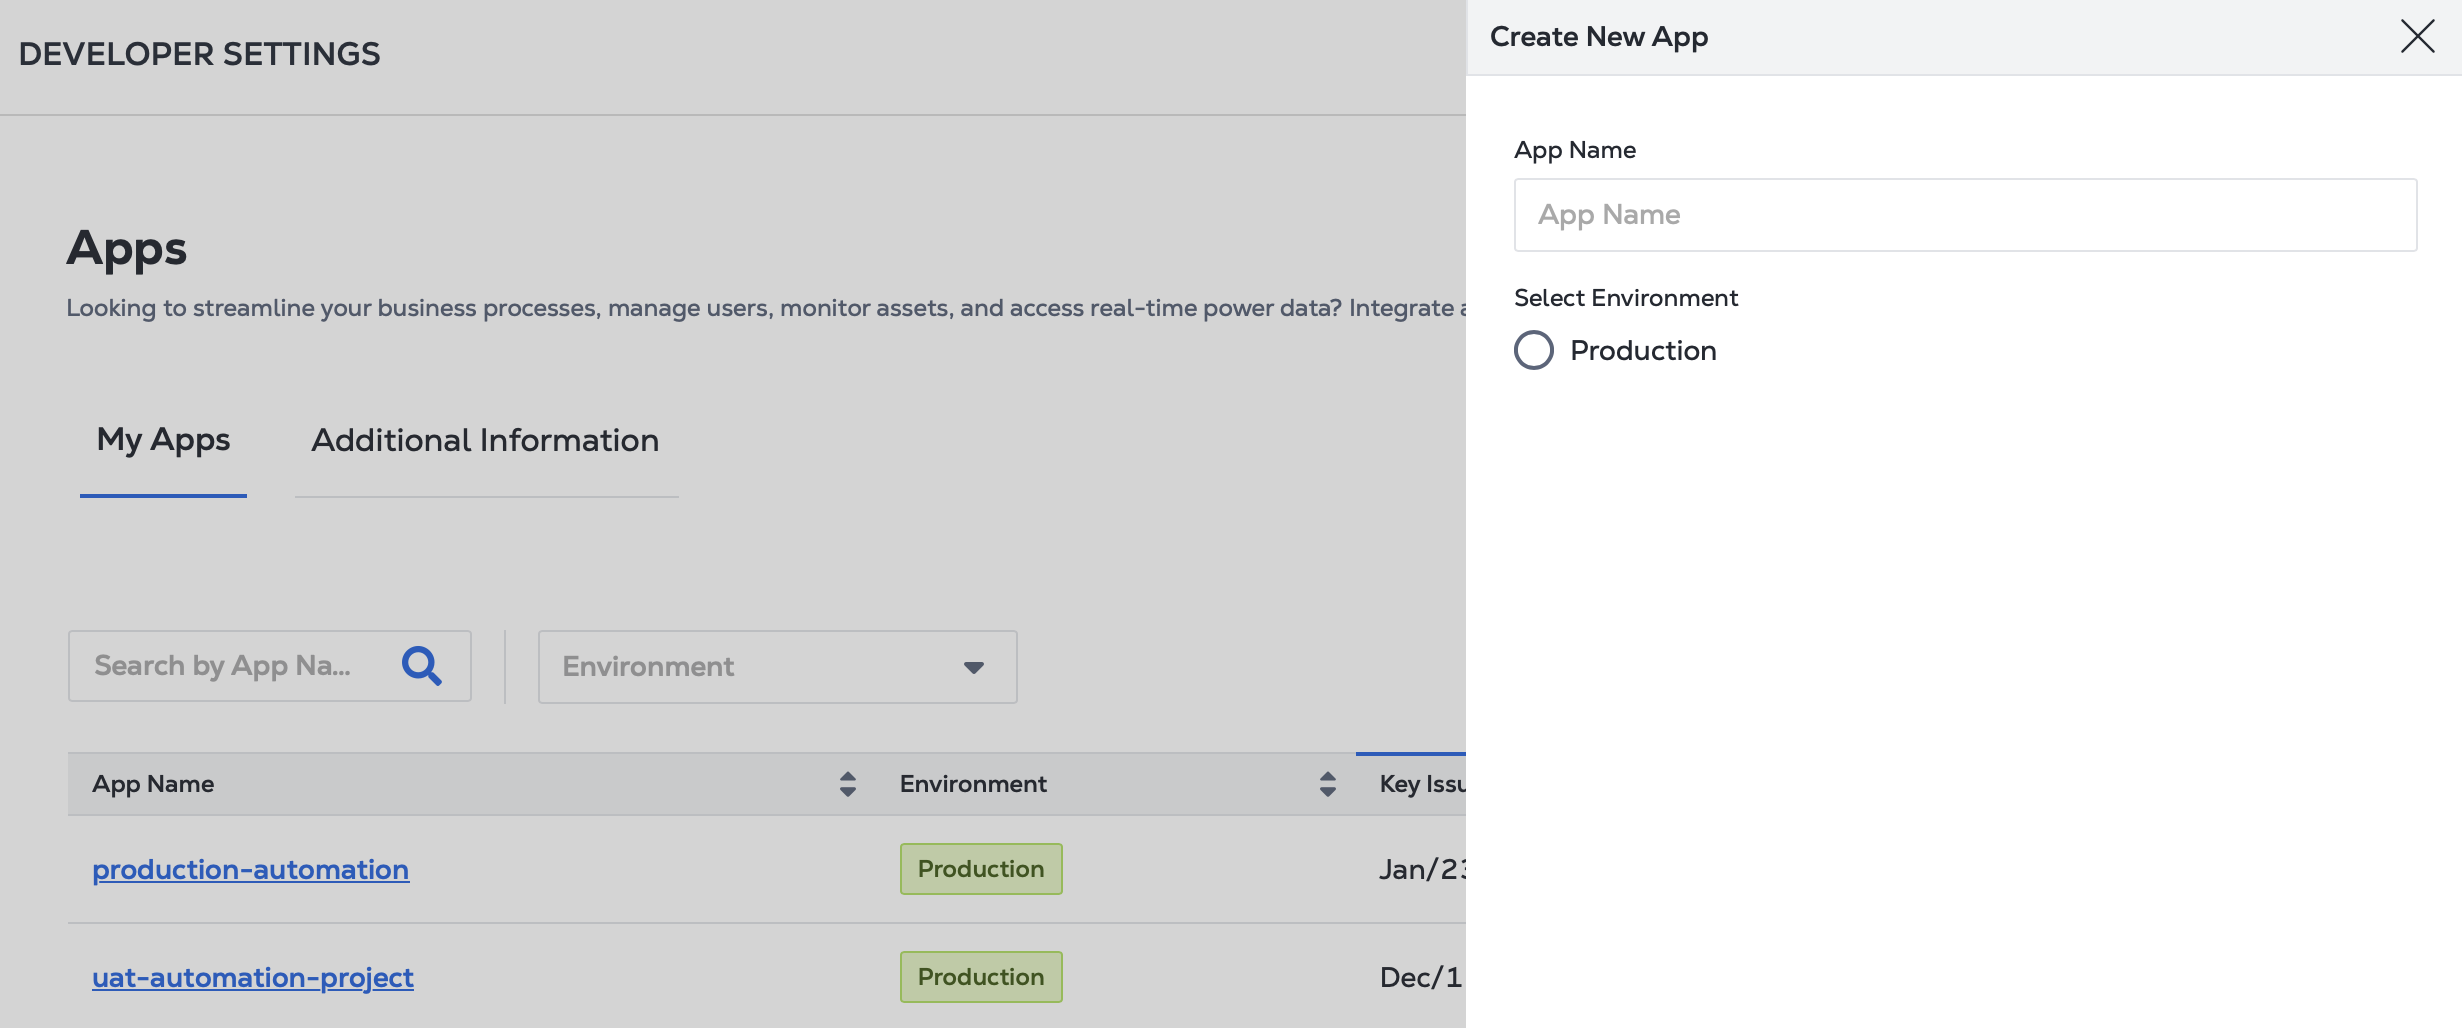
Cliquez sur créer une nouvelle application.
-
Indiquez un nom d'application , sélectionnez le type d'environnement d'application (production), puis cliquez sur créer.
-
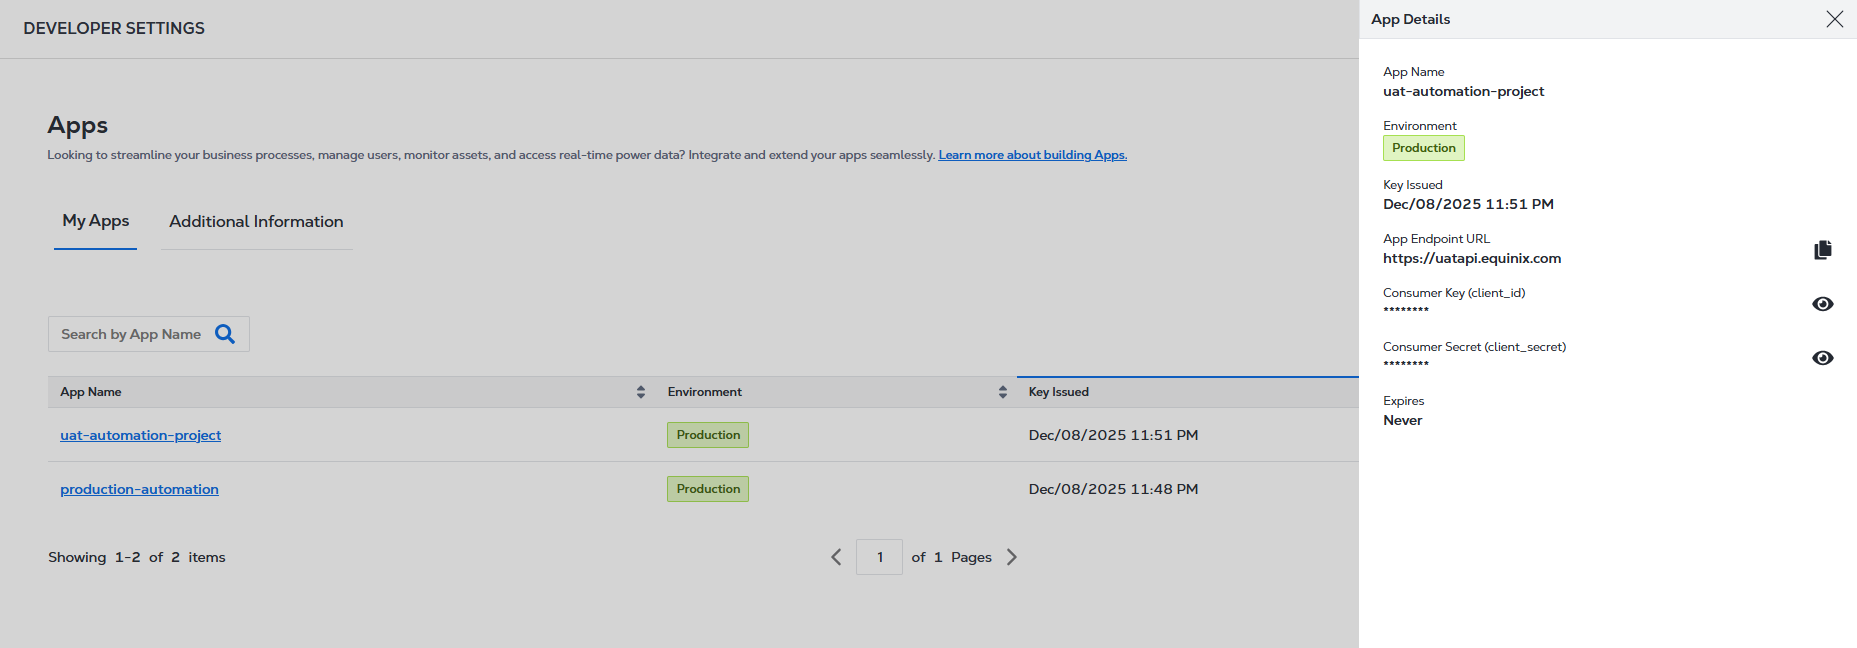
Cliquez sur la vignette de votre application pour ouvrir ses détails.
-
Cliquez sur l'icône en forme d'œil pour afficher votre clé de consommateur et votre secret de consommateur .
Demande d'un jeton d'accès
Un jeton d’accès est requis pour autoriser vos demandes API. Pour demander un jeton, envoyez une POST demande au /oauth2/v1/tokenpoint de terminaison, en spécifiant votre identifiant client et votre secret client dans le corps de la demande.
Exemple de requête cURL:
curl -X
POST 'https://api.equinix.com/oauth2/v1/token'
-H 'content-type: application/json'
-d '{
    "grant_type": "client_credentials",
    "client_id": "<client_id>",
    "client_secret": "<client_secret>"
}'
Pour obtenir la liste complète des paramètres et des options disponibles, reportez-vous à la référence API .
Exemple de réponse:
{
    "access_token": "<token>",
    "token_timeout": "3600",
    "user_name": "john.doe@example.com",
    "token_type": "Bearer"
}
Mise à jour d'un jeton
Vous pouvez actualiser votre jeton d’accès en envoyant une POST demande au /oauth2/v1/refreshaccesstokenpoint final.
Exemple de requête curl:
curl -X
POST 'https://api.equinix.com/oauth2/v1/refreshaccesstoken'
-H 'content-type: application/json'
-d '{
"client_id": "<client_id>",
"client_secret": "<client_secret>",
"refresh_token": "<token>
}'
Pour obtenir la liste complète des paramètres et des options disponibles, reportez-vous à la référence API
Utilisation des jetons d'accès
Pour interagir avec Equinix API, envoyez votre jeton d'accès dans l'en-tête autorisation de la demande HTTP avec authorization: Bearer <token>
Exemple de requête cURL - un envoi entrant depuis l'API de colocation:
curl -X
POST "https://api.equinix.com/colocations/v2/orders/shipments"
-H "content-type: application/json"
-H "authorization: Bearer <token>"
-d '{
"type": "INBOUND",
"requestedDateTime": "2020-11-02T10:45:41Z",
"cageId": "AM1:01:000111",
"details": {
"carrier": "CUSTOMER_CARRIER",
"numberOfBoxes": 2
}
}'