Especificaciones de VNF de Palo Alto Networks
Concesión de licencias
Traiga su propia licencia (BYOL) los productos requieren una licencia válida. Usted es responsable de comprar y administrar sus propias licencias de Palo Alto Networks. Para comprar una licencia de software, póngase en contacto con su representante de ventas o socios de Palo Alto Networks.
Apoyo
El soporte de Palo Alto Networks está disponible para licencias BYOL. Póngase en contacto con su representante de ventas o socio de Palo Alto Networks para comprar una licencia y un contrato de soporte.
Palo Alto Networks – Firewall serie VM
- Para obtener una visión general técnica, consulte la hoja de especificaciones de la serie VM .
- Para obtener documentación, consulte Documentación de la serie VM .
- PAN-OS 10,1 Notas de la versión .
| 2 núcleos | 4 núcleos | 8 núcleos | 16 núcleos | |
|---|---|---|---|---|
| Memoria | 8 GB | 16 GB | 48 GB | 56 GB |
| Paquete de software | Estándar | |||
| Interfaces de datos virtuales admitidos (predeterminado/máximo) | 10 / 10 | 10 / 19 | ||
| Interfaces reservadas del sistema | Gestión | |||
| Tipo de licencia disponible | BYOL | |||
| Métodos de acceso | SSH Consola Web | |||
| Versión de imagen | Ver versiones de imagen disponibles | |||
| Comandos CLI restringidos | Ninguna | |||
| Opciones de implantación | Individual Redundante Grupo temático |
Gestión de dispositivos
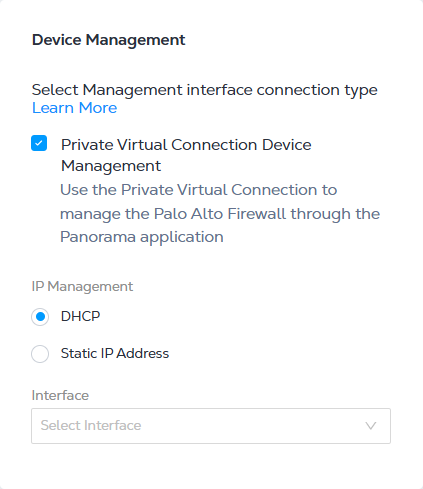
Si configura su firewall de la serie VM con una dirección IP pública de Equinix , puede configurar la interfaz de administración a través de DHCP o IP estática.
Al ingresar una opción de Administración de dispositivos, seleccione una de las siguientes opciones de dirección IP:
- DHCP: protocolo de gestión de red que asigna automáticamente direcciones IP.
- Dirección IP estática - Introduzca la dirección IP, la máscara de subred, la puerta de enlace predeterminada y la interfaz.
Tipos de implantación
Hay tres tipos de despliegue disponibles para VM-Series Firewall.
| Tipo de despliegue | Descripción |
|---|---|
| Individual | Aprovisione un solo dispositivo que funciona como un dispositivo independiente. Otro dispositivo puede emparejarse con el dispositivo único existente (requiere la misma configuración de recursos) para formar una redundancia local (redundancia en un solo metro) o geo-redundancia (cada dispositivo opera en un metro diferente). Para obtener más información, consulte Creación de un Firewall de la serie VM |
| Redundante | Aprovisione dos dispositivos de firewall. Cada dispositivo funciona individualmente, y usted es responsable de configurarlos de manera Activo-Activo. Tienes la opción de desplegar ambos dispositivos en dos metros diferentes (recomendado) para lograr una arquitectura distribuida o mantener ambos dispositivos en el mismo metro. |
| Grupo temático | Aprovisione dos dispositivos de firewall con redundancia Active-Standby en un solo metro. (No hay opción de geo-redundancia disponible.) Para obtener más información, consulte Creación de un firewall de la serie VM en clúster |
Soporte de licencias VCPU Flex para cortafuegos serie VM
Network Edge soporta modelos de licencias de vCPU fijos y flexibles. Una licencia vCPU flexible requiere una versión específica de PAN-OS. Necesitará un código de Auth (código alfanumérico de 8 o 9 dígitos) al crear un VNF de Firewall de la serie VM.
Al aprovisionar un NGFW de la serie VM con la opción BYOL, el usuario debe proporcionar un token de licencia durante el flujo de trabajo de creación de dispositivos en el portal de Equinix Fabric. Un token de licencia también se llama Auth Code (código alfanumérico de 8 o 9 dígitos). Para obtener más información sobre los tipos de licencias de la serie VM, consulte la documentación de Palo Alto Networks .
Generación de un Auth Code
Genere el Código de Auth creando un perfil de implementación en el Portal de Atención al Cliente de Palo Alto Networks. El perfil de implementación define el número de NGFW y conjuntos de características que se pueden asignar y activar en función del crédito que proporcione. Este documento asume que ya tiene acceso al Portal de Atención al Cliente de Palo Alto Networks y activó su crédito. Para obtener más información sobre la creación de perfiles de implementación, consulte la documentación de Palo Alto Networks .
Para aprovisionar Network Edge VNF de la serie VM, solo necesita el CÓDIGO AUTH. NO ES NECESARIO registrar el firewall con UUID, CPUID, número de vCPU e información de memoria.
Uso del código de autenticación
Cuando esté creando su dispositivo, introduzca el Código de Auth en el campo Archivo de licencia (BYOL). Al crear tipos de implementación redundantes o de clúster, use el código de autenticación asociado con su perfil de implementación. Por ejemplo, si asigna suficientes cortafuegos y núcleos VCPU en el mismo perfil de implementación, utilice el mismo código de Auth para dispositivos redundantes o de clúster. Si su perfil de implementación no tiene suficientes firewalls o núcleos VCPU asignados, puede usar código de Auth diferente generado con perfiles de implementación independientes.
En la sección Recursos del dispositivo, seleccione el tipo de recurso que se ajusta a la asignación de CPU del perfil de implementación. Por ejemplo, si su perfil de implementación asigna solo 8 núcleos vCPU e intenta seleccionar Asignación de memoria de 16 núcleos/56 GB, el registro de código de Auth falla. En este caso, las opciones de recursos disponibles serán 2 núcleos, 4 núcleos u 8 núcleos.
En la sección Versión de software, seleccione 10.1.3 o superior. La licencia flexible de vCPU solo es compatible con PAN-OS 10.0.4 y superior. Si se selecciona PAN-OS 9.x.x, el registro del Código de Auth fallará y se desconocerá el número de serie. Además, cuando solicite manualmente una licencia usando CLI, verá un mensaje de error Server Error : Failed to install license. Memory or vcpu is required for FLEX deployment profile to be applied on the device
Asegúrese de que la versión de PAN-OS de su dispositivo de aprovisionamiento es 10.0.4 o superior cuando utilice la licencia Flexible vCPU.
Una vez que complete la creación de su dispositivo, su Network Edge VNF será instanciado con el CÓDIGO AUTH apropiado. Se genera un número de serie y se registra automáticamente en el Portal de Atención al Cliente de Palo Alto Networks. Puede validar el registro comparando la salida CLI “Mostrar información del sistema” y el número de serie que se muestra en los dispositivos NGFW de Software en el Portal de Atención al Cliente de Palo Alto. Tenga en cuenta que el UUID utilizado en la página Detalles del dispositivo del portal de Equinix Fabric y el UUID mantenido en el PAN-OS son diferentes.
Solución de problemas relacionados con el código de autenticación
Incluso si se introduce un código de autenticación no válido durante el flujo de trabajo de creación de VNF, el portal continúa con este código y completa el proceso de aprovisionamiento del dispositivo. Dependiendo del tipo de implementación, observará diferentes estados de aprovisionamiento.
La siguiente tabla resume las posibles causas de los problemas de Auth Code y las medidas que se deben tomar a continuación.
| Posibles causas | Estado de aprovisionamiento | Próximos pasos |
|---|---|---|
| El Auth Code no es válido | El estado de aprovisionamiento de dispositivos único o redundante muestra el aprovisionado. Sin embargo, su número de serie no será generado y registrado en el Portal de Atención al Cliente de Palo Alto. Para validar, use la consola web en Detalles del dispositivo > Herramientas para acceder a la consola CLI y compruebe su número de serie usando show system info. Si se utiliza un código de autenticación no válido, el valor del número de serie será desconocido. | Utilice el comando CLI request license fetch auth-code <your_auth_code> Desde el SSH o la Consola Web para activar manualmente el proceso de registro del Código de Auth. Una vez que proporcione un Código de Auth válido, verá el mensaje de Licencia de dispositivo VM instalada en la consola CLI. |
| Los códigos de auth para dispositivos primarios y secundarios no son válidos. Los códigos de autenticación para dispositivos primarios o secundarios no son válidos. | Dispositivo de clúster: El estado de aprovisionamiento de dispositivos se muestra License Error en ambos dispositivos de clúster, y el estado de licencia muestra Registration Failed. | Utilice el comando CLI request license fetch auth-code <your_auth_code> from the SSH or Web Console to manually trigger the Auth Code registration process. Once you provide a valid Auth Code, you will see a VM Device License Installed message in the CLI console. You will see an Update the license file via the console to proceed message. Select the acknowledgment statement and click Confirm to bring both VNF instances to a `Estado provisionado. |
| Los Auth Codes de ambos dispositivos son válidos, pero no hay créditos suficientes disponibles para desplegar ambos dispositivos de clúster. | Dispositivo de clúster: El estado de aprovisionamiento de dispositivos se muestra License Error en ambos dispositivos de clúster, y el estado de licencia muestra Registration Failed. | Inicie sesión en el Portal de Atención al Cliente de Palo Alto Networks y compruebe que el Código de Auth tiene créditos adecuados para implementar dos firewalls de la serie VM. |
Desactivación de su VNF de Palo Alto Networks VM-Series
Si está desaprovisionando (eliminando) un VNF, asegúrese de desactivar su licencia del VNF. Es posible que necesite configurar su PAN-OS para que admita la clave API para interactuar con el portal de soporte al cliente de la red Palo Alto para la desactivación.
Puede desactivar manualmente su licencia. Para obtener más información, consulte la documentación de Palo Alto Networks.
Palo Alto Networks – Prisma AIRS
- Para las notas de la versión, vea Nuevas características - Prisma AIRES
- Para la documentación, vea Prisma AIRS Docs.
| 4 núcleos | 8 núcleos | 16 núcleos | |
|---|---|---|---|
| Memoria | 16 GB | 48 GB | 56 GB |
| Paquete de software | Estándar | ||
| Interfaces de datos virtuales admitidos (predeterminado/máximo) | 10 / 19 | ||
| Interfaces reservadas del sistema | Gestión | ||
| Tipo de licencia disponible | BYOL | ||
| Métodos de acceso | SSH Consola Web | ||
| Versión de imagen | Ver versiones de imagen disponibles | ||
| Comandos CLI restringidos | Ninguna | ||
| Opciones de implantación | Individual Redundante |
Prisma SD-WAN de Palo Alto Networks
| 2 núcleos | 4 núcleos | 8 núcleos | |
|---|---|---|---|
| Memoria | 8 GB | 8 GB | 32 GB |
| Paquete de software | IONES virtuales (3103v) | IONES virtuales (3103v) IONES virtuales (3104v) | IONES virtuales (3103v) IONES virtuales (3104v) IONES virtuales (7108v) |
| Interfaces de datos virtuales compatibles | 10 / 10 | ||
| Interfaces reservadas del sistema | Controlador Puerto 1 (WAN1) Puerto 2 (WAN2) | ||
| Tipo de licencia disponible | BYOL | ||
| Métodos de acceso | SSH Prisma Orchestrator | ||
| Versión de imagen | Ver versiones de imagen disponibles | ||
| Información sobre el rendimiento de los proveedores | Prisma SD-WAN Instant-On Network (ION) Especificaciones del dispositivo | ||
| Especificaciones del producto | https://www.paloaltonetworks.com/sase/sd-wan.html |
Creación de dispositivos SD-WAN Prisma de Palo Alto Networks
Al crear tu dispositivo, tendrás que especificar:
- Clave de licencia - Introduzca su clave de licencia.
- Secreto de licencia - Introduzca su frase secreta de licencia.
Los dispositivos SD-WAN se pueden lanzar utilizando las API de Network Edge. Para obtener más información, consulte Network Edge API – Crear dispositivo SD-WAN