Especificaciones de las VNF de Fortinet
Licencias
Traiga sus implementaciones de licencia propia (BYOL) utilizando los modelos de licencias de máquinas virtuales de FortiGate compatibles, incluidas las licencias basadas en tokens de FortiFlex y los derechos de suscripción de máquinas virtuales de FortiGate compatibles Network Edge.
Los modelos antiguos de licencias de la serie V de VM de FortiGate están obsoletos y no deben utilizarse para nuevas implementaciones.
Para comprar una licencia de software, póngase en contacto con su representante de ventas o socios de Fortinet.
Asistencia
Póngase en contacto con su representante de ventas o socio de Fortinet para comprar los derechos de servicio de FortiCare y FortiGuard aplicables que se alineen con su suscripción de VM de FortiGate o licencias de FortiFlex.
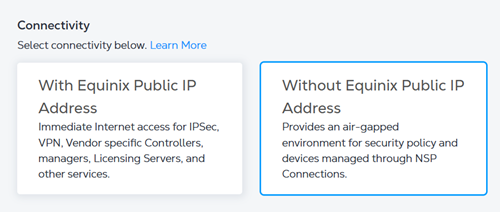
Configuración de su dispositivo Fortinet sin una dirección IP pública de Equinix
Si crea su dispositivo Fortinet (modo autónomo) sin una dirección IP pública de Equinix , el VNF se aprovisiona sin ninguna dirección IP pública en el WAN o la interfaz de gestión.
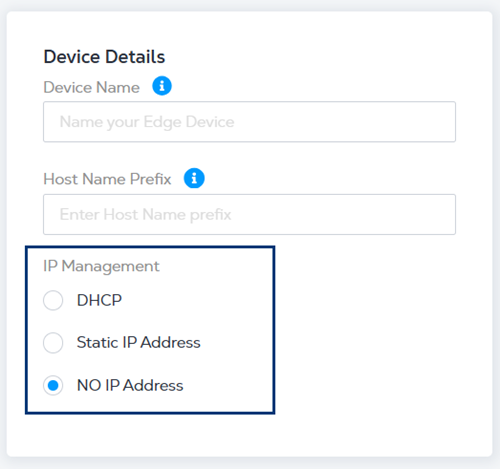
Al introducir los detalles del dispositivo , seleccione una de las siguientes opciones de dirección IP:
- DHCP: protocolo de gestión de red que asigna automáticamente direcciones IP.
- Dirección IP estática: introduzca la dirección IP, la máscara de subred y la puerta de enlace predeterminada.
- NO IP Address - no se asignará una dirección IP.
Usted es responsable de configurar el registro de licencias, la configuración de la red superpuesta y la agrupación en clústeres (opcional).
Serie VM FortiGate de Fortinet
Network Edge implementa instancias de máquina virtual de FortiGate en infraestructura de virtualización basada en KVM compatible. Para obtener más información, consulte la hoja de datos KVM de FortiGate VM .
Especificaciones de la serie VM FortiGate de Fortinet
| Recursos del dispositivo | 2 núcleos - 4 GB 4 núcleos - 6 GB 8 núcleos - 12 GB 16 núcleos - 24 GB |
| Paquete de software | Estándar |
| Interfaces compatibles (predeterminado/máximo) | 10/18 |
| Interfaces reservadas del sistema | Puerto 1 (gestión) Puerto 2 (WAN/SSH) |
| Tipo de licencia disponible | BYOL |
| Métodos de acceso | SSH (CLI) HTTPS (consola web) |
| Versión de imagen | Ver versiones de imágenes disponibles |
| Conectividad | Con dirección IP pública de Equinix |
| RMA | Admitido |
| Instantánea | Admitido |
| Cambiar el tamaño | Admitido |
Creación de un dispositivo cortafuegos FortiGate de Fortinet
Obtenga una licencia del distribuidor de dispositivos del proveedor para un dispositivo de cortafuegos FortiGate. Traer su propia licencia (BYOL) es la única opción disponible para este dispositivo virtual. Network Edge admite el derecho de licencia de VM de FortiGate basada en archivos, así como la licencia basada en token de FortiFlex.
Las licencias basadas en tokens de FortiFlex son compatibles con las versiones actuales de FortiOS 7.x disponibles en Network Edge.
Durante el proceso de creación del dispositivo:
- Seleccionar Introduciré tokens de licencia si está utilizando una licencia de FortiFlex basada en tokens. En el campo, introduzca su clave de token de licencia.
- Seleccione Subiré archivos de licencia si utiliza una licencia basada en archivos. Haga clic en Elegir un archivo para cargar su archivo de licencia.
Cargar el token de licencia BYOL o los archivos de Fortinet FortiGate es opcional. Puede aprovisionar su dispositivo sin licencia y registrar la licencia BYOL después de aprovisionar el dispositivo.
Almacenamiento de registro para el dispositivo de cortafuegos FortiGate de Fortinet
El dispositivo de cortafuegos FortiGate de Fortinet incluye 30 GB de almacenamiento de registro, lo que proporciona un búfer en el dispositivo para los datos de eventos del cortafuegos. Los registros de tráfico, los registros de amenazas, los registros de eventos y los registros de infracción de políticas se almacenan localmente. Todos los dispositivos creados recientemente incluyen automáticamente 30 GB de almacenamiento de registro.
Para actualizar su dispositivo de cortafuegos FortiGate existente para que incluya los 30 GB de almacenamiento de registro, consulte Recuperación manual del dispositivo para volver a instanciar su dispositivo. Independientemente de la versión de software seleccionada durante la reinstanciación, 30 GB de almacenamiento de registro se aprovisionan automáticamente para el dispositivo.
Especificaciones SD-WAN de Fortinet FortiGate
| Recursos del dispositivo | 2 núcleos - 4 GB 4 núcleos - 6 GB 8 núcleos - 12 GB 16 núcleos - 24 GB |
| Paquete de software | Estándar |
| Interfaces compatibles (predeterminado/máximo) | 10/18 |
| Interfaces reservadas del sistema | Puerto 1 (gestión) Puerto 2 (WAN/SSH) Puerto 3 (NSP/BYOC) |
| Tipo de licencia disponible | BYOL |
| Métodos de acceso | SSH FortiManager |
| Versión de imagen | Ver versiones de imágenes disponibles |
| Conectividad | Con dirección IP pública de Equinix |
| RMA | Admitido |
| Instantánea | Admitido |
| Cambiar el tamaño | Admitido |
Creación de dispositivos SD-WAN FortiGate de Fortinet
Durante el proceso de creación del dispositivo:
- Seleccionar Introduciré tokens de licencia si está utilizando una licencia de FortiFlex basada en tokens. En el campo, introduzca su clave de token de licencia.
- Seleccione Subiré archivos de licencia si utiliza una licencia basada en archivos. Haga clic en Elegir un archivo para cargar su archivo de licencia.
Cargar el token de licencia BYOL o los archivos de Fortinet FortiGate es opcional. Puede aprovisionar su dispositivo sin licencia y registrar la licencia BYOL una vez que se aprovisione el dispositivo.
Creación del clúster SD-WAN de Fortinet
Si está creando un clúster, se le pedirá que proporcione:
- Nombre del clúster - Introduzca un nombre para el clúster.
- Nombre del dispositivo - Introduzca un nombre para el dispositivo.
- Dispositivo principal Controlador SD-WAN 1 - Introduzca la dirección IP.
- Primary Device Admin Password - Introduzca una contraseña para el dispositivo primario.
- Nombre de host principal: introduzca el nombre de host del dispositivo principal.
- Contraseña Admin Dispositivo Secundario - Introduzca una contraseña para el dispositivo secundario.
- Nombre de host del dispositivo secundario - Introduzca el nombre de host del dispositivo secundario.
Cuando se conectan dispositivos en clúster utilizando Device Linking, los ID de grupo de HA deben ser únicos en cada clúster.