Arquitectura de la plataforma
Este tema se centra en los principios rectores y estándares de la arquitectura. La pila de software y los componentes principales del OSS/BSS, así como el “paseo de paquetes” desde los dispositivos virtuales a la nube y otros destinos están cubiertos.
La arquitectura Network Edge incluye una pila completa de hardware, software y principios de diseño que se derivan de múltiples organismos de normalización y proveedores.
Tendencias generales y normas
Equinix ha construido una plataforma completa para el Network Edge basada en los estándares establecidos por ETSI, el Instituto Europeo de Estándares de Telecomunicaciones. Específicamente, el ETSI estableció un Grupo de Especificación de la Industria de NFV que ha definido gran parte del panorama para la virtualización de funciones de red.
El marco del ETSI NFV consta de tres componentes principales:
- Infraestructura de virtualización de funciones de red (NFVI): Un subsistema que consiste en todos los componentes de hardware (servidores, almacenamiento y redes) y software en los que se implementan las funciones de red virtual (VNF). Esto incluye los recursos informáticos, de almacenamiento y de red, y la capa de virtualización asociada (hipervisor).
- Gestión y Orquestación (MANO): Un subsistema que incluye el Orquestador de virtualización de funciones de red (NFVO), el Administrador de infraestructura virtualizada (VIM) y el Administrador de funciones de red virtual (VNFM).
- Funciones de red virtual (VNF): La implementación de software de funciones de red que se instancian como una o más máquinas virtuales (VM) en el NFVI.
Sobre este marco se superponen los sistemas operativos y de apoyo al negocio heredados, actuales y nuevos que Equinix ha adquirido o construido a lo largo de los años, lo que da lugar a una arquitectura estandarizada:
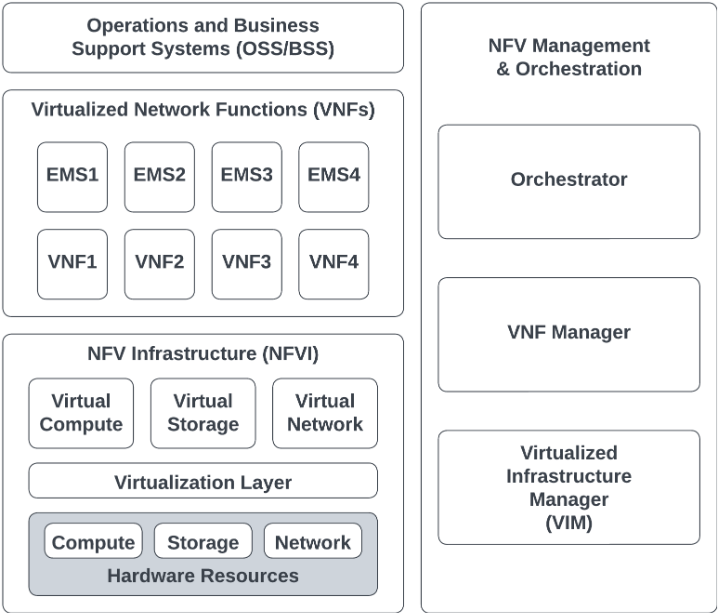
Dentro de cada componente hay múltiples sistemas, algunos de los cuales se describen con más detalle a continuación.
El concepto central detrás de NFV es implementar estas funciones de red como software puro que se ejecuta sobre la NFVI. Un VNF es una versión virtualizada de una función de red tradicional, como un router o firewall, pero también podría ser una acción discreta como NAT o BGP. Este concepto es radicalmente diferente de la implementación de hardware tradicional en muchos sentidos. El desacoplamiento del software del hardware permite el ciclo de vida y el desarrollo de cada una de estas funciones de red en ciclos separados. Este desacoplamiento permite un modelo en el que los recursos de hardware/infraestructura se pueden compartir a través de muchas funciones de red de software.
La implementación de una VNF (como un enrutador virtual o un conmutador virtual) no suele cambiar el comportamiento funcional esencial ni las interfaces operativas externas de una función de red física (PNF) tradicional, como un enrutador tradicional o un conmutador.
La VNF puede implementarse como una única máquina virtual, varias VM o una función implementada dentro de una única VM compartida con otras funciones.
Arquitectura y equipos de red
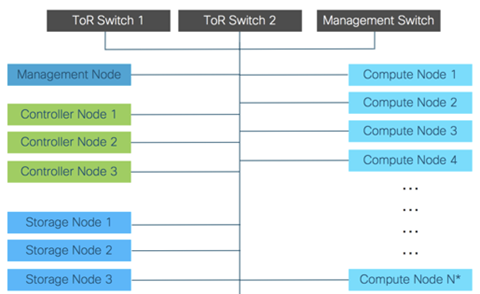
Dentro del componente NFVi de la arquitectura reside la mayor parte de la implementación de hardware. Equinix implementa un complemento completo de nodos de cómputo, dispositivos de gestión, conmutadores de agregación de parte superior del rack, enrutadores de borde a otros servicios, almacenamiento y otros aspectos que habilitan la suite completa. La profundidad y el tamaño de cada implementación pueden variar dependiendo del mercado, proyecciones, capacidad y otros factores.
Nos referimos a esta suite completa como un punto de implementación, o POD. Cada POD es independiente de todos los demás POD, incluso si se despliega más de un POD en el mismo metro.
Un POD completo también incluye conmutadores de agregación redundantes en la parte superior del rack y conmutadores de gestión para uso interno, como operaciones/soporte, supervisión u orquestación continua de nuevos activos.
Dentro del POD Equinix hospeda máquinas virtuales que ejecutan las imágenes de software de cada VNF. Nuestras máquinas virtuales están basadas en KVM y la infraestructura está en una plataforma OpenStack.
Cada dispositivo virtual está conectado lógicamente a los conmutadores de agregación y a las plataformas de interconexión que se encuentran por encima de él mediante la tecnología VXLAN, y una VPP orquesta la red entre ellos y dentro y fuera del POD:
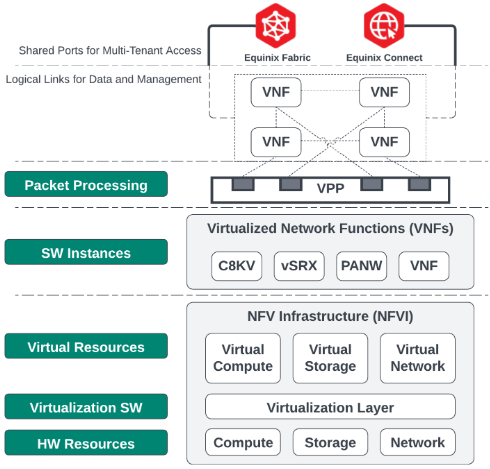
El VPP es el software de procesamiento de paquetes vectoriales que toma decisiones inteligentes sobre conmutación y enrutamiento de paquetes. El VPP transmite el tráfico de ida y vuelta a las plataformas de interconexión Equinix Fabric y EC (Internet) y mantiene la redundancia completa en caso de fallos a nivel POD. Para obtener información acerca de la arquitectura redundante y resiliente, vea Architecting Resiliency.
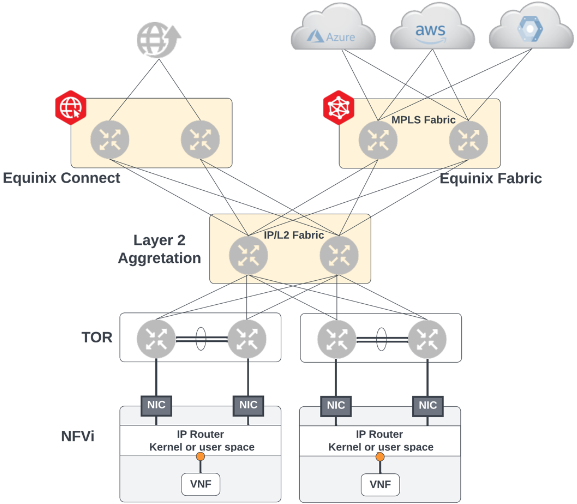
Arquitectura del sistema/pila
La suite de Gestión y Orquestación de NFV tiene varios componentes de software clave que facilitan la plataforma. Esta porción de la arquitectura de referencia a menudo se conoce como gestión y orquestación (MANO)
- Gestión de la infraestructura virtual (VIM) - Gestiona la instanciación, configuración, reserva y otras funciones de los elementos de computación, almacenamiento y otros elementos de la infraestructura tradicional.
- Administrador de funciones de red virtual (VNFM): Maneja el ciclo de vida, la supervisión y otras actividades de los dispositivos virtuales activos. Ejecuta el flujo de trabajo de implementación de un dispositivo, gestión de cambios y, en última instancia, desmontaje/eliminación de dispositivos.
- Orquestador de virtualización de funciones de red (NFVO): garantiza que se cargan las configuraciones correctas en las imágenes de software, se obtiene y reserva el inventario (como direcciones IP y VXLAN) y otras funciones en las que se requiere coordinación con otros sistemas y OSS/BSS.
Equinix mantiene orquestadores redundantes en cada región. Cuando se realiza una solicitud a través del portal o API, se comunica con el orquestador correspondiente para iniciar el proceso de reserva de activos, inventario y selección de una configuración e imagen apropiada para el dispositivo o servicio solicitado.
He aquí un ejemplo del flujo y la interacción entre los distintos sistemas en una región concreta:
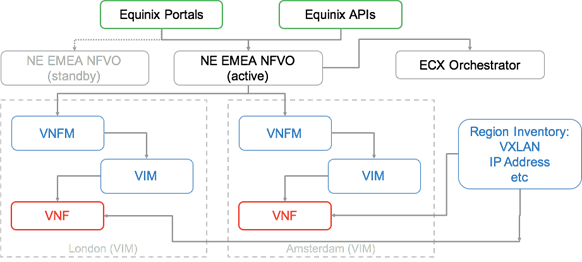
Cuando es necesario, el orquestador de Network Edge interactúa con el orquestador de Equinix Fabric para coordinar las actividades de activación de una conexión desde la interfaz de una VNF a la nube u otro destino de elección. Cada actividad está revisando regularmente el inventario para ver qué está disponible y reservar ancho de banda, dirección IP, VLAN u otros recursos lógicos para que no sean tomados por ningún otro dispositivo en la plataforma.
Equinix también incluye una serie de herramientas internas de gestión y supervisión, algunas de las cuales se pueden ver.
Nuestra suite incluye:
-
Supervisión
- Salud y rendimiento de los activos físicos y lógicos, como la utilización de la CPU y la RAM
- Vistas a nivel de POD en componentes y objetos activos físicos y virtuales
-
Análisis e informes
- Análisis del impacto del servicio para determinar las relaciones entre los diferentes componentes y el efecto que cada uno tiene sobre los demás cuando se producen cambios o eventos
- Previsión de la capacidad de los POD: permite a nuestros ingenieros saber con antelación cuándo se van a necesitar aumentos de la capacidad de cálculo, de la red o de otros activos
-
Automatización
- Autodescubrimiento cuando se aumenta la capacidad y se añade al POD o a los enlaces ascendentes a otras plataformas, y se hace rápidamente utilizable
- Informa y reacciona ante la salud y los cambios a nivel de los POD.
- Totalmente integrado con el VIM
Coser juntos: Flujo de paquetes y tráfico
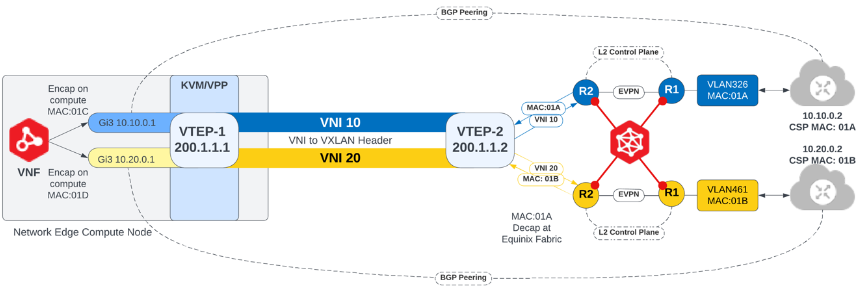
Network Edge utiliza EVPN/VXLAN para las funciones de control y plano de datos. El propósito principal del plano de control de Capa 2 y el aprendizaje MAC es establecer la accesibilidad de Capa 2 entre el VNF y el respectivo router CSP. Una vez que se establece la conectividad de la Capa 2, se puede establecer un peering de la Capa 3 entre la VNF y su respectivo par. Por lo tanto, solo dos direcciones MAC se aprenden a través de un solo VNI porque eso es todo lo que se necesita para la conectividad, mientras que muchas direcciones MAC se aprenden a través del VTEP (dos para cada VNI). A continuación se muestra el flujo de datos desde el centro trabajando hacia afuera para establecer el peering de la ruta.
El plano de control de la infraestructura consiste en EVPN entre el VTEP de cómputo y el VTEP de Equinix Fabric para permitir el aprendizaje dinámico de direcciones MAC, mientras que VXLAN se utiliza como el plano de datos entre los nodos de cómputo y Equinix Fabric. Además, el VNI se asigna al VPP vSwitch y la dirección MAC se encapsula al ingresar al VPP y se etiqueta en el ejemplo siguiente con el VNI de 10.
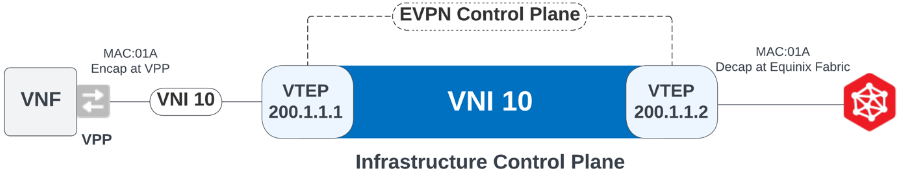
Antes de que se pueda establecer una sesión de plano de control de superposición entre la nube privada y VNF, debe existir una etapa más del plano de control de capa 2 entre el Equinix Fabric y la nube privada respectiva. Durante el proceso de aprovisionamiento al conectarse a un CSP, un VLAN se crea instancias dinámicas y se conecta al conmutador Equinix Fabric, normalmente a través de una conexión .1q. La dirección MAC del CSP se aprende a continuación sobre este puerto troncal .1q como se muestra a continuación. En el ejemplo siguiente, MAC:01B del CSP se aprende en el puerto físico del conmutador Equinix Fabric a través de VLAN 462. La última conexión necesaria para completar el plano de control de Capa 2 se realiza a través de instancias de enrutamiento (RI) en el switch Equinix Fabric que forma un enlace interno para la sesión EVPN. Una vez que se ha completado la última pierna del plano de control de Capa 2, se puede establecer el plano de control de Capa 3 de superposición para el peering BGP.
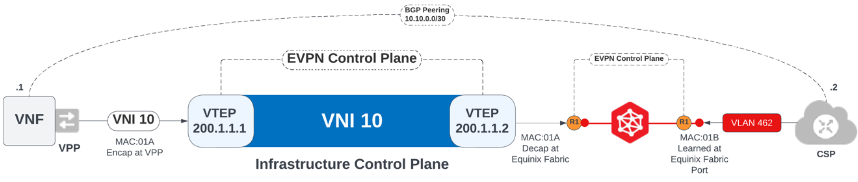
La solución completa tiene este aspecto de punta a punta: