Agilice la integración de redes
Equinix Network Edge trabaja con Equinix Fabric para proporcionar una rampa de conexión virtual en la nube que se puede ampliar en minutos para habilitar la conectividad entre redes para una variedad de aplicaciones. Para redes dispares que necesitan unirse, puede crear un único punto de control de seguridad para hacer cumplir un límite de seguridad entre redes. Las empresas encuentran esto útil para fusiones y adquisiciones.
Arquitectura
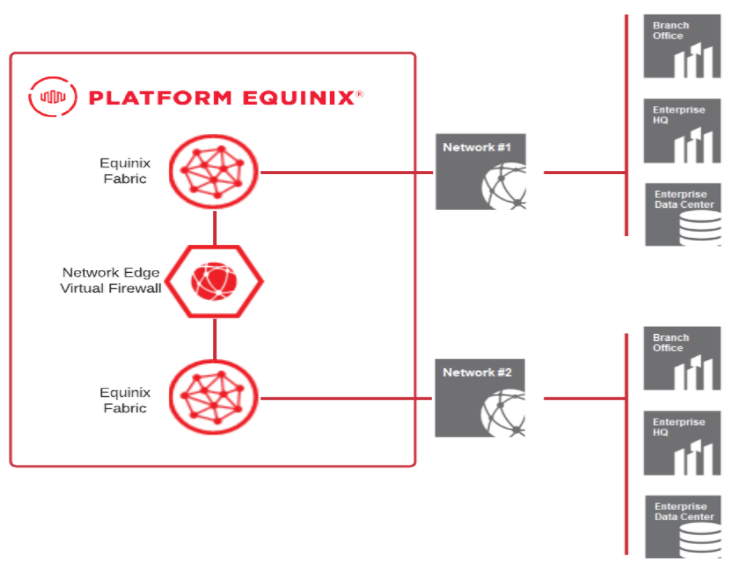
La topología que se muestra a continuación representa dos redes dispares que deben estar interconectadas como parte de una adquisición. La necesidad inmediata es implementar una solución ágil que pueda crear interconectividad entre las redes para permitir una mayor integración.
Esta solución reduce el número de dispositivos implementados y crea un único punto de control de seguridad entre las redes. También puede implementar esto en puntos de control distribuidos para la conectividad entre regiones si es necesario para requisitos de rendimiento o normativos.
La comunicación entre las redes se proporciona mediante interconexiones privadas directas de capa 2 a través de Equinix Fabric, con el dispositivo Network Edge proporcionando servicios de enrutamiento y seguridad de capa 3. El dispositivo Network Edge es una función de red virtual (VNF) que está alojada en la plataforma de virtualización de funciones de red Network Edge (NFV).
Componentes de Equinix
- Equinix Fabric – Equinix Fabric es una plataforma de conmutación que proporciona conectividad privada a una amplia selección de proveedores que son participantes en el Tejido. Los circuitos virtuales se aprovisionan en la tela mediante redes definidas por software para establecer conectividad con los proveedores que están conectados a la tela. Las conexiones virtuales se pueden crear mediante el Portal del cliente o las API.
- Equinix Network Edge – Network Edge es una plataforma NFV compatible con ETSI que hospeda VNF (routers, firewalls y SD-WAN) de varios proveedores como Cisco, Juniper, Palo Alto, Fortinet, Versa, Aruba, y punto de control. Los VNF se pueden implementar en tiempo real y, una vez implementados, puede comenzar a crear conexiones virtuales con los proveedores en Fabric.
Conectividad de red
- Redes de empresa - La Red 1 y la Red 2 son las dos redes que deben interconectarse tras la adquisición.
- Proveedores de servicios de red (NSP): Los NSP proporcionan la conectividad de red para ingresar a la Equinix Fabric. Cualquier proveedor que esté en la tela se puede utilizar para la conectividad Network Edge.
- Traiga su propia conexión (BYOC) – Network Edge solo puede conectarse con los participantes de la tela. Para los participantes que no están en la tela, los clientes pueden usar la función BYOC que permite que cualquier proveedor de red sea llevado a la tela. Vea la sección deInformación Adicional abajo para más detalles.
- Equinix Fabric – El Equinix Fabric sirve como la columna vertebral para interconectar la Red 1 y la Red 2. El Equinix Fabric se utiliza para construir rápidamente circuitos virtuales entre las redes, y puede ajustar dinámicamente el ancho de banda en función de los requisitos a medida que avanza la integración.
Recomendaciones
Estas recomendaciones constituyen un punto de partida. Los requisitos del cliente pueden diferir de esta lista.
- Elección de ubicación: Este ejemplo de arquitectura muestra las conexiones entre la misma región. Dependiendo de la región para la implementación, la latencia variará, lo que es una consideración importante al diseñar aplicaciones con requisitos de latencia estrictos. Sin embargo, algunas aplicaciones pueden requerir conectividad entre regiones. En esos casos, utilice el alcance global de Equinix Fabric para crear esas conexiones.
- Alta disponibilidad: Esta arquitectura muestra una implementación de un solo hilo sin tolerancia a fallos. Equinix recomienda que los clientes implementen el nivel de tolerancia a fallos necesario para sus requisitos de negocio. Network Edge se puede implementar con dispositivos redundantes o, en el caso de algunos proveedores, los dispositivos se implementan como un par de alta disponibilidad.
- Direccionamiento de red: La conexión de redes dispares generalmente requiere algunas configuraciones de traducción de direcciones de red (NAT). Si es necesario, Equinix puede proporcionar espacio de megafonía pública para NAT en cada región.
Consideraciones
A la hora de implantar esta arquitectura, hay que tener en cuenta los siguientes factores.
Rendimiento
Además de la latencia, el ancho de banda entre los componentes y el rendimiento del dispositivo debe ser importante. Los circuitos virtuales deben ser dimensionados adecuadamente, y los dispositivos deben soportar el rendimiento deseado.
Seguridad
Las interconexiones privadas en Fabric al proveedor de la nube no están encriptadas. Una aplicación que requiere cifrado debe cifrar ya sea en la capa de aplicación, o en la capa de red donde los túneles IPSEC se pueden construir entre el dispositivo Network Edge y una puerta de enlace en la nube. Los túneles IPSEC implican sobrecarga, lo que también afecta a la selección del dispositivo.
Costes de Equinix
- Instancia del dispositivo - El coste del dispositivo virtual (no incluye el coste de la licencia).
- Licencia para el dispositivo virtual: Los clientes pueden comprar una licencia de suscripción para algunos proveedores. Traiga su propia licencia (BYOL) está disponible para todos los proveedores.
- Circuitos virtuales: Las cargas recurrentes mensuales se basan en el tamaño de los circuitos. Las conexiones entre metros a través de la Equinix Fabric, incurren en un recargo adicional por la conexión remota.
Costes de los proveedores de servicios de red
Cualquier cargo incurrido por el PSN será facturado directamente por el proveedor de servicios en la nube (PSC).
Al implementar un dispositivo de seguridad virtual en Network Edge, los clientes pueden interconectar redes en un único punto de control de seguridad o en varios puntos de control distribuidos, al tiempo que maximizan el rendimiento de las aplicaciones y mejoran la seguridad.