Logre la resiliencia mediante la georredundancia
Este tema analiza cómo lograr la resistencia del centro de datos a través de un enfoque descentralizado que distribuye los activos en múltiples ubicaciones geográficas.
En el pasado, la creación de resiliencia del centro de datos implicaba la creación de un alto grado de redundancia dentro de una sola instalación. Este modelo funcionó bien con arquitecturas altamente consolidadas donde la mayoría de las aplicaciones y servicios se concentraron dentro de ese centro de datos. Pero este ya no es el caso. Las aplicaciones, los recursos y los usuarios se distribuyen más que nunca.
En contraste con un enfoque centralizado, la redundancia geográfica normalmente implica la distribución de activos entre ubicaciones, en lugar de implementaciones únicas altamente disponibles. Esto permite que los recursos sean más locales para los usuarios para una mejor experiencia, al tiempo que garantiza la continuidad en caso de una interrupción al fallar en los metros adyacentes. Al tener múltiples rampas de entrada de recursos a través de los metros, es más aceptable que los puntos individuales de falla estén presentes en cualquier metro dado, ya que los recursos están disponibles en otros lugares.
Uno de los desafíos de distribuir los activos geográficamente en un modelo de centro de datos tradicional es la capacidad de acceder y administrar esa infraestructura. Típicamente, eso requeriría manos y pies en el suelo en cada lugar.
Network Edge proporciona una capacidad que se ajusta bien al modelo geo-redundante. Ofrece infraestructura altamente conectada, cerca de nubes y redes, así como la capacidad de implementar, configurar y administrar la infraestructura de red global desde cualquier lugar.
Arquitectura
El diseño georredundante en esta arquitectura de referencia se despliega en solo dos metros. Sin embargo, este enfoque puede escalarse a cualquier ubicación habilitada para Network Edge, proporcionando un mayor grado de tolerancia a fallos. Como se describió anteriormente, cada despliegue de metro proporciona un acceso más localizado a los recursos que se consumen, pero lo que es más importante, proporciona un camino para consumir esos recursos a través de un metro alternativo en caso de fallo.
El despliegue que se muestra a continuación se compone de una arquitectura de tres niveles, que consiste en un router, un firewall y un dispositivo SDWAN en ambos metros. Sin embargo, este enfoque se puede aplicar a cualquiera de los casos de uso descritos en este documento. La idea es crear un enfoque plantillado basado en los requisitos específicos de conectividad. Este diseño consistente puede implementarse en toda la infraestructura de Network Edge, más cerca de los usuarios y los recursos. Es hasta este punto que se debe tener cuidado con las ubicaciones de implementación para garantizar que los servicios de nube, ISP (proveedor de servicios de Internet) y NSP (proveedor de servicios de red) estén disponibles en ese metro. Esto se expone más detalladamente en la sección deconsideraciones que figura a continuación.
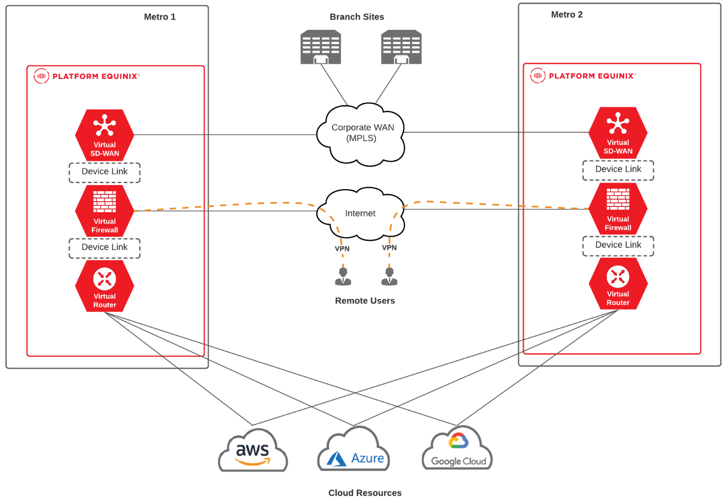
Componentes de Equinix
- Equinix Fabric – Equinix Fabric es una plataforma de conmutación que proporciona conectividad privada a una amplia selección de proveedores que son participantes en el Tejido. Los circuitos virtuales se aprovisionan en la tela mediante redes definidas por software para establecer conectividad con los proveedores que están conectados a la tela. Las conexiones virtuales se pueden crear mediante el Portal del cliente o las API.
- Equinix Network Edge – Network Edge es una plataforma NFV compatible con ETSI que hospeda VNF (routers, firewalls y SD-WAN) de varios proveedores como Cisco, Juniper, Palo Alto, Fortinet, Versa, Aruba, y punto de control. Los VNF se pueden implementar en tiempo real y, una vez implementados, puede comenzar a crear conexiones virtuales con los proveedores en Fabric.
- Enlace de dispositivo Equinix: Un servicio VPLS disponible a nivel mundial que es exclusivo de la oferta de Equinix Network Edge. Permite poner múltiples dispositivos en un solo dominio de difusión totalmente mallado.
Componentes del proveedor de servicios en la nube (CSP)
- Interconexión privada: Las interconexiones privadas de CSP son conexiones de socio de capa 2 o hospedadas que se conectan a Equinix Fabric. Las conexiones de socio o hospedadas proporcionan un interruptor intermedio entre un dispositivo y el router CSP con el que se conecta. Una vez que se haya establecido la interconexión privada de la Capa 2, puede configurar la interconexión de la Capa 3 con la pasarela CSP. Las interconexiones privadas evitan el internet.
- Puerta de enlace a la nube: La puerta de enlace a la nube es un router definido por software que se crea una instancia en la red CSP y se conecta a la nube privada virtual. La puerta de enlace de la nube se utiliza para establecer la conexión BGP al dispositivo Network Edge y se conecta a la nube privada virtual (VPC) proporcionando accesibilidad entre las nubes.
- Nube privada virtual - La VPC es una red virtual que sirve de contenedor para desplegar subredes y otras construcciones de red para instanciar servicios de computación y otros servicios de aplicación.
Proveedor de servicios de red
- Interconexión privada: Dependiendo del nivel de integración que tenga un NSP con Equinix Fabric, la conectividad puede ser a través de una interconexión definida por software (para proveedores seleccionados, preintegrados) o el flujo de trabajo BYOC (para proveedores de servicios que no están integrados en Fabric). Los clientes aún deben mantener un contrato/acuerdo con el NSP para una conectividad más allá de la interconexión privada facilitada por Equinix Fabric.
Recomendaciones
Estas recomendaciones constituyen un punto de partida. Los requisitos del cliente pueden diferir de esta lista.
Elección de la ubicación
Uno de los principios de la interconexión es que esté cerca de los recursos que se están consumiendo. En relación con esta arquitectura, esto significa la proximidad de la infraestructura Network Edge de Equinix a los bordes de NSP y CSP. No todos los CSP tienen una rampa de entrada en todos los lugares. Lo mismo se aplica a los bordes de una red de NSP y a la infraestructura de Network Edge de Equinix.
Para mantener la latencia de la red lo más baja posible, se recomienda que seleccione un metro que tenga la mejor interconexión con los proveedores que necesita. Un recurso útil es la Página de Disponibilidad del Proveedor de Servicios de Equinix, que muestra qué proveedores son locales a qué metros.
Las ubicaciones de Network Edge se pueden encontrar en la Hoja de Datos de Network Edge .
Alta disponibilidad
Este diseño de alto nivel muestra una única conexión de extremo a extremo desde el NSP, al dispositivo virtual, a la nube.
Algunos CSP exigen conectividad privada redundante, como Microsoft Azure ExpressRoute. Esto se presenta como dos circuitos virtuales dentro de la Equinix Fabric y mientras que ambos circuitos se pueden conectar a un solo dispositivo virtual, hay consideraciones en torno a la creación de diversidad de niveles VNF.
Network Edge ofrece la posibilidad de implementar modelos de dispositivos de alta disponibilidad y en clúster (para VNF seleccionadas).
Debe prestarse especial atención al diseño de las soluciones para garantizar que se minimizan las incidencias que afectan al servicio.
Bloques CIDR de la red
Para evitar los requisitos en torno a NAT/PAT, seleccione bloques CIDR que no se solapen con ninguna otra red (en su red, su centro de datos local u otro proveedor de la nube) con la que pretenda establecer conexiones privadas.
Consideraciones
A la hora de implantar esta arquitectura, hay que tener en cuenta los siguientes factores.
Rendimiento
El rendimiento de la solución depende de varios factores, a saber, la latencia entre cada entorno, el ancho de banda de los circuitos virtuales desplegados, así como el rendimiento del dispositivo virtual. Todo esto debe ser considerado durante la fase de diseño de la implementación para asegurar el rendimiento óptimo de la solución.
Seguridad
Las interconexiones privadas en Fabric al proveedor de la nube no están encriptadas. Deben adoptarse medidas adicionales para garantizar que el tráfico en vuelo esté cifrado. El método para hacerlo depende de los requisitos de seguridad, pero se puede hacer ya sea en la capa de red o en la capa de aplicación.
Costes de Equinix
- Instancia del dispositivo - El coste del dispositivo virtual (no incluye el coste de la licencia).
- Licencia para el dispositivo virtual: Los clientes pueden comprar una licencia de suscripción para algunos proveedores. Traiga su propia licencia (BYOL) está disponible para todos los proveedores.
- Circuitos virtuales: Las cargas recurrentes mensuales se basan en el tamaño de los circuitos. Las conexiones entre los metros a través de la Equinix Fabric incurren en un recargo adicional por la conexión remota.
- Equinix Fabric Port - El coste del puerto si se utiliza BYOC para conectar NSP/ISP.
Costes de los CSP
- Cargos de salida: Cobrados por algunos proveedores de servicios en función de la cantidad de datos que se transmiten a través de la interconexión privada. Estos cargos varían según el proveedor. El uso de una interconexión privada reduce los cargos de salida en comparación con Internet.
- Cargos de conectividad privada: La mayoría de los CSP cobrarán un costo mensual recurrente por el circuito privado en su entorno. Tanto las cargas de salida como de conectividad influyen en el diseño de su aplicación.
Costes del PNS
Cualquier gasto que se produzca se facturará directamente desde el PNS.
Escalabilidad
Aunque esta arquitectura de referencia se centra en un número limitado de proveedores de servicios de red, proveedores de servicios en la nube y áreas metropolitanas, esta arquitectura puede ampliarse a cualquier ubicación en la que Equinix haya implementado la infraestructura Network Edge.