Optimice el acceso de las sucursales a las cargas de trabajo en la nube mediante SD-WAN
Network Edge simplifica la conectividad al establecer una rampa de conexión en la nube con adyacencia de salto único a todos los principales proveedores de nube. Con un único dispositivo virtual SD-WAN, múltiples entornos en la nube se pueden conectar sin problemas mediante una arquitectura consistente.
A medida que SD-WAN se adopta para proporcionar escala, simplicidad y agilidad a las redes corporativas, los mismos principios deben estar disponibles para extender la conectividad a la nube. Si bien los dispositivos SD-WAN virtuales se pueden implementar en la nube, hay implicaciones de escala y costo de replicar implementaciones en cada nube en cada región. A este problema se suma el requisito de comprender las consideraciones arquitectónicas y de red para cada nube para configurar eficazmente los dispositivos.
Network Edge simplifica la conectividad al establecer una rampa de conexión en la nube con adyacencia de salto único a todos los principales proveedores de nube. Con un único dispositivo virtual, múltiples entornos de nube se pueden conectar sin problemas, utilizando la misma arquitectura consistente. Este enfoque proporciona los principales beneficios de la nube (en términos de tiempo de comercialización y facilidad de implementación), pero con una distinción clave: Mantiene la red fundacional fuera de la nube. Esto le permite crear un único punto de control para todo el tráfico en la nube, ya sea de norte a sur entre WAN y la nube, o de este a oeste entre las nubes.
Arquitectura
La implementación de la rampa de acceso a la nube en esta arquitectura de referencia utiliza un único dispositivo SD-WAN Network Edge, que se conecta a tres CSP diferentes, así como a un proveedor de servicios de red (NSP) para la conectividad WAN.
La comunicación entre todos estos diferentes entornos (CSP y NSP) se facilita a través de la conectividad privada a través de Equinix Fabric. Las entradas y opciones para establecer la conectividad varían entre los proveedores de servicios en la nube, pero cada CSP está bien documentado.
La conectividad del proveedor de servicios de red se puede lograr a través de la interconexión definida por software (para socios seleccionados) o una transferencia física utilizando el flujo de trabajo Bring Your Own Connection (BYOC). Al final del presente documento se dispondrá de más detalles sobre ambos.
El dispositivo SD-WAN es responsable tanto de la terminación del Fabric SD-WAN superpuesto en el lado WAN, como del enrutamiento subyacente hacia y entre los diferentes entornos de nube.
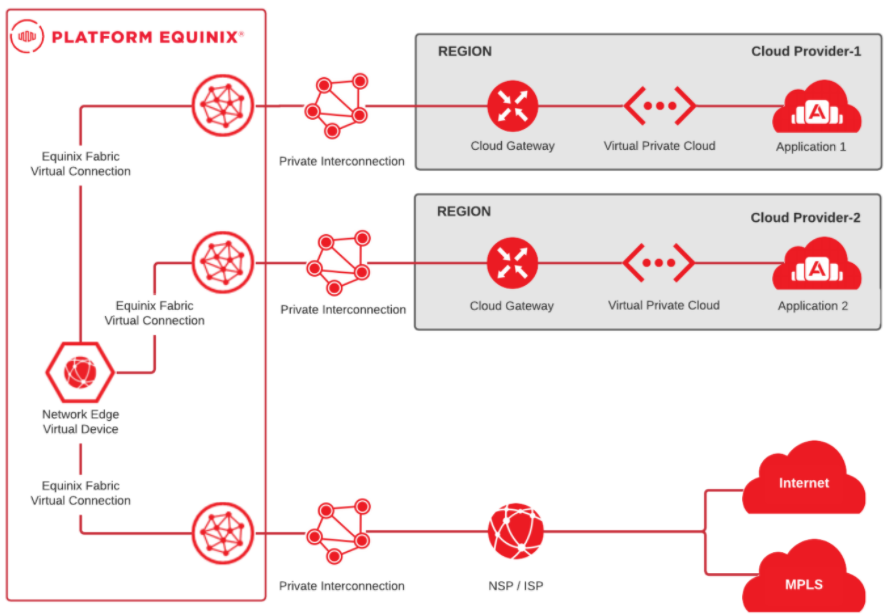
Componentes de Equinix
- Equinix Fabric – Equinix Fabric es una plataforma de conmutación que proporciona conectividad privada a una amplia selección de proveedores que son participantes en el Tejido. Los circuitos virtuales se aprovisionan en la tela mediante redes definidas por software para establecer conectividad con los proveedores que están conectados a la tela. Las conexiones virtuales se pueden crear mediante el Portal del cliente o las API.
- Equinix Network Edge – Network Edge es una plataforma NFV compatible con ETSI que hospeda VNF (routers, firewalls y SD-WAN) de varios proveedores como Cisco, Juniper, Palo Alto Networks, Fortinet, Versa, Aruba, y punto de control. Los VNF se pueden implementar en tiempo real y, una vez implementados, puede comenzar a crear conexiones virtuales con los proveedores en Fabric.
Componentes del proveedor de servicios en la nube (CSP)
- Interconexión privada: Las interconexiones privadas de CSP son conexiones de socio de capa 2 o hospedadas que se conectan a Equinix Fabric. Las conexiones de socio o hospedadas proporcionan un interruptor intermedio entre un dispositivo y el router CSP con el que se conecta. Una vez que se haya establecido la interconexión privada de la Capa 2, puede configurar la interconexión de la Capa 3 con la pasarela CSP. Las interconexiones privadas evitan el internet.
- Puerta de enlace a la nube: La puerta de enlace a la nube es un router definido por software que se crea una instancia en la red CSP y se conecta a la nube privada virtual. La puerta de enlace de la nube se utiliza para establecer la conexión BGP al dispositivo Network Edge y se conecta a la nube privada virtual (VPC) proporcionando accesibilidad entre las nubes.
- Nube privada virtual - La VPC es una red virtual que sirve de contenedor para desplegar subredes y otras construcciones de red para instanciar servicios de computación y otros servicios de aplicación.
Proveedor de servicios de red
- Interconexión privada: Dependiendo del nivel de integración que tenga un NSP con Equinix Fabric, la conectividad puede ser a través de una interconexión definida por software (para proveedores seleccionados, preintegrados) o el flujo de trabajo BYOC (para proveedores de servicios que no están integrados en Fabric). Los clientes aún deben mantener un contrato/acuerdo con el NSP para una conectividad más allá de la interconexión privada facilitada por Equinix Fabric.
Recomendaciones
Estas recomendaciones constituyen un punto de partida. Los requisitos del cliente pueden diferir de esta lista.
Elección de la ubicación
- Una clave importante para la interconexión es la proximidad a los recursos que se están consumiendo. En relación con esta arquitectura, esto significa la proximidad de la infraestructura de Network Edge a los bordes de NSP y CSP. No todos los CSP tienen una rampa de entrada en todas las ubicaciones, lo mismo se aplica a los bordes de la red de un NSP y la infraestructura de Network Edge.
- Para mantener la latencia de la red lo más baja posible, se recomienda que seleccione un metro que tenga la mejor interconexión con los proveedores que necesita. Consulte la lista de proveedores de servicios de Equinix para obtener más información sobre qué proveedores son locales a qué metros.
- Consulte la Hoja de datos de Network Edge para obtener información sobre las ubicaciones.
Alta disponibilidad
- Este diseño de alto nivel muestra una única conexión de extremo a extremo desde el NSP, al dispositivo virtual, a la nube.
- Algunos CSP (como Microsoft Azure ExpressRoute) exigen conectividad privada redundante. Esto se presenta como dos circuitos virtuales dentro del Equinix Fabric. Si bien ambos circuitos se pueden conectar a un solo dispositivo virtual, hay consideraciones en torno a la creación de diversidad de nivel VNF
- Network Edge ofrece la posibilidad de modelos de implementación de dispositivos de alta disponibilidad y en clúster (para VNF seleccionadas).
- Debe prestarse especial atención al diseño de las soluciones para garantizar que se minimizan las incidencias que afectan al servicio.
Bloques CIDR de la red
Para evitar requisitos en torno a NAT (traducción de direcciones de red) / PAT (traducción de direcciones de puerto), seleccione bloques CIDR que no se solapen con ninguna otra red a la que pretenda establecer conexiones privadas.
Consideraciones
A la hora de implantar esta arquitectura, tenga en cuenta los siguientes factores:
Rendimiento
Además de la latencia, el ancho de banda entre los componentes y el rendimiento del dispositivo debe ser importante. Los circuitos virtuales deben ser dimensionados adecuadamente, y los dispositivos deben soportar el rendimiento deseado.
Seguridad
Las interconexiones privadas en Fabric al proveedor de la nube no están encriptadas. Una aplicación que requiere cifrado debe cifrar ya sea en la capa de aplicación, o en la capa de red donde los túneles IPSEC se pueden construir entre el dispositivo Network Edge y una puerta de enlace en la nube. Los túneles IPSEC implican sobrecarga, lo que también afecta a la selección del dispositivo.
Costes de Equinix
- Instancia del dispositivo - El coste del dispositivo virtual (no incluye el coste de la licencia).
- Licencia para el dispositivo virtual: Los clientes pueden comprar una licencia de suscripción para algunos proveedores. Traiga su propia licencia (BYOL) está disponible para todos los proveedores.
- Circuitos virtuales: Las cargas recurrentes mensuales se basan en el tamaño de los circuitos. Las conexiones entre metros a través de la Equinix Fabric, incurren en un recargo adicional por la conexión remota.
- Puerto Equinix Fabric: Se carga si BYOC se utiliza para conectarse a NSPs/ISPs.
Costes de los CSP
- Cargos de salida: Cobrados por algunos proveedores de servicios en función de la cantidad de datos que se transmiten a través de la interconexión privada. Estos cargos varían según el proveedor. El uso de una interconexión privada reduce los cargos de salida en comparación con Internet.
- Cargos de conectividad privada – cobrados mensualmente por algunos proveedores por el circuito privado en su entorno. Tanto las cargas de salida como las de conectividad privada influyen en el diseño de su aplicación.
Escalabilidad
- A pesar de que esta arquitectura de referencia se centra en dos entornos CSP diferentes, el dispositivo virtual en Network Edge puede conectarse a cualquier destino en Equinix Fabric. Esto permite conectar destinos adicionales utilizando el mismo modelo resaltado anteriormente.
- El factor que limita la escalabilidad de un único dispositivo es el número de interfaces virtuales admitidas, así como el rendimiento en entornos de gran ancho de banda.