Cortafuegos de nube híbrida
Network Edge trabaja con Equinix Fabric para proporcionar una rampa de entrada en la nube virtual que se puede girar en minutos. Esto proporciona acceso híbrido multi-nube de baja latencia para una variedad de aplicaciones. Si las aplicaciones son de varios niveles o sensibles a la latencia y necesitan acceso a recursos empresariales, se pueden implementar utilizando un dispositivo de seguridad virtual implementado en Network Edge en un único punto de control.
Arquitectura
La topología híbrida multi-nube en este escenario de arquitectura de referencia tiene un nivel web implementado en un proveedor de nube y un nivel de base de datos implementado con otro proveedor de nube en la misma región. El único componente de acceso público de la aplicación es el nivel web. Todos los demás componentes deben estar protegidos, incluida la infraestructura empresarial que también proporciona servicios a la aplicación y deben estar cerca de los demás componentes debido a los requisitos de latencia.
Esta solución reduce el número de dispositivos implementados y crea un único punto de control de seguridad entre todos los niveles de aplicación. Para las empresas, la complejidad de la red se reduce, lo que reduce los costos de la conectividad de nube a nube y mejora la seguridad.
La comunicación de red entre los niveles de aplicación se proporciona mediante interconexiones privadas directas de la capa 2 a través de Equinix Fabric, con el dispositivo Network Edge proporcionando servicios de enrutamiento y seguridad de la capa 3. El dispositivo Network Edge es una función de red virtual (VNF) que está alojada en la plataforma de virtualización de funciones de red Network Edge (NFV).
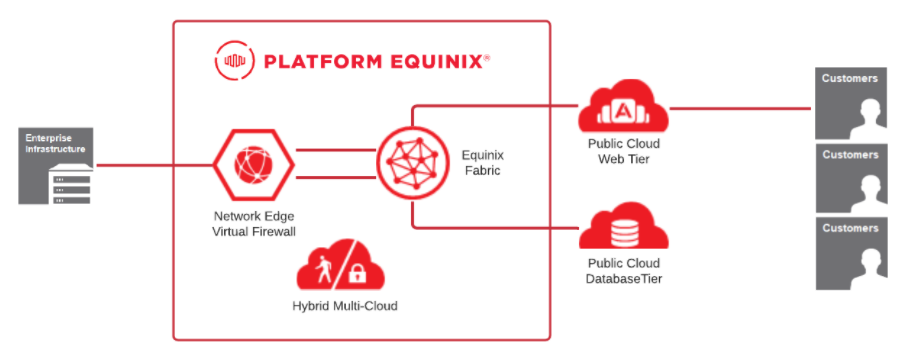
Componentes de Equinix
- Equinix Fabric – Equinix Fabric es una plataforma de conmutación que proporciona conectividad privada a una amplia selección de proveedores que son participantes en el Tejido. Los circuitos virtuales se aprovisionan en la tela mediante redes definidas por software para establecer conectividad con los proveedores que están conectados a la tela. Las conexiones virtuales se pueden crear mediante el Portal del cliente o las API.
- Equinix Network Edge – Network Edge es una plataforma NFV compatible con ETSI que hospeda VNF (routers, firewalls y SD-WAN) de varios proveedores como Cisco, Juniper, Palo Alto, Fortinet, Versa, Aruba, y punto de control. Los VNF se pueden implementar en tiempo real y, una vez implementados, puede comenzar a crear conexiones virtuales con los proveedores en Fabric.
Componentes de la aplicación
- Interconexión privada: Las interconexiones privadas del proveedor de servicios en la nube (CSP) son conexiones de socio o hospedadas de capa 2 que se conectan a Equinix Fabric. Las conexiones de socio o hospedadas proporcionan un interruptor intermedio entre un dispositivo y el router CSP con el que se conecta. Una vez que se haya establecido la interconexión privada de la Capa 2, puede configurar la interconexión de la Capa 3 con la pasarela CSP. Las interconexiones privadas evitan el internet.
- Nivel web de nube pública: El nivel web de nube pública aloja los servidores web que están expuestos en Internet pública para la conectividad del usuario. Este nivel también proporciona servicios de Internet que son proporcionados por el proveedor de nube pública o por un proveedor de servicios de Internet que está en The Fabric.
- Nivel de base de datos de nube pública: El nivel de base de datos de nube pública aloja los servicios PaaS de base de datos que están interconectados con el nivel web. Este nivel está protegido por el dispositivo de seguridad virtual, porque el tráfico entre el nivel web y el nivel de base de datos debe atravesar el punto de control de seguridad.
- Infraestructura empresarial: La infraestructura empresarial aloja servicios privados para la aplicación. Esta infraestructura se puede alojar en un centro de datos de Equinix, proporcionado por Equinix Metal, o alojado en otra ubicación. El único requisito es que Equinix Fabric pueda llegar a la infraestructura.
Recomendaciones
Estas recomendaciones constituyen un punto de partida. Los requisitos del cliente pueden diferir de esta lista.
- Elección de ubicación: Este ejemplo de arquitectura muestra las conexiones entre la misma región. Dependiendo de la región para la implementación, la latencia variará, lo que es una consideración importante al diseñar aplicaciones con requisitos de latencia estrictos. Sin embargo, algunas aplicaciones pueden requerir conectividad entre regiones. En esos casos, utilice el alcance global de Equinix Fabric para crear esas conexiones.
- Alta disponibilidad: Esta arquitectura muestra una implementación de un solo hilo sin tolerancia a fallos. Equinix recomienda que los clientes implementen el nivel de tolerancia a fallos necesario para sus requisitos de negocio. Network Edge se puede implementar con dispositivos redundantes o, en el caso de algunos proveedores, los dispositivos se implementan como un par de alta disponibilidad.
- Direccionamiento de red: Para conexiones a servicios privados a través de una interfaz virtual privada, los clientes pueden usar direccionamiento IP privado. Para algunos servicios públicos, las direcciones IP públicas del cliente y NAT pueden ser necesarias para el dispositivo Network Edge. Debido a que cada CSP es diferente cuando se trata de requisitos de direccionamiento público, se requiere investigación antes de intentar crear conexiones públicas. Para el nivel web, los clientes pueden traer sus propias direcciones IP que cumplan con los requisitos de publicidad en Internet, o usar direcciones asignadas por el proveedor.
Consideraciones
A la hora de implantar esta arquitectura, hay que tener en cuenta los siguientes factores.
Rendimiento
Además de la latencia, el ancho de banda entre los componentes y el rendimiento del dispositivo debe ser importante. Los circuitos virtuales deben ser dimensionados adecuadamente, y los dispositivos deben soportar el rendimiento deseado.
Seguridad
Las interconexiones privadas en Fabric al proveedor de la nube no están encriptadas. Una aplicación que requiere cifrado debe cifrar ya sea en la capa de aplicación, o en la capa de red donde los túneles IPSEC se pueden construir entre el dispositivo Network Edge y una puerta de enlace en la nube. Los túneles IPSEC implican sobrecarga, lo que también afecta a la selección del dispositivo. Esta solución implementa un dispositivo de seguridad virtual en un único punto de control que intersecta todos los flujos de tráfico entre los niveles de aplicación.
Costes de Equinix
- Instancia del dispositivo - El coste del dispositivo virtual (no incluye el coste de la licencia).
- Licencia para el dispositivo virtual: Los clientes pueden comprar una licencia de suscripción para algunos proveedores. Traiga su propia licencia (BYOL) está disponible para todos los proveedores.
- Circuitos virtuales: Las cargas recurrentes mensuales se basan en el tamaño de los circuitos. Las conexiones entre metros a través de la Equinix Fabric, incurren en un recargo adicional por la conexión remota.
Costes de los CSP
- Cargos de salida: Cobrados por algunos proveedores de servicios en función de la cantidad de datos que se transmiten a través de la interconexión privada. Estos cargos varían según el proveedor. El uso de una interconexión privada reduce los cargos de salida en comparación con Internet.
- Cargos fijos de puerto – cobrados por algunos proveedores en función del tamaño del circuito, además de los cargos de salida. Tanto los cargos de salida como los cargos de puerto fijo influyen en el diseño de su aplicación.
Al implementar un dispositivo de seguridad virtual en Network Edge, los clientes pueden consolidar conexiones híbridas multinube en un único punto de control de seguridad, al tiempo que maximizan el rendimiento de las aplicaciones y mejoran la seguridad.
Temas conexos