Opciones de alta disponibilidad en Network Edge
En este tema se explican dos opciones para implementar servicios de red de alta disponibilidad en Network Edge: dispositivos redundantes y agrupación de dispositivos.
Network Edge es una oferta de red como servicio (NaaS) que permite la implementación rápida de funciones de red virtual (VNF) que están conectadas a Equinix Fabric. Esta plataforma permite a los clientes crear rápidamente conexiones virtuales con proveedores, otros clientes de Equinix o sus propias implementaciones físicas en un Equinix IBX. Network Edge es una opción popular cuando la velocidad de implementación es primordial sin un gran proceso de adquisición de CAPEX, y permite a los clientes un enfoque más flexible para cumplir con sus desafíos de servicio de red en entornos multi-nube.
Los escenarios de implementación de Network Edge son cada vez más complejos a medida que los clientes encuentran formas innovadoras de aprovechar las construcciones de redes virtuales para resolver sus problemas de negocio. Esto incluye implementar VNF de la misma manera altamente disponible y resistente que se pide a los componentes de red físicos y es difícil de hacer en los proveedores de nube pública. A continuación se describen dos opciones para implementar servicios de red de alta disponibilidad en Network Edge.
Dispositivos redundantes (activos/activos)
La primera opción de Alta Disponibilidad (HA) lanzada en Network Edge fue la capacidad de implementar VNF con redundancia. Al crear un dispositivo en el portal Equinix, HA es la opción intermedia etiquetada con un dispositivo secundario de alta disponibilidad.
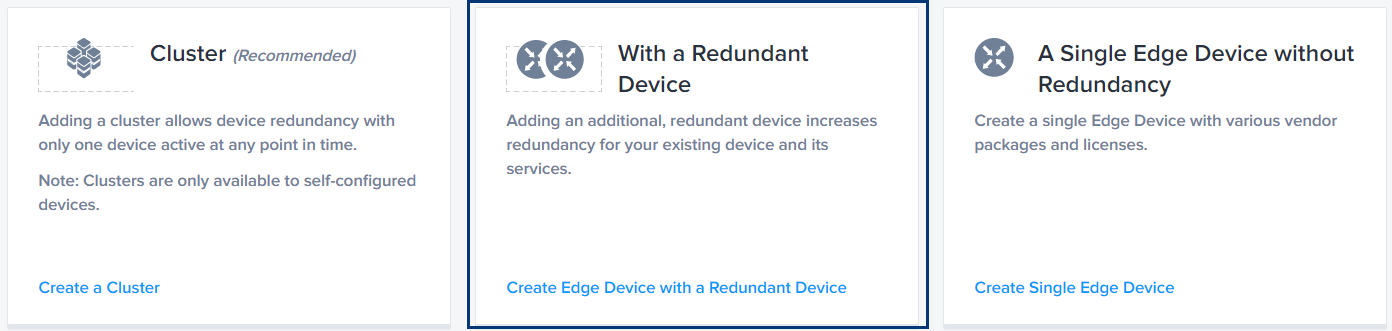
Al elegir esta opción se crean dos dispositivos que se agrupan lógicamente en el portal de Equinix. Los dispositivos se pueden instalar en el mismo metro de Equinix (el más común) o se pueden desplegar en diferentes metros (por ejemplo, Chicago y Dallas). Un VNF se designa como primario y el otro es secundario. Los dispositivos redundantes solo se pueden implementar en pares y admiten vínculos de dispositivos configurados manualmente que habilitan características adicionales específicas del proveedor.
Ambos dispositivos tendrán interfaces dirigidas de manera única, y ambos reenviarán activamente el tráfico (Activo/Activo). Para la gestión y la concesión de licencias, los dispositivos redundantes son tratados como dos dispositivos independientes por Network Edge. No se crean otros enlaces de dispositivo en el inicio de VNF.
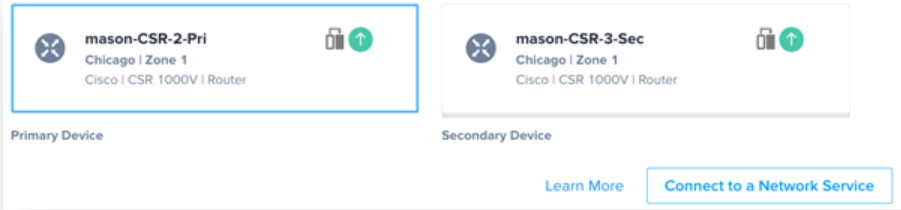
Equinix instalará las VNF en planos de hardware separados para minimizar el riesgo de que un solo fallo de hardware afecte a ambos dispositivos. Si los dispositivos redundantes se despliegan en diferentes metros, entonces esto está implícito.
Los dispositivos redundantes en Network Edge se muestran en el portal Equinix como se muestra en la Figura 2. Esto garantiza una metodología consistente, ya que los servicios y las conexiones se crean en los dispositivos redundantes. Se pueden crear conexiones virtuales a uno o ambos dispositivos.
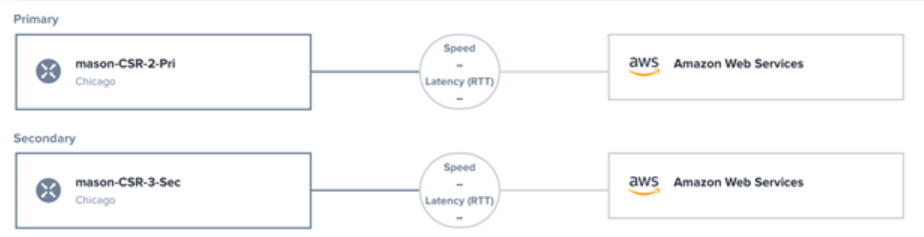
Los dispositivos redundantes son útiles para los clientes que requieren dos planos de datos de reenvío activo (Activo/Activo) en pilas de hardware separadas. Es común configurar características de resiliencia adicionales (por ejemplo, HSRP, GLBP, VRRP, etc.) en los dispositivos para crear un plano de datos redundante. Como se señaló anteriormente, el enlace de dispositivo requerido para estas opciones debe ser construido manualmente.
En resumen, la opción de implementación de dispositivos redundantes de Network Edge es una solución en la que los clientes implementarían dos dispositivos trabajando juntos para garantizar una experiencia consistente en el plano de datos. Esto se logra a través de enrutamiento (múltiples rutas de costo iguales) o configuración adicional de las características de resiliencia L3 como HSRP, etc.
Un par redundante con una versión de software más reciente (versión no retirada) se puede agregar al dispositivo principal. Sin embargo, tener dos dispositivos en un par redundante con diferentes versiones de software podría afectar el rendimiento. Le recomendamos que actualice la versión de software para su dispositivo principal.
Agrupación de dispositivos (activo/en espera)
El clustering es una opción más reciente para Network Edge que hace uso de características específicas del proveedor para permitir opciones de HA más robustas. El clúster crea dos VNF que son tratados por el portal de Equinix como una construcción lógica compartida que se implementa en un formato Activo/Pasivo. Esto es diferente de la opción de dispositivo redundante, donde el portal trata los dispositivos como dos dispositivos independientes y separados.
Con la agrupación en clústeres, las dos VNF se crean en planos de hardware separados, pero comparten la misma dirección de administración. Un VNF está designado como “Nodo 0” y el otro como “Nodo 1” y solo se puede implementar en pares. Actualmente, la agrupación en clústeres es compatible con Juniper, Palo Alto Networks y Fortinet. La agrupación en clústeres solo se admite con dispositivos autoconfigurados utilizando la opción Bring Your Own License (BYOL).
Durante el proceso de creación de VNF, la orquestación de Network Edge crea los vínculos de dispositivo necesarios entre el nodo 0 y el nodo 1. Estos vínculos se basan en las necesidades del proveedor. A diferencia de la opción de dispositivos redundantes, donde estos enlaces son compatibles pero deben configurarse manualmente, el clúster sigue las directrices establecidas por el proveedor de VNF.
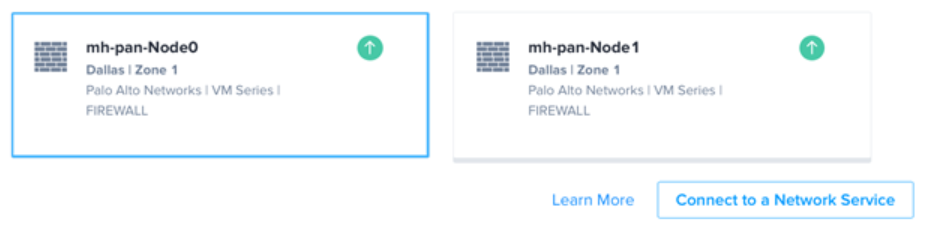
La agrupación en clústeres permite que dos VNF se presenten como un dispositivo lógico al resto de la red. Si el nodo 0 falla, el nodo 1 se hará cargo automáticamente. La rapidez con la que se produce esta conmutación por error depende de cada proveedor y de la configuración específica. La agrupación en clústeres permite a los VNF aprovechar características como la sincronización de configuración y el uso compartido de estados. Tenga en cuenta que estas características varían según el proveedor y la licencia.
Los dispositivos agrupados se tratan como un solo dispositivo en el portal de Equinix. Las conexiones virtuales que se construyen en el clúster están conectadas a ambos dispositivos, pero solo se muestran como una sola conexión, porque la unidad de espera hereda las conexiones de la unidad activa.
La agrupación en clústeres permite a los clientes implementar opciones resilientes más avanzadas para servicios virtuales donde se requiere alta disponibilidad. Se basa en la redundancia de dispositivos mediante el uso de características del proveedor que aumenta la confianza del cliente de que se están implementando de una manera que les resulta familiar. Esto proporciona opciones para implementar redes virtuales más complejas y amplía los casos de uso actuales para Network Edge.
| Dispositivos redundantes | Dispositivos agrupados | |
|---|---|---|
| Vendedores autorizados en NE | Todo | Juniper, Palo Alto Networks, Fortinet |
| Número de dispositivos activos | 2 | 1 |
| Dispositivos lógicos | 2 | 1 |
| Gestión compartida | No | Sí* |
* A partir de marzo de 2021, un clúster de Palo Alto Networks solo permite el acceso de gestión a la unidad activa. Se está estudiando una solución para proporcionar acceso a la unidad de reserva.