Grupos de enlace de dispositivo
Un grupo de enlace de dispositivos (DLG) es un servicio de Network Edge con el que dos o más dispositivos virtuales pueden conectarse como un grupo dentro o a través de múltiples metros. Un DLG se utiliza típicamente para el encadenamiento de servicios (conectando varios tipos de dispositivos, como firewall y routers, juntos), la columna vertebral, o para propósitos de redundancia.
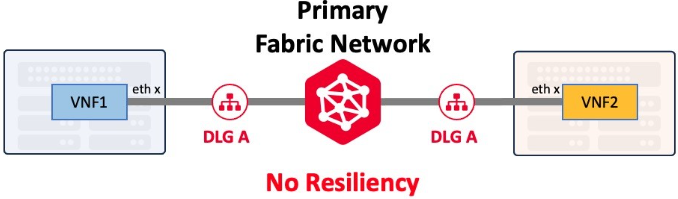
El servicio de enlace de dispositivos crea una LAN de malla completa de capa 2 entre dos o más dispositivos Network Edge a los que puede acceder un usuario.

La vinculación de dispositivos puede utilizarse para realizar varios casos de uso:
- Conecte dispositivos virtuales entre Metros para crear una WAN u otra configuración de red privada.
- Dirigir el flujo de tráfico de un dispositivo a otro en secuencia, o "encadenar" los elementos.
- Conecta los dispositivos redundantes entre sí para sincronizarlos utilizando los protocolos pertinentes.

Los enlaces de dispositivo solo establecen la conectividad de la capa 2 y no especifican el enrutamiento exacto o el flujo de tráfico en la capa 3. Esto debe crearse a través de la configuración de los protocolos de interfaz y otras necesidades.
Aunque el enlace del dispositivo es una construcción de Capa 2, el direccionamiento IP, el ASN Global y algunos otros pasos son necesarios para una correcta configuración.
El servicio de enlace de dispositivos tiene los siguientes atributos y especificaciones:
| Requisitos de datos | Notas | |
|---|---|---|
| Dispositivo | Nombre del dispositivo virtual | Especifique cada dispositivo que forma parte del grupo de enlaces general. El número de dispositivos permitidos en un solo DLG está limitado a 29 dispositivos. Sin embargo, existen limitaciones prácticas para el enrutamiento, por lo que recomendamos que ningún grupo supere los 10-12 dispositivos totales. |
| Nombre del grupo de enlace de dispositivo | No puede superar los 50 caracteres; debe ser exclusivo de su cuenta. | Nombre de grupo común que requiere el uso de una única interfaz en cada dispositivo que forma parte del grupo. |
| Interfaz del dispositivo | Cada dispositivo del grupo requiere una única interfaz dedicada al grupo de enlace de dispositivos; el sistema determina automáticamente la siguiente interfaz disponible que debe asignarse. | Un dispositivo puede formar parte de más de un grupo, pero cada dispositivo está en una interfaz independiente. |
| Pool de direcciones IP | Esta opción debe ser IPv4 y en formato CIDR: Solo subred única. El grupo de direcciones IP es un campo obligatorio al crear un DLG. | La dirección IP puede ser una dirección pública o privada y está definida por el usuario. Cuando se agregan dispositivos al grupo, a cada uno se le asigna una dirección de superposición desde la subred hasta que la subred se agote. Una vez agotado, el enlace del dispositivo no puede aceptar dispositivos adicionales. Si bien la mayoría de los usuarios suelen tener grupos pequeños, el grupo de direcciones IP no se puede aumentar o agregar una vez que se define. Le recomendamos que coloque una piscina lo suficientemente grande en el grupo por lo que hay poco riesgo de agotamiento en el futuro. |
| Dirección IP Interfaz | La dirección IP debe configurarse manualmente mediante la CLI del dispositivo. | A medida que se añaden dispositivos, se asigna una dirección IP a la interfaz a partir del pool o subred definidos. |
| Velocidad del metro | Número entero de 1-10000 | Medido en Mbps, es el caudal total posible dentro y fuera del metro. |
| ASN global | Cada dispositivo del grupo debe tener un ASN especificado para realizar el peering BGP. El ASN global necesita ser configurado manualmente usando Device CLI. | Esta configuración ASN global no es exclusiva de Device Link, pero si no se han creado otros servicios o configuraciones cuando se agrega un dispositivo al grupo, se debe especificar un ASN para el dispositivo. Si ya se especificó un ASN global para una conexión, un túnel VPN u otro servicio, el sistema utiliza automáticamente ese ASN en su lugar. |
Para crear un enlace de dispositivo entre varios dispositivos, es necesario definir un grupo de enlace de dispositivo único. Este grupo tiene un nombre común y requiere el uso de una única interfaz en cada dispositivo que forma parte del grupo. Un dispositivo puede ser parte de más de un grupo, pero cada dispositivo está en una interfaz discreta:

Los usuarios pueden agregar un dispositivo por metro por grupo de enlaces de dispositivos. El tráfico viaja de un dispositivo a otro entre los metros utilizando la misma columna vertebral que usa Equinix Fabric.
Los enlaces de dispositivo se pueden crear usando las API de Network Edge. Para obtener más información, consulte Network Edge API – Crear enlace de dispositivo .
Consideraciones sobre el rendimiento de DLG
El tráfico que entra y sale de un metro es vigilado como una única medida de rendimiento para cada metro. Esto es importante de entender para que los usuarios puedan configurar el enlace del dispositivo para optimizar el flujo de tráfico y el enrutamiento superpuesto que se pretende.
Por ejemplo, en una configuración de malla completa los usuarios suelen tener la misma configuración de caudal en cada metro, como se muestra:

Alternativamente, si la intención con un grupo Device Link es establecer un esquema de enrutamiento hub and spoke, los usuarios pueden añadir límites de rendimiento como el que se muestra a continuación:

A medida que se agrega funcionalidad para permitir que más de un dispositivo por metro entre en un enlace de dispositivo, este diseño y configuración de rendimiento se vuelven críticos. Esta configuración sigue siendo un ajuste por metro, no un ajuste por dispositivo de rendimiento. Dentro del metro, no hay una política de rendimiento obligatoria, pero puede haber otras limitaciones, como el rendimiento del dispositivo en sí, la capacidad disponible en el nodo de cómputo o el tráfico de mejor esfuerzo que compite con otro tráfico.
Cuando fluye más tráfico hacia o desde un metro del que se asigna (por ejemplo, desde el diseño de enrutamiento o el rendimiento), los paquetes se descartan ya que es un servicio de mejor esfuerzo. Los usuarios pueden editar y cambiar la cantidad permitida para cada metro en cualquier momento.
Debido a que un solo dispositivo puede formar parte de varios enlaces de dispositivo, los usuarios también pueden usarlo para superponer patrones de tráfico unidireccionales para algunos casos de uso, como firewalls que filtran el tráfico y luego lo devuelven a otro dispositivo. El siguiente diagrama es un ejemplo de esto:

El enlace del dispositivo siempre puede ser bidireccional, dependiendo de las reglas de enrutamiento de superposición que el usuario cree.
Enlace de dispositivos y redundancia de dispositivos
Un enlace de dispositivo puede contener cualquier combinación de dispositivos primarios y secundarios que también forman parte de un emparejamiento redundante. Este es el caso incluso si la combinación no representa los mismos pares. Por ejemplo, un enlace de dispositivo podría incluir teóricamente el dispositivo principal del par redundante A y el dispositivo secundario del par redundante B.

Algunos dispositivos virtuales pueden restringirse el uso de enlaces de dispositivos debido a configuraciones que son nativas del proveedor o la configuración actual. El sistema indica cuando un dispositivo no es elegible para formar parte de un enlace de dispositivo. Estos son algunos ejemplos de por qué no se puede permitir un dispositivo virtual:
- El dispositivo no tiene más interfaces disponibles
- El dispositivo ya forma parte del mismo grupo (no se puede añadir dos veces).
- No hay direcciones IP adicionales que asignar del grupo de clientes original que se definió.
Redundancia de enlaces de dispositivos
Los Grupos de Enlace de Dispositivos (DLGS) se pueden crear con o sin redundancias. Es importante entender cómo se crean los DLGS redundantes para una mejor arquitectura resiliente del servicio Network Edge. Consulte Resiliencia de enlaces de dispositivos para obtener más información.