Lista de control de acceso a la interfaz primaria
El servicio ACL de interfaz primaria permite a los usuarios introducir uno o más bloques de direcciones IP que están permitidas (o ALLOW en el léxico de filtrado de rutas) para acceder a la interfaz primaria habilitada en todos los dispositivos. se cubren la pila de software y los principales componentes del OSS/BSS, así como el "paseo de paquetes" desde los dispositivos virtuales hasta la nube y otros destinos.
La ACL opera de manera tradicional a otras ACL de dispositivos de red bien conocidas. Siempre debes tener al menos un bloque de direcciones IP si:
- Pretende acceder al dispositivo directamente mediante SSH, GUI web u otros medios.
- Su dispositivo es controlado y administrado por SaaS o cualquier otro paquete de software o software de terceros, como con un dispositivo SD-WAN. La orientación de los proveedores debe indicar qué direcciones son necesarias.
- Su intención es pasar cualquier tráfico al dispositivo a través de la interfaz pública de Internet.
- Desea habilitar túneles VPN desde el dispositivo a ubicaciones remotas a través de la Internet pública.
Equinix tiene automáticamente acceso básico al dispositivo, pero sin habilitar al menos un bloque de direcciones permitidas, estas acciones no funcionarán para los clientes fuera de las operaciones de Equinix. Una vez que se introduce una dirección, la orquestación de Equinix habilita esta lista de Permitir en varias ubicaciones:
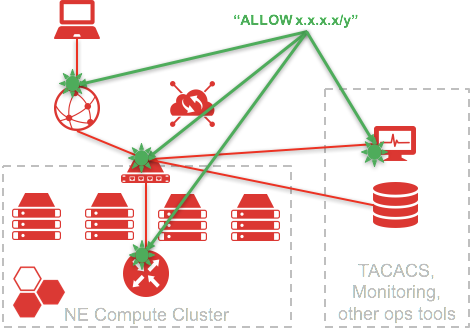
Esto incluye, pero no se limita a:
- Interfaces en el router de la pasarela pública para el acceso público a Internet
- Interfaces de la parte superior del bastidor orientadas hacia los routers GW
- Interfaz primaria o de Internet en la VNF
- Seleccionar herramientas de resolución de problemas y operaciones
El servicio ACL de la interfaz primaria tiene los siguientes atributos:
| Valores | Requisitos de datos | Notas | |
|---|---|---|---|
| Configurar antes del lanzamiento | No/NA | ||
| Configurar en el lanzamiento: | Sí | En la sección Servicios adicionales del nuevo dispositivo. | |
| Configurar durante el ciclo de vida: | Sí | En la sección Servicios adicionales de los detalles del dispositivo. | |
| Opcional u obligatorio | Opcional | Puede ser necesario en algunos dispositivos, consulte el perfil del dispositivo o los detalles para obtener más información. | |
| Dirección IP | x.x.x.x/y | Dirección IPv4 en formato numérico; donde X es mín. 0 y máx. 255, e y es mín. 1 y máx. 32 | El sistema bloquea 0.0.0.0/0; el sistema no valida o verifica los bloques de direcciones o la propiedad contra un IRR en este momento; puede ser público o privado. |
| Dispositivo | UUID; Obligatorio | alfanumérico | En el portal, el UUID del dispositivo se asume basándose en el dispositivo actualmente activo que el usuario está viendo. |
| Cuántos bloques IP por dispositivo | 50 | ||
| Cuántas direcciones IP por cuenta | Ilimitado | NA | |
| Tamaño máximo de CIDR/Subred | Ninguna | /1 o inferior; bloques de sistema /0 | |
| ¿Requiere lo mismo en el secundario? | No | Pueden ser iguales o diferentes. |
Al agregar este servicio a un par redundante, debe especificar si desea que se agregue el mismo conjunto de direcciones IP al dispositivo secundario. También puede especificar una lista diferente.
Equinix mantiene un servidor TACACS que permite a los usuarios SSH acceder a los dispositivos desde direcciones IP permitidas y desde routers troncales de Internet. Este servicio informa a la infraestructura de Equinix qué direcciones IP y subredes pueden acceder al dispositivo. Este servicio funciona tanto para usuarios individuales a través de un cliente SSH como para software, aplicaciones u orquestación de terceros que administran el dispositivo. Es por esta razón que un usuario podría necesitar configurar este servicio incluso si no tiene usuarios definidos, como:
- Un dispositivo SD-WAN en el que SaaS externo gestiona el acceso
- Un paquete de software de rendimiento de red que captura traps SNMP a través de la interfaz SSH
- Software de terceros u orquestación que controla este dispositivo
- Muchos otros escenarios posibles
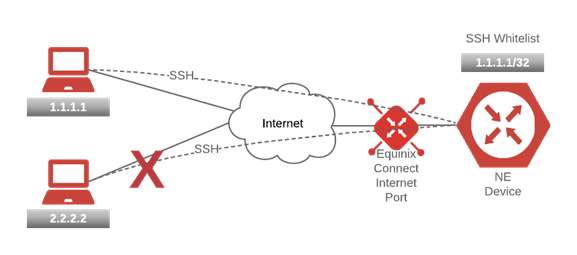
Aunque los bloques están limitados a 50, el usuario puede ingresar efectivamente un gran número de direcciones concurrentes si es necesario al contabilizar la subred. El sistema restringe algunas entradas (como una entrada de “Permitir todo” 0/0, y algunos espacios de direcciones privadas). En cualquier momento durante el ciclo de vida del dispositivo, los usuarios pueden agregar o eliminar de esta lista.
Cuando se hace clic en Guardar, la configuración de todas las direcciones permitidas se envía al dispositivo. Si esto incluye la eliminación o el cambio de una dirección, el servicio se interrumpe para cualquier persona asociada con esa dirección que intente acceder al dispositivo.
Todos los usuarios listados en el servicio de acceso de usuario pueden acceder al dispositivo desde todas las direcciones enumeradas en este servicio. Equinix recomienda que agregue el menor número posible de direcciones permitidas en una subred tan pequeña como sea posible. Los usuarios deben consultar con su organización corporativa de TI para determinar las direcciones de origen probables de aquellas personas o sistemas que necesitan acceder al dispositivo. Los usuarios individuales pueden usar un servicio como whatsmyip para determinar la dirección pública desde la que está configurando en su computadora o terminal.
Equinix no valida la propiedad de las subredes IP introducidas con ningún registro como ARIN. Todo el tráfico de estas direcciones es responsabilidad exclusiva del cliente.