Servicios de red y seguridad
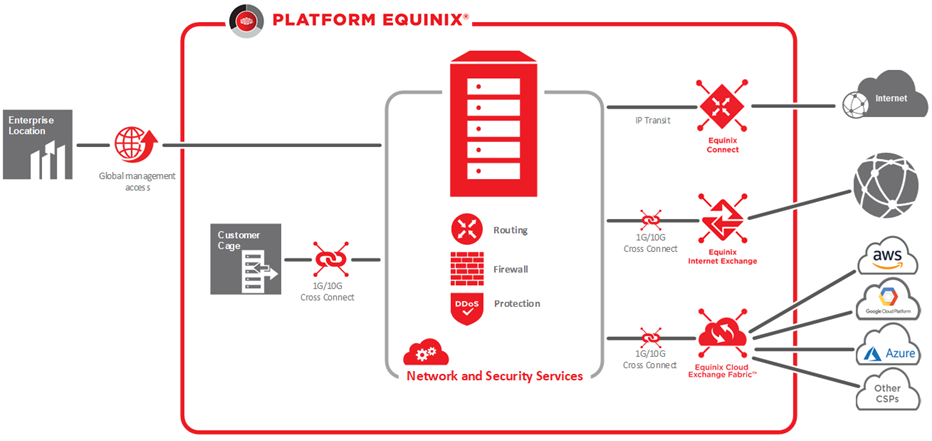
Red y seguridad incluye soluciones de red personalizadas o una opción de capa de seguridad adicional que incluye firewalls administrados y Protección DDoS administrada. Para obtener más información, consulte:
- Protección gestionada contra DDoS
- Connect del Cliente
- Firewall Administrado
- Dispositivo de red gestionado
- Mantenimiento y soporte – N&S
Protección DDoS gestionada
Un ataque de denegación de servicio distribuido (DDoS) se produce cuando un atacante intenta hacer que una máquina o un recurso de red no esté disponible para sus usuarios previstos interrumpiendo temporalmente o indefinidamente los servicios de un host conectado a Internet. El tráfico entrante que inunda a la víctima proviene de muchas fuentes diferentes que efectivamente hace imposible detener el ataque simplemente bloqueando una sola fuente. En tales ataques, tratan de impedir que los sistemas procesen solicitudes de usuarios genuinos y hacen que los servicios no estén disponibles, lo que lleva a la pérdida de ingresos y clientes insatisfechos.
La protección DDoS es una de las primeras funciones de control de la seguridad que las empresas deben diseñar e implantar para defenderse de las crecientes amenazas a la seguridad de su infraestructura digital, aplicaciones en la nube, sitios web y otros servicios.
El servicio Equinix Managed DDoS Protection protege su infraestructura contra esos ataques DDoS volumétricos. Está disponible como un complemento totalmente administrado para el servicio Equinix Internet Access. Equinix Internet Access proporciona conexiones de Internet superiores, resistentes y de baja latencia, de un solo hogar o de múltiples hogares en centros de datos de Equinix IBX.
Nuestro servicio protege subredes completas y está disponible en casi todos los centros de datos de Equinix IBX en el Reino Unido. Se basa en un modelo de suscripción, evitando los altos costos de los dispositivos de detección y mitigación de DDoS en las instalaciones, que pueden oscilar entre decenas y cientos de miles de libras.
A diferencia de un servicio Anti-DDoS basado en la nube, nuestro servicio no incurre en latencia adicional cuando no está bajo ataque, por lo que no influye en el rendimiento de su aplicación. El tráfico solo se redirige cuando estás bajo ataque, asegurando que la latencia no se vea afectada durante tiempos de paz.
¿Cómo funciona?
Durante el onboarding, usted proporciona sus direcciones IP y la dirección de correo electrónico para las notificaciones, tras lo cual se configura el servicio.
El tráfico entrante de Internet entra en la red Equinix Internet Access a través de routers fronterizos. Los sensores de red conectados a estos routers escanean continuamente el tráfico entrante para identificar patrones irregulares o aumentos repentinos de volumen como resultado de ataques DDoS. En cuestión de segundos después de que nuestros sensores de red detectan un ataque, el tráfico se redirige automáticamente desde la dirección IP afectada a la infraestructura de mitigación de DDoS.
La infraestructura de mitigación de DDoS filtra instantáneamente todo el tráfico anormal y reenvía solo el tráfico limpio al origen de la aplicación. Esta redirección se detiene automáticamente una vez que finaliza el ataque DDoS. Se le notificará después de que identificemos un ataque DDoS en su infraestructura, con un informe por correo electrónico que contiene todos los detalles sobre el ataque. La siguiente imagen muestra la arquitectura de la infraestructura de mitigación de DDoS. Esta infraestructura impide que el tráfico ilícito sobrecargue sus servidores de aplicaciones críticas, al tiempo que permite el tráfico de red hacia y desde sus usuarios finales.
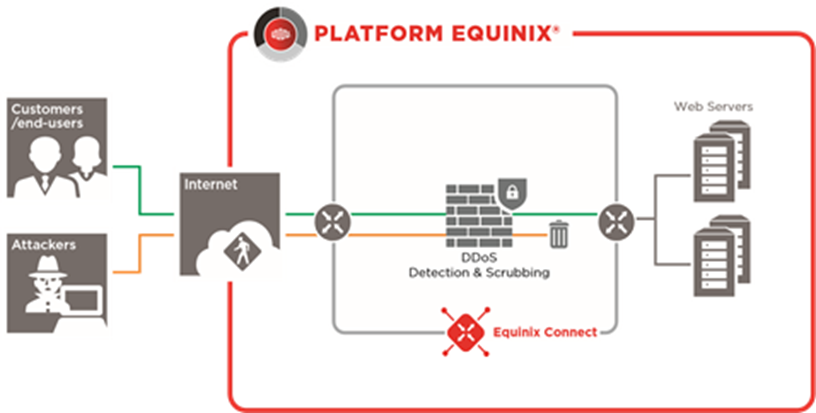
El servicio Equinix Managed DDoS Protection protege las conexiones Equinix Internet Access con velocidades de 1 puerto Gbps o 10 Gbps. Se puede combinar con los rangos IP estándar de propiedad de Equinix o con el espacio de direcciones (PI) independiente del proveedor de propiedad del usuario cuando se conecta con Equinix.
Unidades de compra
La tarifa mensual de la Protección DDoS gestionada se basa en los puertos físicos asignados a la conexión Equinix Internet Access que desee proteger, así como en cualquier dirección IP adicional de un tamaño de subred /24 o superior.
Escalar los costos de IP
- Si utiliza Equinix Internet Access y tiene bloques IP más pequeños que un /24 (256 direcciones), como /29s (8 direcciones) o /28s (16 direcciones), y luego añade más bloques pequeños con el tiempo, los tenemos en cuenta todos.
- Tanto si empieza con un tamaño pequeño y va creciendo como si empieza con un bloque grande, se aplicarán cargos adicionales si alcanza o supera un tamaño /24 en total.
- Si solicita inicialmente un bloque /24, trae su propio bloque de /24 o mayor, o tiene varios bloques que se suman, estos escenarios implican costes adicionales.
Lea también Asignación de IP de Equinix .
| Producto | Velocidad |
|---|---|
| Protección DDoS gestionada | 1 Gbps (configuraciones de puerto único o doble) |
| Protección DDoS gestionada | 10 Gbps (configuraciones de puerto único o doble) |
| Protección DDoS gestionada (complemento) | Rango IP protegido /24 adicional (tipo PI o PA) |
| Protección DDoS gestionada (complemento) | Rango de IP protegida /23 adicional (tipo PI o PA) |
| Protección DDoS gestionada (complemento) | Rango de IP protegida /22 adicional (tipo PI o PA) |
La opción de complemento significa que primero debe elegir un servicio base de 1 Gbps o 10 Gbps. A continuación, puede agregar bloques de /24 IP adicionales a su pedido si son aplicables.
La cuota mensual de la Protección DDoS gestionada depende de dos factores principales:
-
Puertos físicos: El número de puertos físicos conectados a su Equinix Internet Access que necesitan protección.
-
Direcciones IP adicionales: Si su empresa tiene más direcciones de Internet de las habituales, ya sea emitidas por Equinix Asignado por un Proveedor (PA) o Independiente del Proveedor (PI), puede protegerlas por un costo adicional. Esta opción es aplicable para bloques únicos de 256 direcciones IP (/24) o mayores.
Cliente Connect
Customer Connect satisface su necesidad de ampliar la conectividad de red entre su ubicación y el centro de datos Equinix.
Los beneficios que ofrece son:
- Usted contrata con una sola parte la Colocation y la conectividad con el centro de datos.
- Dispone de un único punto de contacto para que no le molesten las partes que se remiten unas a otras en caso de avería.
- Se le ofrece un paquete completo, con Cross Connect(s) proporcionadas como parte del servicio desde el punto de demarcación del transportista hasta sus bastidores o IPS si es necesario.
Equinix compra conexiones al por mayor de varios operadores y gestiona estas conexiones. Su ubicación está conectada al centro de datos de Equinix a través de una conexión WAN. Dentro del centro de datos de Equinix, se instala un Cross Connect, si es necesario, entre el punto donde la conexión entra en el centro de datos, sus racks o su(s) plataforma(s) IPS. Todos los procesos se llevan a cabo bajo la supervisión de los Servicios Gestionados de Equinix.
Variantes de servicio
A continuación se describen las distintas variantes de implementación.
Los acuerdos de nivel de servicio (SLA) se basan en los niveles de servicio del transportista elegido y acordados con el cliente.
Doble conexión de clientes
En el siguiente diagrama se muestra una conexión dual del cliente y puede proporcionar redundancia entre la ubicación de la sucursal y Equinix. Se hace el máximo esfuerzo para garantizar que las conexiones estén separadas geográficamente entre sí y, cuando sea posible, siga diversos caminos.
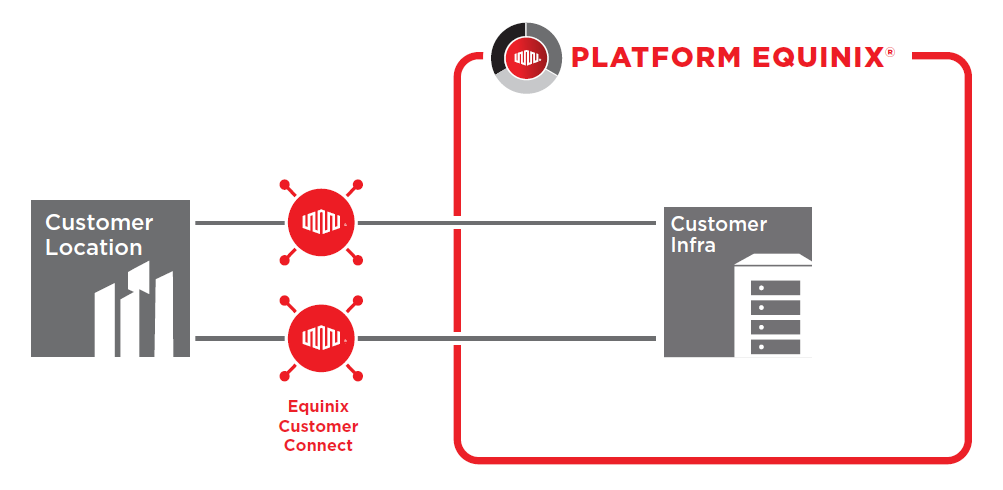
Se establecen acuerdos con el transportista sobre el mantenimiento de ambas conexiones, lo que minimiza la posibilidad de fallos simultáneos y la pérdida de servicio.
Centros de datos Equinix IBX geográficamente separados
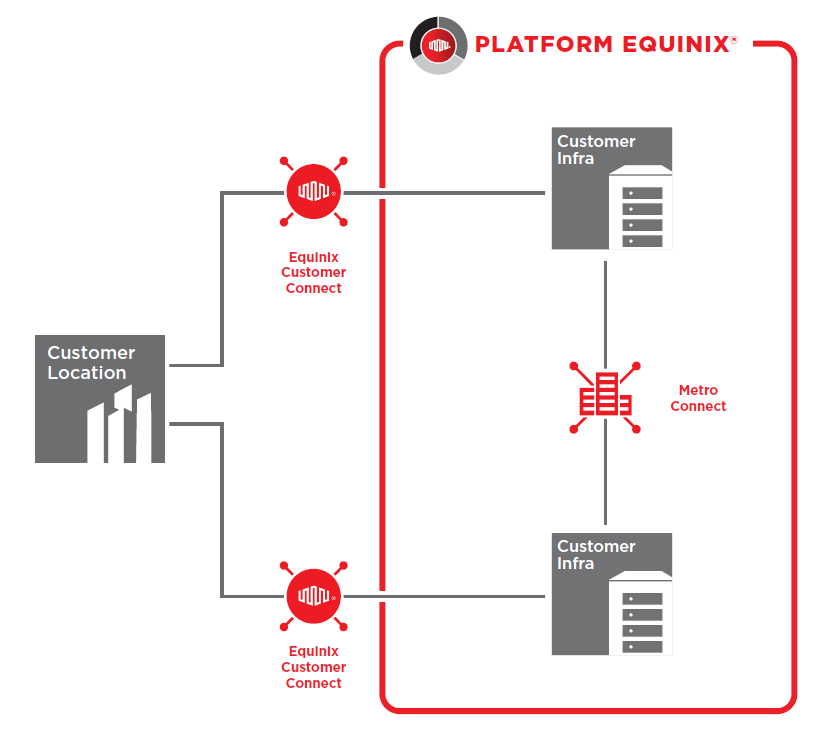
Si desea una conexión redundante con dos centros de datos Equinix geográficamente diferentes, puede combinarse con un Metro Connect o Equinix Fabric entre los sitios. Esto crea una topología tolerante a fallos; si una de las conexiones de conexión del cliente falla, la otra conexión del cliente se hace cargo de la conexión y el tráfico, y la conexión de Metro Connect o Equinix Fabric todavía puede llegar al otro centro de datos de Equinix. La solución específica es implementada por Equinix, en función de sus requisitos y opciones.
Opciones
El servicio está disponible con las opciones que se muestran en la tabla.
| Tema | Opciones estándar | Comentarios |
|---|---|---|
| Capacidad | 1, 8, 10, 16, 32, 40, 100 Gbps | Otros anchos de banda a petición |
| Interfaz Equinix lado CC | Largo alcance (SMF) | Otros modos a petición |
| Interfaz lado cliente | Largo alcance (SMF) | Otros modos a petición |
| Implementación | Simple o redundante | 2 conexiones a centros de datos Equinix separados geográficamente previa solicitud |
Límite
Los plazos de entrega pueden verse afectados dependiendo de la disponibilidad "on-net" de la ubicación del cliente. Si bien tenemos varios operadores preferidos para estos servicios, su capacidad para conectarse en el sitio remoto (no Equinix) está fuera del control de Equinix.
Firewall administrado
El servicio Firewall administrado forma parte de la cartera de redes y seguridad de los servicios gestionados de Equinix. Los servicios proporcionan protección de la infraestructura DE TI a través de conjuntos de reglas de firewall (filtros) configurados por personal cualificado de Equinix en consulta con el cliente.
Con el servicio de firewall administrado, Equinix ofrece la posibilidad de adquirir la funcionalidad y capacidad de firewall escalable dentro del servicio de plataforma de infraestructura. Esto protege la infraestructura contra los ciberataques y evita que los datos caigan en manos equivocadas.
Categorizado como un firewall de red, este es un sistema de seguridad de red que monitorea y controla el tráfico de red entrante y saliente basado en reglas de seguridad predeterminadas. Este conjunto de reglas de seguridad se acuerda con el usuario de antemano. Con el conjunto correcto de reglas, el firewall crea una barrera entre una red interna de confianza y las redes no de confianza.
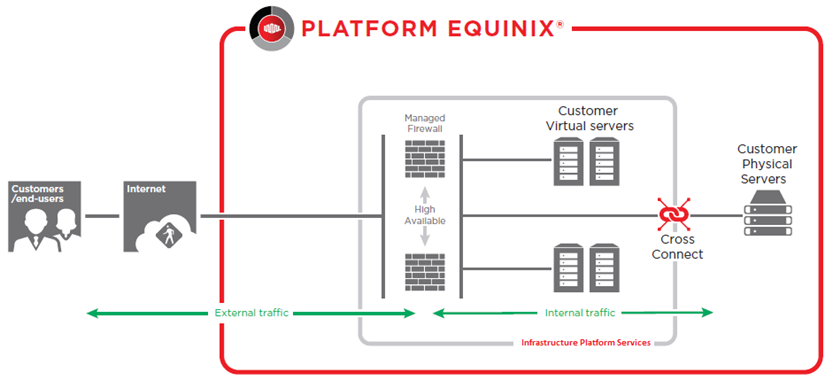
Los servicios administrados de Equinix implementan el firewall como un dispositivo virtual dentro de la plataforma IPS. Esto ofrece una solución a prueba de futuro, flexible y rentable que puede dimensionarse dependiendo de la capacidad o funcionalidad requerida.
Algunas de las ventajas que ofrece el servicio son
- Uso de la última tecnología de cortafuegos
- Sin grandes inversiones por adelantado, gracias a la facturación mensual
- Elección de licencias funcionales además del cortafuegos de nueva generación básico, como la protección avanzada frente a amenazas o la gestión unificada de amenazas completa.
- Alta disponibilidad (basada en el nivel de servicio)
Si el usuario tiene requisitos específicos, también se puede utilizar hardware físico dedicado bajo petición especial.
A continuación se muestra cómo funcionan los servicios de cortafuegos para los clientes de IPS, así como para los clientes de Colocation que operan con su propio hardware.
Variantes de servicio
El firewall se puede suministrar en varios tipos dependiendo de la capacidad requerida del usuario. Varios tamaños están disponibles, y nuestros expertos pueden sugerir opciones que mejor se adapten a sus resultados deseados. La capacidad máxima suministrada depende de la licencia elegida y de las funcionalidades ofrecidas.
Cuando las funciones de prevención de intrusiones están habilitadas en el firewall, Equinix reenvía los eventos y/o informes de registro relacionados al cliente o sistema del cliente en un horario acordado. El cliente debe proporcionar conectividad al receptor del registro, para que los eventos se puedan enviar con éxito. Equinix no funciona como un servicio de Centro de Operaciones de Seguridad (SOC) para clasificar eventos relacionados con la seguridad.
Dispositivo de red gestionado
Los servicios gestionados de Equinix ofrecen dispositivos de red dedicados de nivel empresarial para formar parte de una solución adaptada a los requisitos de cada cliente. Las soluciones suelen ser una combinación de Equinix Fabric, Conexión al cliente, Equinix Internet Access, Metro Connect y Firewall administrado y/o dispositivos de red.
Los casos de uso incluyen:
- Rampa de acceso a la nube
- Habilitación híbrida/multicloud
- Servicios de red resistentes
- Peering y gestión de BGP
Mantenimiento y asistencia
Los niveles de disponibilidad del servicio se muestran en la siguiente tabla.
| Nivel de disponibilidad | Disponibilidad (%) |
|---|---|
| Nivel estándar de red y seguridad | 99.95%* |
*SLA sólo disponible para configuraciones redundantes
Incidentes
Parámetros del incidente
| Ventana de servicio | Disponibilidad |
|---|---|
| Ventana de servicio de reparación de incidencias | 24x7 |
Priorización de incidentes
| Prioridad | Impacto |
|---|---|
| Crítica | El servicio no está disponible |
| Alto | El Servicio está disponible con funcionalidad reducida |
| Normal | El servicio está disponible pero existe un riesgo evidente para el servicio |
| Bajo | Solicitud de trabajo o cambio |
Tiempos de reacción ante incidentes
| Prioridad | Rendimiento del trabajo | Tiempo de reacción |
|---|---|---|
| Crítica | 24x7 | 0,5 Horas |
| Alto | 24x7 | 1 Hora |
| Normal | 9x5 | 8 Horas |
| Bajo | 9x5 | 16 Horas |
Mantenimiento
Las actividades de mantenimiento programadas son anunciadas por la gestión de cambios de Equinix al menos dos semanas antes del inicio de los trabajos.
Para el mantenimiento de emergencia, Equinix se reserva el derecho de desviarse de cualquier acuerdo. En la situación anterior, se puede programar inmediatamente una solicitud de mantenimiento de emergencia, después de lo cual se le informa cuando se lleva a cabo el mantenimiento.