Administrado Private Cloud Single Inquilino
Un entorno de inquilino único gestionado en la nube privada está configurado para su uso por un solo cliente (inquilino único).
La infraestructura de un solo inquilino consiste en unidades de cómputo dedicadas con almacenamiento compartido y recursos de red. Managed Private Cloud Single Tenant se entrega en un clúster que comprende al menos tres hosts donde los recursos de cómputo se pueden utilizar de manera eficiente. Estos recursos se pueden configurar y administrar a través de un portal.
Computación de inquilino único gestionada en la nube privada
El host en un entorno de inquilino único gestionado de la nube privada se basa en una configuración de servidor estándar.
Para entornos de nube privada gestionados con requisitos de memoria más exigentes, hay opciones de CPU y memoria densa. Esto se puede utilizar bajo petición.
La siguiente tabla enumera los tipos de servidores de hipervisor disponibles actualmente con la cantidad de capacidad utilizable que un único servidor de hipervisor añade a un clúster.
| Tipo de anfitrión | Caso práctico | GB DE RAM | Núcleos CPU | Velocidad del núcleo de la CPU |
|---|---|---|---|---|
| Tipo de host de nube privada administrada | Computación genérica | ≥ 512 | ≥24 | ≥ 2,2 GHz |
| Administrado Private Cloud Host Type+ | CPU densa | ≥ 512 | ≥32 | ≥ 2,2 GHz |
Managed Private Cloud Single Tenant se entrega en un clúster. Un clúster consta de tres o más hosts/hipervisores del mismo tipo y está configurado de forma N+1. Las configuraciones de más de 10 hosts se configurarán de forma N+2. En todos los casos, la capacidad de conmutación por error se incluye en la cantidad total de host de cómputo comprado por el cliente.
Almacenamiento de un solo inquilino gestionado en la nube privada
El almacenamiento es una parte fija de la plataforma Managed Private Cloud y está disponible en una variedad de políticas de almacenamiento que representan diferentes niveles de rendimiento (niveles). Cada disco asignado a una máquina virtual está vinculado a la política deseada en la creación y de esta manera obtiene el nivel de rendimiento deseado.
En la tabla siguiente se muestra un resumen de las políticas de almacenamiento.
| Tipo | Nivel | Uso | Máx. Gbps | Max. Rendimiento* |
|---|---|---|---|---|
| SSD | 0 | Base de datos empresarial (registros), IA, aprendizaje automático | 10 | 15000 IOPS |
| Copia de seguridad | 1 | Copia de seguridad en caliente, archivo | 2 | 1000 IOPS |
| Objeto | 2 | Copias de seguridad, archivos e imágenes de Cold Tier | 0.5 | 500 IOPS |
* Valor máximo de IOPS al 65% de lectura / 35% de escritura con un tamaño de bloque de 8 KB por host.
Características de Managed Private Cloud Single Tenant Storage
Las siguientes características se aplican al uso de políticas de almacenamiento dentro del entorno:
- El tamaño mínimo recomendado del disco virtual es de 40 GB
- El tamaño máximo recomendado del disco virtual es de 8 TB
- Los valores de rendimiento son límites por disco virtual asignado a una máquina virtual
- La capacidad de almacenamiento se asigna en múltiplos de 1 TB a una política de almacenamiento específica dentro del VDC.
- La capacidad de almacenamiento se asigna por política en un VDC y no es transferible a VDC adicionales.
Consumo de almacenamiento de inquilino único gestionado en la nube privada
Para calcular el uso de almacenamiento compartido, se suman el consumo por política y la capacidad asignada de todos los discos virtuales vinculados:
- Archivos swap VM
- Instantáneas
- Archivo en una biblioteca (plantillas vApp e ISO)
Ejemplo:
- 1 x VM (50 GB)
- 1 x Instantánea aplicada
- 1 archivo ISO de 5 GB en la biblioteca
Uso total de almacenamiento = 50 GB + 50 GB + 5 GB = 105 GB
Red de inquilinos individuales gestionada en la nube privada
La plataforma Managed Private Cloud ofrece varias funcionalidades de red virtual basadas en VMware NSX que puede configurar mediante autoservicio.
La tabla siguiente ofrece una visión general de estas características individuales.
| Característica | Descripción |
|---|---|
| Estándar (listo para usar) | Redes virtuales L2 Enrutamiento de firewall estándar (estático) IPSec VPN NAT Equilibrio de carga Red VDC estirada |
Traiga su propio dispositivo (BYOD)
Si su organización prefiere usar su propio firewall o dispositivos de red, estos pueden agregarse a la plataforma Managed Private Cloud.
Los dispositivos virtuales deben ser compatibles con la versión principal más reciente de VMware.
Se pueden conectar hasta 8 redes (internas y externas) a un único dispositivo virtual.
Cortafuegos
La plataforma Managed Private Cloud viene con un servicio de firewall básico y la opción de agregar una variante avanzada.
-
Básico: el firewall básico le ayuda a cumplir los requisitos clave de seguridad perimetral, como la creación de DMZ basadas en estructuras IP/VLAN, la traducción de direcciones de red (NAT) y las VPN.
-
Avanzado: El firewall avanzado (distribuido) le permite segmentar las entidades virtuales del centro de datos de su organización, como las máquinas virtuales, en función de los nombres y atributos de las máquinas virtuales. Este firewall avanzado admite un modelo de seguridad de microsegmentación donde se puede inspeccionar el tráfico Este-Oeste.
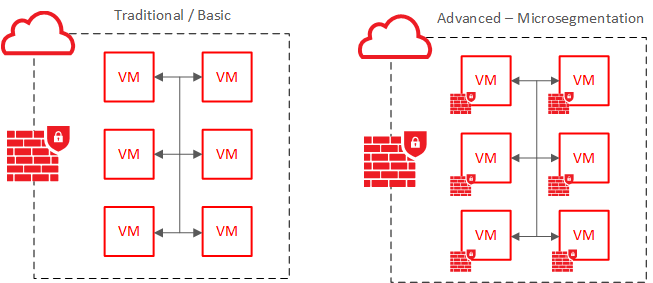
El Firewall avanzado de nube privada gestionado se puede agregar como un pedido adicional.
Copia de seguridad integrada de nube privada gestionada
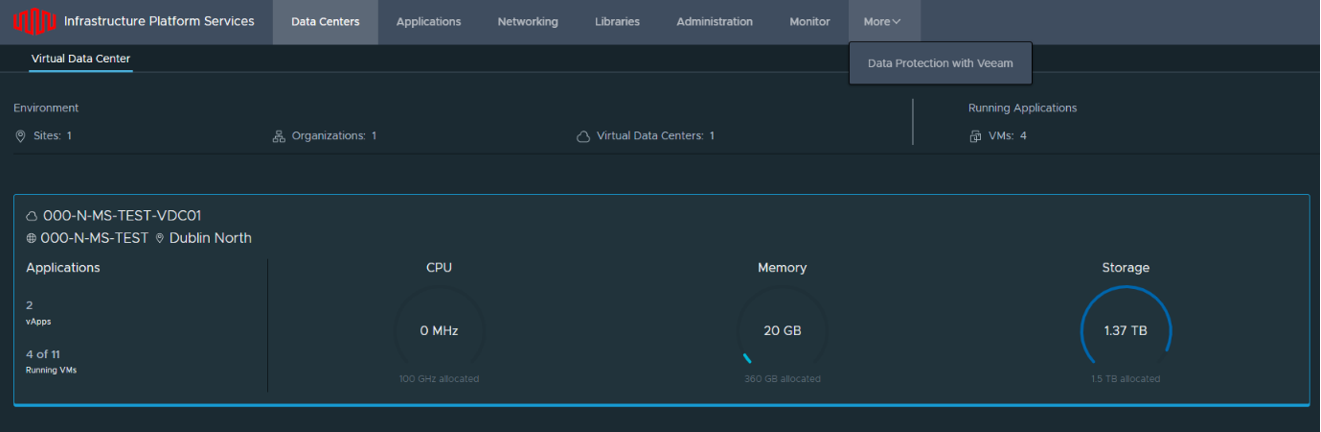
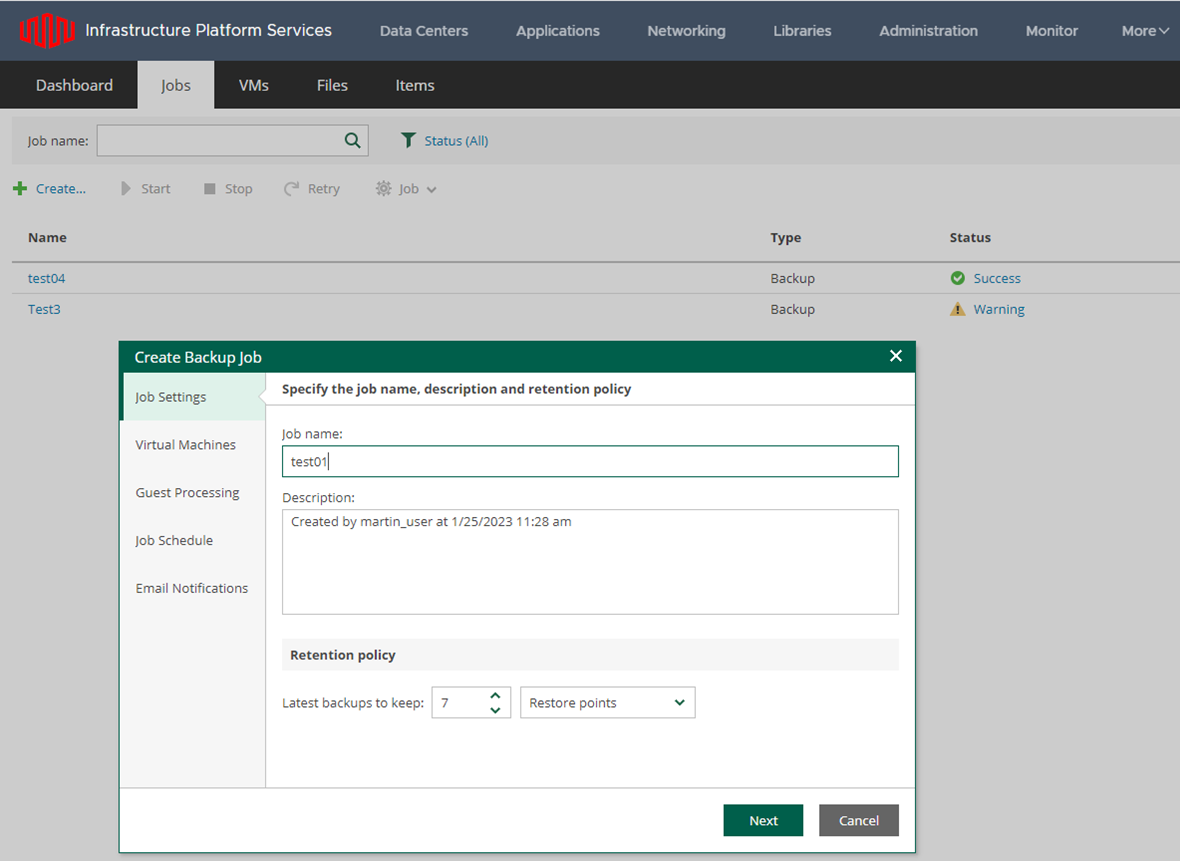
La nube privada gestionada viene con una capacidad de copia de seguridad integrada basada en Veeam Backup y Replicación que es accesible a través del portal web.
Los clientes pueden crear tareas y programas de copia de seguridad para sus cargas de trabajo virtuales, así como restaurarlas a petición.
Se adquiere una combinación de backup y almacenamiento de objetos junto con una licencia de Veeam por objeto/VM protegido.
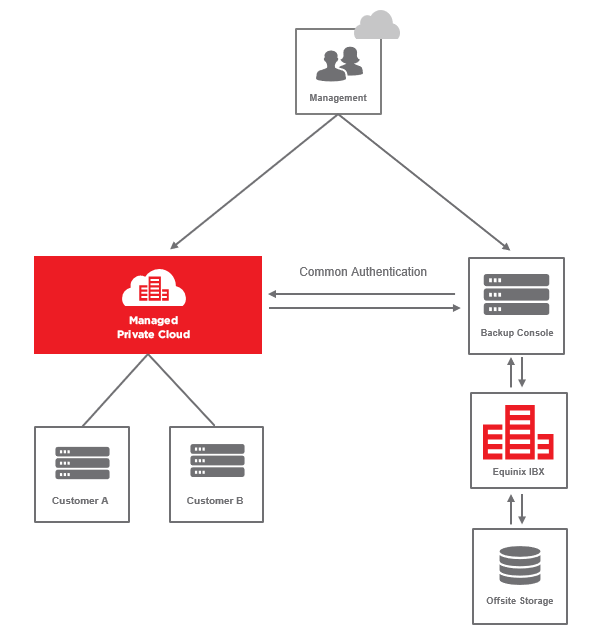
Actualmente, el usuario debe ser administrador de la organización para gestionar las configuraciones de copia de seguridad.
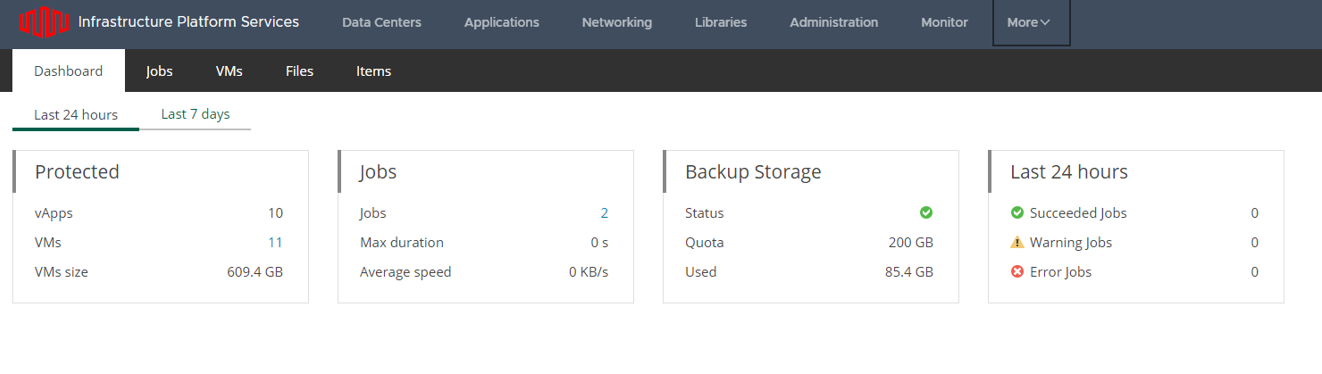
En el menú de copia de seguridad, los clientes pueden ver su consumo actual de almacenamiento de copia de seguridad y las cantidades de cargas de trabajo protegidas.
La tecnología permite configurar y ejecutar fácilmente tareas y programas, así como enviar notificaciones por correo electrónico en caso de éxito o fracaso.
Limitaciones del servicio
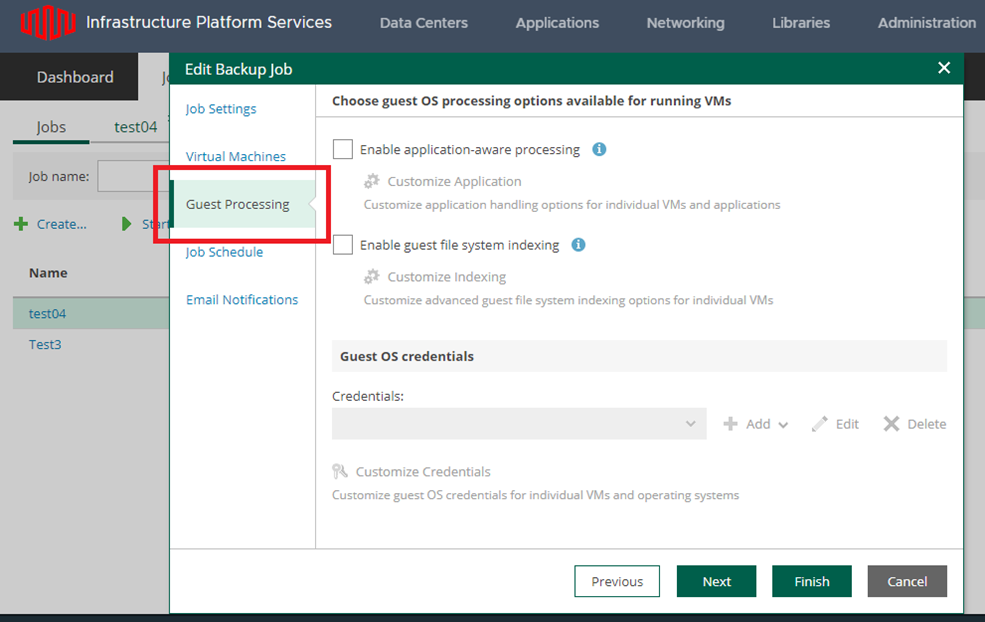
Actualmente, el procesamiento de copias de seguridad con conocimiento de invitado/aplicación no se admite en el modelo de copia de seguridad integrada de la nube privada gestionada. Si este es un requisito para el truncamiento de registros SQL u Oracle, se puede instalar un dispositivo Veeam dedicado dentro del entorno del cliente.
Medición
Equinix Managed Solutions se facturan de las siguientes maneras:
- Línea de base: la cantidad contratada del servicio (por ejemplo, la cantidad de hosts informáticos).
- Exceso: la cantidad de recursos consumidos por encima del valor de referencia (por ejemplo: el almacenamiento contratado es de 10 TB, pero se utilizan 12 TB y el exceso consumido es de 2 TB).
Informes
Dentro del servicio, el cliente puede utilizar las opciones de generación de informes del portal VMware Cloud Director para conocer el consumo de vCPU, GB de vRAM y almacenamiento de su propio centro de datos virtual (VDC).
Restricciones del Servicio
- Mover discos virtuales: No es posible mover discos virtuales entre máquinas virtuales a través del portal web de la nube privada administrada y API. Para ello, cree un ticket a través del Portal de clientes de servicios administrados de Equinix.
- Compartir discos virtuales entre máquinas virtuales: Compartir un disco virtual entre varias máquinas virtuales no se admite en la nube privada administrada. Por esta razón, no se admite el clúster de conmutación por error de Microsoft Windows Server (WSFC) con discos compartidos.
- Acceso NIC físico desde la VM - No se soporta la aplicación de Virtualización de E/S de Raíz Única (SR-IOV).
Relaciones y dependencias
Además de administrado Private Cloud Single Tenant, puede ser necesario adquirir el servicio de copia de seguridad y restauración. Equinix proporciona un servicio de copia de seguridad integrado para la nube privada gestionada que consiste en las herramientas y el almacenamiento necesarios para la recuperación de datos relacionados con VM.
Migración gestionada de nube privada
Los servicios administrados de Equinix ofrecen un servicio de migración para cargas de trabajo locales de VMware existentes a la nube privada administrada. La conectividad elegida se acuerda de antemano, generalmente basada en una conexión a Internet o de conexión directa.
Se implementan varios proxies de Veeam en el entorno del cliente y la replicación de las máquinas virtuales se basa en instantáneas de VMware. Una vez completadas todas las migraciones iniciales, se ejecuta un trabajo de sincronización delta final en el corte.
La migración se liquida con un precio por entorno.
Para obtener más información, consulte Migración a la nube privada administrada .
Equinix Connect
Una parte opcional de su entorno de nube privada administrada es el acceso a la conectividad de red externa. El servicio que hace esto posible se llama Equinix Connect. Este servicio es un componente necesario si, por ejemplo, desea conectarse a su propio gabinete, otro centro de datos de Equinix, una ubicación local, un proveedor de WAN o una combinación de los mismos.
El servicio se adquiere como conexión redundante con un ancho de banda de hasta 10 Gbps.
Si tiene preguntas sobre el uso de ancho de banda adicional, servicios adicionales relacionados con Internet como Anti-DDoS o funciones IDS/IPS, puede ponerse en contacto con un gestor de cuentas de Equinix.
Cliente Connect
El servicio Conectar al cliente le permite establecer conectividad de red entre su sucursal/ubicación de la sede central y el servicio de nube privada administrada de Equinix.
Equinix Fabric
Con Equinix Fabric, puede establecer una conexión con uno o más proveedores de nube pública. Para establecer la conexión dentro de su plataforma de nube privada administrada, se deben instalar dispositivos virtuales para funcionalidades de enrutamiento basadas en BGP. Estos pueden ser proporcionados por Equinix como parte de un pedido.
Firewall administrado
Una parte opcional del entorno de nube privada administrada es una solución de firewall administrado NGFW. Este servicio puede ser relevante para:
- Facilitar el acceso seguro a la nube pública y a otras redes externas.
- Agregue funciones de detección de intrusiones (IDS) / prevención de intrusiones (IPS) a la plataforma de nube privada gestionada.
- Transfiera la gestión operativa del cortafuegos a Equinix.
Las características más importantes del servicio Managed Firewall son:
- Cortafuegos
- Enrutamiento
- Detección y prevención de intrusiones
- Equilibrio de la carga
- VPN
Responsabilidades de inquilino único gestionadas en la nube privada
Estas tablas indican quién es responsable del aprovisionamiento, la instalación y el funcionamiento de la plataforma.
| Instalación y configuración | Equinix | Cliente |
|---|---|---|
| Configuración inicial de la solución de nube privada gestionada adquirida de acuerdo con el diseño | X | |
| Configuración inicial de la capa de gestión para la solución de cliente gestionada Private Cloud | X | |
| Creación, importación y gestión de máquinas virtuales y aplicaciones virtuales | X | |
| Ampliar y reducir máquinas virtuales | X | |
| Gestión de instantáneas de máquinas virtuales | X | |
| Gestione el acceso a las máquinas virtuales con la consola | X | |
| Configuración de la supervisión de máquinas virtuales y aplicaciones virtuales | X | |
| Cree y llene la Biblioteca con sus propios archivos ISO/OVA | X | |
| Separar o agrupar máquinas virtuales por disponibilidad o rendimiento | X | |
| Configurar funciones de red: enrutamiento, cortafuegos, NAT, VPN, etc. | X |
| Gestión operativa | Equinix | Cliente |
|---|---|---|
| Gestión funcional del entorno del cliente dentro del servicio (global) | X | |
| Supervisión y mantenimiento de los componentes subyacentes del servicio prestado | X | |
| Funcionamiento de las funciones de copia de seguridad integradas (programación, etc.) | X | |
| Gestión del producto Managed Backup (si procede) | X | |
| Gestión de la capa de servicios de gestión compartida | X |
Solicitudes de servicio de nube privada gestionadas
Los siguientes cambios estándar se pueden solicitar a través del Portal de clientes de servicios gestionados de Equinix como solicitud de servicio. Las solicitudes básicas están incluidas en el costo de la nube privada gestionada. Servicios adicionales pueden ser solicitados y facturados a una tarifa acordada.
| Nombre de la solicitud | Descripción | Incluido/Adicional |
|---|---|---|
| Ampliar el almacenamiento | Aumento de la cuota de un nivel de almacenamiento | Incluido |
| Amplíe la capacidad informática | Ampliación de la capacidad de la CPU (si procede) | Incluido |
| Lista blanca IP | Añadir IP al rango de confianza para la gestión | Incluido |
| Añadir/borrar usuario | Agregar usuario al portal de Cloud Privada gestionada | Incluido |
| Cambios en la configuración de la máquina virtual y de la red | Creación, adición y modificación de máquinas virtuales y redes dentro del entorno. | Adicional |
| Todos los demás cambios de configuración | Se pueden hacer peticiones de servicios a medida, y el cliente puede determinar y aprobar el coste asociado. | Adicional |