Nube privada gestionada
Managed Private Cloud es la plataforma de infraestructura como servicio (IaaS) que ofrece Equinix Managed Solutions.
Nota: La nube privada gestionada se conocía anteriormente como servicios de plataforma de infraestructura (IPS).
Con Managed Private Cloud, puede adquirir recursos de hardware, crear un centro de datos virtual y habilitar una solución híbrida de baja latencia con los principales CSP (como AWS, Azure, Google Cloud, Oracle Cloud y Salesforce).
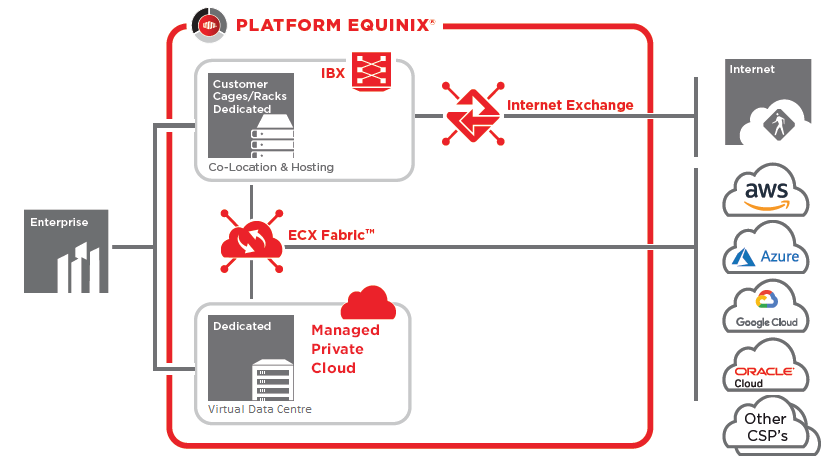
Managed Private Cloud consta de recursos dedicados de computación, almacenamiento y redes, gestionados desde un único portal de autoservicio y combinados con otros servicios de la cartera de Equinix, como Managed BackUp, Managed Firewall y Anti-DDoS.
Con disponibilidad en el norte de Dublín (DB3) y en el oeste de Dublín (DB2), se puede lograr la separación geográfica de aplicaciones y cargas de trabajo en una única plataforma.
Ofrecemos posibilidades de red y conectividad para permitirle vincular su entorno de nube privada gestionada con varias partes y socios (ecosistemas). Un ejemplo es Equinix Fabric™, que le permite configurar conexiones confiables, rápidas y seguras con varios proveedores de servicios en la nube y socios como Microsoft Azure y Amazon Web Services.
Casos de uso
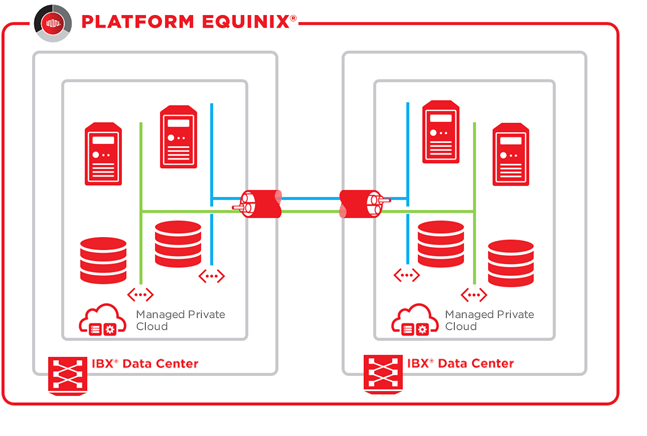
Nube privada gestionada de doble sitio
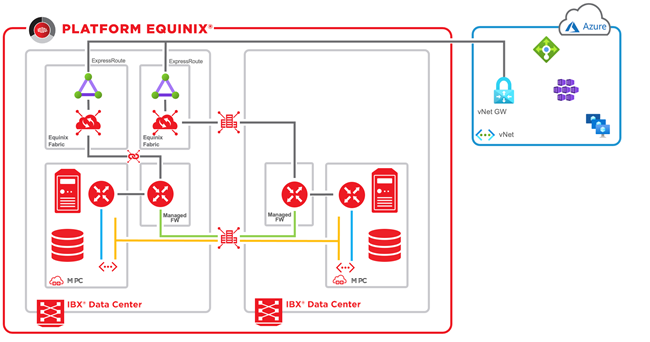
Cuando los servicios Managed Private Cloud se consumen en dos ubicaciones, Equinix proporciona conectividad entre sitios a través de múltiples enlaces compartidos de 100 Gbps.
Esta solución es adecuada para la recuperación ante desastres o la arquitectura multisitio en la capa de aplicación.
Actualmente sólo está disponible la conectividad entre sitios de Capa 3.
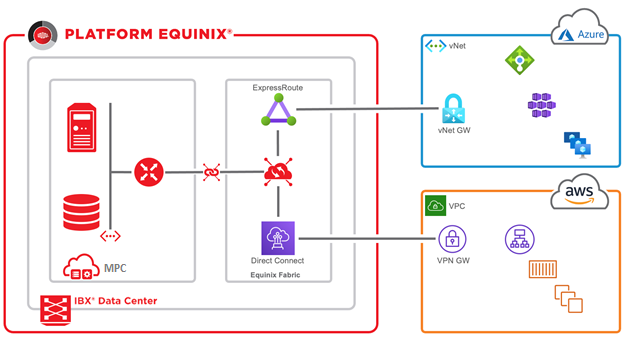
Nube privada gestionada híbrida/multicloud a través de Equinix Fabric
Para conectar el entorno de nube privada gestionada a Equinix Fabric, se necesita una combinación de servicios. Estos incluyen puertos Equinix Fabric, redes externas de nube privada gestionadas y puertos de infraestructura. La mayoría de los proveedores conectados a Equinix Fabric requieren conexión enrutada (capa 3) basada. Para admitir las conexiones de Fabric al entorno de nube privada administrada, en general se requieren enrutadores basados en BGP. Equinix puede proporcionar este tipo de router a través de:
- Enrutador virtual Managed Private Cloud
- Firewall administrado
- Dispositivo de red gestionado
Las conexiones Equinix Fabric se ofrecen de forma redundante. Por lo tanto, se requieren 2 puertos Fabric (primario y secundario), y 2 conexiones virtuales (una por puerto). Las conexiones de tejido pueden ser de tipo local o remoto, dependiendo de dónde se encuentre el proveedor de servicios. Vea Equinix Fabric para obtener más información.
La siguiente tabla muestra qué servicios de Equinix son necesarios para estos casos de uso.
Nube privada gestionada a Equinix Fabric
| Opciones de red externa | Managed Private Cloud (DB3) a Equinix Fabric |
|---|---|
| Tipo de conectividad | Conectividad dedicada |
| Servicios Equinix incluidos | 2x Cross-Connect |
| Servicios adicionales requeridos de Equinix | 2x puertos Equinix Fabric ≥ 2x redes externas de nube privada gestionada 1x puerto de infraestructura – redundante ≥ 2x conexiones Equinix Fabric (locales o remotas) |
| Ancho de banda | 1 / 10 Gb |
| Observaciones | Se necesitan 2 conexiones Equinix Fabric por proveedor. Para cada conexión, se requiere una red externa de Cloud Privada gestionada. |
Nube privada gestionada multisitio a Equinix Fabric con firewall/red administrada
| Opciones de red externa | Managed Private Cloud (DB3) a Equinix Fabric |
|---|---|
| Tipo de conectividad | Conectividad dedicada |
| Servicios Equinix incluidos | 4x Cross-Connect |
| Servicios adicionales requeridos de Equinix | 2 puertos Equinix Fabric 2 puertos Equinix Fabric Metro ≥ 8x Redes externas de nube privada gestionada 2x Puerto de infraestructura redundante ≥ 2x Conexión Equinix Fabric (local o remota) |
| Ancho de banda | 1 / 10 Gb |
| Observaciones | Se necesitan 2 conexiones Equinix Fabric por proveedor. Para cada conexión, se requiere una red externa de Cloud Privada gestionada. |
Socio / Revendedor
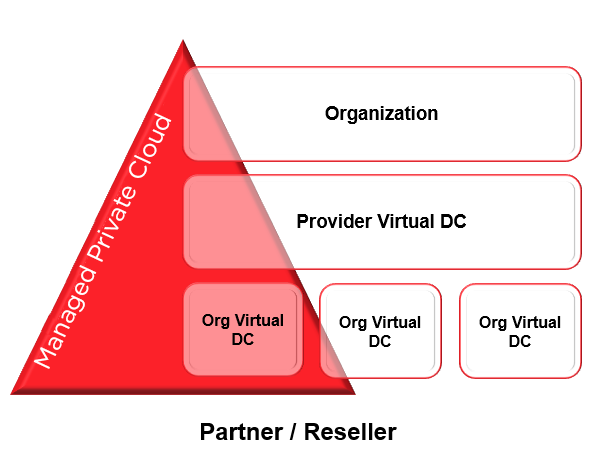
Los recursos gestionados de la nube privada se pueden dividir en centros de datos virtuales (VDC) suborganizativos. Este modelo a menudo se adapta a los revendedores o inquilinos que deseen dividir su organización o suborganizaciones.
En el modelo siguiente, el centro de datos virtual del proveedor (PVDC) puede considerarse como los recursos de hardware que respaldan la solución y cada Org VDC como un inquilino de la organización matriz.
Tipos de nube privada gestionada
Equinix ofrece la plataforma Managed Private Cloud en las siguientes variantes de servicio:
| Variante | Servicio | Despliegue | Portal de gestión |
|---|---|---|---|
| Administrado Private Cloud Single Inquilino | Recursos informáticos dedicados | Virtualización de inquilino único | VMware Cloud Director |
| Núcleo de nube privada gestionado | Todos los recursos dedicados | Virtualización de inquilino único | vCenter |
Conceptos básicos de la nube privada gestionada
Organización
Una organización (organización) define a los usuarios dentro del directorio administrado de VMware Cloud Director. Es un contenedor que agrupa recursos administrados de la nube privada, como centros de datos virtuales (informática, almacenamiento, redes), usuarios y bibliotecas ubicados en todas las ubicaciones de la nube privada administrada. El nombre de la Org es necesario para iniciar sesión en el portal Managed Private Cloud.
Usuarios locales
Una organización puede contener cualquier número de usuarios y grupos. Los usuarios son creados localmente por el administrador de la organización o importados desde un servicio de directorio externo.
Centro de datos virtual de la organización
El Centro de datos virtual de la organización (Org VDC) es un centro de datos virtual en el que se agrupan recursos para usuarios que necesitan capacidad informática, de memoria y de almacenamiento en una ubicación de Managed Private Cloud.
Administrador de la organización
El primer usuario que se configura con la implementación inicial es la cuenta de administrador del cliente. Esta cuenta es creada por Equinix durante el proceso de incorporación y compartida con el cliente.
La cuenta de administrador se agrega automáticamente al grupo Administrador administrado de la organización de la nube privada. Ser miembro de este grupo asigna a la cuenta todos los permisos en la plataforma de inquilinos Managed Private Cloud.
Máquina virtual (VM)
Una Máquina Virtual (VM) es una computadora de software que, al igual que una computadora física, ejecuta un sistema operativo y aplicaciones. La máquina virtual consiste en un conjunto de archivos de especificaciones y configuración y está respaldada por los recursos físicos de un servidor host físico. Las máquinas virtuales tienen dispositivos virtuales que proporcionan la misma funcionalidad que el hardware físico, pero son más portátiles, seguros y fáciles de administrar.
Managed Private Cloud Las máquinas virtuales respaldadas por VMware Cloud Director admiten una amplia gama de operaciones, como tomar una instantánea del estado actual, añadir memoria y CPU, conectar discos y pasar de un host a otro.
vApp
Una vApp se utiliza generalmente como una colección de Máquinas Virtuales (VM) que juntas forman una aplicación. Proporciona facilidad de gestión para grupos de VM colectivos. Puede pensar en la vApp como el contenedor para las máquinas virtuales, y puede realizar las operaciones en el contenedor.
Redes vApp
Una red vApp está contenida dentro de una vApp y permite que las máquinas virtuales en la vApp se comuniquen entre sí. Puede conectar una red de vApp a una red de centro de datos virtual de la organización para permitir que la vApp se comunique con otras vApp dentro y fuera de la organización, cuando corresponda.
Instantáneas
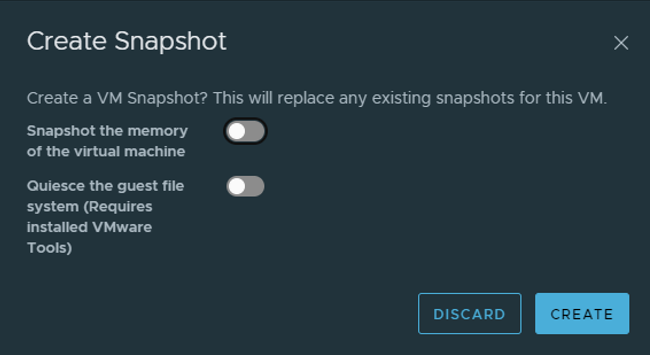
Las instantáneas de máquinas virtuales pueden crearse en el portal de autoservicio.
Cada VM puede tener un máximo de una instantánea activa. Cuando se crea una segunda instantánea de una VM, la primera instantánea se sobrescribirá.
Recomendamos eliminar las instantáneas en el plazo de un día, ya que tienen un efecto negativo en el rendimiento de las máquinas virtuales y en la capacidad de almacenamiento adquirida.
Políticas de almacenamiento
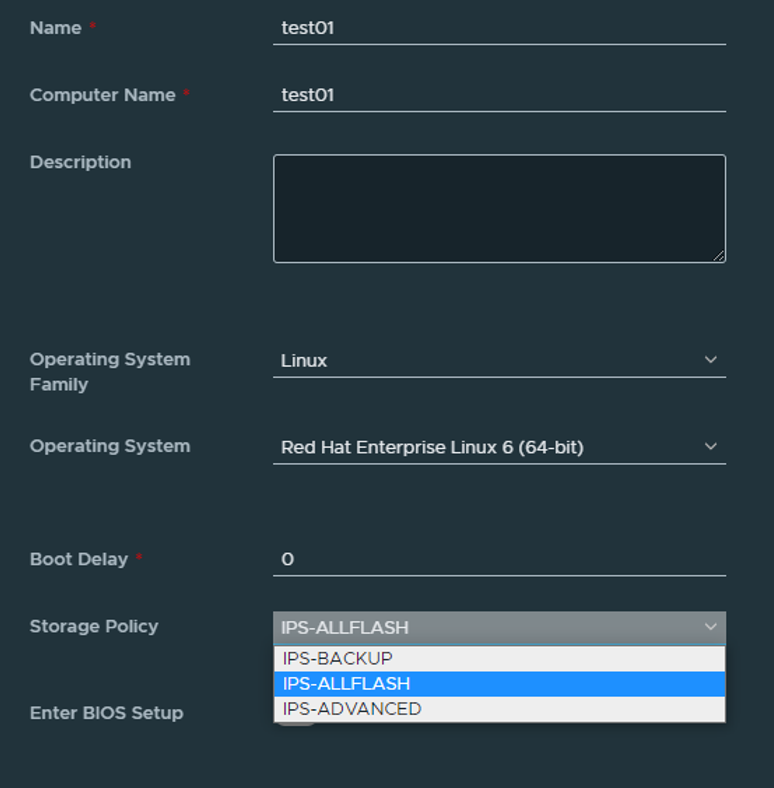
La capacidad de almacenamiento gestionada de la nube privada se puede adquirir en varios perfiles y políticas con sus propias características. El perfil se puede seleccionar al crear un disco de VM. Este perfil se puede ajustar más adelante si, por ejemplo, se desea más rendimiento.
Bibliotecas
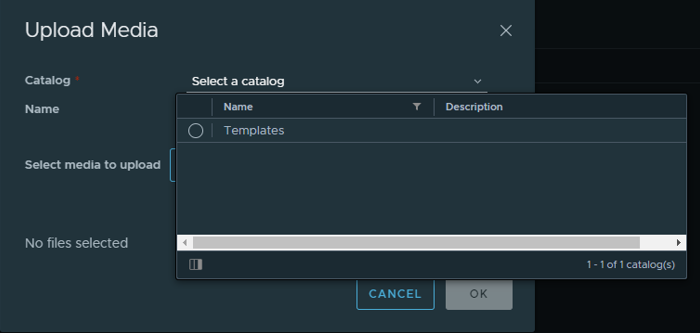
En el perfil de almacenamiento deseado, puede crear una o más bibliotecas en las que se pueden incluir los archivos ISO más comunes. La biblioteca también se puede utilizar para plantillas vApp y para cargar sus propios archivos OVF.
Los archivos que colocas en las bibliotecas no se incluyen en ningún servicio de copia de seguridad y contribuyen al consumo total de almacenamiento dentro del servicio.
Funcionalidad administrada de Private Cloud Platform
El portal web gestionado de la nube privada se entrega a través de VMware Cloud Director y, a través de TI, herramientas de automatización y API, puede administrar muchas funcionalidades genéricas. La mayoría de estas funcionalidades están disponibles en el portal web en una interfaz gráfica de usuario moderna basada en HTML5.
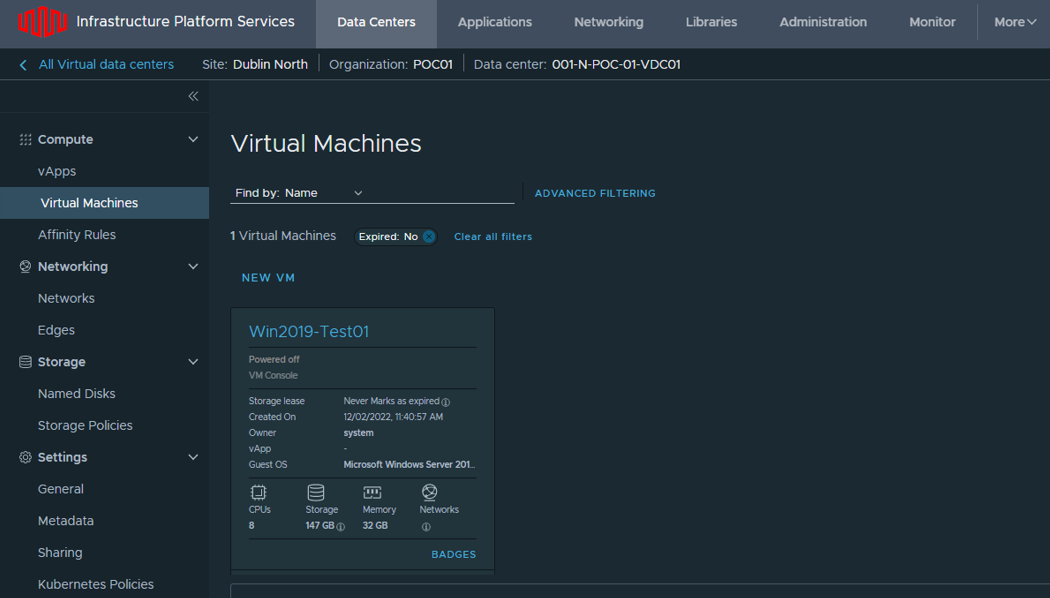
Las funciones que ofrece el portal web Managed Private Cloud incluyen:
- Gestión de centros de datos virtuales Managed Private Cloud
- Creación, importación y gestión de máquinas virtuales y aplicaciones virtuales
- Ampliación y reducción de máquinas virtuales
- Instantánea de la máquina virtual
- Acceso a la consola
- Estadísticas de rendimiento
- Creación y llenado de una biblioteca con sus archivos ISO/OVA
- Acceso directo al portal web de Managed Private Cloud y a la consola VM a través de un navegador web sin necesidad de complejas soluciones VPN.
- Moderno portal web basado en HTML5
- Amplias opciones de scripting y automatización
- Separar o agrupar máquinas virtuales por disponibilidad o rendimiento
Copia de seguridad integrada
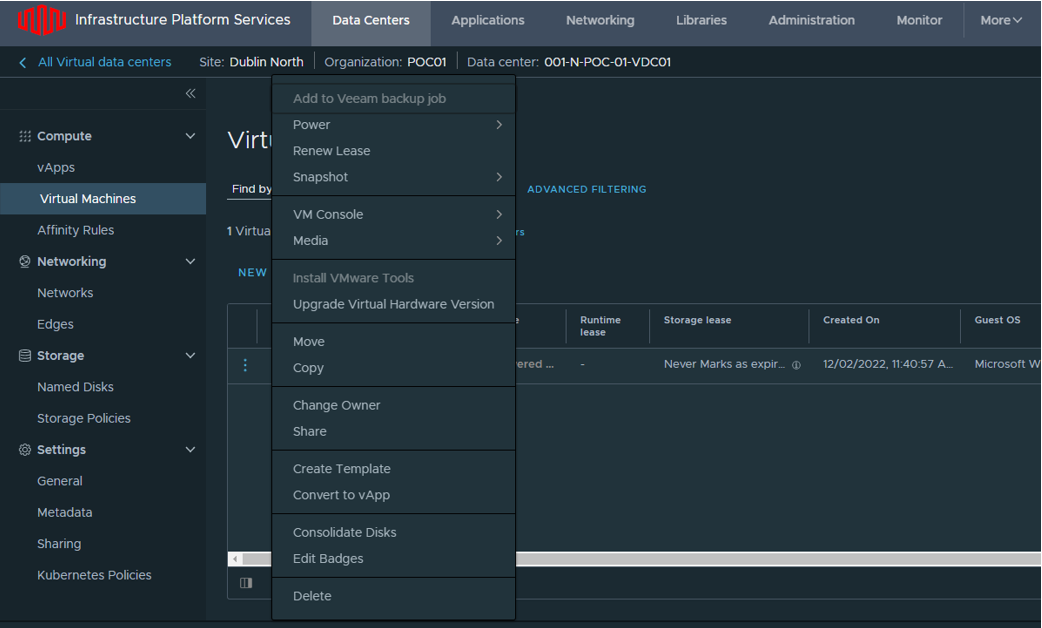
Se puede acceder al backup integrado de nube privada gestionada directamente desde el portal web. Las copias de seguridad se toman en el nivel de VM solamente. Los horarios se pueden configurar para cargas de trabajo virtuales, así como restauraciones bajo demanda.
Se puede acceder al servicio de copia de seguridad integrado desde el menú principal del portal web.
Para obtener más información, consulte Copia de seguridad integrada de nube privada gestionada .
Nota: Actualmente, el procesamiento de Guest / Application Aware no está soportado en el modelo de copia de seguridad integrada Managed Private Cloud. Si es necesario, se puede instalar un electrodoméstico Veeam dedicado dentro del entorno del cliente.
Inicio de sesión único
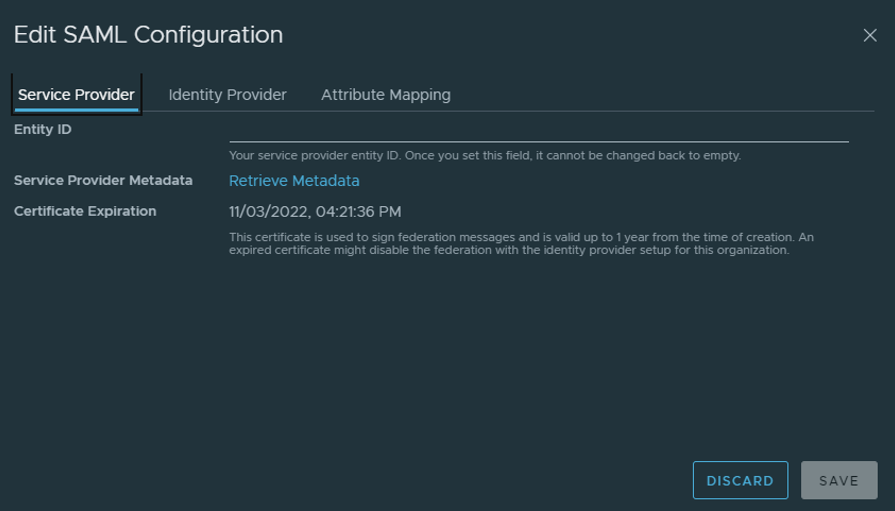
Managed Private Cloud se puede integrar con una amplia gama de proveedores de identidad de terceros, como Azure AD a través del lenguaje SAML (Security Assertion Markup Language).
Esto permite importar a Managed Private Cloud usuarios y grupos que ya están establecidos en el proveedor de identidades SAML.
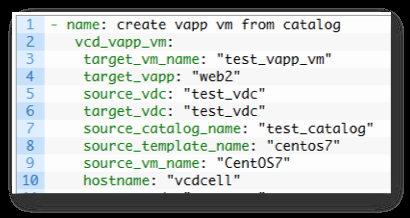
Automatización
La gestión del entorno Managed Private Cloud se lleva a cabo a través del portal web o la API.
Para esto último, se dispone de módulos y herramientas de automatización como PowerShell, Python, Ansible o Terraform para la creación de scripts.
Diferencias entre variantes de servicio
En la siguiente tabla se destacan las diferencias clave entre las variantes de la nube privada gestionada en las áreas de gestión, licencias, unidades de compra y recuperación ante desastres (DR).
| Administrado Private Cloud Single Inquilino | Núcleo de nube privada gestionada |
|---|---|
| Disponible en Dublín Norte (DB3) y Oeste (DB2) | Disponible en Dublín Norte (DB3) y Oeste (DB2) |
| Gestión a través de VMware Cloud Director | Gestión a través de vCenter |
| La plataforma informática se dedica a uso propio | Toda la plataforma está dedicada al uso propio |
| Entorno de gestión compartida | Entorno de gestión dedicado |
| Compra mínima de 3 Compute Hosts de 512 GB | Compra mínima 6 Compute Hosts + Dedicated SAN |
| Funciones de red básicas listas para usar a través de NSX | Funciones de red opcionales a través de NSX |
| Tránsito IP de alta disponibilidad | Tránsito dedicado disponible |
| Posibilidad de excedentes - facturados mensualmente | Sin posibilidad de sobrecostes |
| Solución estándar con posibilidades de personalización | Solución dedicada y altamente personalizable |
| Adecuado para DR a nivel de aplicación | Adecuado para la RD a nivel de plataforma y aplicación |
| Licencias de Microsoft Windows y SQL disponibles u opciones BYOL | Licencias de Microsoft Windows y SQL disponibles u opciones BYOL |
Casos de uso de variantes de nube privada gestionada
Managed Private Cloud Single Tenant es un entorno adecuado para la mayoría de las cargas de trabajo y aplicaciones. Ejemplos de casos de uso en los que puede necesitar un acceso más profundo o control sobre la plataforma son:
- Requisitos de cumplimiento - todo el entorno dedicado.
- Integración de vCenter de terceros
- Acceso directo a vCenter
- Uso activo de recursos informáticos en la ubicación (DR)
- Control exhaustivo de la implementación y ejecución de la recuperación ante desastres
- Restricciones de licencia
- Soluciones a medida
Si se encuentra en alguno de los casos anteriores, la plataforma Managed Private Cloud Core puede ser una mejor opción.
Migración a Cloud Privada Administrada
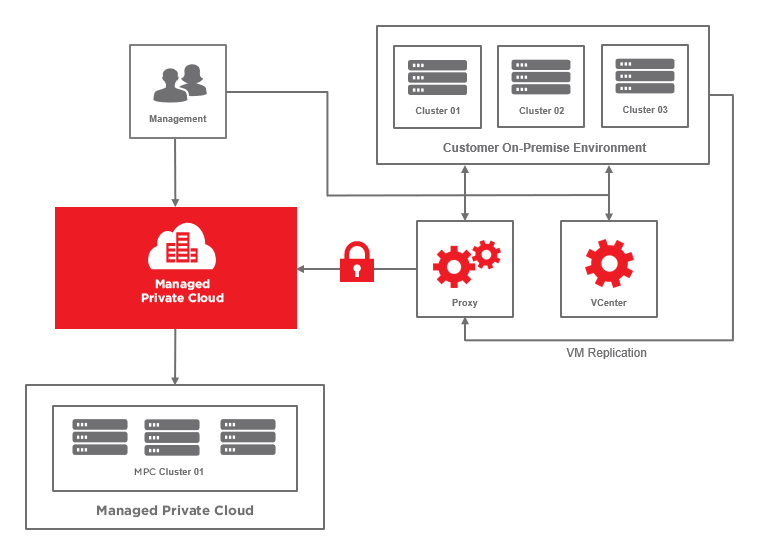
Equinix Managed Solutions puede ayudarle con la migración de su entorno virtualizado existente a la solución Managed Private Cloud.
Un circuito privado dedicado o una replicación encriptada a través de la Internet pública se utiliza para el proceso de incorporación. Una vez completada la replicación inicial, los trabajos delta pueden mantener los entornos sincronizados hasta el tiempo de corte acordado.
Dependiendo del tamaño del entorno, es preferible una conexión de 1 Gbps. Se pueden utilizar anchos de banda más bajos si el entorno es pequeño y se puede acordar en la etapa de consultoría.
El cliente debe instalar varios dispositivos virtuales proxy Veeam en su entorno y configurar las políticas, NAT y direcciones IP necesarias.
Mantenimiento y asistencia
Disponibilidad
Los niveles de disponibilidad del servicio se muestran en la siguiente tabla.
| Nivel de disponibilidad | Disponibilidad (%) |
|---|---|
| Nivel estándar de nube privada gestionada | 99.95%* |
Incidentes
Parámetros del incidente
| Ventana de servicio | Disponibilidad |
|---|---|
| Ventana de servicio de reparación de incidencias | 24x7 |
Priorización de incidentes
| Prioridad | Impacto |
|---|---|
| Crítica | El servicio no está disponible |
| Alto | El Servicio está disponible con funcionalidad reducida |
| Normal | El servicio está disponible pero existe un riesgo evidente para el servicio |
| Bajo | Solicitud de trabajo o cambio |
Tiempos de reacción ante incidentes
| Prioridad | Rendimiento del trabajo | Tiempo de reacción |
|---|---|---|
| Crítica | 24x7 | 0,5 Horas |
| Alto | 24x7 | 1 Hora |
| Normal | 8x5 | 8 Horas |
| Bajo | 8x5 | 16 Horas |
Mantenimiento
Las actividades de mantenimiento programadas son anunciadas por la gestión de cambios de Equinix al menos dos semanas antes del inicio de los trabajos.
Para el mantenimiento de emergencia, Equinix se reserva el derecho de desviarse de cualquier acuerdo. En la situación anterior, se puede programar inmediatamente una solicitud de mantenimiento de emergencia, después de lo cual se le informará cuándo se llevará a cabo el mantenimiento.