Conexión a la red
El entorno Equinix Hybrid Cloud permite crear redes virtuales y capacidades para habilitar la comunicación entre máquinas virtuales y los servicios necesarios en la nube, incluidos los siguientes componentes.
Tipos de red
- Red aislada: Las redes internas están disponibles en el VDC de origen (dedicado, flexible o bajo demanda), sin enrutamiento externo a otros servicios o VDC.
- Red enrutada: Las redes enrutables están disponibles en el VDC (dedicado, flexible o bajo demanda) con enrutamiento predeterminado entre los VDC y la comunicación externa en la nube si se configura previamente a través de reglas de firewall y políticas de enrutamiento BGP en los dispositivos perimetrales del usuario.
Edge Gateways
Los routers internos utilizados en la comunicación de redes se enrutan entre VDC o redes Cloud externas. Esta capacidad está preconfigurada por Equinix y conectada a un VRF-TIERO (Enrutamiento y reenvío virtual) dedicado al usuario en alta disponibilidad, con enrutamiento BGP para comunicación externa en la nube. Su configuración se lleva a cabo en base a una encuesta técnica de Firewall o Servicios Gestionados L3, cuando se contrata junto con la oferta de Nube Híbrida de Equinix.
Además de los productos de hardware de red L3 disponibles en la cartera estándar de Equinix, puede optar por la conexión de puertas de enlace de borde y VRF-TIERO a través de un entorno existente, si su equipo cumple con los requisitos previos de soporte y conexión del protocolo BGP.
Cortafuegos, NAT y redes externas
La Puerta de enlace de borde (Tier-1) proporciona las funciones de Firewall de puerta de enlace (capa 7 norte-sur) y NAT (Dirección de red traducida) de forma predeterminada, trabajando en el borde de VDC. Esto permite o niega la comunicación entre sus centros de datos virtuales y la comunicación externa en la nube.
Las redes se pueden clasificar como puertos entrantes o salientes para redes internas enrutadas. Son preconfigurados por Equinix en función de la encuesta técnica del producto de conectividad contratada, y se utilizan cuando el servicio Nat está habilitado. Esto enmascara el acceso de una red enrutada interna en la entrada o salida de la conexión.
A pesar de la función nativa de cortafuegos L4 en la solución de nube híbrida en la capa Tier-1, no sustituye la necesidad de un cortafuegos de borde con soporte de enrutamiento BGP, con comunicación disponible con VRF-TierO y soporte para funciones de seguridad de capa-7, si se contratan.
Creación y edición de reglas de cortafuegos
En la página principal del portal de la nube híbrida, vaya a Networking → Edge Gateways, luego haga clic en la puerta de enlace de borde asociada con el VDC deseado. Confirme el tipo de servicio externo conectado al perímetro de la nube híbrida (Servicios administrados o Firewall administrado).
En la siguiente pantalla, seleccione Servicios → Firewall y revise la regla predeterminada. Agregar o administrar nuevas reglas usando el botón EDITAR REGLAS.
A través del menú Seguridad, puede crear grupos de seguridad, IP y servicios para simplificar la administración de reglas.
Microsegmentación - VDC-Grupo (Fin de ventas)
Esta característica entró en Fin de Ventas el 29 de mayo de 2024. Solo está disponible para clientes que estuvieron activos antes de esta fecha. Los clientes que contrataron Hybrid Cloud después de esta fecha no pueden usar esta función.
El Grupo de Centros de Datos Virtuales (VDC-Group) permite agrupar VDC y habilita la funcionalidad de Firewall distribuido para microsegmentación. Esto proporciona segmentación de máquinas virtuales en función de nombres y atributos y admite el intercambio de redes entre clústeres dedicados, Flex y bajo demanda.
El Firewall distribuido está integrado en el kernel del hipervisor, ofreciendo visibilidad y control para cargas de trabajo y redes virtualizadas. Puede crear políticas de control de acceso basadas en objetos como nombres de máquinas virtuales y redes (direcciones IP o conjuntos de IP). Las reglas de firewall se aplican en el nivel vNIC de cada máquina virtual, lo que garantiza un control de acceso uniforme incluso durante las migraciones de vMotion. Esto admite un modelo de seguridad de microsegmentación donde el tráfico Este-Oeste se puede inspeccionar hasta la Capa 7.
La activación de VDC-Group se puede solicitar al crear un nuevo entorno. Para entornos existentes, abra un ticket de soporte para que Equinix pueda realizar una evaluación de requisitos y un análisis de impacto antes de habilitar la función.
Creación y edición de redes con VDC-Group
Después de habilitar la función de microsegmentación, aparecerá una nueva pestaña llamada Grupo de centros de datos, que muestra la agrupación de VDC. Para crear una nueva red, seleccione la opción Grupo de centros de datos, donde las redes se compartirán automáticamente entre los VDC.
Cortafuegos distribuido - Creación y edición de reglas
Para crear políticas de seguridad en el Firewall distribuido, vaya a Redes → Grupos de centros de datos en el portal de la nube híbrida.
Abra el grupo VDC para su inquilino y, a continuación, seleccione Cortafuegos distribuidos → Editar reglas.
Creación y edición de reglas NAT
El servicio NAT es opcional y debe considerarse en función de la topología de su entorno. Casos de uso común:
- Caso de uso 1: La NAT se produce en el firewall externo del borde fuera de la nube híbrida, conectado a VRF-Tier0. En este caso, las características NAT y External Network en EdgeGateway-Tier1 no son necesarias.
- Caso de uso 2: NAT se produce en el EdgeGateway-Tier1 del VDC utilizando una gama de IP públicas reservadas para el cliente.
- Caso de uso 3: NAT encadenado: Firewall externo realiza NAT a VRF-Tier0, luego EdgeGateway-Tier1 realiza un segundo NAT a una red enrutada interna.
Para los casos de uso 2 y 3, añada nuevas reglas NAT (DNAT y SNAT) a través de Servicios → NAT, luego haga clic en NUEVO.
Edge Gateways: topología de alto nivel
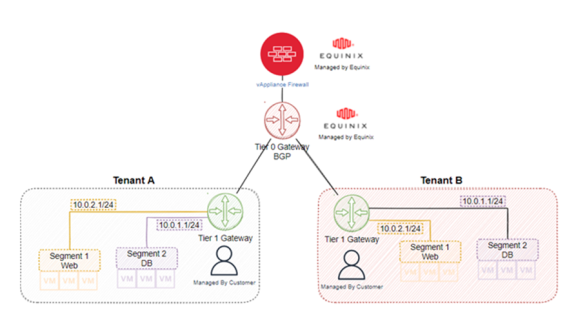
A continuación se muestra una topología de alto nivel para ayudar a aclarar las conexiones internas y externas a la Nube Híbrida.
- Puerta de enlace de nivel 0: Estos routers VRF-Edge son responsables del enlace BGP con el entorno externo a la nube híbrida y del enrutamiento interno entre VDC. Está configurado por Equinix en base a la encuesta técnica de los servicios contratados y soluciones de conectividad.
- Tier-1 Gateway: Clasificado como Edge Gateway en el Portal de la Nube Híbrida, este es responsable de la conexión y enrutamiento de redes, DHCP, Gateway Firewall y servicios VDC Nat. Configurado inicialmente por el equipo de habilitación de Equinix, se basa en el estudio técnico de los servicios contratados y soluciones de conectividad.
- Segmento – Esto se clasifica como Red en el Portal de la Nube Híbrida, con las opciones de Red Interna o Red Enrutada. Su creación y configuración pueden ser llevadas a cabo por el usuario, y posteriormente borradas a través de políticas de enrutamiento y reglas de firewall disponibles en el Cloud edge.
Crear y editar redes virtuales
Algunas redes virtuales son creadas por el equipo de habilitación de Equinix por defecto, en base a la encuesta técnica del producto de conectividad o servicio profesional contratado con la solución. Sin embargo, se pueden crear y enrutar nuevas redes en cualquier momento para satisfacer las nuevas demandas.
En la página principal del portal de la nube híbrida de Equinix, acceda a Redes | Redes, y haga clic en Nuevo.
| Nueva organización Red VDC | ||
|---|---|---|
| Ámbito de aplicación | Seleccione el VDC deseado y haga clic en Siguiente. | En este caso podemos elegir crear redes en el Datacenter Virtual Dedicado, Flex o Bajo Demanda. |
| Tipo de red | Seleccione el tipo de red que desea, optando por una conexión enrutada o aislada. | Cada VDC puede contener hasta dos routers en el modelo de conexión enrutada, uno dedicado a la conexión con redes externas e Internet y otro específico para la conexión a la red de servicios Equinix, que ofrece productos como "Backup", "Intelligent Data" y otros. |
| General | Introduzca un nombre, una puerta de enlace CIDR y una descripción. | Por ejemplo: LAN01, 192.168.110.1/24 |
| Pools de IP estáticas | Introduzca un grupo de IPs disponibles para su asignación automática al crear nuevas máquinas virtuales. | Por ejemplo: 192.168.10.100-192.168.110.100 |
| DNS | Introduzca las direcciones DNS primaria, secundaria y Sufijo | Por ejemplo: 8,8.8,8, 8,8.4,4, domain.local |
| Listo para completar | Revise las opciones y confirme la creación de la nueva red virtual. |
Las redes se enrutan internamente entre los VDC por defecto. Sin embargo, las políticas de enrutamiento de BGP y las reglas de firewall deben revisarse para habilitar el acceso externo y el acceso a Internet. Esta configuración adicional se puede solicitar a nuestro equipo de soporte cuando se gestiona el firewall de borde del usuario, o puede ser configurada por el propio usuario cuando el firewall no se gestiona. Opcionalmente, los clientes no administrados también pueden contratar horas técnicas para borrar y crear políticas de enrutamiento y firewall.
Crear y editar reglas de cortafuegos
-
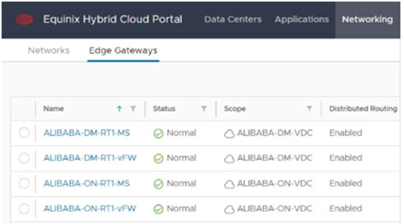
En la página de inicio del portal de la nube híbrida de Equinix, haga clic en Redes | Puertas de enlace.
-
Seleccione la Puerta de enlace de borde relacionada con el VDC deseado, también en función del tipo de servicio externo asociado al borde de la nube híbrida (Servicios administrados o Firewall administrado).
-
En la siguiente pantalla, haga clic en el menú Servicios -> Firewall y compruebe la regla de entorno predeterminada. Haga clic en EDITAR REGLAS para agregar y administrar nuevas reglas.
-
En el menú Seguridad, cree grupos de seguridad, IP y servicios para facilitar la administración de reglas.
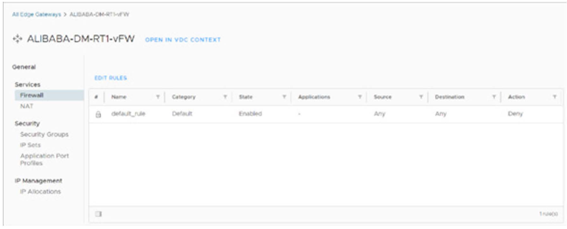
Grupos de seguridad Cree grupos de seguridad y agregue las redes utilizadas por las VM en el VDC. Por ejemplo: SC-LAN-ONDEMAND (abarcará todas las máquinas virtuales conectadas a esa red). Conjuntos IP Cree grupos IP para identificar las redes externas al CDV. Perfiles de puertos de aplicación Crear servicios para identificar las aplicaciones y los puertos utilizados.
Crear y editar reglas NAT
El servicio NAT es opcional y su uso debe considerarse en función de la topología del entorno. Algunos casos de uso se enumeran de la siguiente manera:
- Caso de uso 1: Las direcciones se pueden traducir directamente en el firewall de borde externo a la nube híbrida, que está conectado a VRF-Tier0. Ofrece una comunicación traducida a las redes enrutadas internas. En este escenario, las características NAT y de red externa del EdgeGateway-Tieri del VDC no son necesarias.
- Caso de uso 2: La red VDC externa puede contener un rango de IP públicas reservadas para el usuario. En este caso, el NAT puede ocurrir directamente en el EdgeGateway-Tierl del VDC, enmascarando una red enrutada interna.
- Caso de uso 3: Este caso de uso se produce cuando un NAT está vinculado a otro NAT. Es decir, una red pública conectada a un firewall externo a la Nube Híbrida y VRF-Tier0. Realiza un NAT para otra red externa con IP privadas en el EdgeGateway-Tierl del VDC, que realiza un segundo NAT a una red enrutada interna.
En los casos de uso 2 y 3 enumerados anteriormente, puede agregar nuevas reglas NAT (DNAT y SNAT) a través de Servicios -> NAT, seleccionando NUEVO.