Usuario único de nube privada gestionada
Descripción del servicio
MPC Single Tenant (MPC ST) es la variante de servicio de infraestructura dedicada de Managed Private Cloud (MPC) para clientes que requieren la máxima robustez, aislamiento y seguridad. Proporciona un entorno totalmente dedicado dentro de un centro de datos Equinix IBX.
MPC ST es un entorno de computación de un solo usuario implementado como un clúster formado por varios hosts, que proporciona recursos dedicados de computación, almacenamiento y redes para un solo cliente, elimina el modelo de usuario compartido y admite cargas de trabajo o aplicaciones que requieren recursos uniformes y aislados. Los recursos de computación, almacenamiento y redes se gestionan a través de la consola operativa de MPC.
Clúster de computación MPC ST
El clúster MPC ST incluye cuatro o más hosts del mismo tipo. El tipo de clúster determina la disponibilidad y las características de SLA del servicio. Se admiten los siguientes tipos de clúster:
- Clúster único - La configuración de centro de datos único es adecuada para aplicaciones que requieren alta disponibilidad. La recuperación ante desastres para este tipo de clúster se consigue principalmente a través de soluciones de copia de seguridad.
- Multiclúster - La configuración multicentro de datos es adecuada cuando las aplicaciones admiten mecanismos de conmutación por error integrados y pueden recuperarse de errores.
- Clúster único, centro de datos doble (clúster estirado)
Anfitrión
Un entorno MPC ST incluye un mínimo de 4 hosts, donde se utilizan 3 hosts para la ejecución de cargas de trabajo y 1 host se reserva como capacidad de repuesto (N+1).
MPC ST proporciona un catálogo de tipos de host definidos por CPU, recuento de núcleos, RAM y almacenamiento.
Dimensionamiento de clústeres
El tamaño del clúster se basa en la capacidad de cómputo y la disponibilidad requeridas. Un clúster consta de capacidad consumible neta en número de hosts (N) e incluye capacidad de repuesto para disponibilidad, recuperación y mantenimiento. Los requisitos de capacidad de repuesto dependen del tamaño del clúster.
- El tamaño mínimo del clúster es de cuatro (4) hosts (3+1)
- Los clústeres de más de quince (15) hosts requieren un segundo host de repuesto (N+2)
Tamaños de clúster y capacidad neta
La capacidad de servidor de repuesto se reserva para mantener la disponibilidad. Los nodos de repuesto no se pueden utilizar mientras todos los nodos activos siguen operativos, por lo que su capacidad se excluye de los cálculos de capacidad disponible. La siguiente descripción general muestra los tamaños de clústeres de ejemplo, incluidos los tamaños mínimo y máximo, y la capacidad neta útil asociada en núcleos de CPU y GB de RAM.
| Tamaño del grupo | Redundancia | Modelo de MPC | Capacidad utilizable | Capacidad recomendada (80 %) |
|---|---|---|---|---|
| 4 (3+1) | 1 | GHM-32L10-V AHM-32L10-VX#X | 90 núcleos de CPU 2850 GB DE RAM | 76,8 núcleos de CPU 2460 GB de RAM |
| 14 (13+1) | 1 | GHM-32L10-V AHM-32L10-VX#X | 390 núcleos de CPU 12,350 GB DE RAM | 332,8 núcleos de CPU 10,650 GB de RAM |
| 16 (14+2) | 2 | GHM-32L10-V AHM-32L10-VX#X | 420 núcleos de CPU 13,300 GB DE RAM | 358,4 núcleos de CPU 11,480 GB de RAM |
| 30 (28+2) | 2 | GHM-32L10-V AHM-32L10-VX#X | 840 núcleos de CPU 600 GB DE RAM | 716,8 núcleos de CPU 22,960 GB de RAM |
| 45 (43+2) | 2 | GHM-32L10-V AHM-32L10-VX#X | 1290 núcleos de CPU 40,850 GB DE RAM | 1100,8 núcleos de CPU 35,260 GB de RAM |
Los clientes pueden definir uno o más centros de datos virtuales organizativos (OVDC) en un clúster ST de MPC para admitir una organización de recursos flexible y escalable. Un OVDC proporciona un entorno lógico con vCPU, RAM, recursos de almacenamiento y capacidades de red en el que los clientes pueden definir VM.
Garantía de rendimiento de vCPU
Cada OVDC tiene una reserva mínima de rendimiento de vCPU garantizada. Solo se puede aplicar una garantía de rendimiento por OVDC. Las opciones disponibles son:
| Garantía de vCPU | Uso |
|---|---|
| COMPLETO | Por cada 1 vCPU, se reserva un núcleo completo |
| ALTO | Por cada 2 vCPU, se reserva un núcleo completo |
| Estándar | Por cada 4 vCPU, se reserva un núcleo completo |
| OPTIMIZADO | Por cada 8 vCPU, se reserva un núcleo completo |
Almacenamiento
En MPC ST, el almacenamiento está incluido en el precio de host. Los clientes pueden dividir y distribuir la capacidad total de almacenamiento entre varios OVDC. A cada OVDC se le pueden asignar hasta dos políticas de almacenamiento. La siguiente tabla muestra las políticas de almacenamiento disponibles.
| Política de almacenamiento | Uso |
|---|---|
| RENDIMIENTO COMPLETO | Ofrece IOPS ilimitadas (no restringidas) por disco virtual |
| ULTRA RENDIMIENTO | Para registros y otras cargas de trabajo con necesidad de las más altas IOPS |
| ALTO RENDIMIENTO | Base de datos RDS/SBC, VDI cargas de trabajo beneficiosas de baja latencia |
| RENDIMIENTO | VM genéricas, app / servicios web, servicios de archivos de alto rendimiento / almacenamiento de objetos |
Los clientes pueden combinar varios OVDC en diferentes variantes y tamaños para diferentes propósitos para optimizar el uso de la computación disponible, la capacidad de almacenamiento y el rendimiento del clúster. Las políticas de seguridad se pueden configurar en redes virtuales y los OVDC se pueden interconectar.
Características del almacenamiento MPC
- La capacidad de almacenamiento se asigna por política por OVDC
- Se pueden asignar hasta dos políticas de almacenamiento diferentes por OVDC
- El almacenamiento MPC admite el cifrado en reposo
- El tamaño de disco virtual recomendado por máquina virtual está entre 40 GB y 8 TB
Capacidad de almacenamiento neta esperada
El espacio en disco disponible no es igual a la capacidad de almacenamiento útil debido a la deduplicación, la compresión y la capacidad reservada para la protección y la gestión. En función del tamaño del disco, el número de discos y el número de servidores del clúster, se puede determinar la capacidad útil mínima y esperada. Durante las preventas, la capacidad requerida se determina en función de los requisitos del cliente.
El consumo de almacenamiento por política se mide como la capacidad asignada para:
- Discos VM
- Archivos swap VM
- Instantáneas
- Archivos de la biblioteca (plantillas vApp e ISO)
Licencias de VMware
Los hosts MPC ST incluyen la licencia VMware Cloud Foundation (VCF) como parte del precio del host.
Unidades de compra de cómputo
Las unidades de compra de computación para MPC ST se basan en los tipos de host disponibles. Los diferentes tipos de unidades de compra para MPC Single Tenant se describen en la siguiente tabla.
| Unidad de compra | Tipo de host | Tipo de facturación | Descripción |
|---|---|---|---|
| AHM-16L05V4#4 | Host genérico | Base de referencia | 16C, 512 GB DE RAM, 4X3,84 TB NVME |
| AHM-16L05V6#4 | Host genérico | Base de referencia | 16C, 512 GB DE RAM, 6X3,84 TB NVME |
| AHM-32L05V8#4 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 8 X 3.84 TB NVME |
| AHM-32L05V6#8 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 6X7,68 TB NVME |
| AHM-32L05V8#8 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 8X7,68 TB NVME |
| AHM-32L05V6#15 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 36 TB NVME |
| AHM-32L10V8#4 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 8 X 3.84 TB NVME |
| AHM-32L10V6#8 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 6X7,68 TB NVME |
| AHM-32L10V8#8 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 8X7,68 TB NVME |
| AHM-32L10V6#15 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 36 TB NVME |
| AHM-64L10V8#8 | Host genérico | Base de referencia | 64C, 1024 GB DE RAM, 8X7,68 TB NVME |
| AHM-64L10V6#15 | Host genérico | Base de referencia | 64C, 1024 GB DE RAM, 36 TB NVME |
| AHM-64L20V8#8 | Host genérico | Base de referencia | 64C, 2048 GB DE RAM, 8X7,68 TB NVME |
| AHM-64L20V6#15 | Host genérico | Base de referencia | 64C, 2048 GB DE RAM, 36 TB NVME |
Nota: Los hosts del clúster están comprometidos durante todo el período de contratación.
Usando MPC ST
- Seleccione varios hosts y clústeres que cumplan los requisitos de recursos, siempre que cada clúster contenga sólo un tipo de host.
- Mezcle múltiples garantías de rendimiento vCPU dentro de un único clúster MPC Single Tenant creando Centros de Datos Virtuales Organizativos (OVDCs) adicionales.
- Utilice máquinas virtuales de cualquier tamaño dentro de los límites del host para los recursos informáticos; se aplican las directrices recomendadas para el dimensionamiento de las máquinas virtuales, y la asignación de recursos por encima de los tamaños recomendados no mejora necesariamente el rendimiento.
- Siga el tamaño máximo de máquina virtual recomendado de 8 vCPU y 64 GB de RAM para MPC ST.
Conectividad de MPC
MPC puede conectarse a los siguientes entornos externos:
- Equinix Colocation
- Network Edge de Equinix
- Proveedores de WAN
- Proveedores de servicios en la nube (CSP)
- Entornos MPC en otro metro
- Equinix Internet Access (EIA) a través de Equinix Fabric
La conectividad solo se admite a través de Equinix Fabric mediante circuitos virtuales. No se admiten otras opciones de conectividad.
Tipo de conectividad
Los requisitos de red determinan cómo se conectan las redes del cliente a un centro de datos virtual organizacional (OVDC) de MPC. Los siguientes tipos de conectividad están disponibles:
- Enrutado - Enrutamiento en MPC proporcionado por Equinix
- Enrutado unido - Opción de enrutamiento con un router compartido en varios OVDC
- Enrutado por el cliente - Enrutamiento proporcionado por un dispositivo de enrutamiento virtual gestionado por el cliente dentro del OVDC
- Cortafuegos privado gestionado (MPF) - Enrutamiento proporcionado a través del servicio Cortafuegos privado gestionado
Varios OVDC
Cada OVDC tiene un único tipo de conectividad. Cuando se utilizan varios OVDC, son posibles combinaciones admitidas de tipos de conectividad.
Conectividad enrutada
Este tipo de conectividad proporciona conectividad de capa 3 al MPC OVDC. Esta opción incluye un motor de enrutamiento integrado que se puede configurar a través de la consola de operaciones. Cada red enrutada interna de MPC creada forma parte automáticamente del dominio de enrutamiento del cliente.
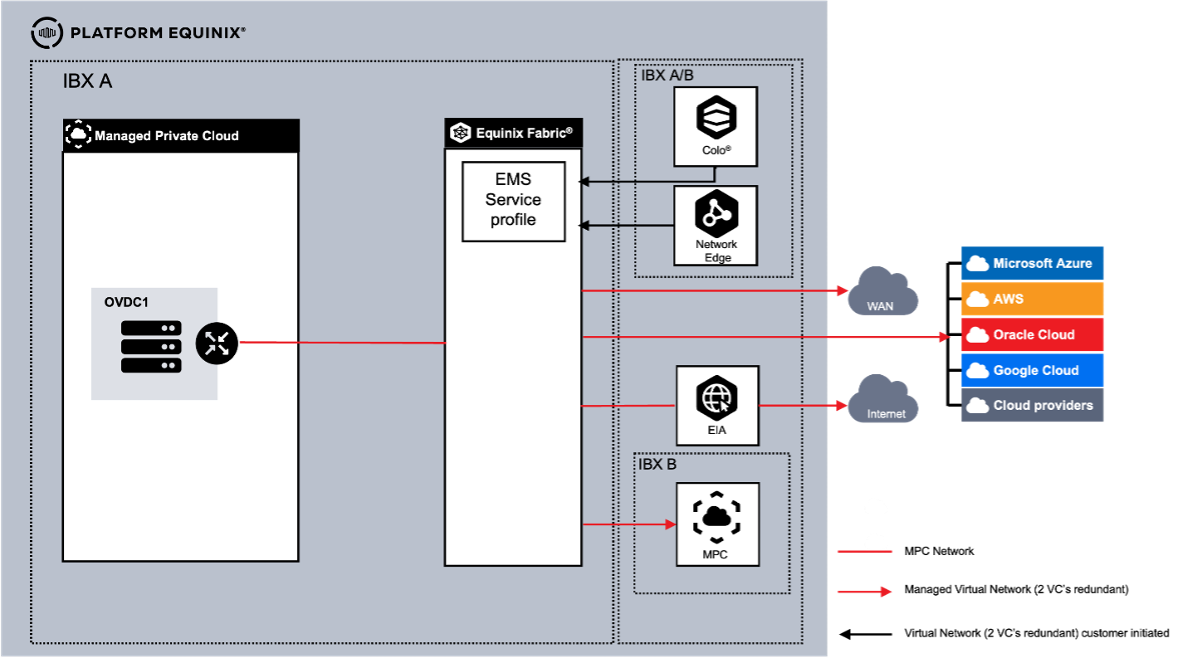
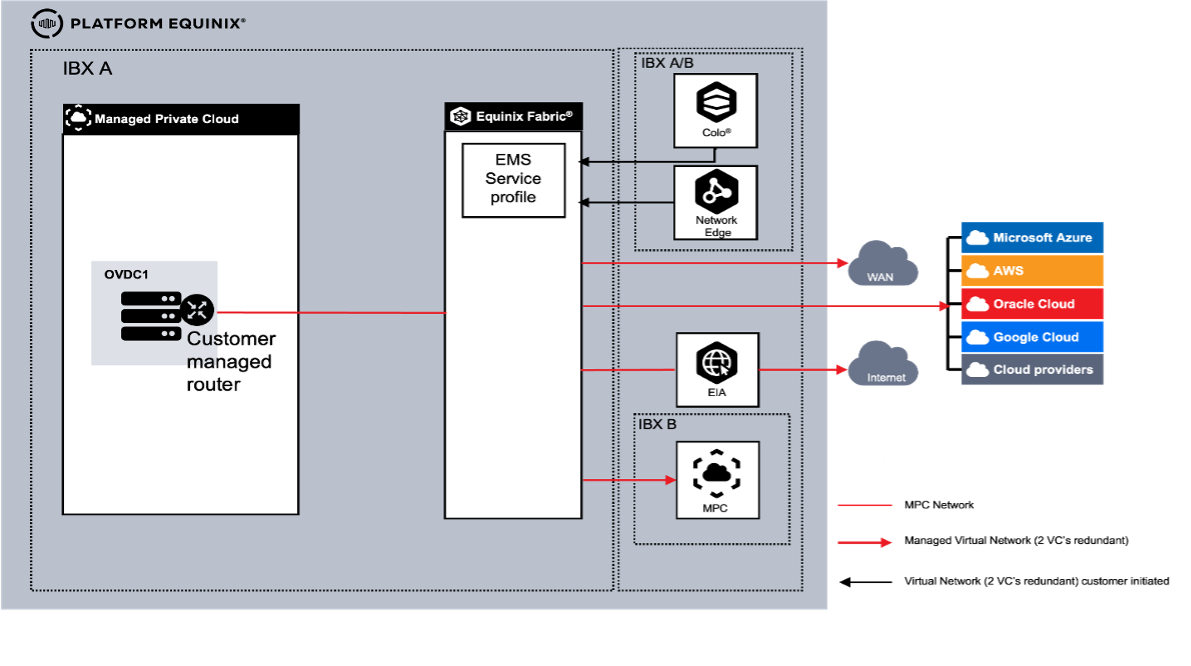
Cliente de conectividad enrutado
Esta opción utiliza un dispositivo de enrutamiento virtual (VM) autoprovisto, instalado y gestionado dentro de MPC como motor de enrutamiento. Todas las redes externas solicitadas están disponibles en la consola de operaciones como redes externas proporcionadas por Equinix. Se pueden pedir redes externas adicionales por separado. Las redes externas deben estar conectadas al dispositivo de enrutamiento virtual.
Las redes internas aisladas de MPC deben estar conectadas al dispositivo de enrutamiento. El cliente es responsable de crear redundancia de capa 3 (BGP) utilizando varias conexiones virtuales.
En el enrutamiento del cliente, las VLAN se pueden conectar troncalmente para el tráfico norte-sur, desde fuera de MPC a MPC. Para el tráfico este-oeste dentro de MPC, no se admite la conexión troncal.
- Las redes internas enrutadas no están disponibles con esta opción. Solo se pueden utilizar redes internas aisladas creadas mediante autoservicio para conectar máquinas virtuales al dispositivo de enrutamiento virtual.
- Se requieren redes externas para conectar el dispositivo de enrutamiento virtual a la conectividad externa. Se requieren dos circuitos virtuales (VCs) por conexión para la redundancia.
- Aunque la plataforma MPC proporciona alta disponibilidad, se recomienda el despliegue de una configuración de alta disponibilidad utilizando dos dispositivos de enrutamiento virtual.
- Se recomienda el uso de herramientas VMware en los dispositivos de enrutamiento y en las máquinas virtuales para soportar la gestión graceful.
- Las VLAN externas están limitadas a un máximo de 10 por cliente.
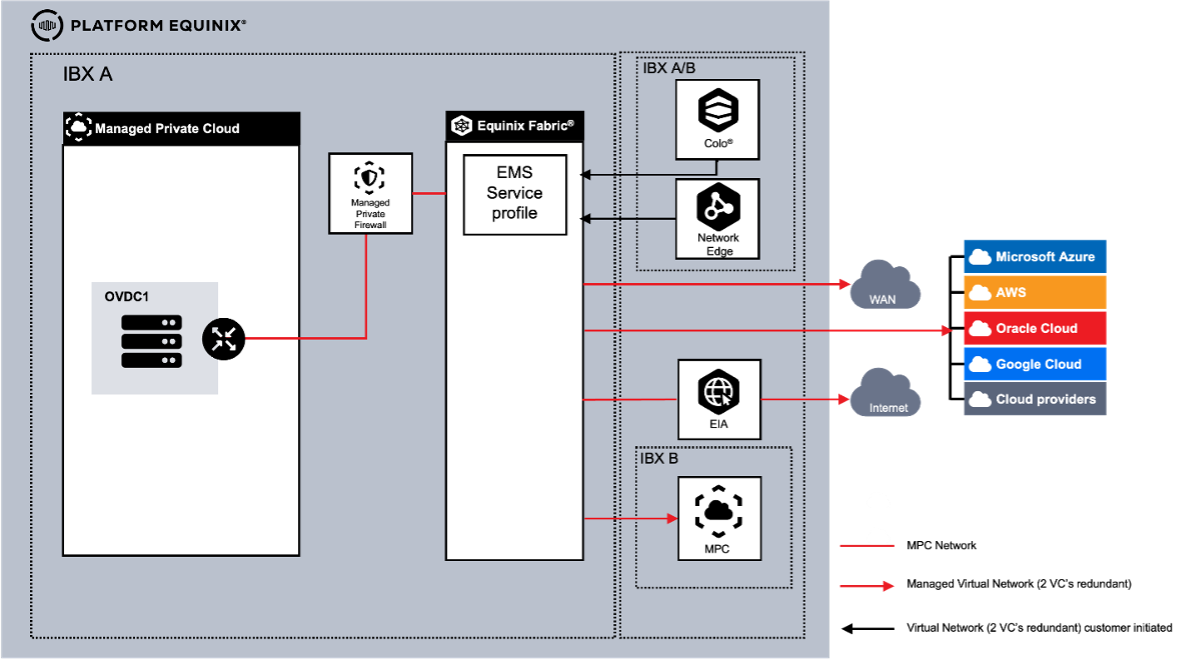
Cortafuegos privado gestionado de conectividad
Al utilizar el cortafuegos privado gestionado (MPF) como servicio adicional de seguridad, incluido el enrutamiento y el registro, toda la conectividad externa se finaliza en MPF. MPF está conectado al enrutamiento MPC integrado. En esta combinación de enrutamiento MPF y MPC, el tráfico norte-sur se procesa primero por MPF y luego por MPC. MPC también proporciona enrutamiento este-oeste.
Esta opción proporciona una configuración de enrutamiento integrada que consta de dos elementos.
- Enrutamiento MPF, configurado por Equinix
- Enrutamiento MPC, configurable a través de la consola del operador
Cada red enrutada interna de MPC creada forma parte automáticamente del dominio de enrutamiento del cliente. Las redes internas aisladas no lo son.
Conexión en red con varios OVDC
Al utilizar varios OVDC en un área metropolitana, los clientes pueden utilizar diferentes combinaciones de tipos de conectividad. Como el tipo de conectividad está relacionado con el OVDC, cada escenario tiene diferentes capacidades.
Cuando se utilizan varios OVDC en un Metro, el cliente puede optar por utilizar una pasarela dedicada por OVDC o utilizar la misma instancia de pasarela para ambos OVDC (enrutado unido).
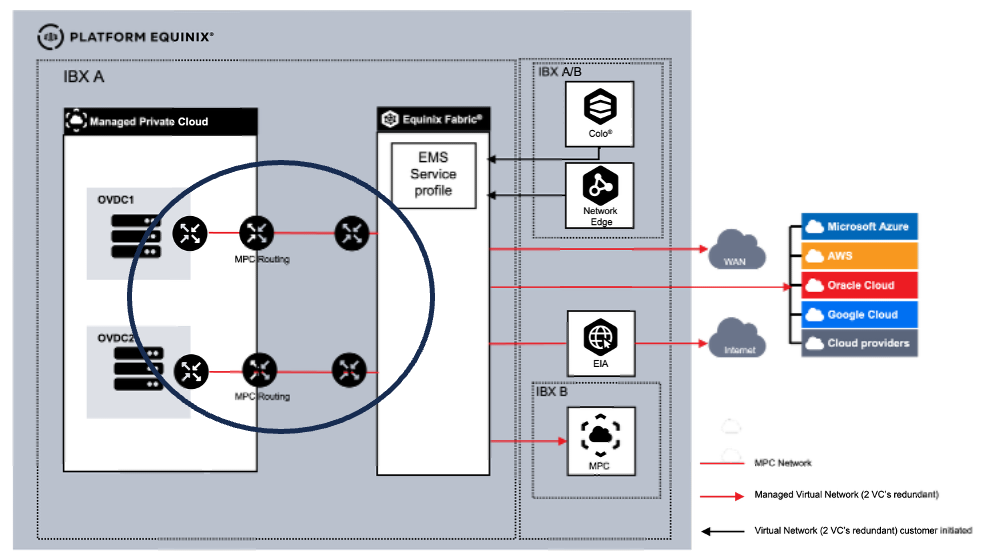
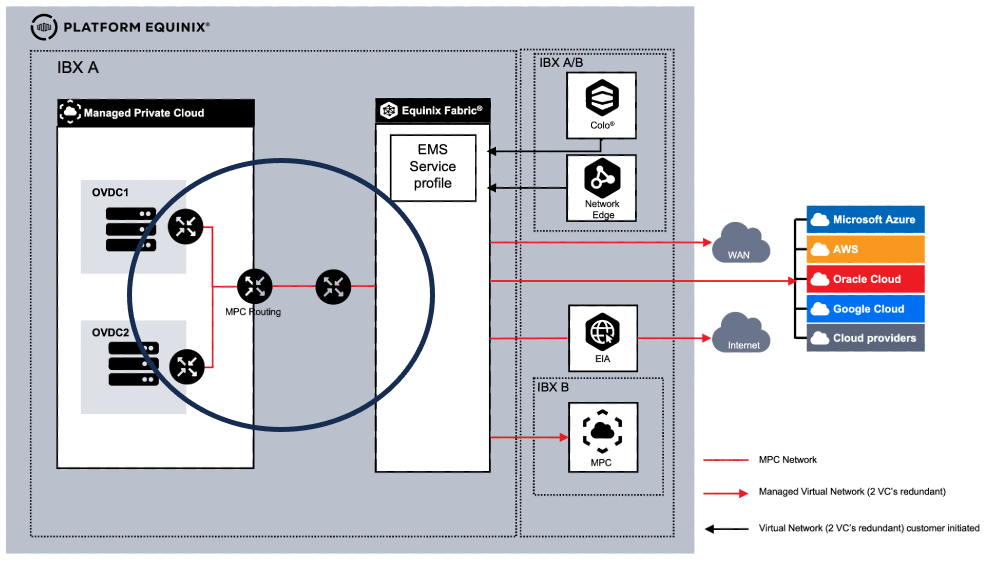 Múltiples OVDC con conectividad enrutada y enrutada por el cliente
Al utilizar varios OVDC en una zona metropolitana, un cliente puede elegir una combinación de enrutado para un OVDC y enrutado por el cliente para el otro. El cliente tiene dos opciones de implementación:
- Los OVDC están conectados
- Los OVDC no están conectados
Cuando los OVDC están conectados, existe un VLAN entre la puerta de enlace enrutada por el cliente y la puerta de enlace enrutada. En este caso, se pueden crear redes entre los dos OVDC. Cuando los OVDC no están conectados, cada uno de ellos funciona como un entorno independiente.
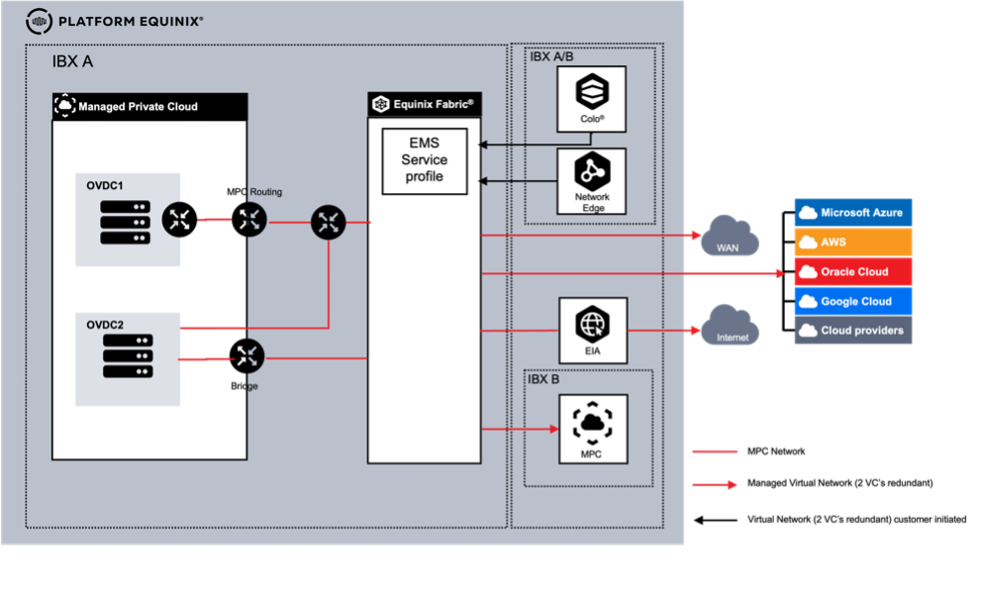
Opciones de conexión virtual
| Conexión | # | Tipo | Descripción |
|---|---|---|---|
| Equinix Colocation | 1 | Autoservicio VC | Conexión creada y gestionada por el cliente. A través del portal de Equinix Fabric utilizando un perfil de servicio de SME / token de servicio. |
| Network Edge de Equinix | 2 | Autoservicio VC | Conexión creada y gestionada por el cliente. A través del portal de Equinix Fabric utilizando un perfil de servicio de SME / token de servicio. |
| Proveedores de WAN | 3 | VC gestionado | Conexión creada y gestionada por Equinix. Parte del pedido de MPC. |
| Proveedores de servicios en la nube (CSP) | 4 | VC gestionado | Conexión creada y gestionada por Equinix. Parte del pedido de MPC. |
| Entorno MPC en otro Metro | 5 | VC gestionado | Conexión creada y gestionada por Equinix. Parte del pedido de MPC. |
| Equinix Internet Access (EIA) a través de Equinix Fabric | 6 | Acceso a Internet gestionado | Conexión creada y gestionada por Equinix. Parte del pedido de MPC. |
Con un VC de autoservicio , los clientes inician VCs a través del portal de Equinix Fabric. Equinix Managed Solutions se pone en contacto con el cliente para configurar la conexión en el lado del MPC. Cada conexión requiere que se solicite un par de VCs.
Con un VC gestionado , el VC forma parte de un pedido de MPC en el que Equinix inicia la configuración de VC. Durante el cumplimiento, Equinix se pone en contacto con el cliente para recopilar los parámetros necesarios para configurar los VCs.
Cada conexión requiere dos circuitos virtuales para redundancia, tanto para Autoservicio como para Managed VC.
Acceso a Internet
Si se requiere acceso a Internet como parte del entorno de MPC, se debe pedir acceso a Internet gestionado. El acceso a Internet gestionado utiliza el acceso a Internet por estructura (EIA) y está configurado con un ancho de banda fijo, sin opciones de picos. EIA admite hasta 10 Gbps de ancho de banda a MPC. El espacio de direcciones IP debe solicitarse como un elemento separado.
Para acceder a Internet, un cliente puede contratar alternativamente un servicio de terceros disponible en Equinix Fabric. En este caso, el cliente es responsable de la contratación del servicio de Internet.
Si utiliza un proveedor de Internet externo, deberá solicitar dos conexiones por redundancia.
Redes virtuales de MPC
La plataforma MPC proporciona varias funcionalidades de red virtual que un cliente puede configurar en la consola operativa de MPC. La siguiente lista muestra qué funciones se incluyen como parte del servicio y cuáles requieren un cargo adicional.
| Función | Tipo de cargo | Cortafuegos enrutado y gestionado | Clientes enrutados |
|---|---|---|---|
| Cortafuegos estándar | Incluido | Y | N |
| Cortafuegos distribuido o avanzado | Cargado | Y | Y |
| Enrutamiento, IPv4 estático y dinámico (BGP) | Incluido | Y | N |
| Enrutamiento IPv6 | Incluido | Y | N |
| NAT | Incluido | Y | N |
| DHCP | Incluido | Y | N |
| VPN IPSEC Capa-3 Sitio a Sitio | Incluido | Y | N |
| Anuncio de ruta | Incluido | Y | N |
Redes internas
Las redes internas para un OVDC se pueden crear mediante autoservicio en la consola operativa del MPC. El servicio de redes MPC admite hasta 1000 redes internas por OVDC. Las redes internas también se pueden configurar en varios OVDC dentro del mismo Equinix IBX cuando el OVDC está configurado con un grupo de centros de datos.
Hay 2 tipos de redes internas:
- El enrutado permite que las máquinas virtuales se conecten a una red que utiliza la puerta de enlace como enrutador y proporciona acceso a WAN, Colocation, CSP o Internet. Las redes enrutadas están disponibles para todas las máquinas virtuales y vApps dentro del OVDC.
- Los aislados se conocen como aislados, ya que no están conectados a una red que tenga acceso a WAN, Colocation, CSP o Internet, a menos que los adjunte a un enrutador autogestionado.
Las redes enrutadas sólo están disponibles para el tipo de conectividad "Enrutada".
Grupo de centros de datos
Cuando un cliente utiliza varios OVDC, un grupo de centros de datos crea una red unificada en los OVDC para que la misma red pueda utilizarse en diferentes OVDC. Se requiere un grupo de centros de datos para utilizar la funcionalidad de cortafuegos distribuido. Si un grupo de centros de datos no está disponible, se puede enviar una solicitud de servicio para configurarlo.
Redes entre centros
Cuando se utiliza MPC en diferentes áreas metropolitanas, se pueden conectar dos sitios MPC en diferentes centros de datos solicitando un circuito virtual gestionado entre los sitios. La configuración de red depende del tipo de conectividad seleccionado. La conectividad entre dos centros de datos se carga como un circuito virtual gestionado.
Se admite la conectividad entre más de dos centros de datos, pero requiere un Fabric Cloud Router (FCR), IP-WAN de Equinix Fabric y dos conexiones virtuales entre la zona MPC y el Fabric Cloud Router.
El pedido y la configuración de Fabric Cloud Router e IP-WAN está fuera del alcance de Managed Solutions.
Unidades de compra Conectividad
Unidades por OVDC único:
| Artículo de compra | UOM | Tipo de cálculo | Descripción |
|---|---|---|---|
| Tipo de conectividad | ONCE | Base de referencia | Instancia de enrutamiento por OVDC: • Enrutado • Enrutado unido • Cliente enrutado • Cortafuegos gestionado |
| Circuito virtual gestionado | VC | Base de referencia | Ancho de banda disponible: 10 / 50 / 200 / 500 Mbps o 1, 2, 5, 10 Gbps Se necesitan dos (2) VCs por conexión para la redundancia. |
| Acceso a Internet gestionado | Cada uno | Base de referencia | Acceso a Internet disponible en: 10 / 50 / 100 / 200 / 500 Mbps y 1, 2, 5 y 10 Gbps Los circuitos virtuales gestionados están incluidos en el acceso a Internet gestionado. |
| Espacio IP asignado | bloque | Base de referencia | Admite IPv4 /24 a /29 e IPv6 Obligatorio cuando se adquiere el acceso gestionado a Internet. |
| Cortafuegos distribuido (DFW) | Por núcleo | Línea de base/excedente | Funcionalidad adicional para ofrecer microsegmentación. |
Opciones de servicio
MPC ST incluye varias opciones de servicio que pueden solicitarse por separado.
Recuperación ante desastres
MPC Disaster Recovery es una opción de autoservicio que proporciona una replicación de máquinas virtuales coherente con los fallos utilizando tres perfiles de SLA seleccionables por el cliente. Admite la replicación entre las implementaciones FLEX y ST, incluidas las configuraciones mixtas. El VDC del centro de datos secundario puede utilizar computación o almacenamiento de menor capacidad, siempre que sea suficiente para la carga de trabajo esperada.
Para que la recuperación ante desastres se realice correctamente, el VDC y la topología de red deben admitir conectividad a Internet, ubicaciones locales o un cabinet en el centro de datos secundario. Se admiten pruebas de autoservicio de las conmutaciones por error de VM para verificar que el comportamiento de conmutación por error cumple los requisitos.
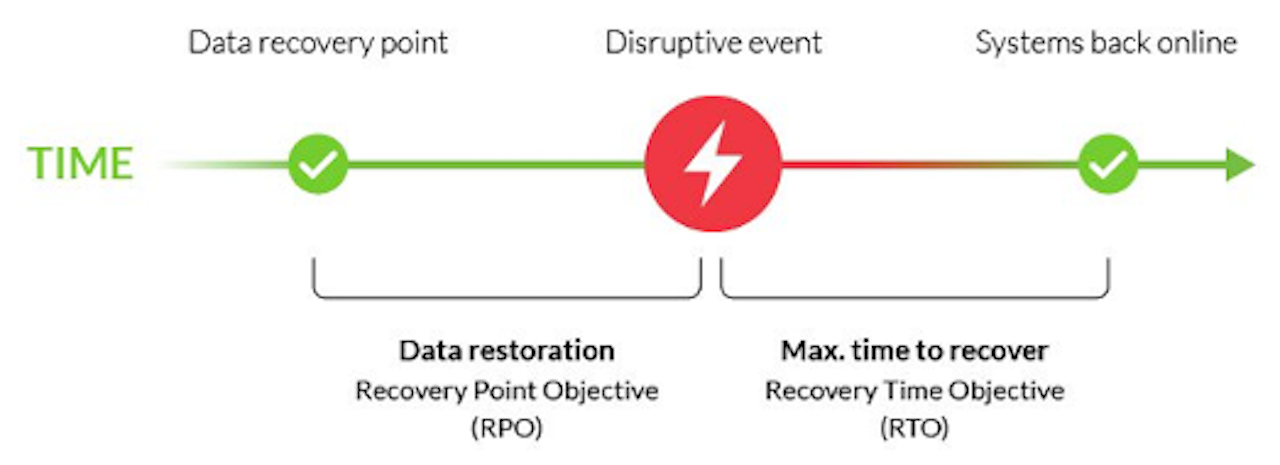
Para configurar el servicio, se pueden asignar máquinas virtuales a un perfil de SLA en la consola de operaciones. Cuando se activa la replicación, los datos de VM se replican en el VDC secundario seleccionado.
MPC Disaster Recovery ofrece los siguientes acuerdos de nivel de servicio:
| Parámetro | Valor | Descripción |
|---|---|---|
| RPO | Oro: 1 hora Plata: 4 horas Bronce: 24 horas | Plazo en el que finaliza la replicación. |
| RTO | 30 minutos | Plazo dentro del cual la máquina virtual debe iniciarse en el centro de datos secundario después de que el cliente inició la conmutación por error. El RTO se inicia después de que el cliente inicie la conmutación por error. |
| # Puntos de retención | Oro: Último + 8 puntos Plata: Último + 6 puntos Bronce: Último + 2 puntos | Todos los perfiles constan del último punto de restauración más un número definido de puntos de restauración almacenados automáticamente. La antigüedad máxima del punto de restauración es de 2 días. |
La función de recuperación ante desastres utiliza tecnología de captura basada en filtros de E/S. Este enfoque evita el impacto en el rendimiento asociado a la replicación basada en instantáneas.
- Conmutación por error
Cuando se requiere una conmutación por error, el cliente puede iniciar la conmutación por error de las cargas de trabajo al centro de datos secundario a través de la consola de operaciones. Las máquinas virtuales se replican de acuerdo con el perfil de SLA seleccionado, y Equinix opera y monitorea las redes de replicación como parte del servicio.
La conectividad relacionada con el cliente, incluida la máquina virtual y la conexión de aplicaciones, está fuera del alcance de la opción de recuperación ante desastres de MPC y debe estar preparada con antelación para garantizar la conectividad entre centros de datos, Internet, cabinets y ubicaciones locales.
Cuando el centro de datos principal vuelva a estar operativo, el cliente invierte la dirección de replicación en la consola de operaciones. Una vez restaurada la replicación, las máquinas virtuales y las aplicaciones se pueden mover de nuevo al centro de datos principal en el momento adecuado elegido por el cliente.
- Responsabilidades
Las responsabilidades para una recuperación eficaz ante desastres incluyen comprender qué actividades afectan al rendimiento y la capacidad, y cómo se dividen entre Equinix y el cliente.
| Actividades | Equinix | Cliente |
|---|---|---|
| Selección de la informática y el almacenamiento MPC adecuados para el centro de DR | I | RAC |
| Hacer que el perfil SLA seleccionado esté disponible en la consola operativa | I | RAC |
| Configuración de la recuperación ante desastres en la consola operativa | I | RAC |
| Garantizar que la capacidad del centro de RD es suficiente para la recuperación ante desastres | I | RAC |
| Gestión de la infraestructura de replicación y la conectividad | RAC | I |
| Configuración de la conectividad y las redes de los clientes durante la conmutación por error | I | RAC |
- Compra unidades
La función de recuperación ante desastres de MPC se adquiere en una máquina virtual por mes, dependiendo de la opción de perfil de SLA como servicio elegida del centro de datos principal, los precios incluyen la conectividad de replicación y el ancho de banda. Los costes de la capacidad de procesamiento y almacenamiento en el centro de datos secundario forman parte del servicio MPC. Además, se requiere conectividad de red multisitio para las máquinas virtuales.
| Artículo de compra | Nivel | UOM | Tipo de cálculo | Descripción |
|---|---|---|---|---|
| Opción de servicio - Recuperación ante desastres | Bronce Plata Oro | VM | Base de referencia Excedente | Replicación de una VM a un VDC MPC secundario seleccionado en otro centro de datos, de acuerdo con el SLA seleccionado. |
- Medición
Para determinar la cantidad de máquinas virtuales replicadas para la facturación, se cuentan todas las máquinas virtuales que formaban parte de un determinado perfil de SLA por día. Si se cambia una máquina virtual entre un perfil de SLA diferente en un mes, se factura en consecuencia.
-
Relaciones y dependencias
- MPC Disaster Recovery sólo está disponible con MPC Flex y/o MPC ST.
- La opción de servicio requiere dos MPC VDC en centros de datos diferentes.
- La opción de servicio sólo está disponible para determinadas combinaciones de centros de datos.
-
Arquitectura de la solución
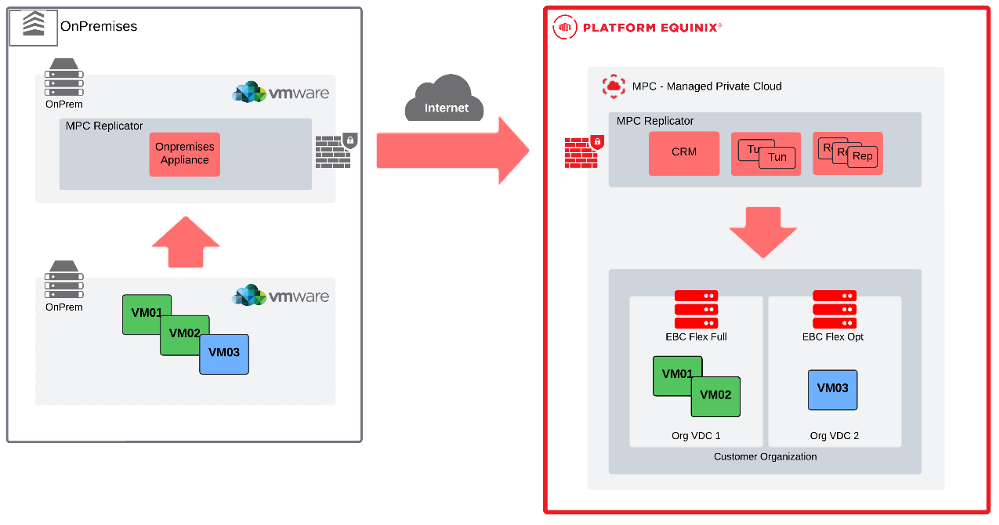
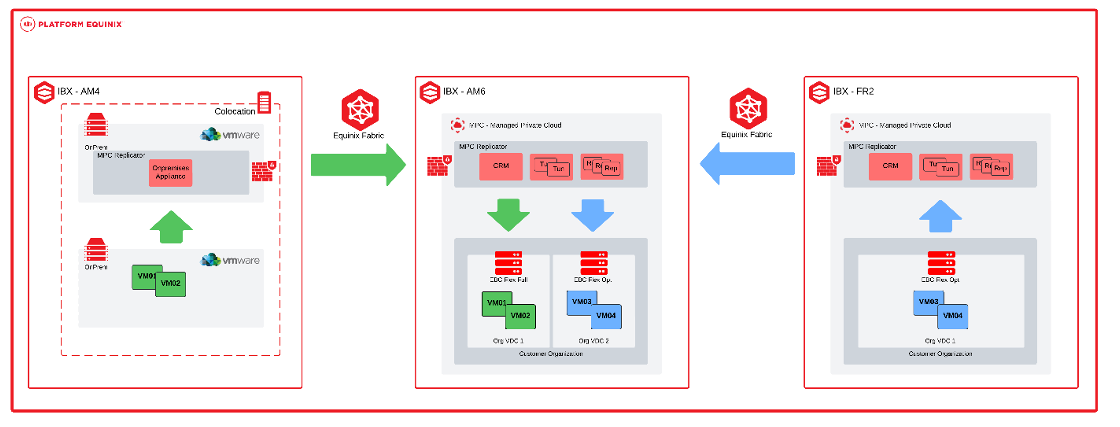
La replicación de MPC requiere que la instalación existente de VMware Cloud Director esté plenamente operativa. Esto significa que el VCD debe estar listo para proporcionar recursos informáticos a los inquilinos a través de los centros de datos virtuales organizativos de OrgVDC. El concepto de replicación MPC consta del siguiente conjunto de dispositivos:
- Un dispositivo de Cloud Manager - CRM
- Un túnel de replicación en la nube - TUN
- Un replicador en la nube - REP
En el centro de datos local, se implementa y configura un único dispositivo para replicar o migrar máquinas virtuales que se ejecutan en la infraestructura gestionada de vCenter.
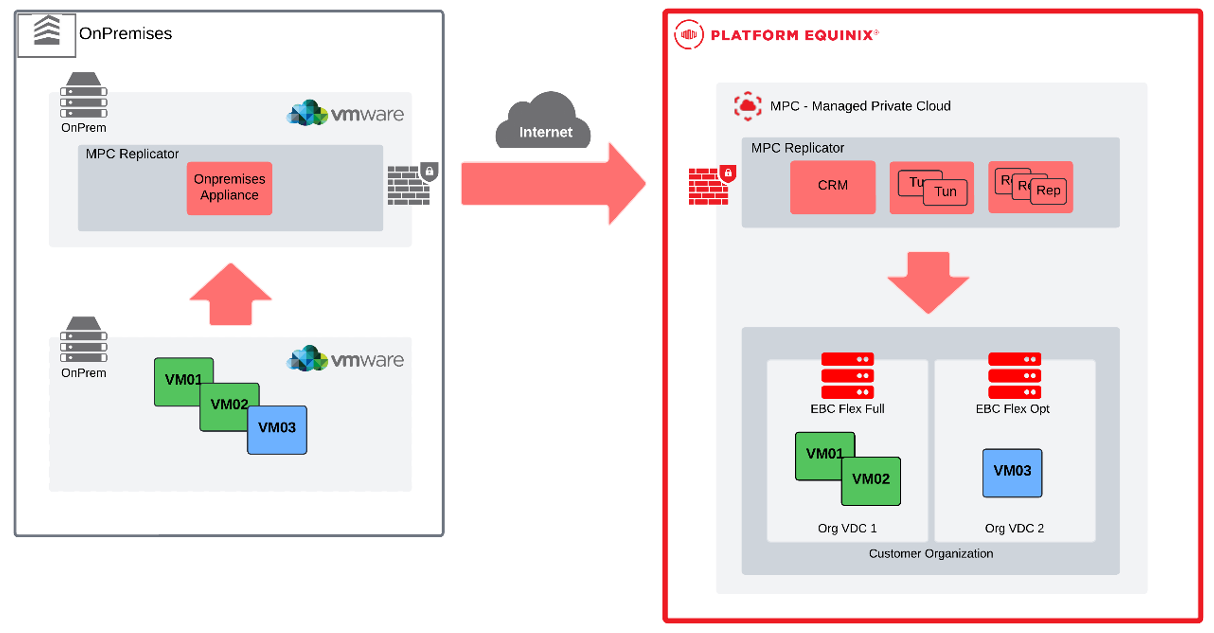
- Aplicaciones
La replicación de MPC admite dos casos de uso diferentes, recuperación ante desastres y migración de vApps/VM . En ambos casos, el MPC siempre será el destino de replicación y el origen puede ser otro sitio de MPC o, específicamente para el caso de uso de migración de vApps/VM, un entorno local de VMware vSphere con vCenter. La replicación de MPC no puede proteger ni migrar servidores básicos o máquinas virtuales gestionadas por hipervisores que no sean de VMware.
Recuperación ante desastres
Disaster Recovery-as-a-Service DRaaS, proporciona el servicio de protección de sus máquinas virtuales que se están ejecutando en un centro de datos productivo, teniendo la posibilidad de replicar esta carga de trabajo en un centro de datos virtual (OrgVDC) del MPC, que puede orientar una modalidad Flex o Single.
Utilizando parámetros de sincronización, con la definición predeterminada del perfil de SLA, será posible cambiar la configuración de RPO, punto en tiempo, retención y ancho de banda.
También hay configuraciones que controlan cómo se configurará la máquina virtual después de la conmutación por error: A qué red se conectará cada adaptador de red, elegir cómo configurar la dirección IP de cada interfaz de red y más.
Una vez configurada la replicación y finalizada la sincronización inicial, se pueden realizar diferentes operaciones en cada dominio de protección:
- Sincronización manual - El administrador puede iniciar una sincronización manual fuera de la ventana de RPO configurada.
- Conmutación por error de prueba: Se utiliza para probar una vApp/VM a partir de los datos replicados y vincularse al sitio de destino de forma aislada, manteniendo la VM de origen operativa. A esta operación le sigue un proceso de limpieza, eliminando todas las máquinas virtuales creadas durante las pruebas en el destino. Mantener las réplicas operativas incluso durante el período de prueba.
- Conmutación por error: Se utiliza cuando el sitio de origen está inactivo. En el lado de destino, la máquina virtual se construye y se ENCIENDE a partir de los datos replicados.
- Inverso: Después de una conmutación por error correcta al lado de destino y cuando el lado de origen esté en funcionamiento de nuevo, el cliente puede decidir revertir la dirección de replicación del destino original y realizar una nueva conmutación por error programada, devolviendo el entorno a su estado original.
- Migrar - Se utiliza cuando ambos lados están operativos. Cuando se inicia esta operación, la vApp/VM en el lado de origen se desactiva, en destino se construye una nueva vApp/VM a partir de datos replicados y se enciende.
Migración
Cuando el cliente tiene la intención de realizar la migración planificada de las cargas de trabajo al MPC, puede utilizar el flujo de trabajo de migración, lo que simplifica el proceso. Cuando se configura una nueva migración, la replicación de MPC inicia una replicación de vApp/VM desde el origen al destino. Cuando la sincronización se haya completado, la máquina virtual de origen se apagará y cualquier delta generado en el sitio de origen se sincronizará con el destino. En el lado de destino, la replicación de MPC solicita al VCD que construya una nueva vApp/VM a partir de datos replicados y la encienda. Las cargas de trabajo migradas se pueden personalizar para que estén listas para funcionar en el nuevo centro de datos virtual. Al igual que con el caso de uso de recuperación ante desastres, la migración se puede configurar para grupos de varias vApps/VM.
- Usar topología de casos
En las instalaciones a MPC:
En las instalaciones desde Equinix a MPC o MPC a MPC:
Licencias de software
En el portal de autoservicio está disponible un catálogo de ISO de software para MPC. El catálogo enumera el software que se puede utilizar en máquinas virtuales que se ejecutan en los OVDC e incluye software de código abierto y software con licencia. El software con licencia se puede comprar a través del producto de licencias de software.
Clúster extendido
La opción de servicio de clúster estirado está disponible en las ubicaciones seleccionadas. Se implementa un clúster estirado en dos centros de datos en la misma zona metropolitana con replicación de almacenamiento síncrona, lo que da como resultado una configuración de RPO=0. El clúster debe tener un número igual de hosts en cada ubicación. Una ubicación en el área metropolitana se designa como la ubicación principal y la otra como la ubicación secundaria.
- Centro de datos virtual organizativo (OVDC)
Un centro de datos virtual organizativo (OVDC) proporciona un entorno lógico con vCPU, GB de RAM, recursos de almacenamiento y capacidades de red en las que los clientes pueden definir máquinas virtuales. En una configuración de clúster ampliada, se pueden seleccionar tres tipos de OVDC:
- Las máquinas virtuales se ejecutan en la ubicación primaria cuando están disponibles; si no lo están, las máquinas virtuales se trasladan a la ubicación secundaria.
- Las máquinas virtuales siempre se ejecutan en la ubicación primaria; cuando ésta no está disponible, las máquinas virtuales no se trasladan a la ubicación secundaria.
- Las máquinas virtuales siempre se ejecutan en la ubicación secundaria; cuando la ubicación secundaria no está disponible, las máquinas virtuales no se trasladan a la ubicación primaria.
Los clientes pueden definir uno o más OVDC en un entorno MPC ST. La vCPU está disponible en cuatro variantes:
- Completo - un núcleo equivale a una vCPU
- Alto - un núcleo equivale a dos vCPU
- Estándar - un núcleo equivale a cuatro vCPU
- Optimizado: Un núcleo equivale a ocho vCPU
Un OVDC puede utilizar un máximo de cuatro perfiles de almacenamiento disponibles:
- Rendimiento completo
- Ultra rendimiento
- Alto rendimiento
- Rendimiento
Los clientes pueden combinar varios OVDC en diferentes variantes y tamaños para diferentes propósitos. Las políticas de seguridad se pueden configurar en las redes virtuales y los OVDC se pueden interconectar.
- Redes y conectividad
Las opciones de conectividad y red del servicio MPC ST no estirado también se aplican al clúster estirado. Las cargas de trabajo de redes y conectividad para Access MPC ST deben adquirirse como parte de la conectividad y no están incluidas en la opción de servicio Clúster estirado.
Incluido en el servicio:
- Red para la replicación sincrónica de datos entre la ubicación primaria y la secundaria; esta red no puede utilizarse para la interconexión de clientes.
- Red para conectividad NSX.
- Una tercera ubicación para el testigo de disponibilidad de la ubicación primaria y secundaria.
| UNIDAD DE COMPRA | TIPO DE FACTURACIÓN | UOM | DESCRIPCIÓN |
|---|---|---|---|
| Opción de servicio Cluster Stretched Primary | Base de referencia | Por clúster | Capacidad para clúster estirado con replicación de datos sincrónica para la ubicación primaria |
| Opción de servicio Cluster Stretched Secondary | Base de referencia | Por clúster | Capacidad para clúster estirado con replicación sincrónica de datos para la ubicación secundaria |
Ambas opciones de servicio deben adquirirse para un clúster ampliado.
MPC ST para cargas de trabajo de SAP
Solución conjunta con MPB y MPS para ofrecer una infraestructura gestionada completa para entornos SAP, que combina rendimiento, conectividad y simplicidad operativa.
Al contratar MPC ST, los clientes pueden optar por hosts certificados SAP específicos que se configurarán para atender las cargas de trabajo de SAP. El caso de uso actualmente admitido son las cargas de trabajo de SAP HANA.
Esta opción de servicio se limita a proporcionar el producto MPC ST, es decir, la infraestructura gestionada adecuada para las cargas de trabajo de SAP. Es responsabilidad del cliente instalar, configurar, gestionar y operar el entorno SAP bajo MPC ST.
Se requieren varios VDC y estos VDC compartirán redes, por lo tanto, se entregarán en grupos de DC.
Servicios adicionales
Copia de seguridad y restauración
La copia de seguridad y restauración de los recursos de MPC se proporcionan a través del servicio de copia de seguridad privada gestionada, que se pide por separado. El servicio incluye copias de seguridad de datos de VM o datos de aplicación.
Traiga su propia licencia (BYOL)
En lugar de comprar licencias a través del servicio, los clientes pueden traer sus propias licencias de software. En este caso, las reglas de licencia del proveedor de software deben validarse. El cliente es responsable de cumplir todos los requisitos de cumplimiento de los proveedores de software.
Plan de asistencia
El plan de asistencia proporciona servicios adicionales, incluidas solicitudes de servicio, asistencia mejorada, informes y asistencia para el diseño.
- El plan de asistencia Premier de Managed Solutions es un programa prepagado que ofrece bloques de horas de asistencia mensuales o anuales (pago único) a una tarifa con descuento.
- El tiempo de asistencia se calcula en incrementos de 15 minutos.
- Sin un plan prepagado, el servicio de asistencia se cobra por hora según la tarifa estándar del Servicio de asistencia Premier, calculada en incrementos de 15 minutos.
| Unidad de compra | Tipo | Tipo de cargo | UOM | Pedidos y facturación |
|---|---|---|---|---|
| Plan de asistencia técnica | Mensualmente | Base de referencia | Hora | Reserva mensual de horas de asistencia técnica |
| Plan de asistencia técnica | Anual | Base de referencia | Hora | Reserva anual de horas para asistencia técnica |
El plan de asistencia se aplica a todos los productos de Managed Solutions, no a un producto específico.
Si se consumen todas las horas del plan, se cobran horas adicionales en las tarifas por hora del Servicio de asistencia Premier (tarifa por hora estándar).
Las horas mensuales o prepagadas del plan de asistencia Premier de Managed Solutions no se vuelven y se pierden si no se utilizan. El uso del Plan de asistencia Premier de Managed Solutions pagado por adelantado más allá del importe asignado previamente adquirido se factura a las tarifas regulares del Servicio de asistencia Premier, a menos que se solicite una actualización de categoría.
El plan es específico del país y no se puede vincular a un data center IBX específico.
Apoyo a la migración
Para migrar cargas de trabajo de clientes de las instalaciones locales a MPC, Equinix proporciona herramientas de migración que permiten migrar cargas de trabajo en Self Service sin refactorizar las aplicaciones. Las herramientas admiten cargas de trabajo de VMware de vSphere o Cloud Director. Para empezar, los clientes reciben un dispositivo que se puede instalar en su entorno de VMware y emparejarse con su entorno de MPC. La herramienta utiliza replicación asíncrona para transferir cargas de trabajo.
De forma predeterminada, las migraciones se realizan a través de Internet pública. Previa solicitud, se puede crear una conexión privada a través de Equinix Fabric. Los cargos por conectividad de Fabric se facturan por separado a través del servicio de Fabric. Para la migración a través de Fabric, no se pueden utilizar los circuitos virtuales existentes, los circuitos virtuales dedicados deben aprovisionarse específicamente para la migración. A través de Internet, se admiten velocidades de hasta 250 Mbps, mientras que Fabric Connections admite velocidades de hasta 10 Gbps.
Las herramientas de migración se proporcionan de forma gratuita. Se puede solicitar asistencia adicional a través del plan de asistencia. Una vez completada la migración, las herramientas están deshabilitadas.
| Conexión | Velocidad | Configuración de red |
|---|---|---|
| Internet | Hasta 250 Mbps | No |
| Fabric | Hasta 10 Gbps | Sí, configure VLAN |
Demarcación de servicios y servicios de habilitación
MPC ST es un servicio gestionado con opciones de diseño predefinidas. Como resultado, no todas las opciones técnicas de VMware están disponibles en el servicio MPC ST.
Los siguientes se solicitan habitualmente, pero no se admiten.
Acceso
- El acceso a las funciones de vSphere o vCenter sólo está disponible a través de la consola operativa MPC y las API.
- La integración con vCenter y vSphere se limita a la funcionalidad expuesta a través de la consola operativa MPC.
Cómputo
- La creación de instantáneas se limita a una única instantánea simultánea por máquina virtual.
Discos virtuales
- No se admite mover discos virtuales entre máquinas virtuales a través de la consola operativa o las API de MPC. Se debe crear una solicitud de asistencia a través del centro de asistencia de Equinix.
- No se admite compartir un disco virtual entre varias máquinas virtuales; no se admite la conmutación por error en clústeres de Microsoft Windows Server (WSFC) con discos compartidos.
Red
- No se admiten los siguientes elementos:
- Uso de la virtualización de E/S de raíz única (SR-IOV) y acceso a NIC físicas desde la VM
- Uso del modo promiscuo en la vNIC
- Uso de trunking en el OVDC para redes conectadas a routers propiedad del cliente
- Conéctese a MPC a través de soluciones redundantes de capa 2, como Metro Connect
Unidades de compra
El servicio MPC se cobra en función de los valores de referencia o de referencia con tipos de cargo por exceso.
- Línea base - El volumen específico de la unidad de medida de servicio, tal como se define en el pedido.
- Excedente - La cantidad del servicio consumido que supera el volumen de la línea base contratada.
Catálogo de unidades de compra
La tabla enumera las unidades de compra para Nube Privada Gestionada, incluyendo la unidad de medida y el método de facturación:
| Categoría | Unidad de compra | UOM | Tarifa de instalación | Método de facturación | Excedente |
|---|---|---|---|---|---|
| Servicio MPC | Conectividad - Enrutada | Cada uno | Base de referencia | ||
| Conectividad - Enrutamiento del cliente | Cada uno | Base de referencia | |||
| Conectividad – Managed Firewall | Cada uno | Base de referencia | |||
| Conectividad - Enrutado Unido | Cada uno | Base de referencia | |||
| Computación MPC | Anfitrión | Anfitrión | Sí | Base de referencia | |
| Opción de servicio MPC | Red - Circuito virtual gestionado xx Mbps | Cada uno | Sí | Base de referencia | |
| Red - Acceso a Internet gestionado xx Mbps | Cada uno | Base de referencia | |||
| Red - Espacio IP adicional (/24 /25 /26 /27 /28 /29) | Cada uno | Base de referencia | |||
| Red - Red externa | Cada uno | No | Base de referencia | ||
| Red - Cortafuegos distribuido (por núcleo) | Núcleo | Base de referencia | |||
| Recuperación ante desastres (Oro, Plata, Bronce) | VM | No | Base de referencia | Sí |
Roles y responsabilidades
Durante el cumplimiento y la entrega del servicio, las responsabilidades se comparten entre Equinix y el cliente. En la siguiente sección se ofrece una descripción general de estas responsabilidades.
Aprovisionamiento del inquilino
| Actividades | Equinix | Cliente |
|---|---|---|
| Programar / ejecutar la reunión de lanzamiento del proyecto | RA | CI |
| Programar / ejecutar la incorporación de clientes | RA | CI |
| Entrega de los hosts de un clúster según el orden | RAC | I1 |
| Entrega de los OVDC conforme al diseño | RAC | I1 |
| Entrega de la capacidad de almacenamiento acordada conforme al diseño | RAC | I1 |
| Entrega del tipo de conectividad de acuerdo con el pedido | RAC | I1 |
| Entrega de los circuitos virtuales gestionados conforme al pedido | RAC | C |
| Inicio de circuitos virtuales no gestionados en el portal de Fabric | I | RAC |
| Configuración de circuitos virtuales iniciados por el cliente | RAC | C |
| Entrega del acceso gestionado a Internet de acuerdo con el pedido | RAC | C |
| Entrega de la funcionalidad de red acordada de acuerdo con el diseño (opcional) | RAC | C |
| Entrega de la consola operativa MPC | RAC | I1 |
| Entrega de la cuenta Admin para la consola operativa | RAC | I1 |
Aceptación en servicio
Una vez finalizadas las actividades de incorporación, las actividades de prueba confirman si el producto se ha entregado correctamente y está listo para su facturación.
| Actividades | Equinix | Cliente |
|---|---|---|
| Pruebe el acceso a la página del producto MPC en el portal de Managed Solutions | CI | RA |
| Acceso de prueba a la consola operativa MPC | CI | RA |
| Confirme el cumplimiento del MPC basándose en pruebas previas | CI | RA |
| Establecer el producto como habilitado para el cliente en los sistemas internos | RA | I |
Operacional
Una vez habilitado el servicio de nube privada gestionada para los clientes, se aplican los siguientes elementos operativos:
| Actividades | Equinix | Cliente |
|---|---|---|
| Gestión técnica del servicio (global) | RAC | I¹ |
| Gestión funcional del entorno del cliente dentro del servicio (global) | I² | RAC |
| Supervisión y mantenimiento de infraestructuras MPC | RA | I |
| Creación, importación y gestión de máquinas virtuales y aplicaciones virtuales | I² | RAC |
| Ampliar y reducir máquinas virtuales | I² | RACI |
| Gestionar instantáneas de máquinas virtuales | RACI | |
| Gestione el acceso a las máquinas virtuales con la consola | RACI | |
| Cree y gestione bibliotecas con archivos ISO/OVA propiedad del cliente | RACI | |
| Separar o agrupar máquinas virtuales por disponibilidad o rendimiento | I² | RAC |
| NFV: Firewall estándar | I² | RAC |
| NFV: Enrutamiento (estático) | I² | RAC |
| NFV: Enrutamiento | RAC | I |
| NFV: NAT | I² | RAC |
| NFV: DHCP | I² | RAC |
| NFV: VPN (IPsec) | I² | RAC |
| Configure y gestione las capacidades de scripting y automatización | RACI |
RACI son las siglas en inglés de Responsable, Contable, Consultado e Informado.
- Informar sólo es obligatorio para las tareas que repercuten en el funcionamiento del entorno del usuario.
- Informar sólo es necesario para las tareas que tienen un impacto en el funcionamiento y/o la gestión del servicio.
Gestión de incidencias
La gestión de incidencias está incluida en el servicio de asistencia. Todos los incidentes se gestionan en función de la prioridad. La prioridad se determina una vez que Equinix notifica y evalúa el incidente basándose en la información proporcionada.
| Prioridad | Impacto / Urgencia | Descripción |
|---|---|---|
| P1 Alto | Indisponibilidad imprevista de un servicio/entorno prestado y gestionado por Equinix, de acuerdo con la descripción del servicio debido a una interrupción. El usuario no puede cumplir con sus obligaciones para con sus usuarios. El usuario sufre daños directos demostrables debido a la falta de disponibilidad de esta funcionalidad. | El servicio debe restablecerse inmediatamente; el/los entorno(s) de producción no está(n) disponible(s), con interrupciones en toda la plataforma. |
| P2 Medio | El servicio no ofrece funcionalidad completa o tiene funcionalidad parcial o rendimiento reducido, por lo que los usuarios se ven afectados. El usuario sufre daños directos demostrables debido a la falta de disponibilidad de la funcionalidad. El servicio puede verse afectado debido a la disponibilidad limitada de esta funcionalidad. | El servicio debe repararse el mismo día laborable; el entorno no está disponible. |
| P3 Bajo | El servicio funciona con disponibilidad limitada para uno o más usuarios y existe una solución alternativa. | El momento de la reparación del servicio se determina en consulta con el declarante. |
Esta clasificación no se aplica a las interrupciones causadas, por ejemplo, por aplicaciones específicas del usuario, acciones del usuario o dependientes de terceros. Los incidentes pueden enviarse a través del portal del cliente en Managed Solutions. Los incidentes P1 deben enviarse por teléfono.
Solicitudes de servicio
Las solicitudes de servicio se utilizan para informar de problemas de servicio o para solicitar asistencia con los cambios de implementación o configuración. Los cambios de configuración estándar se pueden solicitar a través del portal de autoservicio de MPC como solicitud de servicio. El servicio de asistencia está disponible 24 x 7x365. Hay disponibles dos tipos de solicitudes de servicio:
- Incluido - Solicitudes de servicio que están dentro del alcance del servicio y no incurren en cargos adicionales.
- Adicional - Solicitudes de servicio que están fuera del alcance del servicio e incurren en cargos adicionales.
| Nombre de la solicitud | Incluido / Adicional |
|---|---|
| Crear un grupo de CC sobre varios OVDC | Adicional |
| Cambiar acceso externo OVDC API | Adicional |
| Añadir un usuario para la consola operativa | Incluido |
| Eliminar un usuario de la consola operativa | Incluido |
| Cambiar los permisos de un usuario | Incluido |
Los cambios no enumerados anteriormente se pueden solicitar seleccionando Cambio en el módulo de solicitud de servicio. Equinix realizará un análisis de impacto para determinar la viabilidad, el coste y el plazo de ejecución. Los cargos relacionados con las solicitudes de servicio se deducen del saldo del plan de asistencia Premier. Si el saldo es insuficiente, los cargos se facturan al tipo vigente. Las solicitudes que afecten a la capacidad de referencia, las cantidades pedidas o cualquier cambio que afecte a la tarifa de servicio mensual deben solicitarse a través del equipo de ventas de Equinix.
Presentación de informes
Como parte del servicio, el cliente recibirá informes mensuales del servicio que cubren los siguientes temas:
- Tickets elevados medidos según los parámetros del SLA
- Capacidad por OVDC
Niveles de servicio
El Acuerdo de nivel de servicio (SLA) define los niveles de rendimiento medibles aplicables al servicio MPC y especifica las soluciones disponibles para el cliente si Equinix no cumple estos niveles. Los créditos de servicio que se enumeran a continuación son la única y exclusiva solución en caso de que no se cumplan los umbrales de nivel de servicio definidos en esta sección.
| Prioridad | Tiempo de respuesta¹ | Tiempo de resolución². | Ejecución del trabajo | SLA |
|---|---|---|---|---|
| P1 | < 30 min | < 4 horas | 24x7 | 95% |
| P2 | < 60 min | < 24 horas | 24x7 | 95% |
| P3 | < 120 min | < 5 días | 24x7 | 95% |
¹ El tiempo de respuesta se mide desde el momento en que se envía una solicitud de asistencia hasta que un especialista de Equinix Managed Solutions proporciona una respuesta formal.
² El tiempo de resolución se mide desde la creación del ticket hasta el cierre, la cancelación o la entrega al servicio de asistencia de IBX.
³ El SLA se aplica al tiempo de respuesta; los detalles sobre el SLA se pueden encontrar en la Política de producto .
El nivel de disponibilidad del servicio MPC se refiere a la disponibilidad de un único OVDC. El servicio MPC se considera no disponible cuando un fallo en la infraestructura gestionada por Equinix provoca que la OVDC introduzca un estado de error y dé lugar directamente a una interrupción de los servicios del cliente.
| Disponibilidad Nivel de servicio | Descripción |
|---|---|
| 99.95%+ | Se consigue cuando la indisponibilidad total de OVDC es inferior a 22 minutos a lo largo de un mes natural. |
Un régimen de crédito de servicio se aplica al SLA de disponibilidad, tal como se define en la Política de producto. La disponibilidad del servicio MPC no incluye la restauración de datos. Los clientes son responsables de restaurar sus datos. Cuando se contrata la copia de seguridad privada gestionada, los datos se pueden restaurar mediante el autoservicio utilizando la consola operativa de la copia de seguridad privada gestionada. Si no se contrata la copia de seguridad privada gestionada, la restauración de los datos es responsabilidad del cliente.
Guía del usuario
Consola operativa MPC
La consola operativa de MPC proporciona herramientas de automatización y una API para gestionar los recursos de MPC, incluidos los siguientes:
- Gestione OVDC en varios centros de datos Equinix
- Creación, importación y gestión de máquinas virtuales y aplicaciones virtuales
- Tamaño de las máquinas virtuales (ampliación y reducción)
- Crear instantáneas de VM
- Acceda a las consolas VM
- Ver estadísticas de rendimiento
- Crear y poblar la biblioteca con archivos ISO y OVA
- Acceda al portal de autoservicio MPC y a las consolas VM directamente a través del navegador web sin necesidad de VPN
- Amplias opciones de scripting y automatización (API)
- Separar o agrupar máquinas virtuales por disponibilidad o rendimiento
- Gestione las reglas del cortafuegos y la microsegmentación
- Crear y gestionar reglas de enrutamiento estático para IPv4
- Crear y gestionar reglas de enrutamiento estático para IPv6
- Cree y gestione NAT, DHCP y VPN (Capa 2)
- Cree y gestione túneles de sitio a sitio VPN IPsec de capa 3
- Crear y gestionar anuncios de rutas (VRF)
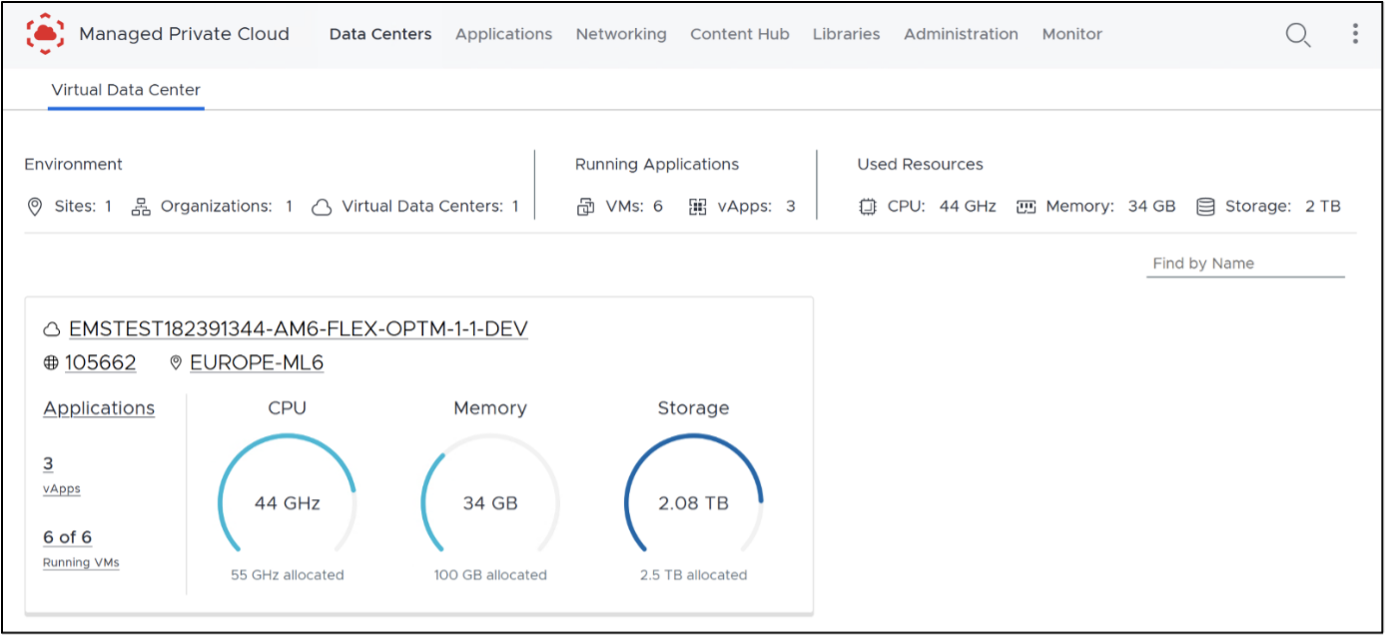
Accediendo a MPC ST
Para acceder a la nube privada gestionada (MPC), vaya al portal del cliente . Desde allí, puede acceder a lo siguiente:
- Portal de Managed Solutions (MSP): Se utiliza para generar solicitudes de asistencia, enviar solicitudes de servicio y ver información sobre el uso de MPC.
- Consola operativa: Se utiliza para gestionar y operar recursos de MPC.
Regiones
La consola de operaciones proporciona acceso a los recursos de MPC dentro de una región específica. El MPC está disponible en cuatro regiones: América del Sur, América del Norte, Europa y Asia.
Cada instancia de MPC está asociada a una región. Cuando exista una instancia en una región, puede abrir su consola de operaciones correspondiente seleccionando la opción regional en el área Managed Solutions del portal del cliente.
Después de iniciar sesión en la consola regional correspondiente, su acceso a los recursos se organiza por Organización y Centros de Datos Virtuales de la Organización (OVDC).
Organización
Una organización (organización) representa al cliente en la consola de operaciones. La organización puede verse como un contenedor para todos los recursos de MPC de esa región, incluidos centros de datos virtuales, usuarios y bibliotecas de contenido. El nombre de la organización es necesario al iniciar sesión en la consola operativa del MPC.
Centro de datos virtual organizativo (OVDC)
Un centro de datos virtual organizativo (OVDC) agrupa los recursos informáticos, de almacenamiento y de red que utiliza para ejecutar cargas de trabajo. Una sola organización puede contener varios OVDC, que pueden diferir según la ubicación de IBX (por ejemplo, Ámsterdam, Londres o Ashburn) o según el perfil de rendimiento del cómputo. Si necesita capacidad adicional o un OVDC adicional, póngase en contacto con su responsable de entrega de servicios o con el administrador de cuentas asignados para solicitarlo.
Roles de inquilino
Los siguientes roles de inquilino solo se aplican a las variantes FLEX de un solo inquilino gestionado y de nube privada gestionada.
Los roles de inquilino definen los permisos y acciones disponibles para los usuarios dentro de un inquilino de MPC. Los roles se asignan a los usuarios después de que se añaden a través del portal del cliente. Los roles determinan qué acciones pueden realizar los usuarios en la consola de operaciones y qué funciones de API están disponibles para ellos.
Durante la implementación inicial de un nuevo entorno MPC, Equinix crea la primera cuenta de administrador de cliente como parte del proceso de incorporación. Esta cuenta se crea utilizando el nombre y la dirección de correo electrónico proporcionados por el cliente, y se asigna automáticamente el rol de administrador del inquilino, que proporciona acceso completo a la consola operativa de MPC, incluidas las funciones de administración y configuración a nivel del inquilino.
Se admiten las siguientes funciones:
Administrador del inquilino - El rol de administrador del inquilino proporciona acceso administrativo completo a un inquilino de MPC. Los usuarios a los que se asigna este rol pueden gestionar la configuración de los inquilinos, el acceso de los usuarios y las capacidades de automatización en todo el entorno. Los permisos de administrador del inquilino incluyen:
- Acceder a la consola VM
- Crear y eliminar instantáneas
- Crear y eliminar tokens API personales
- Cree, modifique y elimine cuentas de servicio para toda la organización
- Crear, modificar y eliminar máquinas virtuales dentro del ámbito del inquilino
- Crear, modificar y eliminar vApps dentro del ámbito del inquilino
- Crear, modificar y eliminar redes dentro del ámbito del arrendatario
- Cree, modifique y elimine bibliotecas de contenido y contenido de bibliotecas dentro del ámbito del arrendatario
- Configurar Edge Gateways en el ámbito del arrendatario
- Configurar reglas de afinidad
- Ver tareas y registros de eventos dentro del ámbito del arrendatario
Usuario inquilino - El rol de usuario inquilino permite a los usuarios crear y gestionar cargas de trabajo y recursos seleccionados dentro de un inquilino de MPC, sin acceso a la configuración administrativa de todo el inquilino. Los permisos de usuario inquilino incluyen:
- Acceder a la consola de máquinas virtuales
- Crear y eliminar instantáneas
- Crear y eliminar tokens API personales
- Iniciar y detener máquinas virtuales dentro del ámbito del inquilino
- Iniciar y detener vApps dentro del ámbito del inquilino
- Actualizar herramientas VM dentro del ámbito del inquilino
- Ver tareas y registros de eventos dentro del ámbito del arrendatario
Visor de tenentes - El rol de Visor de tenentes proporciona acceso de solo lectura a la configuración de tenant y al estado de los recursos. Los usuarios a los que se haya asignado este rol pueden ver los mismos recursos e información disponibles para el rol de usuario inquilino, con las siguientes restricciones:
- Sin permisos de creación, modificación o eliminación (CRUD) para máquinas virtuales o vApps
- Sin acceso a la consola
Gestión de MPC ST
Gestión de usuarios
Los usuarios de Operational Console se gestionan a través del portal del cliente. Consulte Gestión de usuarios y contraseñas . Una vez que se añaden usuarios, debe enviarse una solicitud de servicio para asignar el rol de inquilino de MPC al usuario.
Para utilizar un origen de identidad diferente, la federación de identidades se puede configurar en el portal del cliente para integrarse con un proveedor de identidades externo. Esto permite a los usuarios iniciar sesión con sus credenciales de empresa.
Acceso al API
El acceso al API de la consola operativa de la nube privada gestionada (MPC) está diseñado para el acceso programático y la automatización. Las herramientas de automatización comunes incluyen Terraform, Ansible, Python y llamadas API basadas en XML o JSON. La autenticación al API requiere generar tokens de acceso en la consola de operaciones. Se admiten dos métodos de acceso, cada uno diseñado para un caso de uso diferente.
| Método | Detalles |
|---|---|
| Tokens API | • Acceso API a la consola de operaciones en nombre del portal del cliente o de las cuentas de usuario federadas para el acceso programático individual. • Puede configurarse con todas las cuentas de usuario federadas o del portal del cliente. |
| Cuentas de servicio | • Acceso a API a la consola de operaciones mediante cuentas independientes destinadas a la automatización de toda la organización y herramientas o aplicaciones de terceros. • Solo pueden configurar usuarios con el rol de administrador del inquilino. • Se puede asignar uno de los roles admitidos. • Solo admite acceso al API. |
Automatización de terraformes
Terraform es una herramienta de infraestructura como código que permite definir recursos en la nube y locales mediante archivos de configuración legibles por humanos. Estos archivos se pueden versionar, reutilizar y compartir, lo que permite un flujo de trabajo coherente para el aprovisionamiento y la gestión de la infraestructura a lo largo de su ciclo de vida.
Terraform se puede utilizar para gestionar recursos de bajo nivel, como computación, almacenamiento y redes. La mayoría de las funciones de consola operativa están disponibles a través de API o Terraform. Para obtener más información, consulte la documentación del proveedor de Terraform .
Tokens API
Los tokens de API pueden crearse mediante el portal del cliente o la cuenta de usuario federada en la consola de operaciones y se utilizan para el acceso programático personal. Te mostramos cómo crear un token de API:
- Inicie sesión en la consola de operaciones. Abra las preferencias del usuario en el menú superior derecho.
- Vaya a la sección Tokens de API y seleccione Nuevo.
- Introduzca un nombre para el token y seleccione Crear.
- Copie y almacene el token generado en una ubicación segura. El token solo se muestra una vez y no se puede volver a ver después de cerrar esta pantalla. Si se pierde el token, se debe generar uno nuevo.
- Tras su creación, el token aparece en la lista de tokens de API y puede revocarse cuando ya no se necesite.
Cuentas de servicio
Las cuentas de servicio solo pueden ser creadas, vistas y eliminadas por usuarios con el rol de administrador del inquilino debido a la naturaleza sensible de estas cuentas. Te mostramos cómo crear una cuenta de servicio:
Una cuenta de servicio es la propietaria de todos los objetos que crea en la consola operativa.
- Inicie sesión en la consola de operaciones. Abrir administración, a continuación, seleccionar Cuentas de servicio y elegir Nuevo.
- Introduzca un nombre para la cuenta de servicio, asigne un rol y utilice la varita mágica para generar un ID único. Seleccione Siguiente para continuar.
- (Opcional) Asigne uno o más límites de cuota a la cuenta de servicio.
- Seleccione Finalizar para crear la cuenta de servicio.
- Después de la creación, la clave API se muestra en el campo ID del cliente al ver las propiedades de la cuenta de servicio. La mayoría de los ajustes de la cuenta de servicio se pueden modificar más tarde seleccionando Editar.
Explorador de API
El Explorador de API proporciona una interfaz gráfica para ver, probar y ejecutar llamadas a la API y es accesible a través de la Consola Operativa.
- En la consola de operaciones, abra el menú superior derecho y seleccione Ayuda > Explorador de API .
- El Explorador de API expone la API JSON basada en Swagger y permite que las llamadas a la API se ejecuten en nombre de la cuenta de usuario que ha iniciado sesión en ese momento.
Consola operativa
Cuando un usuario inicia sesión en el portal del cliente, se puede acceder a la consola de operaciones navegando hasta el portal de Managed Solutions, seleccionando Nube privada gestionada y, a continuación, seleccionando la región deseada.
Si se accede a la consola de operaciones directamente a través de su URL y se selecciona Iniciar sesión, se redirige al usuario al portal del cliente para autenticarse con las credenciales del portal del cliente. El portal del cliente también admite la configuración de la federación basada en SAML con el proveedor de identidad de una organización, lo que permite a los usuarios acceder a la consola de operaciones utilizando sus credenciales de empresa.
Desde la consola operativa se pueden realizar acciones para crear máquinas virtuales, redes y reglas de seguridad.
VApp
Una vApp es un grupo de máquinas virtuales dentro de un centro de datos virtual, por ejemplo, que representa un paisaje de aplicaciones. Las máquinas virtuales se pueden gestionar como un grupo, como tomar una instantánea o reiniciarlas, y las máquinas virtuales individuales también se pueden gestionar por separado dentro de una vApp. A las máquinas virtuales y las vApps se les puede asignar un período de arrendamiento, tras el cual se eliminan automáticamente. El arrendamiento predeterminado está establecido para que nunca caduque.
Se puede crear una vApp con o sin máquinas virtuales. Crear una vApp sin máquinas virtuales puede ser útil al configurar la red de vApp antes de crear las máquinas virtuales.
Cree una nueva vApp
- Vaya a la página principal en Aplicaciones > vApps, seleccione Construir nueva vApp, proporcione un nombre y una descripción y seleccione Construir. Espere a que se complete el proceso.
- Opciones en la ventana de la vApp:
- Seleccione Encendido para activar la vApp, apagarla, reiniciarla o detenerla. Estas acciones solo están disponibles si la vApp contiene una máquina virtual.
- Seleccione más para añadir o eliminar una máquina virtual de la vApp.
- Seleccione Detalles para ver o modificar información adicional.
Máquinas virtuales
Las máquinas virtuales se pueden crear como parte de una vApp o como máquinas virtuales independientes. Se recomienda crear máquinas virtuales dentro de una vApp. Una vApp puede contener hasta 100 máquinas virtuales y las máquinas virtuales se pueden mover entre vApps. También se pueden crear redes entre máquinas virtuales que residen en diferentes vApps.
La creación de máquinas virtuales como parte de una vApp ofrece varias ventajas, como la agrupación de máquinas virtuales por tareas, funciones o requisitos de retención; la configuración del orden de arranque y apagado; la mejora de la visibilidad de la configuración de red a través del diagrama de red de la vApp; y la posibilidad de delegar la gestión mediante el acceso basado en roles.
Los recursos de almacenamiento asignados y los GB de RAM asignados se cuentan como almacenamiento utilizado en la política de almacenamiento asignado. Cuando se inicia una máquina virtual, los recursos de computación se deducen de la cuota de computación del centro de datos virtual de la organización (OVDC).
El método de instalación del sistema operativo más común para una nueva máquina virtual incluye seleccionar un archivo ISO del catálogo Equinix privado o compartido, lo que permite que la máquina virtual arranque desde el archivo ISO cuando esté encendido e inicie el proceso de instalación. Otra opción es crear una nueva máquina virtual y vApp a partir de un archivo OVF u OVA en la estación de trabajo del administrador durante el flujo de trabajo de creación.
Cree una máquina virtual
- Vaya a Aplicaciones > Máquinas virtuales y seleccione Crear máquina virtual, o seleccione Más en una vApp y elija Añadir máquina virtual.
- Siga los pasos del diálogo de creación y, a continuación, seleccione Aceptar y espere a que se cree la máquina virtual.
- Introduzca un nombre y el nombre del ordenador.
- Seleccione Nuevo para el tipo.
- Elija si la máquina virtual debe iniciarse automáticamente tras su creación.
- Seleccione la familia de SO, el SO invitado y la imagen de arranque.
- Configure las opciones de arranque, incluido el arranque seguro EFI y la configuración de arranque.
- Configure los ajustes del módulo de plataforma de confianza (TPM), si es necesario.
- Configure los recursos informáticos, incluyendo CPU, núcleos y memoria.
- Configure el almacenamiento, incluida la política de almacenamiento y el tamaño del disco.
- Configure los ajustes de red.
- En la pantalla Máquinas virtuales:
- Seleccione Encendido para encender o desactivar la máquina virtual, reiniciarla o detenerla.
- Seleccione más para montar medios de instalación, gestionar instantáneas, abrir la consola o eliminar la máquina virtual.
- Seleccione Ver para mostrar o modificar los detalles de la configuración y los ajustes adicionales.
Vincular los medios de instalación del catálogo a una máquina virtual
Si ya hay un catálogo disponible y se han cargado los medios de instalación, se puede adjuntar a la máquina virtual.
- Localice la máquina virtual y seleccione Más.
- Seleccione Insertar medio y elija el archivo de instalación. El archivo está conectado como un CD-ROM virtual.
- Una vez completado el trabajo, se recomienda desasignar el archivo de instalación seleccionando Expulsar medios.
Consola de VM
Una máquina virtual se puede gestionar a través de la consola de operaciones. Hay dos tipos de consola disponibles:
- Consola Web que funciona desde su navegador.
- VM Remote Console que requiere la instalación de un plug-in.
Los medios de instalación (ISO) no se pueden utilizar directamente desde un dispositivo local. Los medios deben cargarse en un catálogo para poder montarlos en una máquina virtual.
El complemento de la consola remota de VM para dispositivos Windows está disponible en el catálogo compartido. Para macOS y Linux (incluido Windows a través de la estación de trabajo), la funcionalidad VMRC se incluye en VMware Fusion Pro y VMware Workstation Pro. Estas aplicaciones requieren licencias independientes y no están incluidas en MPC ni proporcionadas por Equinix.
- Localice la máquina virtual desde la vApp o la descripción general de Máquinas virtuales.
- Seleccione más y elija el tipo de consola deseado: La consola web (no se requiere plug-in) o la consola remota de VM (se requiere plug-in).
Instantáneas
Una instantánea captura el estado de una máquina virtual o vApp completa antes de realizar una acción. La consola de operaciones solo permite una instantánea a la vez, con o sin el estado de memoria activa. La toma de una instantánea duplica temporalmente el uso de almacenamiento de la máquina virtual o la vApp. Las instantáneas pueden afectar al rendimiento de la máquina virtual. Se recomienda conservar las instantáneas durante un máximo de 2-3 días; las instantáneas de más de una semana se eliminan automáticamente. Para la conservación a largo plazo del estado de una máquina virtual, cree un clon o realice una copia de seguridad de la máquina virtual o vApp.
- Busque la máquina virtual o la vApp, seleccione acciones > Instantánea, y elija Crear instantánea, a continuación, confirme.
- Para restaurar la máquina virtual al estado de instantánea, seleccione Volver a instantánea y confirmar.
- Para eliminar la instantánea, seleccione Eliminar instantánea y confirme.
Cuando se crea una nueva instantánea desde una máquina virtual con una instantánea existente, se elimina la instantánea anterior. Para tener acceso a todas las opciones de instantáneas, las herramientas de VMware deben estar instaladas en la máquina virtual.
Catálogos
El catálogo de Operational Console almacena vApps, máquinas virtuales y archivos multimedia (como imágenes ISO). Equinix proporciona un catálogo compartido con un conjunto de archivos ISO. El catálogo compartido está asociado al OVDC, específicamente al área metropolitana del entorno.
También se puede crear un catálogo privado para almacenar los medios de instalación o las plantillas. Los archivos se pueden cargar directamente o se pueden crear plantillas a partir de máquinas virtuales o vApps existentes. Los archivos almacenados en el catálogo privado se cuentan para la cuota de almacenamiento de OVDC. Todo el software cargado debe cumplir los requisitos de licencias del proveedor y las políticas de Equinix. El catálogo solo puede utilizarse para archivos ISO y OVF.
Cree un catálogo
Para almacenar medios de instalación o plantillas, primero debe crearse un catálogo.
- En la pantalla de inicio, seleccione el icono de menú (tres líneas horizontales).
- En la pantalla del centro de contenido, seleccione Catálogosy, a continuación, elija Nuevo.
- Introduzca un nombre y una descripción para el catálogo. Los catálogos se pueden almacenar en cualquier perfil de almacenamiento disponible. De forma predeterminada, se selecciona el perfil más rápido. Para elegir un perfil de almacenamiento específico, habilite el aprovisionamiento previo en una política de almacenamiento específica , seleccione el ORGOVDC, y elija la política de almacenamiento requerida.
Añada medios de instalación
Cuando el catálogo esté disponible, se podrán cargar en él los medios de instalación.
- Vaya a Bibliotecas de contenido > Medios y otros y seleccione Añadir.
- En la nueva pantalla, seleccione el catálogo y haga clic en el icono de carga (flecha que apunta hacia arriba) para abrir el explorador de archivos. Seleccione el archivo de instalación y confirme con Aceptar.
- Edite el nombre si es necesario y seleccione Aceptar para iniciar la carga. En la descripción general de medios y otros, aparece un indicador de rotación mientras la carga está en curso. Aparece una marca de verificación verde cuando se completa la carga. El archivo está listo para su uso.
- Al seleccionar los tres puntos situados junto al nombre del archivo, se ofrecen opciones para eliminar el archivo o descargarlo en la estación de trabajo.
Cree una plantilla de vApp
Se puede crear una plantilla de vApp cargando un archivo desde una estación de trabajo local o utilizando una vApp existente. Solo se puede crear una plantilla para una sola máquina virtual basada en una vApp si la vApp contiene exactamente una máquina virtual.
- Busque la vApp que se utilizará como fuente, seleccione Más y elija Añadir al catálogo. Seleccione el catálogo de destino e introduzca un nombre. Se puede crear una copia exacta o ajustar la configuración de la máquina virtual si se instalan VMware Tools antes de la creación de la plantilla.
- Para acceder a la plantilla de vApp, vaya a Content Hub > Catálogos y abra el catálogo correspondiente. Una vez disponible, la plantilla se puede utilizar para implementar nuevas máquinas virtuales.
Catálogos compartidos
Equinix proporciona un catálogo compartido (OS-CATALOG-1) por área metropolitana de MPC que contiene un conjunto de variantes del sistema operativo. Seleccione el catálogo asociado al área metropolitana donde se implementa la máquina virtual. El catálogo compartido está asociado a la variante MPC (FLEX o ST) en esa área metropolitana. Si tanto MPC FLEX como MPC ST se utilizan en el mismo área metropolitana, dos catálogos para ese área metropolitana son visibles.
Conectividad y redes
La consola de operaciones ofrece varias opciones para conectar y acceder a servicios dentro de la organización o externamente. Dependiendo del modelo de conectividad seleccionado, se crea un OVDC con puente (cliente de conectividad MPC enrutado en el pedido) o enrutamiento (conectividad MPC enrutada en el pedido).
Las funciones de red disponibles en la consola operativa varían en función de si se ha seleccionado la conectividad enrutada del cliente o enrutada.
En la Consola Operativa, se pueden crear dos tipos de redes a través del Autoservicio:
- Red aislada (conectada internamente): Solo existe una red aislada para máquinas virtuales dentro del OVDC.
- Red enrutada (conectada externamente): Una red enrutada proporciona acceso a redes externas fuera del OVDC a través de la puerta de enlace Edge.
| Tipo de conectividad MPC | Aislado | Enrutado |
|---|---|---|
| Puente | Sí | No |
| Enrutamiento | Sí | Sí |
Arquitectura del cortafuegos de la pasarela MPC
MPC utiliza una arquitectura de cortafuegos de puerta de enlace por capas que combina controles perimetrales y de nivel de carga de trabajo para proteger el tráfico Norte-Sur y Este-Oeste. El diseño del cortafuegos MPC incluye dos tipos o capas principales de cortafuegos:
-
Cortafuegos de puerta de enlace (Norte-Sur): Proteja el perímetro del MPC y gestione el tráfico que entra o sale del entorno.
-
Cortafuegos distribuido (este-oeste): Proteja las cargas de trabajo a nivel vNIC y proporcione microsegmentación dentro del OVDC.
Cree una red OVDC aislada
Una red de centro de datos virtual (OVDC) de la organización permite que las máquinas virtuales (VM) se comuniquen entre sí y, opcionalmente, con redes externas. Un único OVDC puede contener varias redes.
- En el panel de centros de datos virtuales de la consola de operaciones, seleccione el OVDC donde se crea la red.
- En el panel de navegación izquierdo, seleccione Redes.
- Haga clic en Nuevo.
- En Alcance, seleccione el OVDC actual para la red aislada.
- En la página Tipo de red del BOX de diálogo de red de VDC de nueva organización, seleccione Aisladoy, a continuación, haga clic en Siguiente.
- En la página general, introduzca un nombre y una descripción para la red.
- En el campo CIDR de puerta de enlace, seleccione el espacio IP para la red en la lista desplegable. Equinix rellena previamente esta lista en función de las aportaciones del cliente durante la implementación.
- Dual Stack puede habilitarse cuando se requiere IPv6.
- Se puede habilitar Guest VLAN Allowed para permitir múltiples VLAN dentro de las máquinas virtuales conectadas.
- Haga clic en Siguiente.
- (Opcional) En los grupos de IP estáticos , introduzca un rango de direcciones IP para las máquinas virtuales de esta red y haga clic en Añadir. Esto permite que la consola de operaciones asigne automáticamente direcciones IP durante la creación de VM. Si no está configurado, la asignación de IP debe realizarse manualmente durante la creación de VM. Ejemplo: Si la dirección de la puerta de enlace es 192.168.1,1/24, un grupo de IP estático de 192.168.1,10–192.168.1.100 proporciona 91 direcciones IP utilizables. Se pueden añadir rangos adicionales más tarde si es necesario.
- Cuando termine, haga clic en Siguiente.
- (Opcional) En la página DNS, introduzca la información del DNS y, a continuación, haga clic en Siguiente. Si se omite, la configuración de DNS debe introducirse manualmente al crear máquinas virtuales.
- En la página Listo para completar, revise todos los ajustes y haga clic en Finalizar.
Cree una red OVDC enrutada
Una red OVDC enrutada permite que las máquinas virtuales (VM) se comuniquen entre sí y con redes externas mediante enrutamiento de capa 3 (L3). Un único OVDC puede contener varias redes enrutadas. El proceso de creación varía dependiendo de si se utiliza la funcionalidad de cortafuegos distribuido.
- En el panel de centros de datos virtuales de la consola de operaciones, seleccione el OVDC donde se crea la red.
- En el panel de navegación izquierdo, seleccione Redesy, a continuación, haga clic en Nuevo.
- En Alcance, seleccione el centro de datos virtual de la organización actual si no se está utilizando el cortafuegos distribuido.
- En la página Tipo de red del nuevo BOX de diálogo de red de OVDC, seleccione enrutadoy, a continuación, haga clic en Siguiente.
- En Conexión de borde , seleccione la puerta de enlace de borde a la que se conectará el segmento enrutado.
- En la página general, introduzca un nombre y una descripción para la red.
- En el campo CIDR de puerta de enlace, seleccione el espacio IP para la red en la lista desplegable. Equinix rellena previamente esta lista en función de las entradas del cliente proporcionadas durante la implementación.
- Habilite Dual Stack si se requiere IPv6.
- Habilitar VLAN de invitado Permitido para permitir múltiples VLAN dentro de las máquinas virtuales conectadas.
- Haga clic en Siguiente.
- (Opcional) En la página DNS, introduzca la configuración del DNS y, a continuación, haga clic en Siguiente. Si no se configura aquí, la información DNS debe añadirse manualmente durante la creación de la máquina virtual.
- En la página Listo para completar, revise las selecciones y haga clic en Finalizar. Una vez creada la red y conectada al OVDC, se puede configurar la puerta de enlace del borde para controlar qué tráfico se permite entrar y salir del OVDC.
Cuando se utiliza una red enrutada distribuida:
- El tráfico entre redes distribuidas se bloquea mediante el cortafuegos distribuido porque no atraviesa la puerta de enlace de borde.
- El tráfico que entra o sale del entorno pasa a través de la puerta de enlace de borde, donde se aplica el cortafuegos de la puerta de enlace.
- El cortafuegos distribuido requiere la opción de servicio MPC para cortafuegos distribuido, que debe solicitarse como parte del contrato MPC.
Si el enrutamiento distribuido está habilitado, los cortafuegos de puerta de enlace no están disponibles para esta red y debe utilizarse el cortafuegos distribuido (DFW). El cortafuegos Norte-Sur sigue disponible. Si el enrutamiento distribuido está desactivado, solo hay cortafuegos de puerta de enlace disponibles para esta red enrutada.
Se permite el VLAN invitado
Al habilitar esta opción, se pueden configurar etiquetas VLAN (etiquetas 802.1Q) en las interfaces de red de las máquinas virtuales. Esto permite que se operen varias VLAN en el mismo segmento de red enrutado o aislado.
Cree reglas de cortafuegos de puerta de enlace
La consola de operaciones proporciona un cortafuegos de capa 4 con todas las funciones para controlar el tráfico que se mueve a través de los límites de seguridad, tanto de Norte a Sur (tráfico entre OVDC y redes externas) como de Este a Oeste (tráfico dentro de las redes OVDC y entre ellas). Al especificar redes o direcciones IP para las reglas del cortafuegos, se admiten los siguientes formatos:
- Una única dirección IP
- Rangos IP (por ejemplo, 192.168.1.10-192.168.1.50)
- Notación CIDR (por ejemplo, 192.168.2.0/24)
- Palabras clave: interno, externo o cualquiera
- En el panel de centros de datos virtuales de Operational Console, seleccione el OVDC que contiene la puerta de enlace Edge donde se crean las reglas del cortafuegos.
- En el panel de navegación izquierdo, haga clic en bordes. Las puertas de enlace de borde disponibles aparecerán a la derecha.
- Seleccione la puerta de enlace de borde para configurar y, a continuación, abra la pestaña Cortafuegos.
- En la pestaña Cortafuegos se pueden crear y gestionar reglas de cortafuegos.
- Haga clic en Nuevo para añadir una nueva regla. Para la nueva regla, especifique los siguientes campos:
- Nombre
- Aplicaciones
- Contexto
- Fuente (dirección IP, conjuntos IP, grupos estáticos)
- Destino (dirección IP, conjuntos IP, grupos estáticos)
- Acción (Permitir, Soltar, Rechazar)
- Protocolo (IPv4, IPv6 o ambos)
- Registro
- Comentarios
- En los campos Origen y Destino, defina las direcciones de la regla. Para especificar una IP o un rango, haga clic en IP e introduzca el valor y, a continuación, haga clic en Mantener. Para reutilizar grupos de IP, vaya a Agrupar objetos y haga clic en + para crear un conjunto de IP. Este conjunto de IP se puede seleccionar para varias reglas.
- En el campo Aplicación, haga clic en + y, a continuación, en el cuadro de diálogo Añadir servicio BOX, especifique el protocolo, el puerto de origen y el puerto de destino. O bien, defina una combinación de protocolo/puerto personalizado. Cuando termine, haga clic en Mantener. Las aplicaciones personalizadas también se pueden crear con antelación y aplicar a las reglas del cortafuegos.
- Elija si la acción de la regla es aceptar (permitir) o denegar (eliminar/rechazar). Si se ha configurado un servidor syslog, seleccione Habilitar registro.
- Haga clic en Guardar cambios para finalizar la regla.
Un ejemplo de una regla de cortafuegos es permitir el tráfico HTTPS de Internet. Este ejemplo utiliza direcciones IP públicas asignadas. El origen es cualquiera (cualquier dirección IP dentro del OVDC). El puerto de origen también es cualquiera. El destino es una dirección IP privada y el puerto de destino es 443 para HTTPS. Para que esto funcione, necesita una configuración DNAT.
Cree reglas NAT
La traducción de direcciones de red (NAT) permite cambiar la dirección IP de origen o destino para que el tráfico pueda pasar a través de un router o puerta de enlace. Los tipos más comunes de NAT en la puerta de enlace Edge son:
- NAT de destino (DNAT): cambia la dirección IP de destino del paquete.
- NAT de origen (SNAT): cambia la dirección IP de origen del paquete.
Otras opciones son:
- NO DNAT
- NO SNAT
- REFLEXIVO
Para que una máquina virtual (VM) acceda a un recurso de red externo desde su OVDC, es posible que se requiera NAT en determinados casos de uso. En estos casos, utilice una de las siguientes opciones:
- Direcciones IP públicas de Internet proporcionadas por Equinix.
- Redes privadas a través de MPC Connect.
- Esta funcionalidad se aplica principalmente cuando la puerta de enlace de borde está configurada con direcciones IP públicas y las máquinas virtuales utilizan direcciones IP privadas.
- Las reglas NAT solo funcionan cuando el cortafuegos está habilitado. El cortafuegos debe permanecer habilitado en todo momento.
DNAT cambia la dirección IP de destino de un paquete y realiza la operación inversa para el tráfico de respuesta. DNAT se puede utilizar para exponer un servicio que se ejecuta en una red privada a través de una dirección IP pública.
- En el panel de centros de datos virtuales de Operational Console, seleccione el OVDC que contiene la puerta de enlace de borde donde se crea la regla DNAT.
- En el panel de navegación izquierdo, haga clic en bordes. Seleccione la pestaña NAT y añada una nueva regla NAT.
- En la sección NAT, haga clic en + Regla DNAT .
- En Acción NAT , seleccione el tipo de regla NAT.
- Introduzca una IP externa (por ejemplo, 10.30.40.95).
- Introduzca un puerto externo (por ejemplo, 443).
- Introduzca una IP interna (por ejemplo, 192.168.1,10).
- Configuración avanzada
- Estado - Habilita o deshabilita la regla
- Registro - Registra la regla
- Prioridad - Los valores más bajos significan una prioridad más alta, mientras que 0 es el valor predeterminado
- Coincidencia del cortafuegos
- Coincidir dirección interna
- Coincidir dirección externa
- Pasar por alto
- Aplicado a - Dejar en blanco
- Si se ha configurado un servidor syslog, seleccione Habilitar registro.
- Cuando termine, haga clic en Mantenery, a continuación, Guardar cambios.
Cree reglas SNAT
SNAT cambia la dirección IP de origen de un paquete y realiza la operación inversa para el tráfico de respuesta. Al acceder a redes externas, como Internet, se requiere una regla SNAT para traducir las direcciones IP internas a una dirección disponible en la red externa.
- En el panel de centros de datos virtuales de Operational Console, seleccione el OVDC que contiene la puerta de enlace de borde donde se crea la regla SNAT.
- En el panel de navegación izquierdo, haga clic en bordes. Seleccione la pestaña NAT y añada una nueva regla NAT.
- En la sección NAT, haga clic en + Regla SNAT .
- En Acción NAT , seleccione SNAT.
- IP externa - La red externa (normalmente denominada VCD_CLIENT_WAN).
- IP interna: La red o la dirección IP traducida para el acceso a Internet.
- Configuración avanzada
- Estado - Habilita o deshabilita la regla
- Registro - Registra la regla
- Prioridad - Los valores más bajos significan una prioridad más alta, mientras que 0 es el valor predeterminado
- Coincidencia del cortafuegos
- Coincidir dirección interna
- Coincidir dirección externa
- Pasar por alto
- Aplicado a - Dejar en blanco
- Cuando termine, haga clic en Mantenery, a continuación, Guardar cambios.
NO cree reglas SNAT
NINGUNA regla SNAT niega las reglas SNAT existentes. Se puede crear una regla NO SNAT para omitir SNAT para el tráfico destinado a una dirección IP específica. Para garantizar el pedido de procesamiento correcto, se debe asignar a la regla NO SNAT una prioridad más alta (valor numérico inferior) que a la regla SNAT. La prioridad predeterminada es 0, que es la prioridad más alta.
- En el panel de centros de datos virtuales de Operational Console, seleccione el OVDC que contiene la puerta de enlace de borde donde se crea la regla NO SNAT.
- En el panel de navegación izquierdo, haga clic en bordes. Seleccione la pestaña NAT y añada una nueva regla NAT.
- En la sección NAT, haga clic en + Sin regla SNAT .
Configure IPsec VPN
La consola operativa admite los siguientes tipos de conexiones VPN de sitio a sitio:
- Una puerta de enlace Edge dentro de la misma organización
- Una puerta de enlace perimetral en otra organización (Equinix u otro proveedor de servicios vCloud)
- Una red remota que proporciona un punto final VPN IPsec, como un proveedor de servicios en la nube o un entorno de Colocation.
Dependiendo del tipo de conexión, el direccionamiento IP debe configurarse para ambos puntos finales, junto con un secreto compartido. También se deben especificar las redes OVDC que pueden comunicarse a través de la conexión VPN.
Antes de configurar la configuración de IPsec VPN, tome nota de la dirección IP de la puerta de enlace de borde que se utilizará como punto final del túnel.
- En el panel de centros de datos virtuales de la consola de Operational, seleccione el OVDC que contiene la puerta de enlace de borde que se va a configurar.
- En el panel de navegación izquierdo, haga clic en bordes.
- En la página Edge, seleccione la puerta de enlace Edge .
- En la pestaña Servicios, busque la opción IPsec VPN y haga clic en Nuevo para crear una nueva configuración de IPsec VPN.
Configure la configuración de IPsec VPN de la puerta de enlace de Edge
- Configure un nombre, active Iniciar sesión para ver los registros y deje el resto de opciones configuradas con sus valores predeterminados.
- Modo de autenticación por pares
- Clave precompartida: El secreto compartido utilizado para autenticar y cifrar la conexión. Debe ser una cadena alfanumérica de entre 32 y 128 caracteres e incluir al menos una letra mayúscula, una letra minúscula y un número. Este valor debe ser el mismo en ambos sitios.
- Certificado: Para utilizar un certificado, cargue el certificado y el certificado de CA.
-
Configuración del punto final
Punto final local
- Dirección IP: La dirección IP externa de la puerta de enlace Edge.
- Redes: Introduzca las redes de la organización que pueden acceder al VPN. Separe varias subredes locales con comas.
Punto final remoto
- Dirección IP: La dirección IP externa del sitio remoto, el cortafuegos local o la puerta de enlace del borde donde está configurado el VPN.
- Redes: La subred de la red local a la que se debe acceder desde el OVDC. Por ejemplo, si las redes locales utilizan el rango 172.20.0.0/16, introduzca 172.20.0,0/16, o una subred más pequeña, como 172.20.0,0/25.
- ID remoto:
- Este valor identifica de forma única el sitio del par y depende del modo de autenticación del túnel. Si no se especifica, el ID remoto se ajusta de forma predeterminada a la dirección IP remota.
- Clave precompartida: El ID remoto depende de si NAT está configurado. Si NAT está configurado en el ID remoto, introduzca la dirección IP privada del sitio remoto. De lo contrario, utilice la dirección IP pública del dispositivo remoto que finaliza el túnel de VPN.
- Certificado: El ID remoto debe coincidir con el SAN (nombre alternativo del asunto) del certificado del punto final remoto, si está presente. Si el certificado remoto no incluye una SAN, el ID remoto debe coincidir con el nombre distinguido del certificado utilizado para proteger el punto final remoto.
-
Cuando la configuración se haya completado, haga clic en Mantener para crear el extremo del borde del túnel VPN y, a continuación, haga clic en Guardar cambios.
Cree la segunda puerta de enlace de VPN
Si este punto final se encuentra en un OVDC diferente, repita los pasos para crear el túnel. Una vez creado el túnel, actualice la configuración del cortafuegos y valide la conexión. Si se conecta a un centro de datos externo, configure el túnel en esas instalaciones.
IKE Fase 1 y Fase 2
IKE (Internet Key Exchange) es un mecanismo estándar para establecer comunicaciones seguras y autenticadas. A continuación se enumeran los parámetros de configuración admitidos para la Fase 1 y la Fase 2.
Parámetros de la fase 1
La fase 1 establece la autenticación de pares, negocia parámetros criptográficos y genera claves de sesión. Los parámetros de fase 1 admitidos son:
- Modo principal
- AES/AES256/AES-GCM (configurable por el usuario)
- Grupo Diffie-Hellman
- Secreto precompartido (configurable por el usuario)
- Vida útil SA de 28800 segundos (ocho horas), sin reintroducción de kbytes
- Modo agresivo ISAKMP desactivado
Parámetros de la fase 2
La fase 2 de IKE negocia el túnel IPsec generando material de clave, ya sea derivándolo de las claves de la fase 1 o realizando un nuevo intercambio de claves. Los parámetros de fase 2 admitidos son:
- AES/AES256/AES-GCM (coincide con la configuración de la fase 1)
- Modo túnel ESP
- Grupo Diffie-Hellman
- Secreto perfecto de reenvío para el reencriptado (sólo si está activado en ambos puntos finales)
- Vida útil SA de 3600 segundos (una hora), sin reintroducción de kbytes
- Selectores para todos los protocolos IP y todos los puertos entre las dos redes, utilizando subredes IPv4
Configure el cortafuegos de puerta de enlace Edge para VPN
Una vez establecido el túnel VPN, cree reglas de cortafuegos en la puerta de enlace Edge Gateway para el tráfico que pasa por el túnel.
- Cree reglas de cortafuegos para ambas direcciones de tráfico: del centro de datos al OVDC y del OVDC al centro de datos.
- Para centro de datos a OVDC, configure:
- Fuente al rango IP de origen de la red externa del OVDC o centro de datos
- Destino al rango IP de destino de la red OVDC
- Para OVDC a centro de datos, configure:
- Fuente al rango IP de origen de la red OVDC
- Destino al rango IP de destino del centro de datos o red VDC
Validar el túnel
Una vez configurados ambos extremos del túnel IPsec, la conexión debería establecerse automáticamente.
Para verificar el estado del túnel en la consola operativa:
- En la página Edge, seleccione el Edge para configurar y haga clic en Configurar servicios.
- Seleccione la pestaña Estadísticas y, a continuación, seleccione la pestaña IPsec VPN.
- Para cada túnel configurado, un tick indica que el túnel está operativo. Si se muestra un estado diferente, revise la configuración del túnel y las reglas del cortafuegos.
- Ya se puede enviar tráfico a través de la VPN.
Una vez establecido el túnel, la conexión VPN puede tardar hasta dos minutos en mostrarse como activa.
Cree reglas de cortafuegos distribuidos de OVDC
En el nivel Org OVDC, el cortafuegos distribuido puede utilizarse para aplicar la microsegmentación a través de la consola operativa.
El uso de reglas de cortafuegos distribuidos requiere que se active la opción de servicio MPC Cortafuegos distribuidos.
Antes de empezar
- Conjunto de IP: Se utiliza como origen o destino en una regla. Cree un conjunto de IP para su uso en las reglas del cortafuegos y la configuración de retransmisión DHCP. Los conjuntos de IP se utilizan comúnmente para agrupar recursos fuera de la organización de VCD, como Internet o un WAN de empresa. En estos casos, se utilizan direcciones IP o subredes.
- Grupos estáticos: Un grupo estático contiene una o más redes. Cuando se utiliza un grupo estático en una regla de cortafuegos distribuido, la regla se aplica a todas las máquinas virtuales conectadas a las redes del grupo.
- Grupos dinámicos: Se utiliza para agrupar máquinas virtuales en función del nombre de la máquina virtual, la etiqueta de seguridad o ambos. De forma predeterminada, un grupo dinámico contiene un criterio y una regla. Puede ampliarse hasta tres criterios, con hasta cuatro reglas cada uno.
Cree reglas de cortafuegos distribuidos
- En el panel Centros de datos virtuales de la consola operativa, seleccione el OVDC que contiene el cortafuegos distribuido que desea configurar.
- En el panel de navegación izquierdo, haga clic en Grupos de redes/centros de datos/Cortafuegos distribuido .
- Haga clic en + para añadir una nueva fila a la tabla de reglas del cortafuegos.
- Para la nueva regla, especifique un nombre.
- En los campos Origen y Destino, especifique las direcciones de origen y destino de la regla de cortafuegos.
-
Grupos de cortafuegos
-
Conjuntos de IP: Seleccione NUEVO, a continuación, proporcione un nombre, una descripción y un rango de IP o CIDR.
-
Grupos estáticos: Seleccione NUEVO, proporcione un nombre y haga clic en Guardar.
Seleccione Gestionar miembros para añadir nuevos miembros.
Seleccione una red para añadirla al grupo estático.
La vista VM asociadas muestra qué VM están conectadas a las redes asociadas.
-
Grupos dinámicos: Seleccione NUEVO, proporcione un nombre y seleccione el tipo de criterio que desea utilizar.
-
Direcciones IP del cortafuegos: Añada una dirección IP, un CIDR o un rango y, a continuación, seleccione Mantener.
- Seleccione la acción (permitir, soltar o rechazar).
- Seleccione el protocolo IP (IPv4, IPv6 o ambos).
- Configurar registro, si es necesario.
- Seleccione Guardar.
Recuperación y migración ante desastres con replicación de MPC
La replicación de MPC es la solución de recuperación ante desastres como servicio (DRaaS) de MPC. Totalmente integrado en el portal de MPC, permite la replicación asíncrona entre los entornos de VMware locales y multiusuario de MPC. El servicio de disponibilidad puede migrar, proteger, cortar errores y revertir vApps y máquinas virtuales.
La replicación de MPC cuenta con una arquitectura unificada para la recuperación ante desastres y la migración de cargas de trabajo. Con esta solución, las organizaciones podrán migrar y proteger vApps y máquinas virtuales directamente desde el portal de MPC:
- Incorporación y migración como servicio
- Recuperación de desastres de MPC a MPC-como-servicio
Acceder a los servicios de replicación de MPC
Para acceder al servicio de replicación MPC, en el portal MPC, seleccione el submenú Disponibilidad ("Sitio"), en la pestaña Más.
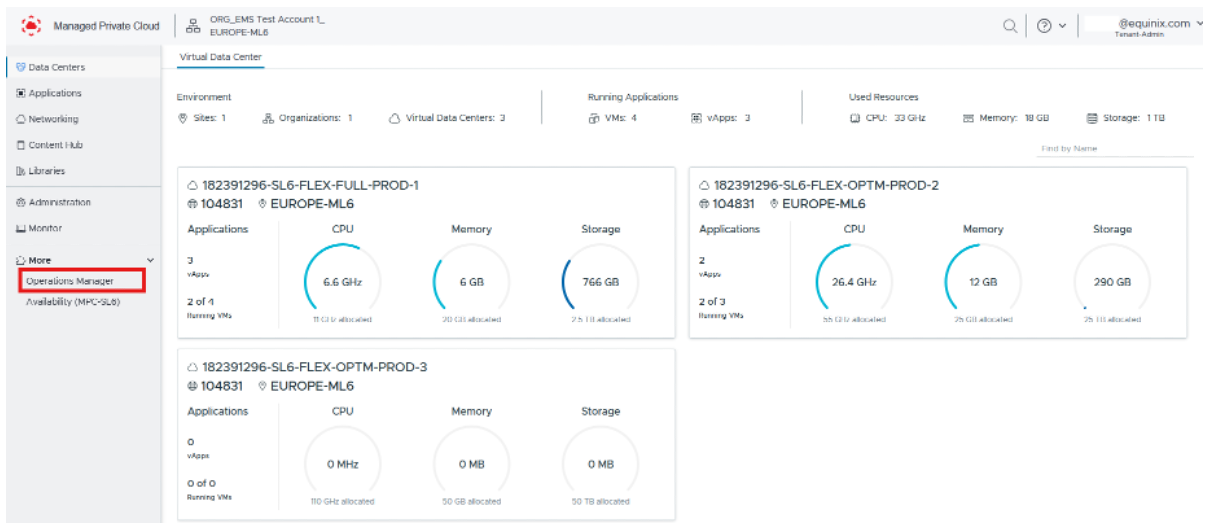
El panel muestra las máquinas virtuales entrantes , que son máquinas virtuales que se replican en el sitio actual, y las máquinas virtuales salientes , que son máquinas virtuales que se replican desde el sitio actual a otro sitio.
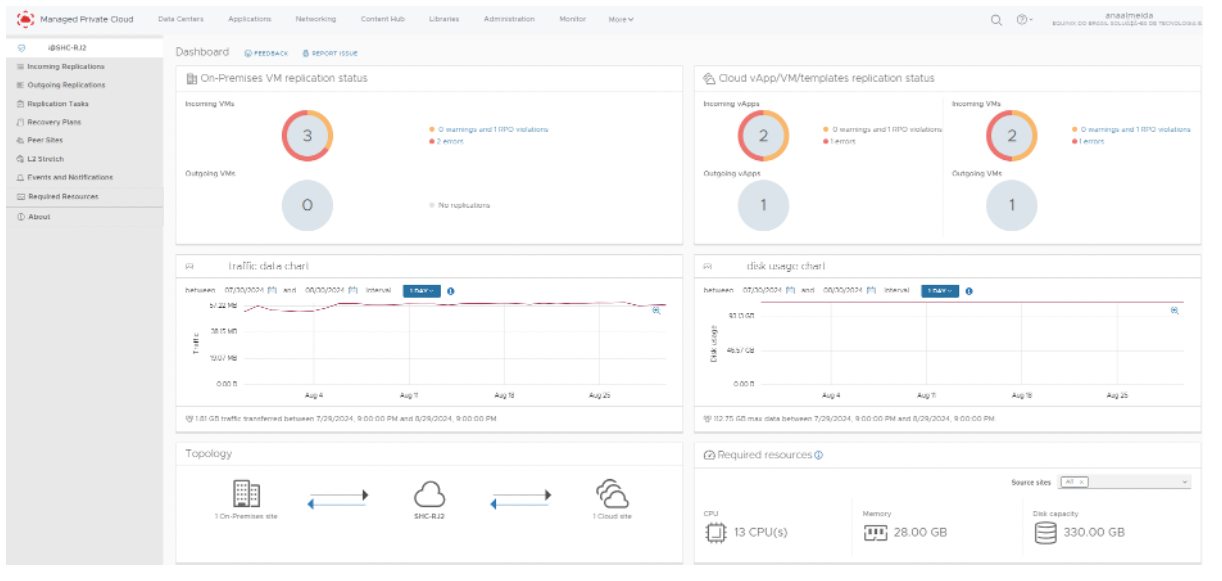
Utilice el gráfico de datos de tráfico para filtrar y ver la cantidad de tráfico de replicación transferida, medida en GB. Utilice el gráfico de uso del disco para ver la cantidad de almacenamiento, medida en GB, consumida por las cargas de trabajo replicadas en el sitio actual.
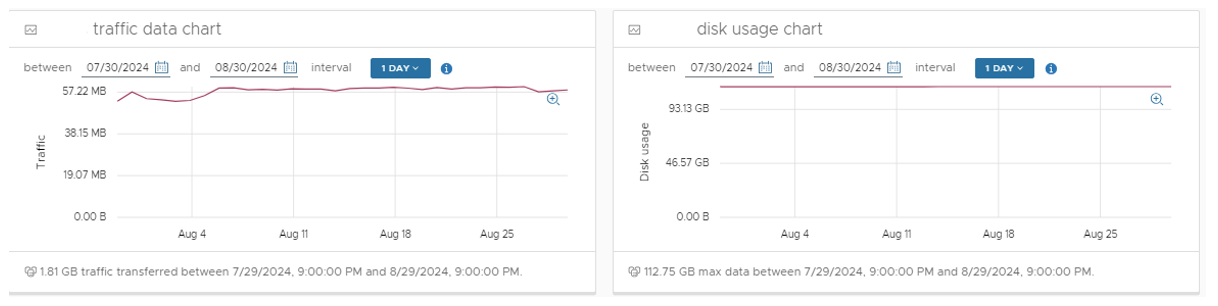
El panel proporciona un resumen de la topología de replicación y muestra los recursos de computación y almacenamiento necesarios para admitir la replicación, incluida la capacidad de vCPU, memoria y disco virtual (VHD).
Si los recursos necesarios no están disponibles, la replicación continuará, pero es posible que la máquina virtual no pueda encenderse durante un evento de recuperación ante desastres.
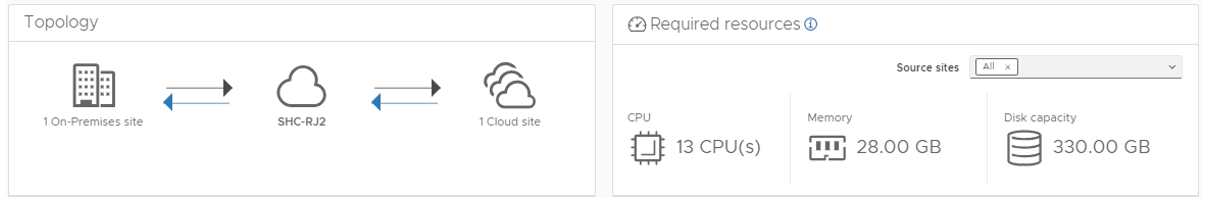
Configurar una nueva replicación (función DR)
En la pantalla de inicio del servicio de replicación, configure las replicaciones entrantes y salientes. Para replicar los datos del sitio de inicio de sesión en un sitio de destino, seleccione Nueva protección en el menú Replicaciones salientes.
Al igual que la replicación de salida, la replicación de entrada se configura a través de la pantalla de inicio del servicio de replicación.
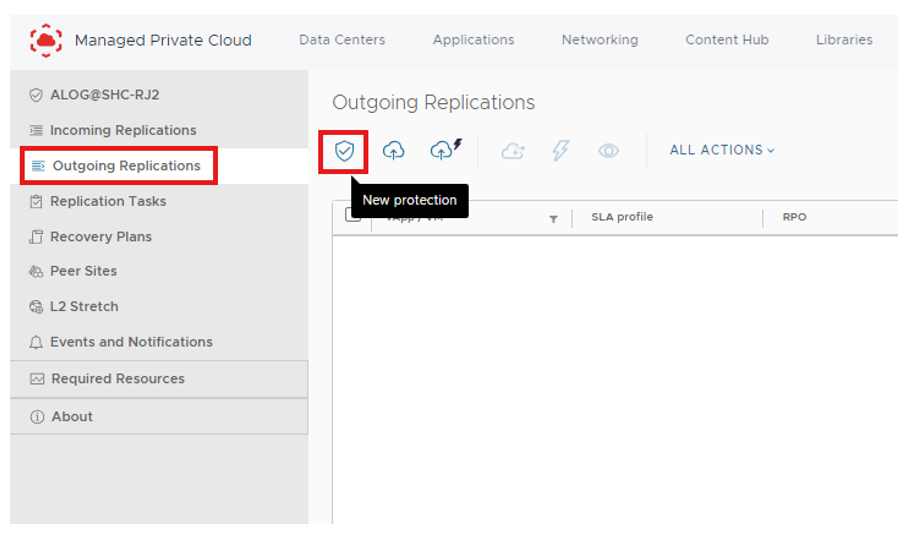
Deberá autenticarse en el sitio web de destino. Para ello, deberá generar un nuevo desafío. Introduzca el nombre de la organización y haga clic en GENERAR NUEVO DESAFÍO.