Núcleo de nube privada gestionada
MPC Core es una opción dedicada basada en VMware Cloud Foundation (VCF) para clientes que necesitan un control completo de la pila dentro de un entorno gestionado. El núcleo de MPC proporciona una infraestructura dedicada con recursos informáticos, de almacenamiento y de red en un Secure Cabinet Express dedicado en un centro de datos Equinix.
El servicio MPC Core se basa en los planos arquitectónicos de VMware Cloud Foundation y se alinea con ellos. Se admite conectividad para redes de capa 2 y capa 3 a través de Equinix Fabric o conexiones directas mediante el área metropolitana, el campus y/o Cross Connect de Equinix. Equinix gestiona la pila completa, incluida la VCF, mientras que los clientes configuran su infraestructura dentro de los límites de una implementación de VCF. Los clientes pueden optar por incluir la licencia VCF en el servicio o utilizar la opción BYOL de Broadcom.
El núcleo MPC está disponible en centros de datos seleccionados en todo el mundo. Cuando se adquiere en diferentes regiones (AMER, EMEA, APAC), se entrega una implementación independiente para cada región. Cuando se entregan varias implementaciones en la misma región, se puede compartir Active Directory y DNS entre esas implementaciones.
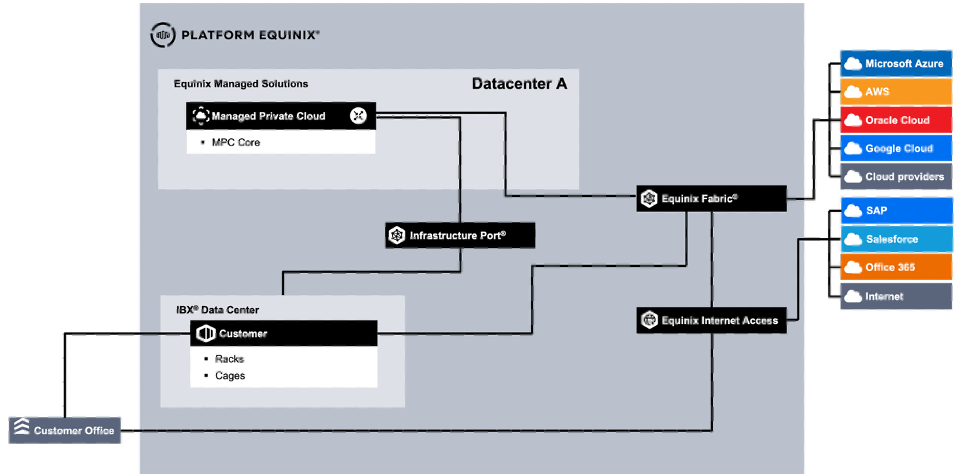
Contenido relacionado: Nube privada alojada
Obtener acceso
Para diferentes casos de uso, se requiere acceso al núcleo de MPC:
- Acceso por primera vez durante la entrega para configurar el servicio principal de MPC
- Acceso a la plataforma para la gestión
- Acceso de contingencia cuando el acceso normal del usuario no está disponible
Acceso por primera vez
Para obtener acceso por primera vez al núcleo de MPC, hay disponible una solución IPSec VPN. Con este VPN, el cliente puede configurar la conectividad necesaria para gestionar el entorno. La instalación, la configuración y las credenciales de la solución VPN se proporcionan al cliente durante el cumplimiento.
Acceso a la plataforma
Los siguientes portales y servicios están disponibles para que el cliente gestione MPC Core.
| Portal | Propósito |
|---|---|
| Operaciones VCF | Gestión y operaciones de VCF |
| Agente de identidad VCF | Autenticación central |
| Operaciones de VCF para registros | Registro de plataforma VCF |
| vCenter | Gestión de VM |
| Administrador de NSX | Redes definidas por software |
| Gestor de HCX | Herramientas de migración |
| Hipervisor ESX | Acceso a la consola de VM |
Durante el cumplimiento, las direcciones IP y los FQDN de los portales principales de MPC se comparten con el cliente para la configuración del entorno. Para acceder a los portales, actualice la configuración del cortafuegos para permitir lo siguiente:
| Función | Dirección | Propósito | Servicios permitidos |
|---|---|---|---|
| DNS | De entrada | Resolución de nombres DNS del cliente a los servidores DNS MPC | DNS (TCP, UDP/53), PING |
| DNS | De salida | Resolución de nombres DNS desde MPC a servidores DNS del cliente | DNS (TCP, UDP/53), PING |
| NTP | De entrada | Sincronización de tiempo de red desde el cliente a los servidores de hora MPC | NTP (TCP, UDP/123), PING |
| Operaciones VCF | De entrada | Acceso del cliente al portal de operaciones de VCF | HTTP (TCP/80), HTTPS (TCP/443), PING |
| Agente de identidad VCF | De entrada | Acceso del cliente al portal del agente de identidad | HTTPS (TCP/443), ping |
| Agente de identidad VCF | De salida | Acceso del agente de identidad al LDAP del cliente | TCP/636, TCP/3269, ping |
| Operaciones de VCF para registros | De entrada | Acceso del cliente al portal de operaciones de VCF para registros | HTTPS (TCP/443), ping |
| vCenter | De entrada | Acceso del cliente al portal de vCenter | HTTP (TCP/80), HTTPS (TCP/443), PING |
| Administrador de NSX | De entrada | Acceso del cliente al portal de NSX Manager | HTTPS (TCP/443), ping |
| Gestor de HCX | De entrada | Acceso del cliente al portal de HCX Manager | HTTPS (TCP/443), ping |
| ESX | De entrada | Acceso del cliente al hipervisor ESX para el acceso a la consola de VM | HTTPS (TCP/443), ping |
Configuración del acceso al portal
Para otorgar a los usuarios de la organización del cliente acceso al entorno principal de MPC, es importante comprender las opciones y limitaciones de gestión de identidades y accesos (IAM) disponibles. Los usuarios se gestionan en el servicio de directorio del cliente, que está conectado al agente de identidad principal de MPC a través de LDAPS. El agente de identidad es el componente VCF que utiliza grupos de clientes para conceder acceso al entorno principal de MPC en función de roles predefinidos. La autenticación de componentes de VCF, como vCenter y operaciones de VCF, se gestiona a través del agente de identidad.
El cliente debe definir grupos en el servicio de directorio. Estos grupos se importan en el agente de identidad y se utilizan para la autenticación y autorización.

Agente de identidad
El agente de identidad es el componente VCF de VMware que gestiona el inicio de sesión único (SSO) en toda la plataforma. El agente de identidad proporciona acceso a los siguientes servicios:
- Administrador de NSX
- Operaciones VCF
- vCenter
- Operaciones de VCF para registros
- Gestor de HCX
Protocolo de gestión de acceso
El protocolo compatible para la gestión de identidades y accesos es LDAPS. Los clientes pueden conectar su propio proveedor de identidad (IdP) mediante LDAPS. Para utilizar LDAPS, configure el reenvío de DNS. Los procedimientos de implementación se proporcionan durante el cumplimiento del pedido.
Configuración de usuarios, grupos, roles y permisos
Durante el cumplimiento, los grupos de clientes se asignan a los roles principales de MPC. Los clientes deben proporcionar grupos desde su propio servicio de directorio. El equipo de cumplimiento configura los roles y grupos en el entorno principal de MPC.
Se pueden solicitar cambios en los permisos o las asignaciones de grupo enviando una solicitud de servicio. Se aconseja a los clientes que:
-
Utilice un nombre único para cada grupo asignado a un rol de MPC. Como mínimo, proporcione grupos para el rol de acceso más alto para cada componente de VCF. De lo contrario, el cliente no puede gestionar ese componente.
- Por ejemplo: Operador VCF, administrador de vCenter, administrador de NSX
-
Para cada componente VCF (por ejemplo, vCenter o NSX), no asigne un usuario a varios grupos para el mismo componente.
- Por ejemplo: No asigne un solo usuario a los grupos "administrador de vCenter" y "vCenter ReadOnly". VCenter utiliza un modelo con menos privilegios, por lo que se aplica el nivel de permisos más bajo.
| Rol(s) principal(s) de MPC | Componente | Grupo(s) de clientes de ejemplo | Estado | Propósito |
|---|---|---|---|---|
| Customer_VCF_Operator | Operaciones VCF | ADM_VCF_Operador | Obligatorio | Rol que permite a los clientes gestionar la plataforma VCF con permisos de operador |
| Customer_VCF_ReadOnly | Operaciones VCF | N/A | Opcional | Rol que permite a los clientes gestionar la plataforma VCF con permisos de ReadOnly |
| Customer_vCenter_Admin | vCenter | ADM_vCenter_Admin | Obligatorio | Rol que permite a los clientes gestionar vCenter con permisos de administrador limitados |
| Customer_vCenter_Operator | vCenter | N/A | Opcional | Rol que permite a los clientes gestionar vCenter con permisos de operador |
| Customer_vCenter_User | vCenter | N/A | Opcional | Rol que permite a los clientes gestionar vCenter con permisos de usuario |
| Customer_vCenter_ReadOnly | vCenter | ADM_vCenter_Monitor | Opcional | Rol que permite a los clientes gestionar vCenter con permisos de ReadOnly |
| Customer_vCenter_Backup-Admin | vCenter | ADM_vCenter_Backup | Se requiere si se necesita la integración de copia de seguridad del cliente | Rol para las cuentas de servicio al cliente que realizan copias de seguridad de las cargas de trabajo de los clientes que se ejecutan en la plataforma VCF |
| Customer_vCenter_Replicación-Admin | vCenter | N/A | Se requiere si se necesita integración de replicación del cliente | Rol para las cuentas de servicio al cliente que realizan replicación de las cargas de trabajo de los clientes que se ejecutan en la plataforma VCF |
| Customer_HCX_Tenant | HCX (migración) | ADM_HCX_Tenant | Se requiere si se necesita HCX | Rol que permite a los clientes gestionar HCX, excluyendo la gestión de perfiles de red |
| Customer_NSX_Admin | NSX | ADM_NSX_Admin | Obligatorio | Rol que permite a los clientes gestionar NSX con permisos de administrador limitados |
| Customer_NSX_Operator | NSX | N/A | Opcional | Rol que permite a los clientes gestionar NSX con permisos de operador |
| Customer_NSX_ReadOnly | NSX | N/A | Opcional | Rol que permite a los clientes gestionar NSX con permisos de ReadOnly |
Configuración de LDAP
Equinix configura LDAPS en el agente de identidad como parte del proceso de implementación principal de MPC inicial. Para establecer una conexión LDAPS segura, MPC Core debe acceder al proveedor de identidad del cliente (IdP) utilizando su nombre DNS y validando los certificados asociados. La resolución de nombres DNS debe configurarse en ambas direcciones entre el núcleo de MPC y el entorno del cliente.
Se requieren los siguientes pasos para conectar MPC Core al IdP del cliente.
Reglas del cortafuegos y reenvío de DNS
El cliente debe habilitar las reglas de cortafuegos necesarias en el entorno del cliente donde Equinix proporciona las direcciones IP de origen del núcleo de MPC.
Servidores DNS y LDAP del cliente
El cliente debe proporcionar las direcciones IP y los FQDN de los siguientes sistemas:
- Servidores DNS del cliente
- Servidores LDAP del cliente
- Controladores de dominio de Active Directory del cliente, cuando proceda
Certificado de CA
El cliente debe proporcionar el certificado de CA que haya firmado los certificados utilizados por los servidores LDAP. Este certificado es normalmente un certificado de CA raíz y no incluye una clave privada . El certificado debe proporcionarse en formato PEM e incluir las líneas de CERTIFICADO DE INICIO y CERTIFICADO DE FIN.
Parámetros LDAP
El cliente debe proporcionar los siguientes parámetros LDAP.
| Parámetro | Valor |
|---|---|
| Dominio FQDN | customer.com |
| DN base | DC=cliente, DC=com |
| Vincular nombre de usuario | CN=<LDAP Service Account>, OU=<Active Directory OU>, OU=<Active Directory OU>, DC=<Customer AD Name>, DC=<Customer AD TLD> Ejemplo: CN=ldap-sa, OU=Cuentas de servicio, OU=Grupos, DC=cliente, DC=com |
| Vincular contraseña de usuario | <Password via secure media> |
Acceso a los portales de VCF
MPC Core proporciona acceso directo del cliente a los portales VCF. Este acceso requiere enrutamiento entre el entorno principal de MPC y la red del cliente. Una vez establecida la conectividad, los clientes pueden acceder a los portales VCF a través de esta conexión.
Resumen general del acceso al servicio
El servicio se ejecuta en una plataforma dedicada basada en VMware que incluye componentes como vCenter y NSX. Todos los componentes de la plataforma y del servicio residen en subredes de gestión segmentadas. Dado que la plataforma utiliza nombres de host en todos los componentes, los clientes deben configurar la resolución de DNS y establecer la confianza de certificados para acceder a los servicios y portales de la plataforma.
Resolución DNS
Los clientes deben configurar el reenvío de DNS para que los solucionadores de DNS internos puedan llegar a los servidores DNS del núcleo de MPC. Para configurar la resolución de DNS:
- Acepte las rutas anunciadas por MPC Core para que los servidores DNS del cliente puedan llegar a los servidores DNS Core de MPC.
- Configure un reenviador condicional en los servidores DNS del cliente para las zonas DNS del núcleo de MPC.
- Cree una zona DNS inversa en los servidores DNS del cliente para cada red anunciada por MPC Core.
Certificado de confianza
El núcleo de MPC utiliza una autoridad de certificación (CA). Esto garantiza que todos los componentes principales de MPC, como vCenter y NSX Manager, utilicen certificados emitidos y renovados por un servidor central. Como parte del servicio gestionado, Equinix realiza la renovación de certificados.
Para garantizar que los certificados de MPC Core sean de confianza, los clientes deben añadir el certificado de CA raíz de MPC Core a sus sistemas internos. Esto evita que aparezcan mensajes de advertencia de certificados en los navegadores de los clientes. Todos los certificados MPC Core utilizan el siguiente estándar de nomenclatura: xxx.mpc-core.com
Añadir el certificado de CA raíz de MPC
En general, los clientes pueden añadir el certificado de CA raíz de MPC a sus dispositivos de una de las siguientes maneras:
-
Distribuya el certificado de CA raíz a través de la gestión de dispositivos
- En la mayoría de los entornos, herramientas como la política de grupo de Microsoft Active Directory se utilizan para distribuir certificados raíz de confianza. Las soluciones de gestión de dispositivos de otros proveedores pueden proporcionar una funcionalidad similar.
-
Instale el certificado manualmente en cada dispositivo
-
Importe la cadena de CA en los almacenes de confianza de los clientes
- Importe el certificado de CA raíz y cualquier certificado de CA intermedio proporcionado por Equinix en formato .cer o .crt.
- Importe los certificados en:
- Almacén de confianza del SO (Windows: Equipo local → Raíz/Intermedio de confianza; Linux: Almacén de confianza del sistema según corresponda; macOS: Llavero del sistema).
- Confianza del navegador (Chrome/Edge/Firefox heredan la confianza del SO en la mayoría de las plataformas; si su política aísla la confianza del navegador, importe allí también).
- Clientes que no son del navegador (herramientas de automatización, SDK, módulos de PowerShell, clientes API) si mantienen almacenes de confianza separados.
-
Accesibilidad a CRL y OCSP
- Si se aplica la comprobación de revocación de certificados, asegúrese de que sus sistemas puedan alcanzar los puntos finales CRL/OCSP especificados en los certificados. Si no se puede acceder a ellos desde su red, configure su política en consecuencia o póngase en contacto con el servicio de asistencia de Equinix para solicitar archivos CRL sin conexión.
-
Política de protocolo
- Asegúrese de que la línea base de seguridad del cliente permita TLS 1,2 o superior y conjuntos de cifrado modernos comunes.
-
Resultado
Los navegadores y los clientes confiarán en los puntos finales de la plataforma (por ejemplo, vCenter, NSX Manager) sin advertencias, lo que permite un acceso seguro.
Acceso de contingencia
Cuando el acceso normal al núcleo de MPC no esté disponible, los clientes pueden utilizar una solución de contingencia VPN para acceder al entorno. Los clientes deben descargar e instalar el software VPN y configurarlo para el acceso principal de MPC. Para utilizar este servicio, los clientes deben proporcionar un rango de IP de lista blanca.


Conectividad externa
El núcleo de MPC puede conectarse al entorno del cliente a través de Cross Connect, Metro Connect o Fiber Connect utilizando fibra monomodo a 1 Gbps, 10 Gbps o 25 Gbps. Estas conexiones se pueden configurar como una conexión única, no redundante. Para una configuración redundante, se requiere LACP.
La conectividad Equinix Fabric está disponible a través de fibra monomodo a 1 Gbps o 10 Gbps. Fabric se puede configurar en una configuración única o redundante utilizando un único circuito virtual (VC) o dos circuitos virtuales en diferentes puertos.
En la siguiente tabla se muestran las opciones de conectividad disponibles y el número de puertos disponibles.
| Producto | Ancho de banda admitido | Tipo | Puertos disponibles |
|---|---|---|---|
| Cross Connect, Metro Connect, Fiber Connect | 1 Gbps | Fibra monomodo | 4 |
| Cross Connect, Metro Connect, Fiber Connect | 10/25 Gbps | Fibra monomodo | 2 |
| Fabric | 10 Gbps | Fibra monomodo | 4 |
Las conexiones externas (VLAN) se cancelan en el borde NSX proporcionado por Equinix de forma predeterminada. Alternativamente, los clientes pueden utilizar su propio dispositivo virtual para dar de baja las conexiones externas. Esta configuración se puede aplicar después de la entrega del servicio. Si no se requieren bordes, los clientes pueden eliminarlos mediante autoservicio en el portal de VCF.
Gama VLAN
Para la conectividad de servicio de capa 2, se reservan 64 VLAN consecutivas en el rango 2000-4000 para conexiones externas. Estas VLAN admiten servicios de conectividad de capa 2, como Metro Connect y Cross Connect, y permiten una futura expansión. Si el cliente no especifica un rango de VLAN inicial, Equinix asigna VLAN 2000-2063. Esta elección es definitiva y no se puede cambiar más tarde. Un VLAN está configurado solo en una conexión externa para evitar bucles de capa 2.
Rango IP
Para las herramientas de gestión de Equinix, los clientes deben proporcionar un rango de IP /18 para que los servicios se puedan enrutar correctamente. Esta asignación estándar:
- Evita solapamiento entre la implementación del servicio y el plan de direcciones IP del cliente.
- Permite el acceso directo a servicios sin NAT, incluidos vCenter, NSX Manager, cargas de plantillas, integraciones de IdP, etc. y otras integraciones.
- Permite que el entorno de servicio crezca sin restricciones de direcciones IP.
Si el cliente no especifica un rango de IP, Equinix selecciona un rango de IP de RFC1918 172.16. Esta elección es definitiva y no se puede cambiar más tarde.
Integración de aplicaciones
MPC Core admite la integración con las aplicaciones del cliente, como las herramientas de copia de seguridad y recuperación ante desastres. Para mantener la disponibilidad del servicio, no se admiten los siguientes métodos de integración:
- Acceso root al hipervisor.
- Aplicaciones que requieren la instalación de software proporcionado por el cliente en el hipervisor.
Planos del núcleo de MPC
El diseño principal de MPC se basa en el modelo VCF de VMware VMware en un solo sitio con una huella mínima , con HA habilitada a nivel de componente de gestión (implementaciones en clúster). Los componentes de gestión de VCF y los recursos del cliente se ejecutan en un único clúster. Este plan proporciona un dominio de gestión que contiene un clúster con un grupo de recursos para los componentes de gestión y un grupo de recursos para los recursos del cliente.
El dominio de gestión está equipado adicionalmente con Operaciones VCF HCX para admitir la migración a la plataforma MPC Core. El dominio de gestión está controlado por Equinix. El grupo de recursos contiene recursos del cliente y la capacidad disponible depende de los componentes de gestión instalados, el número de hosts en el clúster y el tipo de host.
El almacenamiento lo proporciona vSAN. Para la conectividad, un cliente puede utilizar NSX o instalar un dispositivo de enrutamiento autogestionado. Un cliente también puede utilizar el servicio Cortafuegos gestionado, que es una oferta de cortafuegos gestionados por Equinix que debe solicitarse por separado (opción Cortafuegos gestionados de conectividad).
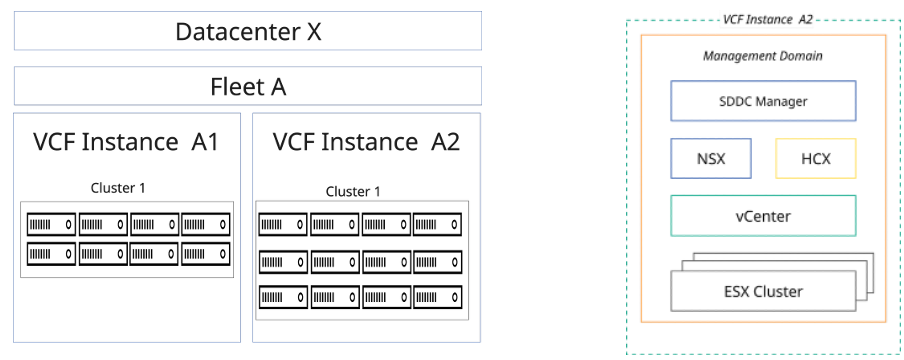
Flota
Una flota es una construcción arquitectónica que agrupa varias instancias de VCF para apoyar la gestión centralizada y las operaciones de autoservicio. La primera instancia principal de MPC en un centro de datos es una flota de VCF que contiene una sola instancia de VCF. Este diseño admite hasta 5 clústeres, 100 hosts o 1000 máquinas virtuales de forma predeterminada. Cuando se requiera un escalado adicional, se debe aumentar el tamaño de algunos componentes de gestión y esta capacidad se deduce del grupo de recursos del cliente.
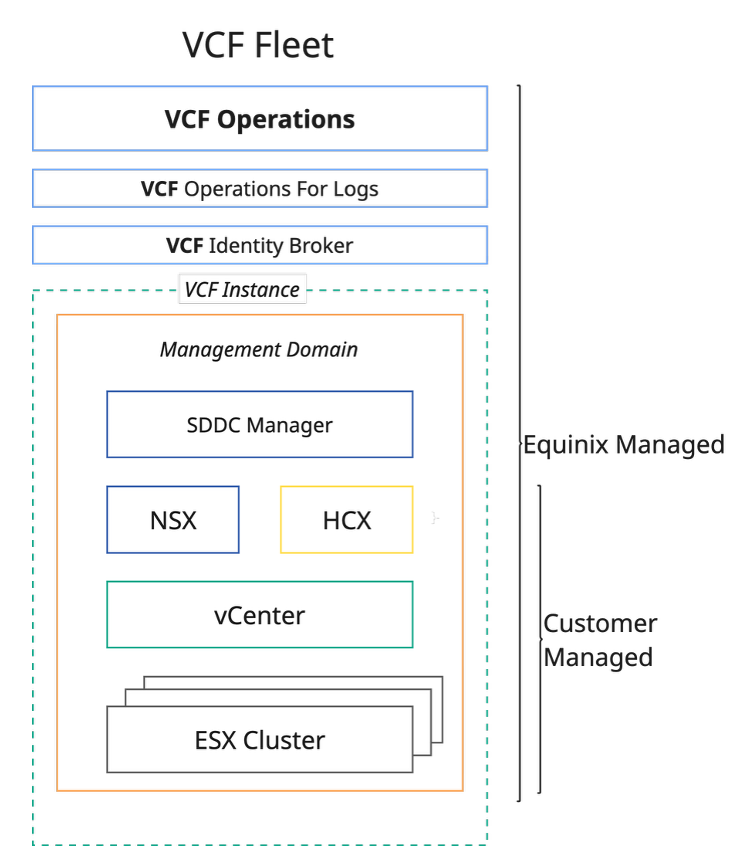
El software instalado incluido en la flota MPC Core VCF en un solo sitio es:
- Instalador VCF
- Gestión de flotas VCF
- Operaciones VCF
- Proxy en la nube de operaciones de VCF
- vCenter
- Gestores de NSX
- Bordes NSX
- Operaciones VCF para registros
- Agente de identidad VCF
- Operaciones VCF HCX
- Infraestructura de gestión central (servicios de dominio de Active Directory, DNS, autoridad de certificación, supervisión de NTP, Jump Host)
Armario central MPC
El núcleo de MPC se entrega desde un centro de datos Equinix en un Secure Cabinet Express dedicado. Dependiendo del tamaño del clúster, un clúster puede abarcar varios cabinets. El cabinet y la energía están incluidos en el precio del host. El cabinet y el acceso son gestionados por Equinix y no están disponibles para el equipo del cliente. El número máximo de hosts por cabinet depende de la disponibilidad de energía y del número y consumo de energía de los servidores.
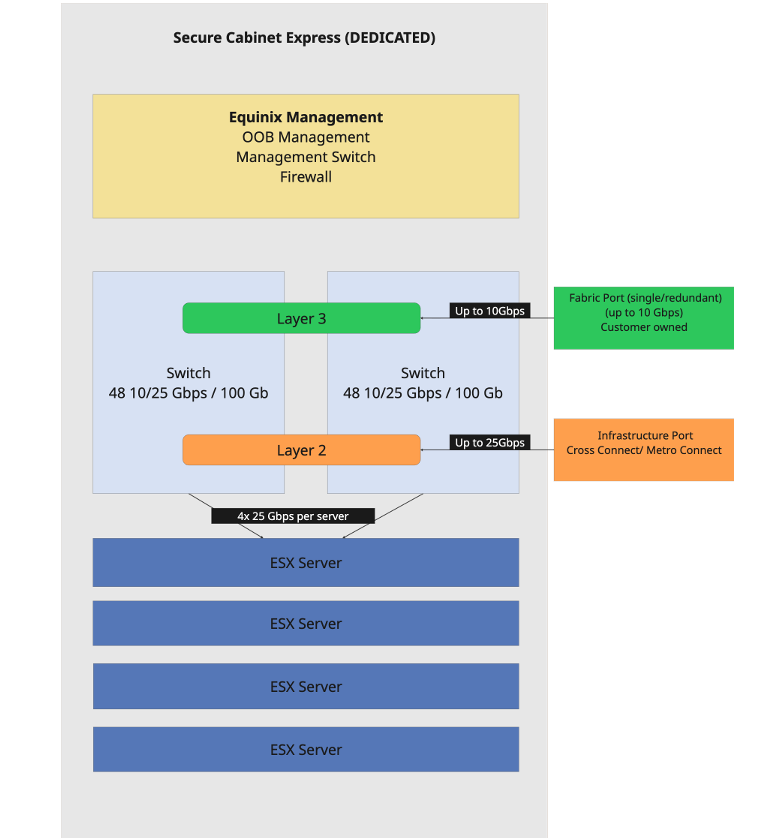
Infraestructura principal de MPC
Para la gestión de MPC Core, el primer cabinet está equipado con cortafuegos de gestión, capacidades de gestión fuera de banda (OOB) y switches de gestión. Cada cabinet incluye dos switches redundantes con 2 puertos de 48 y 25 Gbps para conectividad externa y conectividad de servidor. Cada servidor utiliza dos puertos de cada switch para la redundancia. Los switches son gestionados por Equinix. Cuando se implementan dos cabinets, los switches se interconectan de forma redundante entre los cabinets, lo que proporciona un ancho de banda de 400 Gbps.
Clúster principal de MPC
- Clúster - Un entorno MPC Core incluye una configuración de clúster de al menos siete hosts, en la que seis hosts están disponibles para su uso y un host se reserva para mantenimiento y alta disponibilidad (principio N + 1).
- Host - MPC Core proporciona un catálogo de tipos de host basado en CPU, núcleos, RAM y almacenamiento.
| Anfitrión | Tipo de host | Tipo de facturación | Descripción |
|---|---|---|---|
| AHL-16L05V4#4 | Host genérico | Base de referencia | 16C, 512 GB DE RAM, 4 * 3.84TB NVME |
| AHL-16L05V6#4 | Host genérico | Base de referencia | 16C, 512 GB DE RAM, 6 * 3.84TB NVME |
| AHL-32L05V8#4 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 8 * 3.84TB NVME |
| AHL-32L05V6#8 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 6 * 7.68 TB NVME |
| AHL-32L05V8#8 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 8*7,68 TB NVME |
| AHL-32L05V6#15 | Host genérico | Base de referencia | 32C, 512 GB DE RAM, 6 * 3.68 TB NVME |
| AHL-32L10V8#4 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 4 * 36 TB NVME |
| AHL-32L10V6#8 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 6 * 7.68 TB NVME |
| AHL-32L10V8#8 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 8*7,68 TB NVME |
| AHL-32L10V6#15 | Host genérico | Base de referencia | 32C, 1024 GB DE RAM, 36 TB NVME |
| AHL-64L10V8#8 | Host genérico | Base de referencia | 64C, 1024 GB DE RAM, 8*7,68 TB NVME |
| AHL-64L10V6#15 | Host genérico | Base de referencia | 64C, 1024 GB DE RAM, 36 TB NVME |
| AHL-64L20V8#8 | Host genérico | Base de referencia | 64C, 2048 GB DE RAM, 8*7,68 TB NVME |
| AHL-64L20V6#15 | Host genérico | Base de referencia | 64C, 2048 GB DE RAM, 36 TB NVME |
Nota: Los hosts del clúster están comprometidos durante todo el período de contratación. Cada clúster principal de MPC debe usar hosts del mismo tipo. Los límites del núcleo MPC de la plataforma se definen a nivel de solución VCF.
Dimensionamiento de clústeres
El tamaño del clúster debe basarse en la capacidad de cómputo y la disponibilidad requeridas. Un clúster consta de capacidad consumible neta en número de hosts (N) e incluye capacidad de repuesto para disponibilidad, recuperación y mantenimiento. La capacidad de repuesto requerida depende del tamaño del clúster.
- El tamaño mínimo del clúster es de 7 hosts (N+1).
- Los tamaños de clúster superiores a 15 hosts requieren un segundo host de repuesto (N+2).
Las futuras actualizaciones de productos pueden aumentar los recursos de infraestructura necesarios para operar el servicio. Si estos requisitos superan la capacidad disponible del clúster, el cliente es responsable de adquirir los recursos adicionales. La prestación de dicha capacidad adicional no está incluida en el alcance de este servicio.
Tamaños de clúster y capacidad neta
La capacidad para servidores de repuesto está reservada para garantizar la disponibilidad. Los nodos de repuesto no se pueden utilizar mientras todos los nodos activos sigan operativos, y la capacidad que proporcionan no está incluida en la capacidad disponible calculada. La descripción general a continuación describe los tamaños de clústeres de ejemplo, incluidos los tamaños mínimo y máximo, y la capacidad neta útil asociada expresada en núcleos de CPU y GB de RAM. Los gastos generales especificados por el proveedor deben restarse de la capacidad del primer clúster. El tamaño recomendado se basa en las recomendaciones de los proveedores:
-
Cómputo
- N = N+1
- Sobrecarga para el hipervisor
- Máximo 80% de uso medio de CPU y memoria
-
Almacenamiento
- Sobrecarga para la reconstrucción de vSAN y reserva de operaciones
| Tamaño del clúster de núcleo MPC | Modelo de servidor hipervisor | Servidores de repuesto | Capacidad utilizable | Capacidad aconsejada |
|---|---|---|---|---|
| 7 (6+1) mínimo | 16C, 512 GBRAM | 1 | 42 núcleos de CPU 1350 GBRAM | 39 núcleos de CPU 1220 GBRAM |
| 32C, 512 GBRAM | 1 | 90 núcleos de CPU 1350 GBRAM | 77 núcleos de CPU 1220 GBRAM | |
| 32C, 1024 GBRAM | 1 | 90 núcleos de CPU 2850 GBRAM | 77 núcleos de CPU 2450 GBRAM | |
| 64C, 1024 GBRAM | 1 | 180 núcleos de CPU 2850 GBRAM | 154 núcleos de CPU 2450 GBRAM | |
| 64C, 2048 GBRAM | 1 | 180 núcleos de CPU 5700 GBRAM | 154 núcleos de CPU 4910 GBRAM | |
| 14 (13+1) | 16C, 512 GBRAM | 1 | 182 núcleos de CPU 5850 GBRAM | 167 núcleos de CPU 5320 GBRAM |
| 32C, 512 GBRAM | 1 | 390 núcleos de CPU 5850 GBRAM | 333 núcleos de CPU 5320 GBRAM | |
| 32C, 1024 GBRAM | 1 | 390 núcleos de CPU 12350 GBRAM | 333 núcleos de CPU 10640 GBRAM | |
| 64C, 1024 GBRAM | 1 | 780 núcleos de CPU 12350 GBRAM | 666 núcleos de CPU 10640 GBRAM | |
| 64C, 2048 GBRAM | 1 | 780 núcleos de CPU 24700 GBRAM | 666 núcleos de CPU 22930 GBRAM | |
| 16 (14+2) | 16C, 512 GBRAM | 2 | 196 núcleos de CPU 6300 GBRAM | 180 núcleos de CPU 5730 GBRAM |
| 32C, 512 GBRAM | 2 | 420 núcleos de CPU 6300 GBRAM | 359 núcleos de CPU 5730 GBRAM | |
| 32C, 1024 GBRAM | 2 | 420 núcleos de CPU 13300 GBRAM | 359 núcleos de CPU 11460 GBRAM | |
| 64C, 1024 GBRAM | 2 | 840 núcleos de CPU 13300 GBRAM | 717 núcleos de CPU 11460 GBRAM | |
| 64C, 2048 GBRAM | 2 | 840 núcleos de CPU 26600 GBRAM | 717 núcleos de CPU 22930 GBRAM |
Nota: La pila de gestión del núcleo MPC y la sobrecarga de VCF (hipervisor, vSAN, nsx) se deducen de la capacidad disponible. El dimensionamiento debe apuntar a un máximo de 80 % a fin de evitar futuras limitaciones de crecimiento.
Almacenamiento principal de MPC
En MPC Core, el almacenamiento está incluido en el host y se basa en la tecnología vSAN. La capacidad bruta del clúster está disponible para el cliente. Las políticas de redundancia de datos dependen del número de hosts del clúster. Los gastos generales especificados por el proveedor deben deducirse de la capacidad del clúster. Los clientes pueden seleccionar su configuración RAID preferida. VSAN está configurado con cifrado en reposo y cifrado en tránsito. Los clientes son responsables de garantizar que haya suficiente espacio disponible para las operaciones de mantenimiento.
En la siguiente tabla se muestra la capacidad garantizada en función de seis discos en cada servidor. La capacidad esperada puede ser hasta un factor 1,2 superior, dependiendo de las características de los datos genéricos de VM, la compresibilidad y los datos que no estén cifrados por el cliente, según los promedios de la plataforma y las políticas recomendadas por el proveedor.
| Servidores en clúster | Capacidad con tamaño de disco en TB (3,84) | Capacidad con tamaño de disco en TB (7,68) | Protección |
|---|---|---|---|
| 4 | 24.6 | 53.43 | RAID-5 (Paridad simple / Esquema 2+1 / 50% de sobrecarga RAID) |
| 5 | 34.09 | 73.47 | RAID-5 (Paridad simple / Esquema 2+1 / 50% de sobrecarga RAID) |
| 6 | 52.29 | 112.19 | RAID-5 (Paridad simple / Esquema 4+1 / 25% de sobrecarga RAID) |
| 7 | 53.06 | 113.53 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 8 | 62.55 | 133.56 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 9 | 72.03 | 153.59 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 10 | 81.51 | 173.62 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 11 | 90.99 | 193.65 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 12 | 100.47 | 213.68 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 13 | 109.95 | 233.71 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 14 | 119.43 | 253.74 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
| 15 | 128.91 | 273.77 | RAID-6 (paridad dual / esquema 4+2 / 50% de sobrecarga RAID) |
Licencias de VMware
MPC Core admite el uso de licencias de VCF propiedad del cliente de Broadcom/VMware o licencias proporcionadas por Equinix. El uso de Traer su propia licencia (BYOL) está sujeto a los requisitos de cumplimiento de Broadcom. Para utilizar las licencias BYOL para una instancia principal de MPC, las licencias deben compartirse con Equinix e incluirse en los informes de Equinix a Broadcom.
Conectividad principal de MPC
Para integrar MPC Core en arquitecturas de nube (multi) del cliente, se puede conectar a diferentes opciones de conectividad. Se deben tener en cuenta dos aspectos al determinar cómo se conecta el núcleo de MPC a los recursos externos:
- El tipo de conectividad (capa 2 o capa 3)
- El enrutamiento (Equinix proporcionado o proporcionado por el cliente)
La conectividad externa de MPC Core admite lo siguiente:
-
Capa-3 basada en BGP a. Equinix enrutado con Equinix Fabric™, Equinix Cloud Router™ o Equinix Network Edge™ b. Enrutamiento proporcionado por el cliente mediante Cross Connect™, Metro Connect™ o Infrastructure Port™
-
Capa 2 a través de Infrastructure Port™, Cross Connect™ o Metro Connect™ a. No redundante mediante una sola conexión b. Redundante, utilizando conexiones duales basadas en LACP, no a través de Fabric
Tanto las conexiones de capa 2 como las de capa 3 son compatibles con una única implementación de MPC Core.
| Producto | Capa 3 | Capa-2 | Capa 2 redundante con LACP |
|---|---|---|---|
| Fabric | X | X | - |
| Network Edge | X | X | - |
| Cloud Router | X | X | - |
| Cross Connect | X | X | X |
| Metro Connect | X | X | X |
-
Conectividad enrutada - En esta variante, la solución de red NSX incluida en el conjunto VCF se utiliza como función de enrutamiento y red virtual. Equinix instala dos dispositivos NSX Edge, implementados en tamaño grande, en el grupo de recursos del cliente y configurados con BGP proporcionado por el cliente. Toda la conectividad de capa 3 se finaliza en el router NSX Edge. El borde está conectado mediante dos VLAN para conectividad externa. Las conexiones de capa 2 se terminan en un grupo de puertos en vCenter. Con la conectividad enrutada, las funciones de red disponibles se limitan a cortafuegos sin estado.
Cuando se requiera un cortafuegos de estado o un cortafuegos distribuido, se pueden solicitar opciones de servicio adicionales, como el cortafuegos de puerta de enlace y el cortafuegos distribuido.
-
Cliente de conectividad enrutado - En esta variante, el cliente proporciona un dispositivo de enrutamiento con licencia. Los componentes NSX siguen instalados según lo requerido por la implementación de VCF. Todas las conexiones externas enrutadas se cancelan en el dispositivo de enrutamiento proporcionado por el cliente. El dispositivo se conecta mediante dos VLAN para conectividad externa. Las conexiones de capa 2 se terminan en un grupo de puertos en vCenter.
Con el enrutamiento proporcionado por el cliente, el cortafuegos distribuido puede utilizarse como una característica opcional, con licencia a través de la opción de servicio.
-
Dirección IP y VLAN - Equinix utiliza rangos de IP predeterminados y VLAN para la instancia principal de MPC. Los clientes pueden proporcionar sus propias direcciones IP y VLAN. Si se produce un conflicto, Equinix asignará un rango alternativo en consulta con el cliente.
El servicio se configura mediante IPv4. Los clientes pueden utilizar IPv4 e IPv6 para sus cargas de trabajo si la solución VCF de VMware lo admite.
Funciones de red de NSX
VCF y NSX proporcionan un catálogo de funciones de red. Algunas funciones se incluyen como parte de la licencia de VCF, mientras que otras requieren licencias adicionales por núcleo.
| Tipo | Descripción | Se requiere un clúster de Edge | Licencia adicional |
|---|---|---|---|
| Edge | Funciones básicas de red | Sí | No |
| Firewall de puerta de enlace | Cortafuegos de estado | Sí | Sí |
| Cortafuegos distribuido | Protección Este-Oeste | No | Sí |
Para utilizar las funciones de red NSX, debe seleccionarse la opción Conectividad enrutada. Con esta configuración, las funciones NSX están disponibles para el cliente. Los bordes se implementan en el clúster de clientes y consumen recursos de ese clúster. El tipo Edge determina las características y el rendimiento disponibles.
| Tipo de Edge | Tamaño | Caso de uso |
|---|---|---|
| Edge medio | Dos Edge en HA con 4 vCPU, 16 GB RAM, 300 GB de almacenamiento cada uno | - Características L2-L4 - Ancho de banda esperado de hasta 2 Gbps - Cortafuegos L3-L4 - NAT - Enrutamiento |
| Borde grande | Dos Edge en HA con 8 vCPU, 16 GB RAM, 300 GB de almacenamiento cada uno | - Características L2-L4 - Ancho de banda esperado de hasta 10 Gbps - Cortafuegos L3-L4 - NAT - Enrutamiento - Puente - VPN - Inspección TLS |
| Edge X-Large | Dos Edge en HA con 16 vCPU, 32 GB RAM, 300 GB de almacenamiento cada uno | - Características L2-L7 - Cortafuegos L3-L4 - NAT - Enrutamiento - Puente - VPN - Inspección TLS - Perfil de acceso L7 (filtrado de URL) - IDS / IPS - Prevención de malware |
El cortafuegos de puerta de enlace proporciona un cortafuegos de capa 2–7 definido por software diseñado para proteger las cargas de trabajo virtualizadas en una nube privada. Admite cortafuegos con estado con capacidades de prevención de amenazas. La protección avanzada contra amenazas (ATP) combina varias tecnologías de detección, incluidas la detección y prevención de intrusos (IDS/IPS), el sandbox de red y el análisis del tráfico de red (NTA), junto con motores de agregación, correlación y contexto de detección y respuesta de red (NDR). Esta función requiere licencias adicionales que se pueden pedir a través de la opción de servicio Cortafuegos de puerta de enlace. El número de licencias requeridas depende del tamaño del Edge.
| Tipo | Número de licencias |
|---|---|
| Edge medio | 24 |
| Borde grande | 48 |
| Edge X-Large | 96 |
El cortafuegos distribuido proporciona un cortafuegos de capa 2–7 definido por software diseñado para proteger cargas de trabajo virtualizadas, contenedores y servidores bare-metal en una nube privada. Se puede aplicar en cada carga de trabajo para segmentar el tráfico de este a oeste y evitar el movimiento lateral de amenazas. Para utilizar el cortafuegos distribuido, debe seleccionarse la opción de servicio Cortafuegos distribuidos (DFW). El número de licencias requeridas se basa en el tamaño del clúster en núcleos, y cada núcleo debe tener licencia.
Acceso al núcleo MPC
MPC Core proporciona múltiples interfaces de usuario para las operaciones:
- Operaciones VCF
- Operaciones VCF para registros
- NSX
- vCenter
- Operaciones VCF HCX (disponible sólo durante la migración)
Para la gestión de identidades y accesos, MPC Core incluye un agente de identidades que debe estar conectado al directorio activo del cliente a través de Secure LDAP. Los usuarios y grupos del Active Directory del cliente se utilizan para asignar permisos dentro de MPC Core. Los grupos definidos por el cliente se asignan a roles predefinidos como parte del proceso de cumplimiento. Los cambios en el modelo de permisos se pueden solicitar a través de una solicitud de servicio.
Permisos
MPC Core distingue tres tipos de permiso:
| Nombre | Descripción |
|---|---|
| Restringido | Solo Equinix tiene acceso y determina la configuración necesaria para la disponibilidad del servicio. |
| Limitado | Solo Equinix tiene acceso, pero el cliente puede solicitar cambios de parámetros a través de una solicitud de servicio. |
| Gratis | Las funciones están a disposición del cliente a través de las consolas. |
Integración de aplicaciones
Para algunas aplicaciones o integraciones, se requiere acceso al entorno de gestión. Los casos de uso comunes incluyen:
- Integración para copia de seguridad
- Integración para herramientas de RD
- Integración para soluciones VDI
- Integración para automatización CI/CD e infraestructura como código
Para las integraciones de aplicaciones, las cuentas de servicio de Active Directory del cliente tienen asignados roles predefinidos en MPC Core. Estos roles no deben otorgar privilegios administrativos o de nivel raíz completos dentro del sistema de gestión.
Ampliación del servicio
La ampliación del servicio MPC Core puede realizarse de varias maneras:
- Añadir más servidores iguales a los clústeres existentes
- Ampliación del número de clústeres en la instancia, hasta un máximo de 5 clústeres por instalación
- Iniciar una nueva instancia VCF
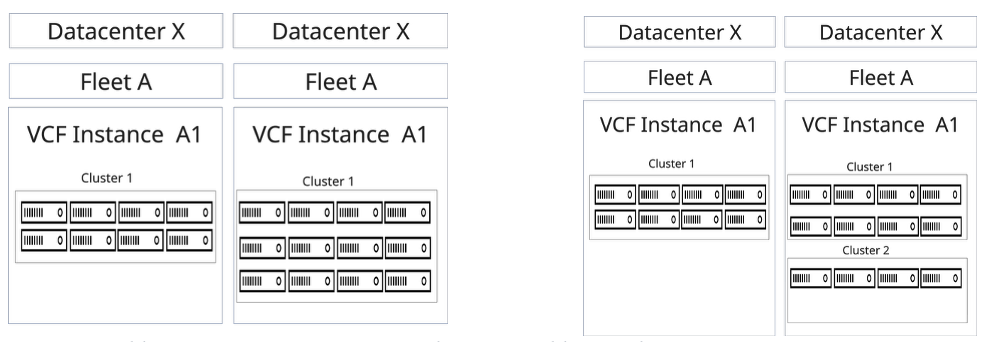
Cuando un clúster de computación requiere una fuerte separación de recursos, se puede crear una segunda instancia dentro de la misma flota. La instancia de VCF adicional incluye su propia pila de gestión.
Opciones de servicio
MPC Core incluye varias opciones de servicio que se solicitan por separado.
Copia de seguridad y restauración
La copia de seguridad y restauración de los recursos de MPC se proporcionan a través del servicio de copia de seguridad privada gestionada (pedido por separado). El servicio incluye copias de seguridad de datos de VM o datos de aplicación utilizando una plataforma de copia de seguridad compartida.
Licencias de software
Hay disponible un catálogo de ISO de software sin licencia para MPC. Este catálogo enumera el software que se puede utilizar en máquinas virtuales que se ejecutan en una implementación principal de MPC. El software con licencia se puede comprar a través del producto de licencias de software. Después de la adquisición, las ISO están disponibles en el catálogo.
Los clientes también pueden traer sus propias licencias de software. Al utilizar Traiga su propia licencia (BYOL), debe validarse el cumplimiento de los términos de licencia del proveedor de software.
Para todas las licencias, el cliente es responsable de cumplir los requisitos de conformidad del proveedor de software.
Plan de asistencia
El plan de asistencia proporciona servicios adicionales, incluidas solicitudes de servicio, asistencia mejorada, informes y asistencia para el diseño.
- El plan de asistencia Premier de Managed Solutions es un programa prepagado que ofrece bloques de horas de asistencia mensuales o anuales (pago único) a una tarifa con descuento.
- El tiempo de asistencia se calcula en incrementos de 15 minutos.
- Sin un plan prepagado, el servicio de asistencia se cobra por hora según la tarifa estándar del Servicio de asistencia Premier, calculada en incrementos de 15 minutos.
| Unidad de compra | Tipo | Tipo de cargo | UOM | Pedidos y facturación |
|---|---|---|---|---|
| Plan de asistencia técnica | Mensualmente | Base de referencia | hora | Reserva mensual de horas de asistencia técnica |
| Plan de asistencia técnica | Anual | Base de referencia | hora | Reserva anual de horas para asistencia técnica |
El plan de asistencia se aplica a todos los productos de Managed Solutions, no a un producto específico.
Si se consumen todas las horas del plan, se cobran horas adicionales en las tarifas por hora del Servicio de asistencia Premier (tarifa por hora estándar).
Las horas mensuales o prepagadas del plan de asistencia Premier de Managed Solutions no se vuelven y se pierden si no se utilizan. El uso del Plan de asistencia Premier de Managed Solutions pagado por adelantado más allá del importe asignado previamente adquirido se factura a las tarifas regulares de "Servicio de asistencia Premier", a menos que se solicite una actualización de categoría.
El plan es específico del país y no se puede vincular a un data center IBX específico.
Apoyo a la migración
Para migrar cargas de trabajo al núcleo de MPC desde entornos locales, otras instalaciones de Colocation o plataformas de VMware basadas en la nube pública (como AWS u OCVS), Equinix proporciona herramientas de migración que permiten la migración de cargas de trabajo de autoservicio sin necesidad de refactorizar aplicaciones. La herramienta admite cargas de trabajo que se ejecutan en vSphere, Hyper‑V y otras plataformas de virtualización mediante el uso de varios métodos de migración, incluida la migración del sistema operativo a nivel de hipervisor y la migración del sistema operativo in‑guest.
Para habilitar la migración de cargas de trabajo de vSphere, el cliente recibe un dispositivo HCX de operaciones de VCF que está instalado en el entorno del cliente y emparejado con el entorno principal de MPC durante la configuración. Las herramientas admiten la replicación asíncrona.
-
Migración de vMotion: Este método utiliza el protocolo vMotion de VMware para mover una máquina virtual a un sitio remoto.
- Diseñado para mover una sola máquina virtual a la vez
- Migra el estado de la máquina virtual sin interrupción del servicio
- Requiere una capacidad de rendimiento de 250 Mbps o superior
- Latencia < 150 ms
- MTU mínimo: 1150
- Máximo de VM por operación: 1
-
Migración en frío: Este método utiliza el protocolo NFC de VMware y se utiliza automáticamente cuando la máquina virtual de origen está apagada.
- Requiere una capacidad de rendimiento de 250 Mbps o superior
- Latencia < 150 ms
- MTU mínimo: 1150
- Máximo de VM por operación: 1
-
Migración masiva: Este método utiliza VMware vSphere Replication para mover máquinas virtuales al sitio de destino.
- Diseñado para mover varias máquinas virtuales en paralelo
- Puede programarse para que finalice a una hora predefinida
- La máquina virtual funciona en el origen hasta que comienza la conmutación por error (interrupción del servicio similar a un reinicio)
- Requiere una capacidad de caudal de 50 Mbps o superior
- Latencia < 150 ms
- MTU mínimo: 1150
- Admite hasta 1000 migraciones simultáneas (en función del tamaño del dispositivo HCX Manager)
-
VMotion asistido por replicación (RAV) - vMotion asistido por replicación combina las ventajas de la migración masiva (operaciones paralelas, resiliencia, programación) con vMotion (migración de estado de inactividad cero).
- Requiere una capacidad de rendimiento de 250 Mbps o superior
- Latencia < 150 ms
- MTU mínimo: 1150
- Admite hasta 1000 migraciones simultáneas (en función del tamaño del dispositivo HCX Manager)
La migración fácil requiere circuitos de Fabric dedicados o VLAN en un Cross Connect. Una vez completada la migración, se elimina la herramienta de migración.
Demarcación de servicios
A continuación se muestra la demarcación de responsabilidades entre el cliente y Equinix.
| Área | Responsabilidad | Detalles |
|---|---|---|
| Datos del cliente | Cliente | Gobernanza de datos y gestión de derechos de acceso a datos |
| Gestión de cuentas y accesos | Cliente | Gestión de cuentas de usuario, identidad MFA/ID, autenticación multifactor |
| Protección de datos | Cliente | Antivirus, cifrado de datos de clientes y servidores, cifrado del tráfico de red |
| Aplicaciones | Cliente | Gestión de aplicaciones funcionales y técnicas |
| Bases de datos | Cliente | MySQL, Microsoft SQL, Oracle, PostgreSQL |
| Middleware | Cliente | Bus de servicio empresarial, Tomcat, .NET Framework |
| Sistema operativo | Cliente | Gestión del sistema operativo Windows y Linux |
| Virtualización de cómputo | Equinix Managed Solutions | Hipervisor VMware ESXi, configuración de vCenter |
| Virtualización de red | Equinix Managed Solutions | Plataforma VMware NSX, configuración de NSX (cortafuegos, bordes), conectividad |
| Cómputo | Equinix Managed Solutions | Recursos informáticos dedicados |
| Almacenamiento | Equinix Managed Solutions | Almacenamiento vSAN, configuración vSAN |
| Conexión del centro de datos | Equinix Managed Solutions | Conmutadores redundantes |
| Instalaciones del centro de datos | Equinix Managed Solutions | Armario seguro exprés, alimentación, refrigeración, control de acceso, seguridad física |
Unidades de compra
El servicio MPC se cobra mensualmente en función de los valores Baseline o Baseline con tipos de cargo Overage.
- Línea base - El volumen específico de la unidad de medida de servicio, tal como se define en el pedido.
- Excedente - La cantidad del servicio consumido que supera el volumen de la línea base contratada.
Catálogo de unidades de compra
La tabla enumera las unidades de compra para Nube Privada Gestionada, incluyendo la unidad de medida y el método de facturación:
| Categoría | Unidad de compra | UOM | Tarifa de instalación | Método de facturación | Excedente |
|---|---|---|---|---|---|
| Servicio MPC | Conectividad | Cada uno | No | Base de referencia | No |
| Computación MPC | <Host Type> | Anfitrión | Sí | Base de referencia | No |
| Opción de servicio MPC | Cortafuegos de puerta de enlace <n> Tamaño de borde | Edge | No | Base de referencia | No |
| Cortafuegos distribuido <n> núcleos | Anfitrión | No | Base de referencia | No |
Roles y responsabilidades
Durante el cumplimiento y la entrega del servicio, las responsabilidades se comparten entre Equinix y el cliente. En la siguiente sección se ofrece una descripción general de estas responsabilidades.
Aprovisionamiento del inquilino
| Actividades | Equinix | Cliente |
|---|---|---|
| Programar / ejecutar la reunión de lanzamiento del proyecto | RA | CI |
| Programar / ejecutar la incorporación de clientes | RA | CI |
| Entrega de los hosts de un clúster según el plano y el orden de diseño | RAC | I¹ |
| Entrega de la capacidad de almacenamiento conforme al diseño | RAC | I¹ |
| Entrega de la conectividad conforme al pedido | RAC | I¹ |
| Proporcionar la funcionalidad de red acordada de acuerdo con el diseño (opcional) | RAC | C |
| Configurar cuentas de servicio para aplicaciones seleccionadas | RAC | C |
| Entrega de la consola operativa MPC | RAC | I¹ |
| Entrega de grupos de usuarios según el cliente | RAC | I¹ |
Aceptación en servicio
Una vez finalizadas las actividades de onboarding, las pruebas confirmarán que el producto se ha entregado correctamente y está listo para su facturación.
| Actividades | Equinix | Cliente |
|---|---|---|
| Acceso de prueba a la documentación de MPC en docs.equinix.com | CI | RA |
| Prueba de acceso a las diferentes consolas para los diferentes grupos | CI | RA |
| Confirme el cumplimiento del MPC basándose en las pruebas aportadas | CI | RA |
| Comprobar la documentación de traspaso | CI | RA |
| Establecer el producto como habilitado para los sistemas internos del cliente | RA | I |
Operacional
Una vez habilitado el servicio de nube privada gestionada, se abordan los siguientes puntos operativos:
| Actividades | Equinix | Cliente |
|---|---|---|
| Gestión técnica del servicio (global) | RAC | I* |
| Conexión y LCM del software: Operaciones VCF, vSphere, NSX, vSAN, HCX | RAC | I* |
| Supervisión y mantenimiento de infraestructuras MPC | RA | I |
| Mantenga las aplicaciones con integración en MPC conformes con las versiones MPC Core | I* | RAC |
| Gestión funcional del entorno del cliente dentro del servicio (global) | I¹ | RAC |
| Gestione la capacidad del cálculo y el almacenamiento en el clúster | I¹ | RAC |
| Cree, importe y gestione VMs y vApps | I¹ | RAC |
| Mantenga actualizada la herramienta VM | I¹ | RAC |
| Ampliar y reducir máquinas virtuales | I¹ | RACI |
| Gestionar instantáneas de máquinas virtuales | RACI | |
| Gestione el acceso a las máquinas virtuales con la consola | RACI | |
| Solicitar estadísticas de rendimiento | RACI | |
| Cree y rellene la "Biblioteca" con los archivos ISO/OVA propios del cliente | RACI | |
| Separar o agrupar máquinas virtuales por disponibilidad o rendimiento | I¹ | RAC |
| NFV: Redes virtuales L2 | I¹ | RAC |
| NFV: Firewall estándar | I¹ | RAC |
| NFV: Enrutamiento (estático) | I¹ | RAC |
| NFV: Enrutamiento (OSPF / BGP dinámico) | I¹ | RAC |
| NFV: NAT | I¹ | RAC |
| NFV: DHCP | I¹ | RAC |
| NFV: Equilibrio de carga | I¹ | RAC |
| NFV: VPN (IPsec, cliente) | I¹ | RAC |
| Configure y gestione capacidades de scripting y automatización | RACI |
Nota: RACI son las siglas en inglés de Responsable, Contable, Consultado e Informado.
I¹ La información solo es obligatoria para las tareas que tienen un impacto en el funcionamiento del entorno de usuario.
I² La información solo es necesaria para tareas que tengan un impacto en el funcionamiento o la gestión del servicio.
Gestión de incidencias
La gestión de incidencias se incluye como parte del servicio de asistencia. Todos los incidentes se gestionan en función de la prioridad. La prioridad se determina después de que Equinix informe y evalúe un incidente en función de la información proporcionada.
| Prioridad | Impacto / Urgencia | Descripción |
|---|---|---|
| P1 Alto | Indisponibilidad imprevista de un servicio o entorno prestado y gestionado por Equinix, de conformidad con la descripción del servicio, debido a una interrupción. El cliente no puede cumplir las obligaciones con sus propios usuarios. El cliente experimenta un impacto directo demostrable debido a la falta de disponibilidad de esta funcionalidad. | El servicio debe restablecerse inmediatamente; los entornos de producción no están disponibles con interrupciones en toda la plataforma. |
| P2 Medio | El servicio no ofrece funcionalidad completa, ni funciona con funcionalidad parcial o rendimiento reducido, lo que resulta en un impacto para el usuario. El cliente experimenta un impacto directo demostrable debido a la disponibilidad limitada de la funcionalidad. | El servicio debe repararse el mismo día laborable; el entorno de gestión no está disponible. |
| P3 Bajo | El servicio funciona con disponibilidad limitada para uno o más usuarios, y existe una solución provisional. | El plazo de reparación se determina en consulta con la persona informante. |
Nota: Esta clasificación no se aplica a las interrupciones causadas, por ejemplo, por aplicaciones específicas del usuario, acciones del usuario o dependientes de terceros. Los incidentes pueden enviarse a través del portal del cliente en Managed Solutions. Los incidentes P1 deben enviarse por teléfono.
Solicitudes de servicio
Las solicitudes de servicio se utilizan para informar de problemas de servicio o para solicitar asistencia con los cambios de implementación o configuración. Los cambios de configuración estándar se pueden solicitar a través del portal de autoservicio de MPC como solicitud de servicio. El servicio de asistencia está disponible 24 x 7x365. Hay disponibles dos tipos de solicitudes de servicio:
- Incluido - Solicitudes de servicio que están dentro del alcance del servicio y no incurren en cargos adicionales.
- Adicional - Solicitudes de servicio que están fuera del alcance del servicio e incurren en cargos adicionales.
| Nombre de la solicitud | Incluido / Adicional |
|---|---|
| Crear un nuevo grupo de permisos | Incluido |
| Eliminar un grupo de permisos | Incluido |
| Añadir VLAN a la instancia MPC Core | Incluido |
| Eliminar una VLAN del núcleo MPC | Incluido |
| Cree clúster de borde | Adicional |
| Eliminar clúster de borde | Adicional |
| Redimensionar el clúster Edge | Adicional |
Los cambios no enumerados anteriormente se pueden solicitar seleccionando Cambio en el módulo de solicitud de servicio. Equinix realizará un análisis de impacto para determinar la viabilidad, el coste y el plazo de ejecución. Los cargos relacionados con las solicitudes de servicio se deducen del saldo del plan de asistencia Premier. Si el saldo es insuficiente, los cargos se facturan al tipo vigente. Las solicitudes que afecten a la capacidad de referencia, las cantidades pedidas o cualquier cambio que afecte a la tarifa de servicio mensual deben solicitarse a través del equipo de ventas de Equinix.
Presentación de informes
Como parte del servicio, el cliente recibirá informes mensuales del servicio que cubren los siguientes temas:
- Tickets elevados medidos según los parámetros del SLA
- Capacidad por OVDC
Niveles de servicio
El Acuerdo de nivel de servicio (SLA) define los niveles de rendimiento medibles aplicables al servicio MPC y especifica las soluciones disponibles para el cliente si Equinix no cumple estos niveles. Los créditos de servicio que se enumeran a continuación son la única y exclusiva solución en caso de que no se cumplan los umbrales de nivel de servicio definidos en esta sección.
| Prioridad | Tiempo de respuesta¹ | Tiempo de resolución². | Ejecución del trabajo | SLA |
|---|---|---|---|---|
| P1 | < 30 min | < 4 horas | 24x7 | 95% |
| P2 | < 60 min | < 24 horas | 24x7 | 95% |
| P3 | < 120 min | < 5 días | 24x7 | 95% |
¹ El tiempo de respuesta se mide desde el momento en que se envía una solicitud de asistencia hasta que un especialista de Equinix Managed Solutions proporciona una respuesta formal.
² El tiempo de resolución se mide desde la creación del ticket hasta el cierre, la cancelación o la entrega al servicio de asistencia de IBX.
³ El SLA se aplica al tiempo de respuesta; los detalles sobre el SLA se pueden encontrar en la Política de producto .
El nivel de disponibilidad para el servicio MPC refleja la disponibilidad de un clúster. El servicio se considera no disponible cuando la infraestructura gestionada por Equinix hace que el clúster de carga de trabajo introduzca un estado de error que interrumpa los servicios al cliente.
| DISPONIBILIDAD NIVEL DE SERVICIO | DESCRIPCIÓN |
|---|---|
| 99.95%+ | Menos de 22 minutos de indisponibilidad por mes natural |
Un régimen de crédito de servicio se aplica al SLA de disponibilidad, tal como se define en la Política de producto. La disponibilidad del servicio MPC no incluye la restauración de datos. Los clientes son responsables de restaurar sus datos. Cuando se contrata la copia de seguridad privada gestionada, los datos se pueden restaurar mediante el autoservicio utilizando la consola operativa de la copia de seguridad privada gestionada. Si no se contrata la copia de seguridad privada gestionada, la restauración de los datos es responsabilidad del cliente.