Cortafuegos privado gestionado
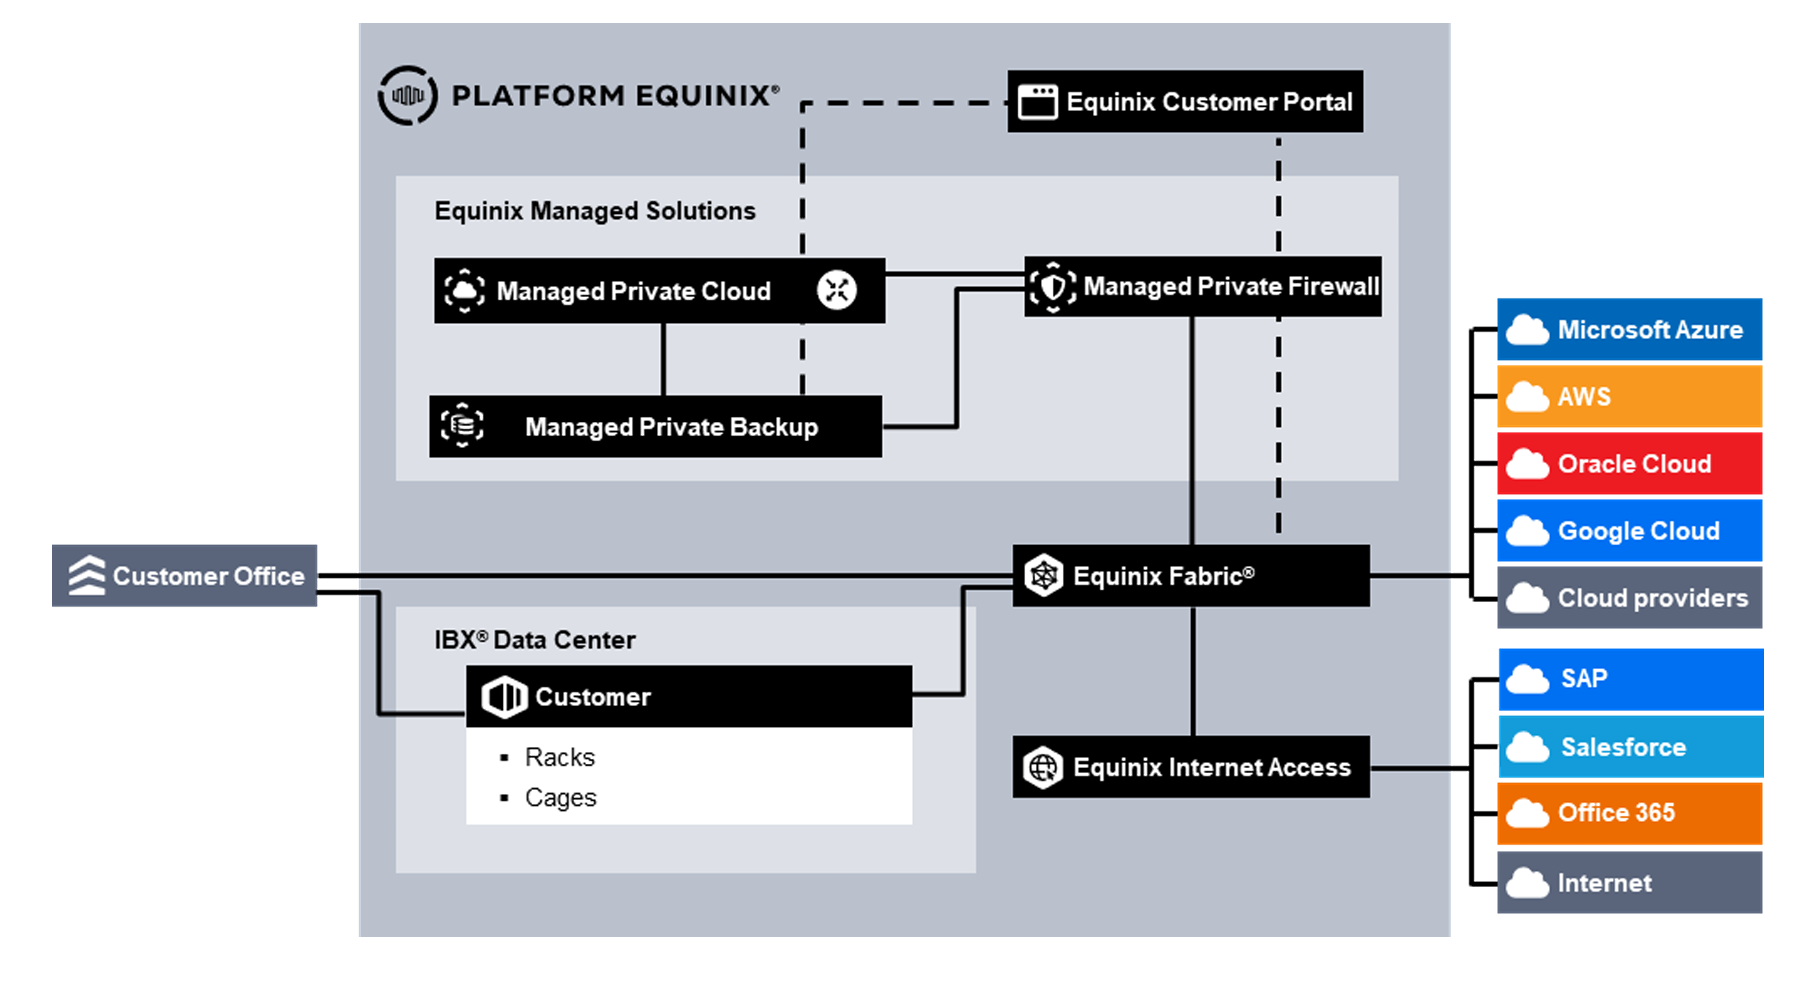
El cortafuegos privado gestionado (MPF) proporciona una capacidad de cortafuegos escalable y una selección de funciones de cortafuegos para proteger la infraestructura contra los ciberataques y evitar el acceso no autorizado a los datos.
Implementar y operar soluciones de firewall es complejo para muchas empresas. La seguridad y las redes se han vuelto cada vez más críticas a medida que las arquitecturas crecen más distribuidas y diversas, introduciendo nuevas vulnerabilidades y ampliando los límites de la carga de trabajo. Muchas organizaciones se enfrentan a desafíos en esta área, y las soluciones gestionadas, virtualizadas y como servicio pueden ayudar a reducir la complejidad operativa.
El Firewall privado administrado es un sistema de seguridad de red que monitorea y controla el tráfico de red entrante y saliente basado en reglas de seguridad predefinidas configuradas por el cliente. Cuando está configurado correctamente, un firewall establece un límite entre redes de confianza y no de confianza. Profesionales expertos en seguridad, tecnología avanzada, disponibilidad respaldada por SLA y monitoreo 24/7 se combinan para ofrecer una sólida defensa contra los ciberataques.
Características principales
- Supervisión continua las 24 horas del día con respuesta prioritaria.
- La tecnología de prevención de amenazas protege la red de malware, phishing y otros ciberataques.
- Las actualizaciones automáticas mantienen al día las defensas del cortafuegos.
- Los informes proporcionan visibilidad de la postura de seguridad de la red.
- La abstracción tecnológica simplifica los procedimientos complejos para facilitar la gestión.
- Los servicios opcionales sólo se facturan cuando se utilizan para reducir gastos innecesarios.
- Los servicios pueden configurarse y ajustarse para satisfacer los requisitos cambiantes y escalarse según sea necesario.
- Los entornos globales se soportan a través de centros de datos distribuidos con plataformas gestionadas.
- La supervisión corre a cargo de especialistas que realizan un seguimiento de las tecnologías emergentes.
- El cumplimiento normativo se apoya en la alineación con las normas del sector.
- La protección continua reduce los riesgos de inactividad priorizando los servicios críticos durante las ciberamenazas o el tráfico intenso.
Acceso al cortafuegos privado gestionado
Para acceder al Firewall privado administrado (MPF), vaya al Portal del cliente . Desde allí, puede acceder a lo siguiente:
- Portal de Managed Solutions (MSP): Se utiliza para generar tickets, enviar solicitudes de servicio y ver información sobre el uso de MPF.
- Consola Operativa: Se utiliza para administrar y operar recursos MPF.
Gestión de cortafuegos privados gestionados
Gestión de usuarios
Los usuarios de Operational Console se gestionan a través del Portal del Cliente. Ver Gestión de usuarios y contraseñas . Una vez que se agregan los usuarios, se debe enviar una solicitud de servicio para asignar el rol de inquilino MPF al usuario.
Para utilizar un origen de identidad diferente, la federación de identidades se puede configurar en el Portal del cliente para integrarse con un proveedor de identidades externo. Esto permite a los usuarios iniciar sesión usando sus credenciales de empresa.
Consola operativa
Operational Console es el portal utilizado para realizar todas las tareas necesarias para administrar el entorno MPF. La consola proporciona acceso a los recursos MPF dentro de una región específica. MPF opera en cuatro regiones: América del Sur, América del Norte, Europa y Asia. Si existe una implementación MPF en una región determinada, la consola de operaciones correspondiente está disponible a través de uno de los cuatro botones de la página.
Consola de administrador
El servicio estándar utiliza un portal central de autoservicio, técnicamente definido como Dominio Administrativo (ADOM). ADOM permite al administrador del firewall del cliente crear, eliminar y modificar reglas y políticas de firewall, y administrar redes privadas virtuales específicas para sus dispositivos virtuales.
Dominio administrativo
Un dominio administrativo (ADOM) define al cliente dentro de la consola de operaciones. ADOM funciona como un contenedor que agrupa todos los recursos MPF, incluidos los firewalls, los paquetes de directiva y los objetos de directiva. Un cliente puede tener múltiples ADOMs, cada uno con características diferentes, como la ubicación geográfica de un Equinix IBX (por ejemplo, Ámsterdam, Londres o Ashburn) o un propósito específico (por ejemplo, Producción o Prueba). Si la capacidad del firewall existente es insuficiente, póngase en contacto con el Administrador de entrega de servicios o con el Administrador de cuenta.
Log Analyzer Console
El servicio estándar incluye un analizador de registro central accesible a través del Dominio Administrativo (ADOM). La consola Log Analyzer permite a los administradores de firewall administrar la recopilación de registros, realizar análisis y generar informes. Esta consola está separada de la consola de red y admite la automatización, la orquestación y la respuesta a los eventos registrados.
Permisos de rol de cliente
En la consola operativa, se pueden asignar dos funciones predefinidas a los usuarios.
| Función | Permisos del Portal del Gestor | Permisos del portal del analizador |
|---|---|---|
| Customer-Admin | • Ver la configuración del dispositivo • Ver tabla de enrutamiento • Crear objetos de política • Crear paquetes de políticas • Crear reglas de firewall • Implementar paquetes de políticas en firewalls asociados • Crear configuraciones de VPN (IPsec y SSL VPN*) | - Ver registros • Crear y ver informes • Programar informes |
| Solo lectura del cliente | • Ver la configuración del dispositivo • Ver tabla de enrutamiento • Ver objetos de política • Ver paquetes de políticas • Ver reglas de firewall • Ver la configuración de VPN (IPsec y SSL VPN*) | - Ver registros |
*SSL VPN se eliminará en la próxima actualización de software del proveedor. Si depende de SSL VPN, comuníquese con nuestro Gerente de Entrega de Servicios o Ejecutivo de Cuentas para hablar sobre alternativas.
Pasos para la configuración de políticas
- Inicie sesión en la interfaz gráfica de usuario de FortiManager.
- Abra un navegador web y vaya a la consola de administración en el portal de Managed Solutions o vaya directamente a la URL de FortiManager.
- Introduzca su nombre de usuario y contraseña.
- Seleccione el ADOM apropiado (sólo aplicable cuando hay más de un ADOM disponible).
- Elija el ADOM asociado al entorno requerido.
- Utilice el menú desplegable ADOM para cambiar si es necesario.
- Navegue hasta Política y objetos.
- Vaya a Política y Objetos > Política IPv4.
- Cree una nueva política.
- Haga clic en Crear nuevo para añadir una política.
- Defina el nombre de la política.
- Establezca las interfaces de origen y destino (por ejemplo, LAN a WAN).
- Especifique las direcciones de origen y destino (predefinidas o personalizadas).
- Seleccione el servicio (por ejemplo, HTTP, HTTPS).
- Elija la acción (Permitir o Denegar).
- Configure cualquier opción adicional como el registro o los perfiles de seguridad.
- Salve la política.
- Pulse OK.
- Organice las políticas.
- Asegúrese de que la nueva política se coloca correctamente en la lista de políticas. FortiGate procesa políticas de arriba a abajo.
- Instalar políticas.
- Haga clic en Asistente de instalación y siga las instrucciones.
- Utilice Install Preview para revisar los cambios y Policy Package Diff para comparar las diferencias.
- Haga clic en Instalar para completar la instalación.
Pasos para la configuración de la VPN
- Inicie sesión en la interfaz gráfica de usuario de FortiManager.
- Abra un navegador web y vaya a la consola de administración en el portal de Managed Solutions o vaya directamente a la URL de FortiManager.
- Introduzca su nombre de usuario y contraseña.
- Seleccione el ADOM apropiado (sólo aplicable cuando hay más de un ADOM disponible).
- Elija el ADOM asociado al entorno requerido.
- Utilice el menú desplegable ADOM para cambiar si es necesario.
- Navegue hasta VPN.
- Vaya a VPN > Asistente IPsec.
- Cree una nueva VPN.
- Haga clic en Crear nuevo.
- Seleccione el tipo de VPN (por ejemplo, de sitio a sitio).
- Defina el nombre de la VPN.
- Configure los ajustes de la VPN.
- Establezca la dirección IP de la puerta de enlace remota.
- Seleccione el método de autenticación e introduzca la clave precompartida si procede.
- Especifique la interfaz local.
- Configure los ajustes de la Fase 1 y la Fase 2.
- Defina los algoritmos de encriptación y autenticación.
- Establezca el grupo Diffie-Hellman y los tiempos de vida de las claves.
- Definir selectores de modo rápido.
- Especifique las subredes local y remota.
- Guardar y aplicar. Pulse OK.
- Instale la configuración VPN.
- Haga clic en Asistente de instalación.
- Utilice Install Preview y Policy Package Diff según sea necesario.
- Haga clic en Instalar para aplicar la configuración.
Pasos para la configuración del sistema de prevención de intrusiones (IPS)
- Inicie sesión en la interfaz gráfica de usuario de FortiManager.
- Abra un navegador web y vaya a la consola de administración en el portal de Managed Solutions o vaya directamente a la URL de FortiManager.
- Introduzca su nombre de usuario y contraseña.
- Seleccione el ADOM apropiado (sólo aplicable cuando hay más de un ADOM disponible).
- Elija el ADOM asociado al entorno requerido.
- Utilice el menú desplegable ADOM para cambiar si es necesario.
- Navegue hasta Perfiles de seguridad.
- Vaya a Perfiles de seguridad > Prevención de intrusiones.
- Cree o edite un sensor IPS.
- Haga clic en Crear nuevo o seleccione un sensor existente.
- Defina el nombre del sensor.
- Añada firmas IPS.
- Añada firmas de la lista y utilice los filtros necesarios.
- Configure acciones para cada firma (Supervisar, Bloquear).
- Aplique el sensor IPS a una política.
- Vaya a Política y Objetos > Política IPv4.
- Edite la política de destino.
- Habilite IPS en Perfiles de seguridad y seleccione el sensor configurado.
- Guardar y aplicar. Pulse OK.
Pasos para la generación de informes de registro
- Inicie sesión en la interfaz gráfica de usuario de FortiAnalyzer.
- Abra un navegador web y acceda a la consola de análisis en el portal de Managed Solutions o vaya directamente a la URL de FortiAnalyzer.
- Introduzca su nombre de usuario y contraseña.
- Seleccione el ADOM adecuado (si hay más de uno disponible).
- Elija el ADOM asociado al entorno requerido.
- Utilice el menú desplegable ADOM para cambiar si es necesario.
- Acceda a Log View en FortiAnalyzer.
- Ir a la vista de registro.
- Seleccione el tipo de registro (Tráfico, Evento, Seguridad, etc.).
- Aplique filtros como IP de origen, IP de destino o rango de tiempo.
- Genere informes.
- Navegue hasta Informes.
- Haga clic en Crear nuevo o seleccione una plantilla existente.
- Configure los criterios, el periodo y los filtros de los informes.
- Ejecute el informe o prográmelo.
- Personalice los informes.
- Modifique plantillas para ajustar gráficos, tablas y elementos de datos.
- Guarde plantillas para reutilizarlas.
- Ver y descargar informes.
- Abra los informes completados en la sección Informes.
- Descargar en formatos como PDF o CSV.
- Establezca informes automatizados.
- Configure las opciones de programación en Ajustes del informe.
- Habilite la distribución de correo electrónico a los destinatarios designados.
Siguiendo estos pasos, los administradores de clientes pueden informar de los registros a través de un ADOM en FortiAnalyzer y obtener la información necesaria para gestionar y proteger sus entornos de red.
Concesión de acceso a la consola operativa
Para dar acceso a otro usuario al Servicio MPF:
- Solicitar acceso para el usuario a través de la Equinix Customer Portal.
- Abra un ticket para asignar los permisos necesarios para acceder a MPF.
- Utilice la opción Crear usuario en la consola de operaciones en el catálogo de servicios para completar la configuración.
Descripción del servicio
El cortafuegos privado gestionado (MPF) se despliega como un par de alta disponibilidad y contiene dos dominios virtuales (VDOM).
-
Dominio del cliente: Supervisa y controla el tráfico entre los segmentos de red de confianza y no de confianza. Este dominio es el firewall del cliente activo que aplica las políticas de acceso.
-
Dominio de gestión: Utilizado únicamente con fines de gestión y conectado solo al entorno de gestión de Equinix. Ningún tráfico de clientes fluye a través de este dominio.
Las aplicaciones están alojadas en la nube privada administrada. El firewall del dominio del cliente controla el acceso desde y hacia Internet, la WAN y los segmentos de red en la nube privada administrada, en función de las reglas configuradas a través del portal de autoservicio o a través de una solicitud de cambio.
El sistema de gestión central, que incluye el portal de autoservicio y el Portal del analizador, utiliza un ADOM de gestión para gestionar el VDOM del cliente. El sistema Analyzer recopila registros y eventos para proporcionar visibilidad en línea y en tiempo real. Opcionalmente, los registros del Dominio del Cliente se pueden enviar a un sistema SIEM externo para apoyar la supervisión de seguridad holística.
Servicio estándar
El servicio estándar incluye lo siguiente:
- Implementación de firewalls en un par activo de alta disponibilidad de conmutación por error en un solo IBX, que admite al menos un 99,95 por ciento de disponibilidad.
- Registro estándar.
- Configuración de dos interfaces de red utilizables. La conectividad a Internet o WAN dual-homed requiere interfaces adicionales.
- Enrutamiento mediante BGP o rutas estáticas.
- Configuración del portal de autoservicio y del portal analizador.
- Parcheo y actualización regulares de los cortafuegos.
- Supervisión 24/7 del tiempo de actividad del cortafuegos.
- Gestión de incidencias y asistencia:
- Incidentes de prioridad 1: 24/7.
- Incidentes de prioridad 2 y prioridad 3: Horas de oficina.
- Solicitudes de servicio: Horas de oficina.
- Funcionalidad de cortafuegos incluida en todas las suscripciones, con otras opciones de servicio disponibles.
Aparato virtual
El servicio MPF utiliza un par de dispositivos virtuales activos y pasivos de alta disponibilidad implementado en la plataforma de nube privada administrada en un Equinix IBX. Hay disponibles múltiples opciones de rendimiento para cumplir con diferentes requisitos de rendimiento.
Esta variante incluye:
- Recursos necesarios de vCPU, vRAM y almacenamiento para la opción de rendimiento seleccionada.
- Configuración de los recursos.
- Instalación y configuración del par de cortafuegos virtuales de alta disponibilidad tal y como se especifica en el pedido.
- Acceso al portal de autoservicio y al portal analizador.
Sitio dual
En las ubicaciones en las que se dispone de despliegues en dos emplazamientos, se pueden desplegar dos pares independientes de alta disponibilidad para formar un diseño resistente y de alta disponibilidad en todos los emplazamientos.
Consola de administrador
El servicio estándar utiliza un portal central de autoservicio definido como Dominio Administrativo (ADOM). ADOM permite a los administradores de firewall de clientes crear, eliminar y modificar reglas y políticas de firewall, y administrar redes privadas virtuales específicas para sus dispositivos virtuales.
Log Analyzer Console
El servicio estándar incluye un analizador de registro central accesible a través del Dominio Administrativo (ADOM). Esta consola permite a los administradores de firewall administrar la recopilación de registros, realizar análisis y generar informes. La Consola del analizador de registros está separada de la consola de red y admite la automatización, la orquestación y la respuesta a los eventos registrados.
Opciones de servicio
Se pueden solicitar las siguientes opciones de servicio de cortafuegos privado gestionado.
El servicio estándar se basa en la licencia Firewall. Como opciones de pago, se puede seleccionar la licencia IPS o paquetes ATP/UTP. La siguiente tabla muestra las características desbloqueadas por cada licencia.
| Licencia | Descripción | Características |
|---|---|---|
| FW | Servicio estándar | Cortafuegos |
| IPS | Servicios de prevención de intrusiones | Cortafuegos Servicios de prevención de intrusiones |
| ATP | Protección avanzada contra amenazas | Cortafuegos Servicios de prevención de intrusiones Servicio avanzado de protección contra malware Control de aplicaciones |
| UTP | Protección unificada frente a amenazas | Cortafuegos Servicios de prevención de intrusiones Servicio avanzado de protección contra malware Control de aplicaciones Seguridad web |
Cortafuegos
La funcionalidad Firewall está incluida en todas las suscripciones. Ofrece las siguientes funciones y características.
- Interfaces de red
- Política/Reglas (Reglas del cortafuegos)
- Perfiles de seguridad (perfiles predeterminados "listos para usar")
- VPN IPsec
- VPN SSL (Web y Túnel)
- NLB (equilibrio de carga de red)
- Política de DoS (anomalías L3/4)
- Registro (analizador)
IPS
Intrusion Prevention Services (IPS) detecta y bloquea vulnerabilidades y amenazas. IPS también admite parches virtuales basados en red y detección de malware, ransomware y ataques basados en HTTPS.
Servicio avanzado de protección contra malware
La protección avanzada contra malware incluye antivirus, seguridad IP/dominio de botnet, seguridad móvil, Sandbox Cloud, protección contra brotes de virus, y Contenido Desarmado y Reconstrucción.
Control de aplicaciones
El control de aplicaciones permite crear políticas para permitir, denegar o restringir el acceso a aplicaciones o categorías de aplicaciones.
Seguridad Web
El filtrado de contenido web controla el acceso al contenido web mediante el bloqueo de páginas que contienen palabras o patrones específicos. Palabras, frases, patrones, comodines y expresiones regulares de Perl se pueden usar para hacer coincidir el contenido.
Escriba a
Se puede seleccionar una gama de opciones de recursos de máquinas virtuales para adaptarse al rendimiento requerido.
Opciones de rendimiento
El rendimiento del firewall en Gbps depende de la licencia seleccionada, los recursos de VRAM y vCPU asignados y las características habilitadas. En el cuadro se indican los resultados y los recursos necesarios.
| Tamaño | vCPU | vRAM | FW (Gbps) | IPS (Gbps) | ATP/UTP (Gbps) |
|---|---|---|---|---|---|
| S (pequeño) | 2 | 4 | 7 | 1.7 | 0.9 |
| M (medio) | 4 | 8 | 10.8 | 3.3 | 1.8 |
| L (grande) | 8 | 12 | 14 | 5.9 | 3.4 |
| XL (extragrande) | 16 | 16 | 15.5 | 10.1 | 6.3 |
Notas
- Los recursos VM están incluidos en el servicio.
- El rendimiento máximo es el tráfico entrante y saliente combinado que el firewall puede procesar. Los valores se basan en los datos de prueba de los proveedores. La capacidad real puede variar dependiendo de los conjuntos de reglas, las funciones habilitadas y el tráfico de clientes específico.
- Rendimiento del cortafuegos medido con paquetes UDP (512 bytes).
- Rendimiento del IPS medido con Enterprise Traffic Mix.
- Rendimiento de la protección contra amenazas medido con IPS, control de aplicaciones y protección contra malware mediante Enterprise Traffic Mix.
Registro de cuota de almacenamiento
El registro estándar incluye hasta 1 GB de datos de registro por día con un máximo de 10 GB de almacenamiento de registro total por par de servicios de Firewall privado administrado. La retención del registro es de hasta 60 días, pero puede ser más corta si se alcanza el límite de almacenamiento de 10 GB antes. El almacenamiento de registros adicional se puede pedir como registro extendido.
Demarcación de servicios y servicios de habilitación
Equinix es responsable del Servicio Estándar y de la combinación de Opciones de Servicio definidas en el Pedido y las solicitudes de servicio posteriores. Equinix no es responsable del software del cliente o de la conectividad a Internet necesaria para administrar o utilizar el servicio.
Para los cortafuegos virtuales, se aplican los siguientes límites de servicio:
- Interfaces de red lógicas en los cortafuegos para el tráfico de producción
- Interfaz de usuario y API para las consolas de red y analizador
Puede encontrar más información sobre las demarcaciones del servicio en los roles y responsabilidades y en las Políticas de Producto .
El cortafuegos privado gestionado sólo puede solicitarse con la nube privada gestionada (MPC) y funciona como un componente de seguridad dentro de la solución global.
Tipos de gastos
Al solicitar el servicio Firewall privado administrado, seleccione la variante que cumpla con los requisitos. El servicio MPF se cobra en función de los valores de línea de base.
- Línea de base - El volumen específico de la unidad de medida del servicio como se define en el orden.
Catálogo de artículos de facturación
| Categoría | Unidad de compra | UOM | Tarifa de instalación | Método de facturación | Excedencia |
|---|---|---|---|---|---|
| Servicio MPF | Tipo de firewall Licencia de firewall Cuota de almacenamiento de registros | Cada uno | Sí | Base de referencia | No |
Roles y responsabilidades
Onboarding - Instalación
| Actividades | Equinix | Cliente |
|---|---|---|
| Programar / ejecutar la reunión de lanzamiento del proyecto | RA | CI |
| Programar / ejecutar la incorporación de clientes | RA | CI |
| Recursos de la máquina virtual (computación, almacenamiento y redes) para el cortafuegos virtual en MPC | RA | I |
| Software, licencias y asistencia para el dispositivo cortafuegos virtual | RA | I |
| Entorno de administración de Equinix para la administración de firewall, incluida la consola de red y la consola del analizador | RA | I |
Onboarding - Configuración
| Actividades | Equinix | Cliente |
|---|---|---|
| Configuración básica de dispositivos cortafuegos, interfaces de red, ajustes de red y endurecimiento | RA | I |
| Configure la supervisión y el registro del cortafuegos en la consola del analizador | RA | I |
| Configure cuentas de cliente en el portal para acceder a registros, informes y autoservicio | RA | CI |
| Definición del conjunto inicial de reglas del cortafuegos | CI | RA |
| Carga del conjunto inicial de reglas del cortafuegos a través de las consolas de red | CI | RA |
| Carga del conjunto de reglas del cortafuegos inicial a través de la solicitud de servicio | RA | CI |
Aceptación en el servicio
| Actividades | Equinix | Cliente |
|---|---|---|
| Pruebe el acceso a la página del producto MPF en el portal de Managed Solutions | CI | RA |
| Acceso de prueba a la documentación de MPF en docs.equinix.com | CI | RA |
| Acceso de prueba a la consola operativa MPF | CI | RA |
| Pruebas de configuración y conmutación por error en el marco de la gestión operativa | RA | CI |
| Pruebas funcionales | CI | RA |
Operacional
| Actividades | Equinix | Cliente |
|---|---|---|
| Gestión técnica del servicio (global) | RAC | I |
| Gestión funcional del entorno del cliente dentro del servicio (global) | I | RAC |
| Servicio de atención al cliente | RA | CI |
| Mantenimiento del firewall-appliance (rotura/reparación de la infraestructura, actualizaciones de software, parches de seguridad) | RA | I |
| Supervisión 24/7 del cortafuegos virtual, incluidas comprobaciones de estado | RA | I |
| Copia de seguridad y gestión de archivos de registro y base de reglas | RA | I |
| Envío de solicitudes de servicio a través del Portal | CI | RA |
| Implementación de cambios de acuerdo con el proceso de cambio basado en Solicitudes de Servicio | RA | CI |
| Interpretación de los incidentes de seguridad | RA |
RACI son las siglas en inglés de Responsable, Contable, Consultado e Informado.
Para evitar dudas, el cliente es responsable de los conjuntos de reglas y políticas del firewall, la configuración opcional de conexión a VPN y las configuraciones de equilibrio de carga del servidor. Equinix implementa cambios solo en función de las instrucciones del cliente.
Gestión de incidencias
La gestión de incidentes está incluida en el servicio de soporte. Todos los incidentes se manejan en función de la prioridad. La prioridad se determina después de que el fallo ha sido informado y evaluado por Equinix en base a la información proporcionada.
| Prioridad | Impacto / Urgencia | Descripción |
|---|---|---|
| P1 Alto | Indisponibilidad imprevista de un servicio o entorno entregado y gestionado por Equinix de acuerdo con la descripción del servicio debido a una interrupción. El usuario no puede cumplir con sus obligaciones hacia los usuarios y sufre daños directos demostrables debido a la falta de disponibilidad de esta funcionalidad. | El servicio debe ser restaurado inmediatamente. Los entornos de producción no están disponibles, con interrupciones en toda la plataforma. |
| P2 Medio | El servicio no ofrece funcionalidad completa o tiene funcionalidad parcial o rendimiento reducido, lo que afecta a los usuarios. El usuario sufre daños directos demostrables debido a la falta de disponibilidad de la funcionalidad. El servicio puede verse afectado debido a la disponibilidad limitada. | El servicio debe ser reparado el mismo día laborable. El entorno de gestión no está disponible. |
| P3 Bajo | El servicio funciona con disponibilidad limitada para uno o más usuarios y existe una solución provisional. | El momento de la reparación se determina en consulta con la persona informante. |
La clasificación anterior no se aplica a las interrupciones que son, por ejemplo, causadas por aplicaciones específicas del usuario, acciones del usuario o dependientes de terceros. Las incidencias se pueden presentar a través del Portal del Cliente en la sección Managed Solutions. Los incidentes P1 deben enviarse por teléfono.
Solicitudes de servicio
Las solicitudes de servicio se utilizan para informar problemas de servicio o para solicitar la implementación o asistencia con los cambios. Las solicitudes de servicio se pueden generar para cambios de configuración que no se pueden implementar mediante el autoservicio en Operational Console. El soporte para el servicio de Firewall privado administrado está disponible las 24 horas. Hay dos tipos de solicitudes de servicio disponibles:
- Incluido - Solicitudes de servicio que están dentro del alcance del servicio y no incurren en cargos adicionales.
- Adicional - Solicitudes de servicio que están fuera del alcance del servicio e incurren en cargos adicionales.
Además del servicio estándar, y cuando se haya seleccionado la opción de servicio adecuada, se puede solicitar la siguiente funcionalidad o configuración durante la instalación o a través de la Solicitud de servicio como opción con cargo.
- Agregar o quitar red adicional
- Añada subredes adicionales más allá de las dos subredes estándar, para fines como una DMZ, separación de niveles o una conexión WAN adicional.
- Agregar, eliminar o cambiar políticas o reglas
- Modifique la base de reglas y/o incluya un perfil de seguridad. Un máximo de cinco reglas se pueden cambiar por solicitud.
- Agregar, eliminar o cambiar el perfil de seguridad (adicional o personalizado)
- Configure los perfiles de seguridad del cliente (IPS, filtrado web, etc.). Se requiere una suscripción válida.
- Agregar, eliminar o cambiar conexiones de VPN (sitio a sitio)
- Configure conexiones VPN IPsec para establecer una conectividad cifrada entre ubicaciones.
- Agregar, eliminar o cambiar conexiones VPN (SSL)
- Configure las conexiones SSL VPN para el acceso seguro de los usuarios a través de Internet. La autenticación del usuario es proporcionada por un sistema administrado por el cliente o servicio de soporte.
- Agregar, quitar o cambiar el certificado SSL
- Cree una solicitud de firma de certificado (CSR) e implemente el certificado SSL.
- Agregar, eliminar o cambiar el equilibrio de carga del servidor
- Configure el equilibrio de carga de tráfico básico en los servidores backend. SOPORTA L3 (IP), L4 (TCP/UDP) Y L7 (HTTP, HTTPS, SSL/TLS, IMAPS, POP3S, SMTPS), incluyendo la descarga de SSL/TLS hasta TLS 1,3.
- Agregar, eliminar o cambiar la política DoS
- Configure directivas para examinar el tráfico en busca de patrones anómalos en las capas 3 y 4. Se aplican umbrales por defecto.
Algunos cambios pueden implementarse a través del autoservicio, como se muestra en la tabla siguiente, o pueden solicitarse a través del portal de servicios como una Solicitud de Servicio.
| Tipo de cambio | Autoservicio | Incluido/Adicional |
|---|---|---|
| Añadir o eliminar red adicional (Interfaz) | No | Adicional |
| Añadir, eliminar o cambiar políticas o reglas (máximo 5 reglas por solicitud) | Sí | Adicional |
| Añadir, eliminar o cambiar el perfil de seguridad (adicional o personalizado, requiere suscripción) | Sí | Adicional |
| Añadir, eliminar o cambiar VPN (IPsec/S2S) (máximo 3 túneles VPN por solicitud) | Sí | Adicional |
| Añadir, eliminar o cambiar VPN SSL (creación de certificado excluida, un cambio por solicitud) | Sí | Adicional |
| Añadir, eliminar o cambiar certificado SSL | No | Adicional |
| Añadir, eliminar o cambiar el equilibrio de carga del servidor (máximo 3 reglas por solicitud) | Sí | Adicional |
| Añadir, eliminar o cambiar la política DoS | Sí | Adicional |
| Solicite información sobre el producto | No | Incluido |
Los clientes pueden solicitar cambios que no se enumeran en la tabla seleccionando "Cambiar" en el módulo Solicitud de servicio en el Portal de Managed Solutions. Equinix realiza un análisis de impacto para determinar la viabilidad, los costos asociados y el tiempo de entrega.
Todos los cargos relacionados con las Solicitudes de Servicio se deducen del saldo del Plan de Asistencia Premier o, en caso de saldo insuficiente, se facturan a mes vencido según la tarifa aplicable.
Los cambios en la capacidad base, la cantidad solicitada o cualquier cambio que afecte a la cuota mensual del servicio deben solicitarse a través del equipo de Ventas.
Informes
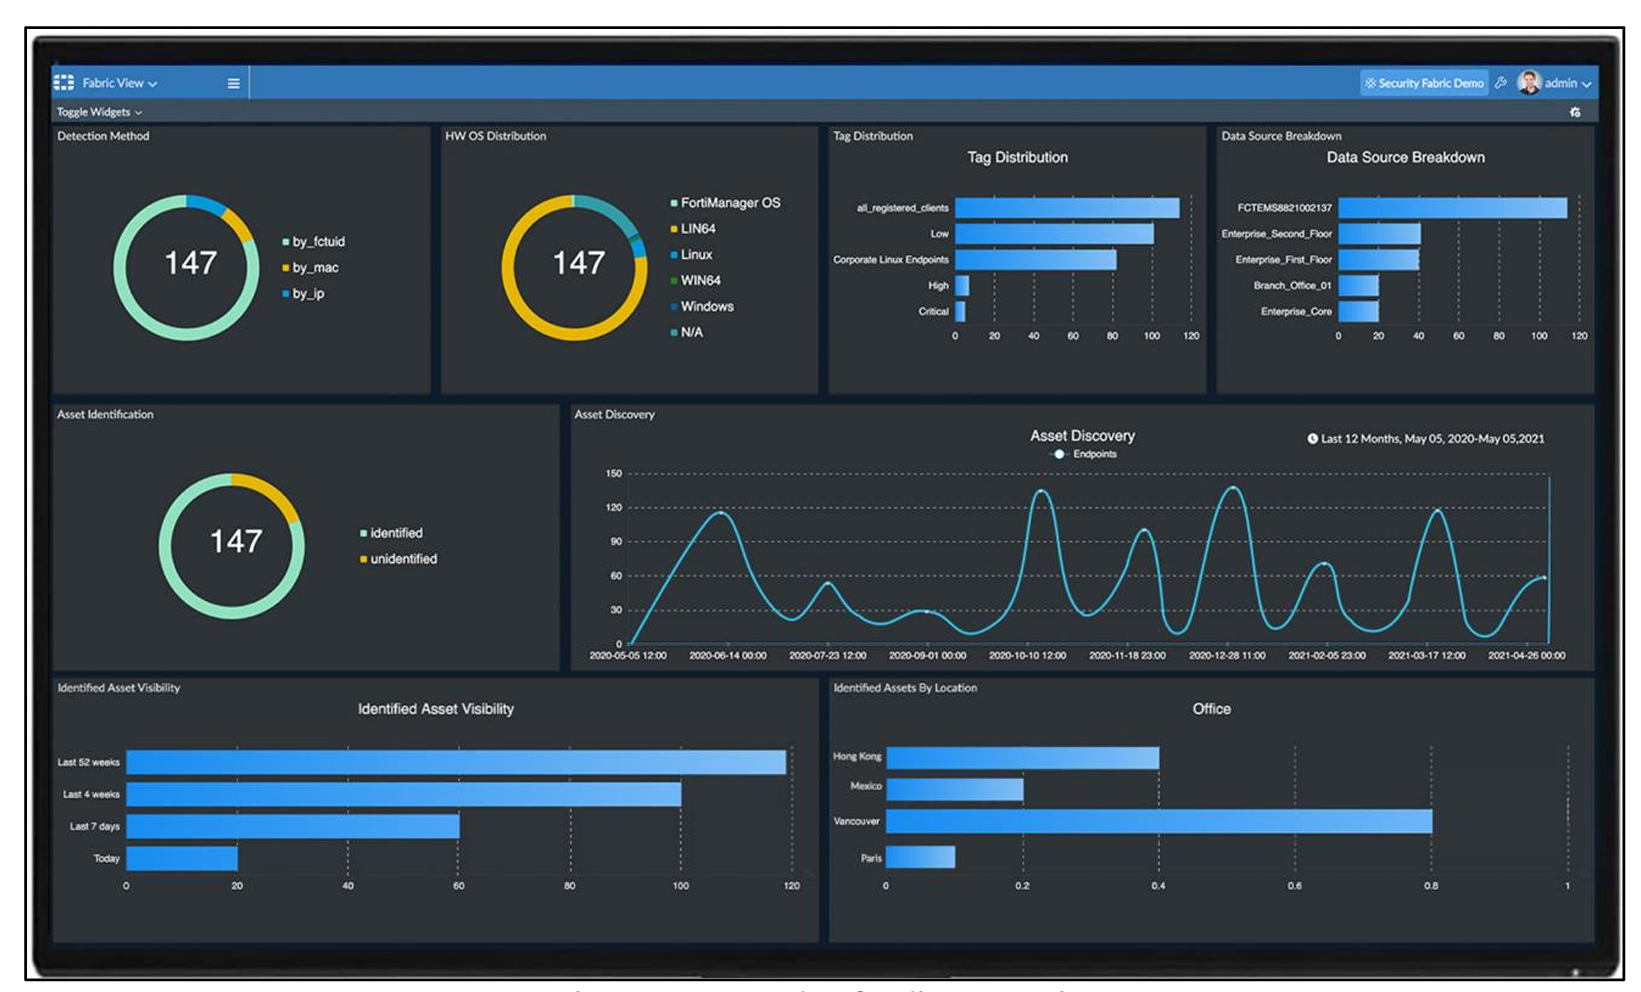
El cliente puede ver y guardar informes sobre el tráfico de red y eventos de seguridad a través de la consola. La consola proporciona un panel interactivo personalizable que muestra gráficos de tráfico de red, amenazas, aplicaciones y datos relacionados. El sistema integra información histórica y en tiempo real en una única visión general.
Los informes de datos personalizados se pueden generar utilizando más de 70 plantillas integradas y más de 2000 conjuntos de datos combinados, gráficos y macros para el análisis, como la detección de anomalías y las evaluaciones de amenazas. Los informes se pueden ejecutar bajo demanda o programar con notificaciones automáticas opcionales por correo electrónico. Los formatos de salida compatibles incluyen PDF, HTML, CSV, XML y JSON.
Eventos de seguridad
Los equipos de seguridad pueden monitorear y administrar alertas y registros de eventos desde el firewall. Los eventos se procesan y correlacionan en un formato adecuado para el análisis.
Niveles de servicio
El Acuerdo de nivel de servicio (SLA) define los niveles de rendimiento medibles asociados con el servicio MPF y especifica las soluciones disponibles si Equinix no cumple con estos niveles. Los créditos de servicio enumerados en la Política del producto son el remedio exclusivo para el incumplimiento de los umbrales definidos.
El SLA de soporte se aplica al registro y resolución de incidencias.
| Prioridad | Tiempo de respuesta¹ | Tiempo de resolución². | Ejecución del trabajo | SLA |
|---|---|---|---|---|
| P1 | < 30 min | < 4 horas | 24/7 | 95% |
| P2 | < 60 min | < 24 horas | 24/7 | 95% |
| P3 | < 120 min | < 5 días | 24/7 | 95% |
¹ El tiempo de respuesta se mide desde el momento en que se envía el ticket de problemas hasta que un especialista de Managed Solutions emite una respuesta formal.
² El tiempo de resolución se mide desde el registro hasta el cierre o cancelación en la herramienta ITSM, o la entrega al soporte de IBX.
³ El SLA se aplica al tiempo de respuesta. Los detalles adicionales están disponibles en la Política del producto .
Disponibilidad
El servicio MPF se considera "No disponible" cuando las políticas y reglas del cortafuegos no se aplican al tráfico durante más de 5 minutos.
| Disponibilidad Nivel de servicio | Descripción |
|---|---|
| 99.95%+ | Se consigue limitando la indisponibilidad del Servicio de cortafuegos a menos de veintidós (22) minutos por mes natural. |
En la Política del producto se define un régimen de crédito de servicio para la disponibilidad, incluidos los métodos de cálculo y las exclusiones aplicables.
Proceso de cumplimiento
Cuando se realiza un pedido MPF, el equipo de entrega de Equinix guía al equipo solicitante a través del proceso de cumplimiento para cada ubicación. El flujo de trabajo de entrega incluye las siguientes acciones:
- El pedido se evalúa para productos relacionados, incluida la Nube Privada Gestionada en su caso.
- Se confirma el punto de contacto principal para MPF.
- Se verifica el acceso del usuario al Equinix Customer Portal, al portal Managed Solutions y todos los permisos necesarios para la administración de MPF.
- Se ha verificado que la conectividad necesaria para proteger el medio ambiente está presente y operativa.
- Se confirma que el punto de contacto principal tiene credenciales equivalentes a las de un administrador.
Durante el proceso de incorporación al MPF, se facilita la siguiente información:
- Nombre de la organización.
- Una o más cuentas de cliente con uno de los roles definidos asignados.
- Cortafuegos aprovisionados entregados según el diseño aprobado.
- Detalles de conectividad para Internet, proveedores de servicios en la nube, Colocation y proveedores de WAN.