Proveedores de OIDC
Al crear un proveedor de OIDC, especifica los recursos que Equinix utiliza para establecer relaciones de confianza con su proveedor.
Un proveedor de OIDC se compone de:
-
Nombre - Un nombre amigable para las personas del proveedor.
-
Ubicación del emisor - URL de ubicación del emisor del OIDC. Esta URL se utiliza para obtener la configuración del proveedor de OpenID, que incluye la URL del JWKS donde se pueden obtener sus claves públicas.
-
Prefijo IDP - Se utiliza para crear un ID de IDP único para el proveedor de OIDC. El prefijo IDP no puede ser el mismo que cualquier registro de proveedor OIDC existente, suspendido o no suspendido para este proyecto.
-
Trusted Client IDS - Especifique los clientes de OAuth 2,0 que pueden intercambiar tokens de identidad por tokens de acceso a Equinix API. El valor de la reclamación Audience (
aud) en un token de ID de OIDC se compara con la lista de IDS de cliente de confianza durante el intercambio de tokens . -
Reclamación de pertenencia al grupo - (opcional) Nombre de la reclamación en los tokens de identificación proporcionados por este emisor OIDC que contiene membresías de grupo de un principal, a efectos de autorización. El valor de la notificación de pertenencia al grupo en un token de ID debe ser un array de cadenas, en el que cada cadena sea un identificador único y no reasignable para un grupo. Cuando no se establece esta propiedad, ninguna reclamación de este proveedor se tratará como reclamación de pertenencia a un grupo.
Crear un proveedor OIDC
Utilice el portal del cliente o el Equinix API para crear un proveedor de OIDC en Equinix. Debe ser administrador de la empresa.
- Portal
- API
-
Inicie sesión en el portal del cliente --> Gestión de identidad y acceso .
-
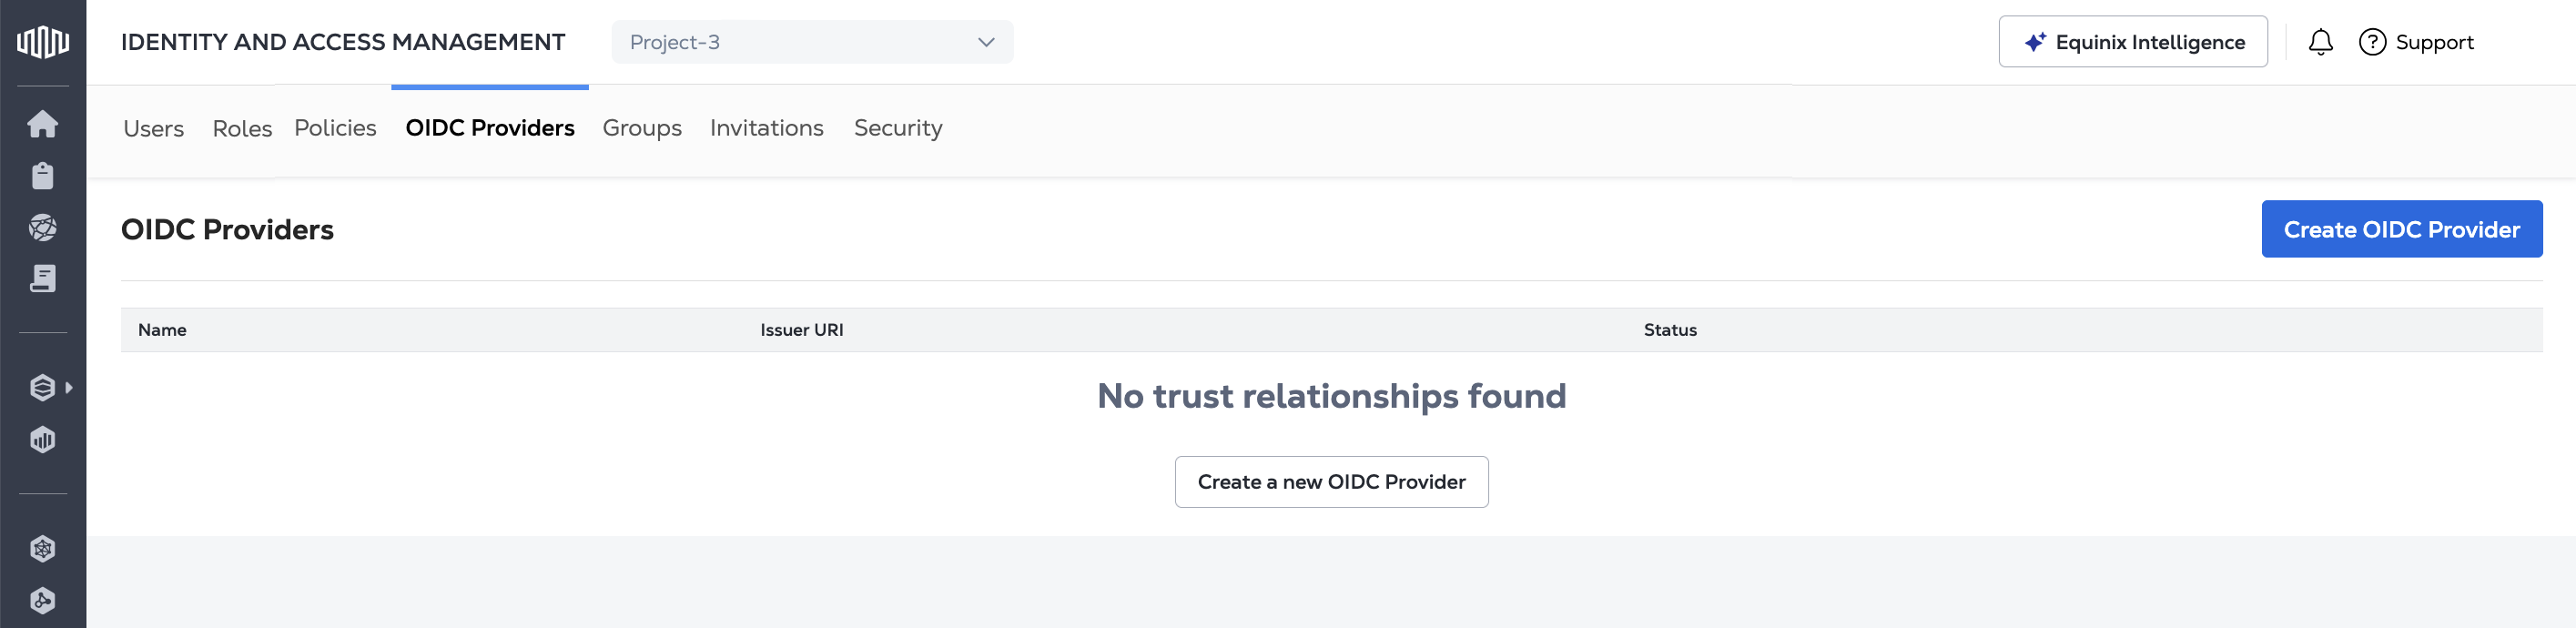
Abra la pestaña Proveedores de OIDC.
-
Haga clic en Crear proveedor de OIDC .
-
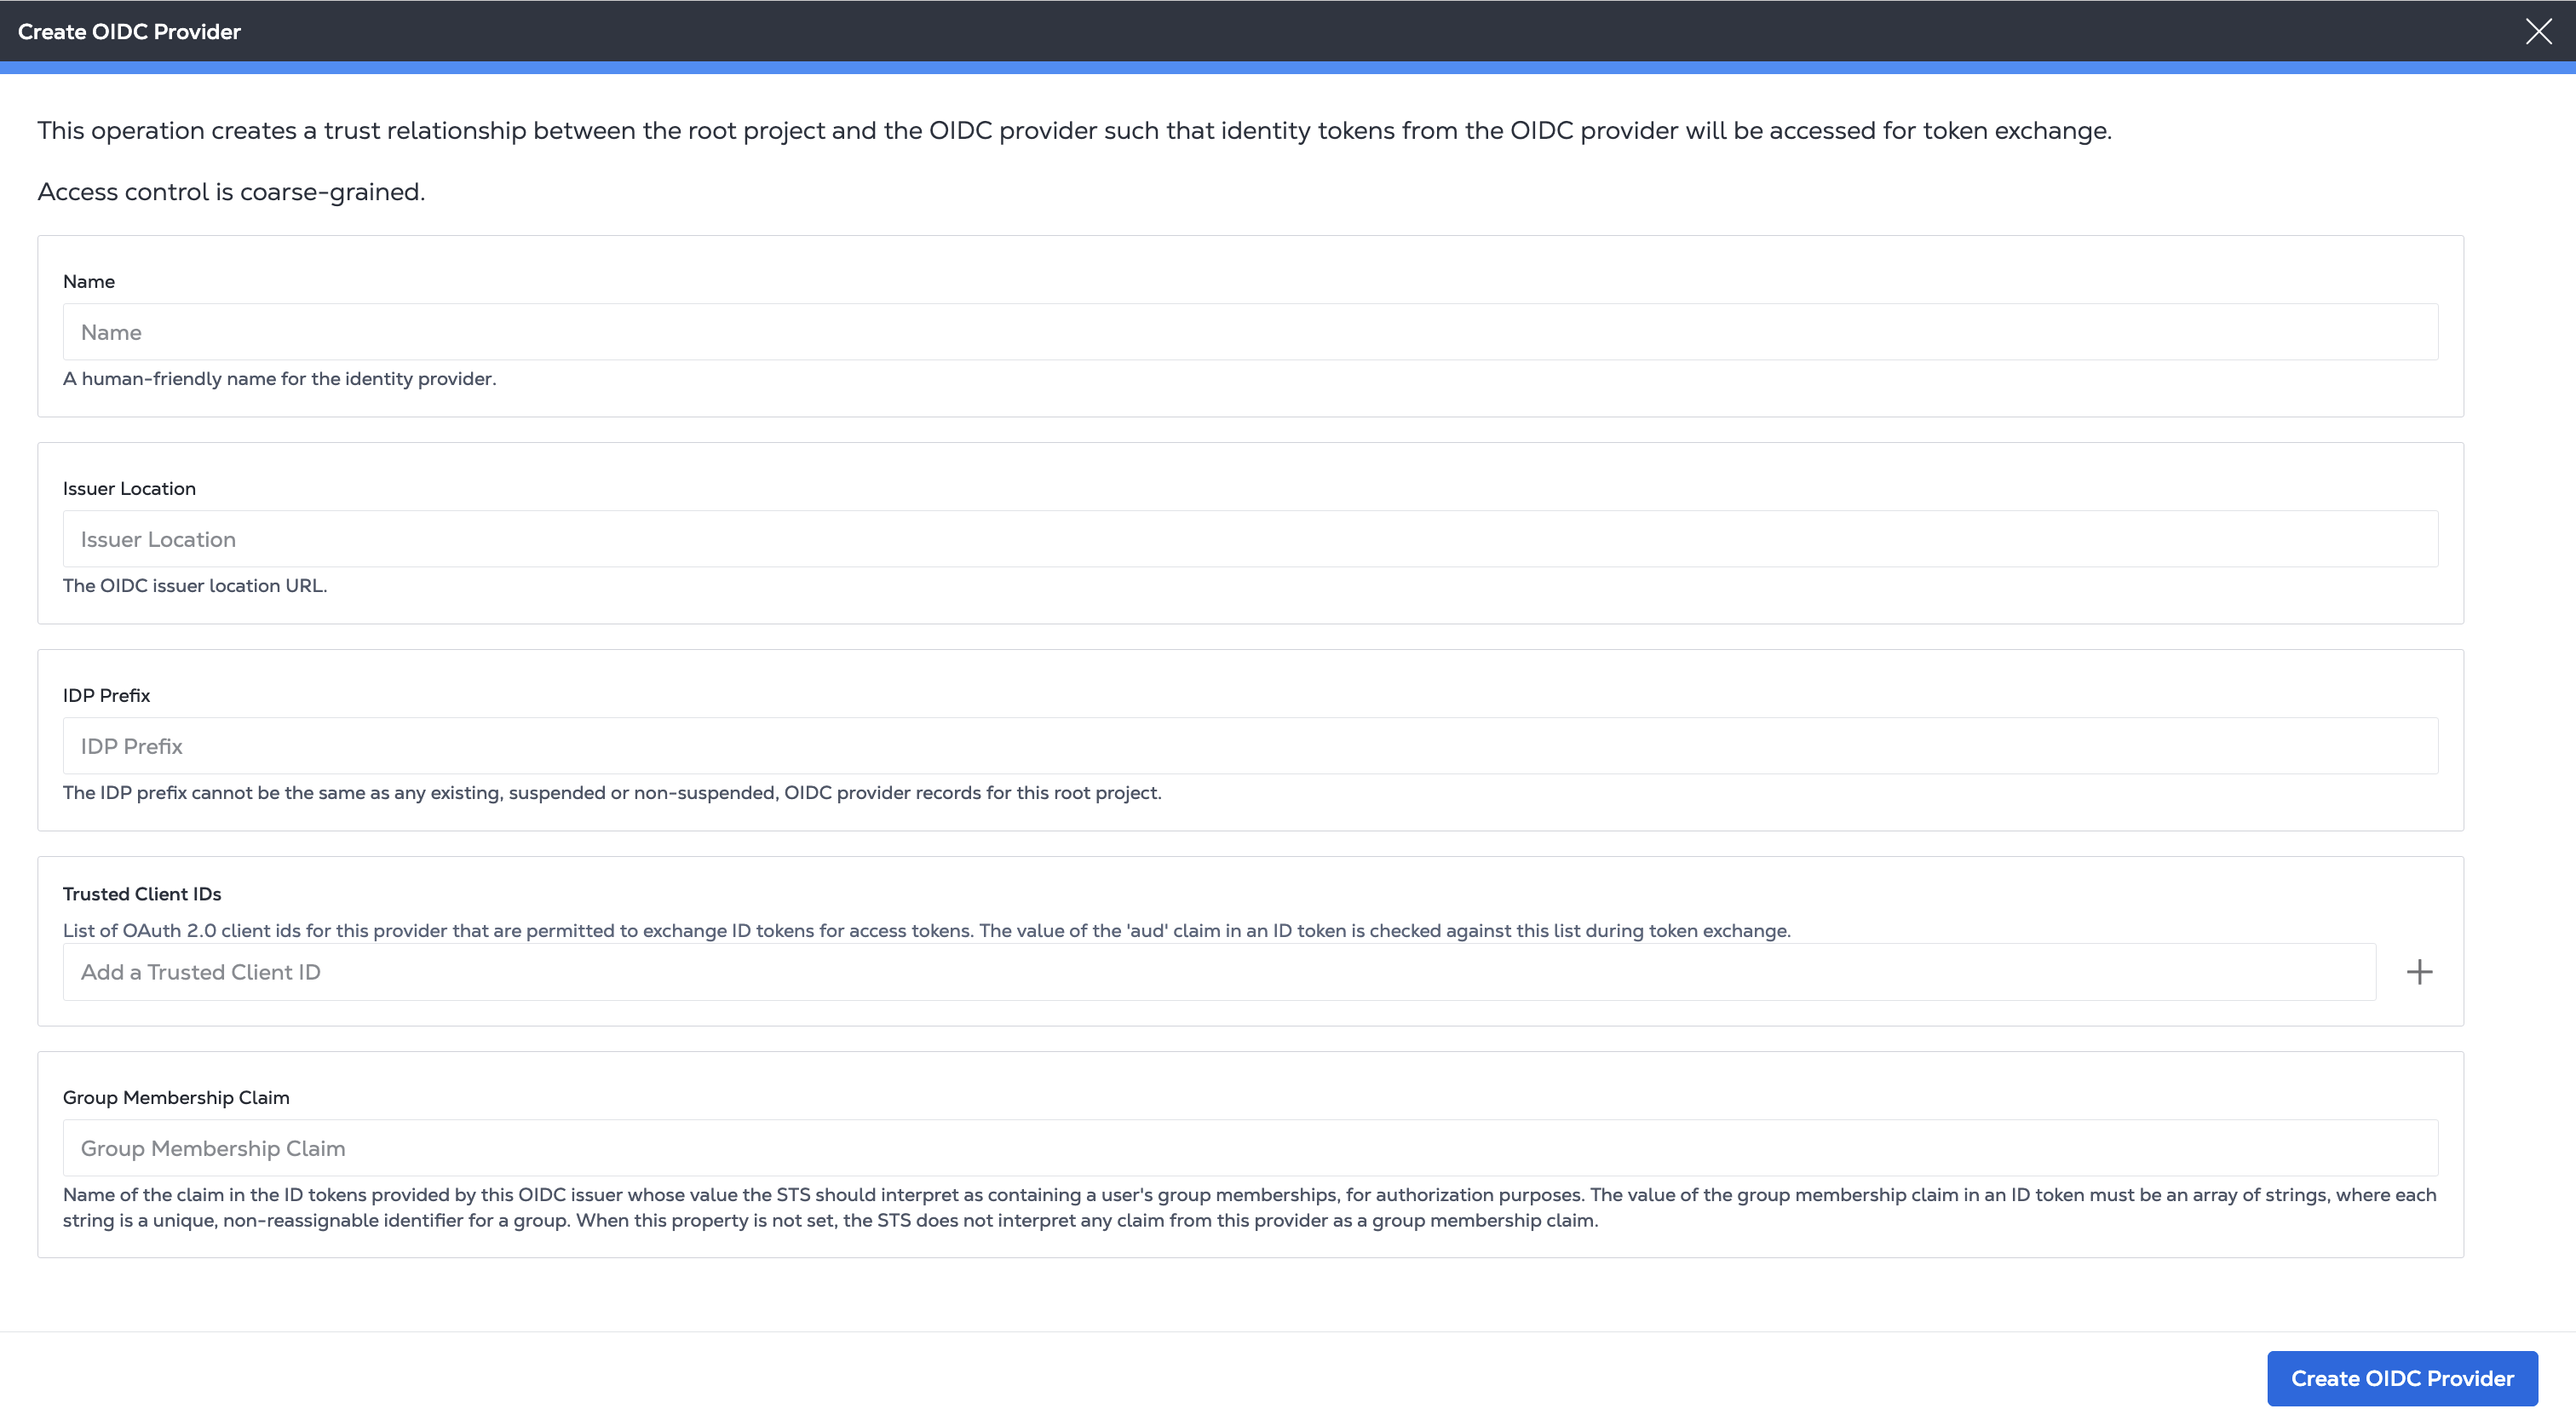
En la página Crear proveedor de OIDC, proporcione:
- un nombre para el proveedor
- su URL de ubicación del emisor OIDC
- IDP Prefijo para crear un identificador único para el proveedor de identidad.
- El IDS de cliente de confianza que puede intercambiar tokens de identidad. Introduzca un ID en el campo y haga clic en +.
- a Reclamación de pertenencia a un grupo (opcional).
-
Haga clic en Crear proveedor de OIDC .
Para registrar un proveedor de OIDC, envíe una POST solicitud al /v1/projects/{projectId}/oidcProviders
punto final. Especifique el proyecto en la ruta de acceso de la solicitud.
Especifique un nombre amigable y legible por humanos junto con su emisor de OIDC y los detalles de autenticación para issuerLocation, idpPrefix, trustedClientIds, y opcional groupMembershipClaim en el cuerpo de la solicitud.
Ejemplo de solicitud cURL:
curl -X POST 'https://sts.eqix.equinix.com/v1/projects/{projectId}/oidcProviders' \
-H 'content-type: application/json' \
-H 'authorization: Bearer <token>' \
-d '{
    "name": "<string>",
    "trustedClientIds": [
        "<string>"
    ],
    "groupMembershipClaim": "<string>",
    "issuerLocation": "<oidc_url>",
    "idpPrefix": "<string>"
}'
Cómo utilizar su proveedor de OIDC
Una vez que haya registrado un proveedor de OIDC, conceda y gestione el acceso a su infraestructura de Equinix mediante políticas o roles deacceso .
A continuación, utilice el /v1/token punto final para solicitar tokens portadores para su uso al llamar al Equinix API. Para obtener más información, consulte Autenticación API de OIDC .