Creación de tokens de servicio del lado A
Un token de servicio es una clave única de Equinix Fabric que concede autorización a un activo de interconexión.
Un token de servicio de A-Side permite a un usuario o cliente crear una conexión desde su puerto de Fabric a otros destinos en Fabric. Permite el uso agregado de su puerto Fabric De A-Side y elimina la necesidad de que usted, el proveedor o distribuidor, comprenda o conozca los requisitos únicos por conexión.

Cree un token de servicio de A-Side para autorizar el uso de su puerto de Equinix Fabric y permitir que sus usuarios o clientes se conecten a proveedores de nube, proveedores de red o cualquier otro destino de Equinix Fabric. Como propietario del puerto de A-Side, se le facturan las conexiones virtuales aprovisionadas por sus usuarios o clientes que canjean sus tokens de A-Side.
Si un proveedor, distribuidor, transportista o proveedor de servicios ha compartido contigo un token de servicio de A-Side, consulta Canjear un token de A-Side .
Para crear un token de servicio, debe tener:
- Una cuenta de Equinix Fabric, con uno de los siguientes roles:
Fabric Manager,Fabric Connection Manager,Fabric Service Provider,Fabric Service Profile Manager, oEnd Customer Fabric Manager. - Permisos de acceso al puerto para el que desea crear un token de servicio.
- Si está utilizando API, autentique intercambiando su ID de cliente y su secreto de cliente por un token de acceso. Consulte Autenticación de API para obtener más detalles.
Opciones de fichas A
Configuración de conexión:
-
VLAN: Dependiendo del tipo de puerto, debe proporcionar la información de encapsulación y VLAN necesaria para realizar la conexión. Si está utilizando un puerto dot1q, proporcione un ID de VLAN. Si está utilizando un puerto QinQ, proporcione la S-tag y la C-tag de VLAN.
-
Ancho de banda máximo: Especifique el ancho de banda máximo de la conexión. Su usuario o cliente puede establecer la velocidad de conexión hasta el límite de ancho de banda.
-
Permitir conexiones remotas - Especifique si desea permitir conexiones remotas a su puerto. Si permite conexiones remotas, su usuario o cliente puede crear conexiones que terminen en una zona metropolitana diferente de su puerto. No permitir conexiones remotas limita las conexiones solo a destinos como la misma área metropolitana que su puerto.
Configuración del token de servicio:
-
Caducidad - Debe establecer una fecha de caducidad para el token de servicio. Su cliente o usuario debe utilizar el token para crear una conexión antes de la fecha de vencimiento. Si el token caduca, no se puede utilizar para crear una conexión y debe crear un nuevo token.
-
Destinatarios del token de servicio - Enviar el token de servicio a un máximo de 12 destinatarios por correo electrónico. Un token es de un solo uso; solo uno de los destinatarios puede usarlo.
Crear un token de servicio
- Portal
- API
Para crear un token de servicio del lado A:
-
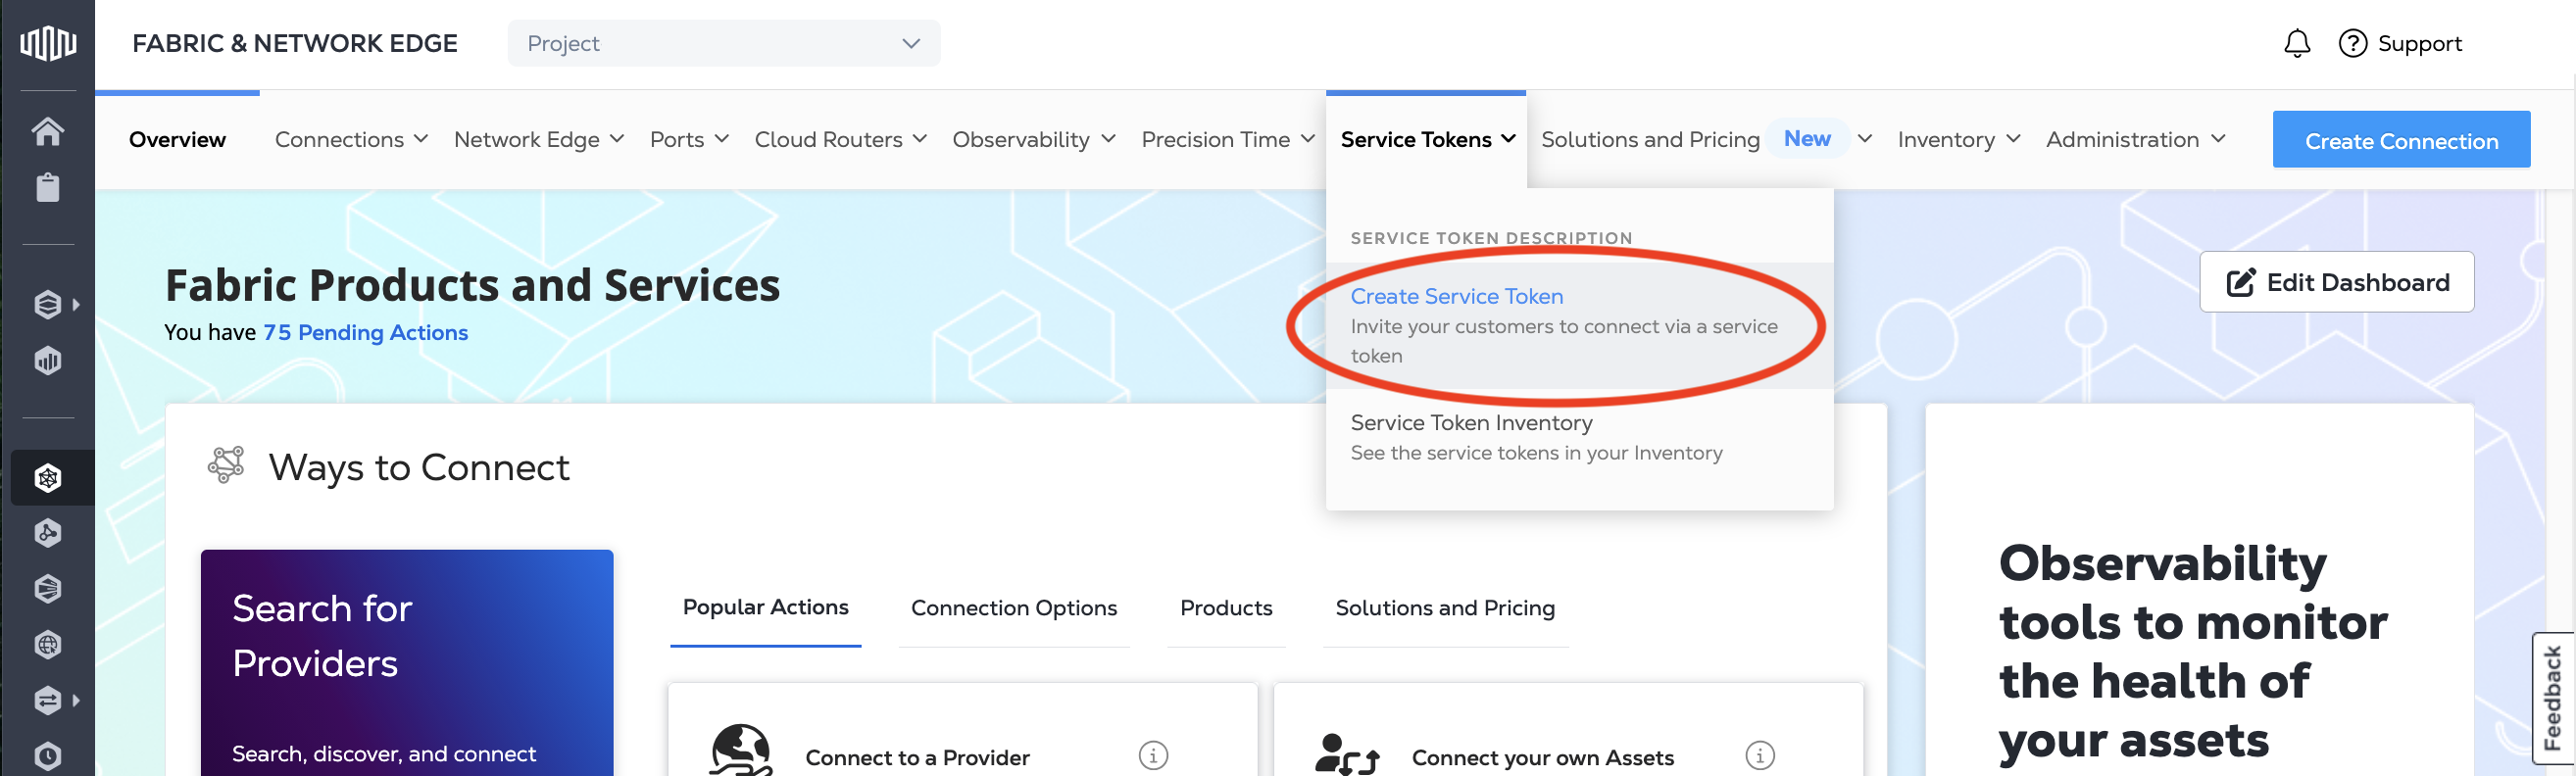
Inicie sesión en el portal del cliente > Panel de control de Fabric .
-
En el menú Tokens de servicio, seleccione Crear token de servicio .
Tipo de token de servicio
-
En la sección Tipo de token de servicio, seleccione token de servicio de A-Side .
-
En la sección Activo de A-Side, se selecciona automáticamente el puerto.

-
Haga clic en + Seleccionar puerto, elija un puerto de la lista de puertos elegibles en el proyecto actual. Haga clic en Seleccionar puerto.

Haga clic en Siguiente.
Configuración de conexión
En Configuración de conexión :
-
Introduzca la información de la VLAN para su puerto.
-
Seleccione el ancho de banda máximo para las conexiones desde su puerto.
-
Para permitir conexiones remotas, marque el BOX Permitir conexiones remotas de verificación.

Configuración del token de servicio
En la configuración del token de servicio:
-
Introduzca o elija una fecha de caducidad para el token de servicio. El tiempo máximo de caducidad es de 90 días.

-
Introduzca las direcciones de correo electrónico de los usuarios que recibirán este token de servicio. Este token solo puede ser utilizado una vez por cualquiera de los destinatarios.

Haga clic en Siguiente.
Revisar
Revise la información del token de servicio en las secciones Tipo de token de servicio , Configuración de conexión y Configuración del token de servicio. Si necesita cambiar la información, haga clic en Atrás.
Una vez que haya creado un token de servicio del lado A y lo haya compartido con su usuario o cliente, éste tendrá permiso total para crear una conexión desde el puerto definido por el token de servicio. A usted, el creador del token De A-Side y el propietario del puerto, se le factura la conexión realizada por su usuario o cliente.
Cuando la información del token de servicio sea correcta, haga clic en Crear token de servicio .

Para crear un token de servicio de A-Side, envíe una POST solicitud al /fabric/v4/serviceTokens punto final. Proporcione la configuración del token de servicio, la configuración de conexión y los detalles del puerto en el cuerpo de la solicitud.
Configuración del token de servicio
expirationDateTime- Especifique la fecha de caducidad de su token de servicio en el formato de hora de la ISO 8601. El vencimiento debe ser en los próximos 90 días.notifications- Especifique hasta 12 destinatarios del token de servicio en elnotificationsobjeto. Establezcanotifications.typecomoNOTIFICATIONe introduzca los correos electrónicos ennotifications.emails.
Configuración de conexión
allowRemoteConnection- ConfiguraciónallowRemoteConnectionparatruepermitir a su usuario o cliente crear conexiones desde su puerto a destinos en diferentes áreas metropolitanas. El ajustefalselimita las conexiones a destinos en la misma área metropolitana que el puerto.bandwidthLimit- Utilice elbandwidthLimitparámetro para establecer el ancho de banda máximo para una conexión creada con este token de servicio.
Selección de puertos
- Especifique al puerto al que concede acceso en el
aSide.accessPointSelectorsobjeto. EstableceraccessPointSelectors.typecomoCOLO. Especifique el puerto enport.uuid. - Utilice el
linkProtocolobjeto para especificar los detalles de encapsulación y VLAN del puerto.
Ejemplo de solicitud cURL:
curl -X POST 'https://api.equinix.com/fabric/v4/serviceTokens'
-H 'Content-Type: application/json'
-H 'Authorization: Bearer <token>'
-d '{
  "type": "VC_TOKEN",
  "expirationDateTime": "<token_expiration_date>",
  "connection": {
    "type": "EVPL_VC",
    "allowRemoteConnection": <boolean>,
    "bandwidthLimit": <bandwidth_value>,
    "aSide": {
      "accessPointSelectors": [
        {
          "type": "COLO",
          "port": {
            "uuid": "<port_uuid>"
          },
          "linkProtocol": {
            "type": "DOT1Q",
            "vlanTag": <vlan_id>
          }
        }
      ]
    }
  },
  "notifications": [
    {
      "type": "NOTIFICATION",
      "emails": [
        "<token_recipient_email>",
        "<token_recipient_email>"
      ]
    }
  ]
}'
El /fabric/v4/serviceTokens punto final admite el dryRunparámetro de consulta para realizar pruebas.
Estado del token de servicio
Una vez que haya creado un token de servicio, puede comprobar su estado, incluido si ha sido canjeado por su usuario o cliente. Si el estado es Inactive, el token de servicio aún no se ha canjeado. Si el estado es Active, se ha canjeado el token de servicio.
Si el estado es Expired, el token de servicio ha llegado a su fecha de caducidad sin ser canjeado por su usuario o cliente.
- Portal
- API
Para comprobar el estado de su token de servicio, inicie sesión en el portal del cliente y vaya a su inventario de tokens de servicio
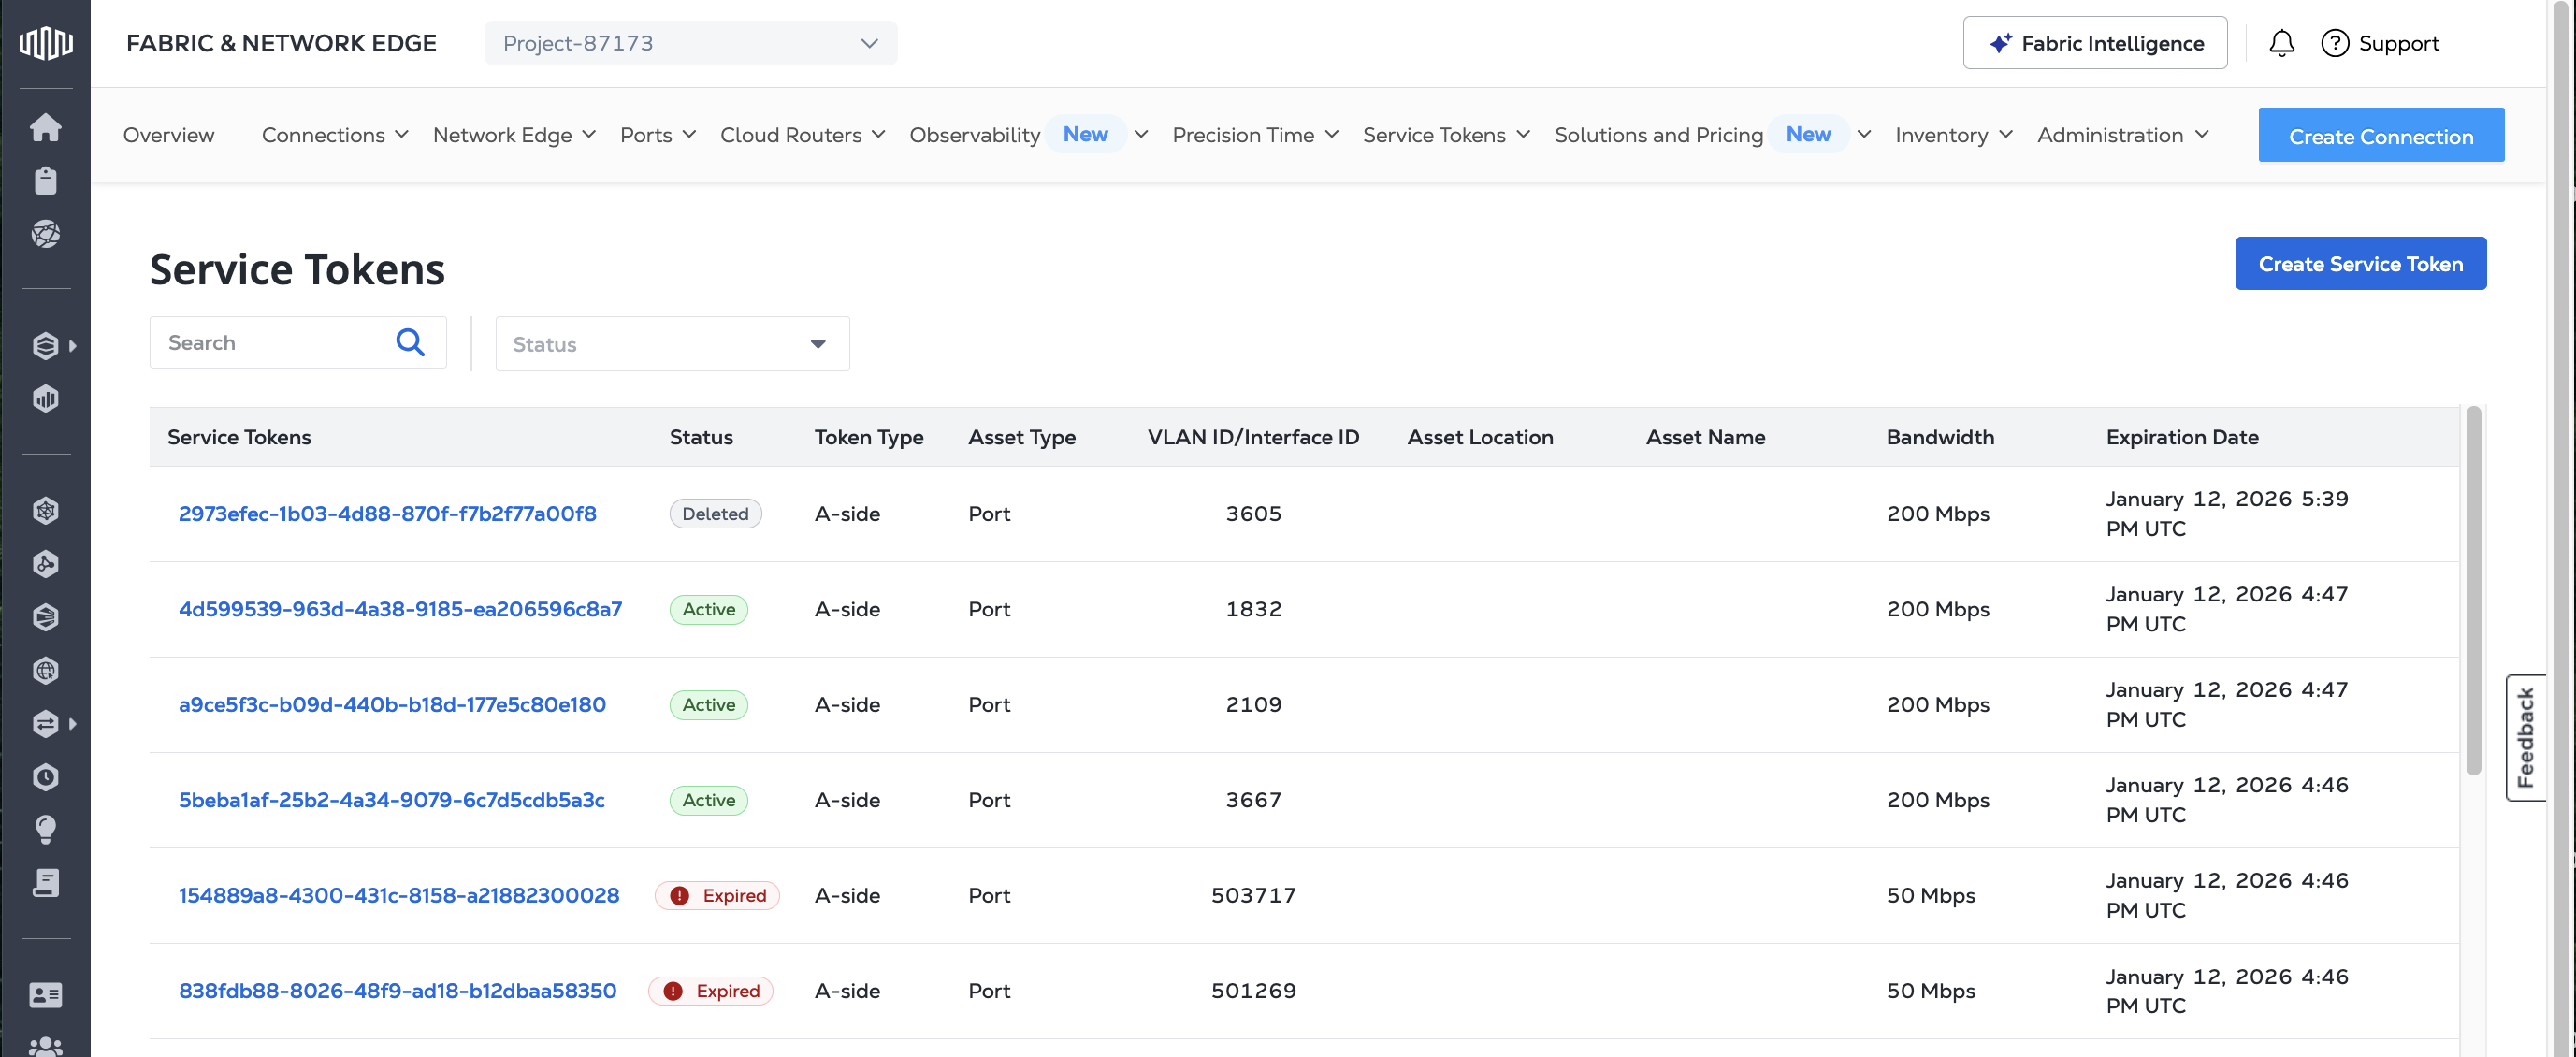
Para comprobar el estado de sus tokens de servicio, envíe una GET solicitud al /fabric/v4/serviceTokenspunto final. La respuesta incluye una lista de sus tokens de servicio junto con sus estados en el state campo.
Ejemplo de solicitud cURL:
curl -X GET 'https://api.equinix.com/fabric/v4/serviceTokens'
-H 'Authorization: Bearer <token>'
Hay más información sobre la gestión de tokens de servicio disponible en la páginaInventario de tokens de servicio.