Resiliencia y redundancia de la conexión
Además de implementar puertos Fabric redundantes, al crear conexiones con Equinix Fabric, tenga en cuenta las siguientes recomendaciones para aprovechar laarquitectura de red subyacente altamente resistente y de alta disponibilidad de Equinix Fabric .
Detección de reenvío bidireccional (BFD)
Para los servicios de capa 2, Equinix Fabric es transparente al protocolo de detección de reenvío bidireccional (BFD). Si desea ejecutar BFD a través de una conexión de capa 2, establezca los temporizadores como se muestra:
- Intrametro - 100ms x 3 = 300ms
- Intrarregión - 300ms x 3 = 900ms
- Interregión - 500ms x 3 = 1500ms
Estos valores recomendados del temporizador BFD se calculan en función del retardo (latencia/distancia) de la conexión.
Dado que la BFD depende de la llegada puntual de los paquetes de control, la distancia física entre los puntos finales (retardo de propagación) y el número de saltos de la red (jitter potencial) son factores a tener en cuenta.
Dado que el retardo unidireccional se utiliza para el BFD asíncrono estándar y el retardo de ida y vuelta cuando se implementa el modo eco del BFD, utilizamos el mayor de los dos (el de ida y vuelta utilizado para el modo eco) como base de nuestras recomendaciones.
Para mitigar los falsos positivos (aleteo), recomendamos un multiplicador estándar de 3 para permitir dos paquetes perdidos o retrasados sin que se produzca un error y se abandone la sesión. Si también se omite el tercer paquete, esto indica un error de enlace genuino.
Los valores recomendados se basan en dominios geográficos de latencia y no en una solución única para todos.
Redes multipunto
El SLA para conexiones a redes multipunto (E-LAN y E-Tree) es de 99,9 % para conexiones únicas a la red. Una conexión redundante a una red en la que se crea la conexión tanto en puertos primarios como secundarios tiene un SLA del 99,999 %.
Aunque las redes E-LAN y E-Tree en sí no son ni primarias ni secundarias de forma inherente, si desea conseguir el mayor nivel posible de disponibilidad y resistencia, se recomienda crear dos redes discretas y crear conexiones exclusivamente en puertos primarios o dispositivos Network Edge primarios en una y, de forma similar, conexiones exclusivamente en puertos secundarios y dispositivos secundarios en la otra.
Conexiones punto a punto
Equinix Fabric se adhiere a un SLA de disponibilidad de 99,9 % para una sola conexión y 99,999 % para conexiones redundantes. Las conexiones se consideran redundantes cuando se crean dos conexiones que forman parte del mismo servicio, una en un puerto principal y otra en un puerto secundario.
Para obtener más detalles sobre nuestro SLA, consulte la Política de productos de Equinix Fabric .
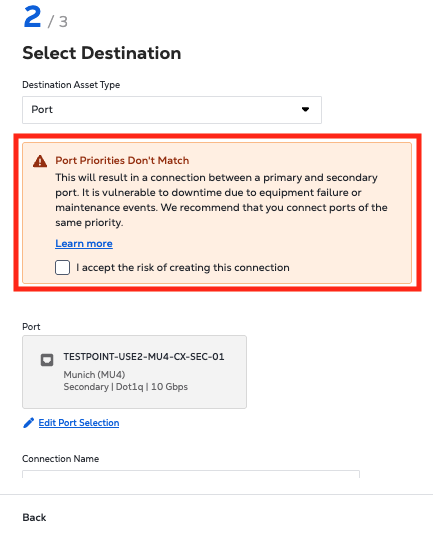
Es importante que cuando cree conexiones, los puertos de origen y destino tengan la misma prioridad.
Por ejemplo, cree una conexión principal en la que tanto los puertos de origen como los puertos de destino sean puertos principales y cree una conexión secundaria en la que tanto los puertos de origen como los puertos de destino sean puertos secundarios.
De esta manera, puede estar seguro de que las conexiones se construyen de la manera más resistente y minimizar la exposición a interrupciones planificadas y no planificadas.
Conectar sus propios activos
Asegúrese de que su puerto de origen (A-Side) y su puerto de destino (Z-Side) tengan la misma prioridad. Para crear conexiones redundantes entre puertos:
- En primer lugar, cree una conexión en un puerto primario y seleccione un puerto primario para el puerto de destino.
- A continuación, cree una conexión en un puerto secundario y seleccione un puerto secundario para el destino.
- La adhesión a esta convención de aprovisionamiento entre activos de la misma prioridad reduce la exposición a interrupciones (tanto planificadas como no planificadas) en su conexión virtual.
Conectarse a un proveedor de servicios L2 genérico
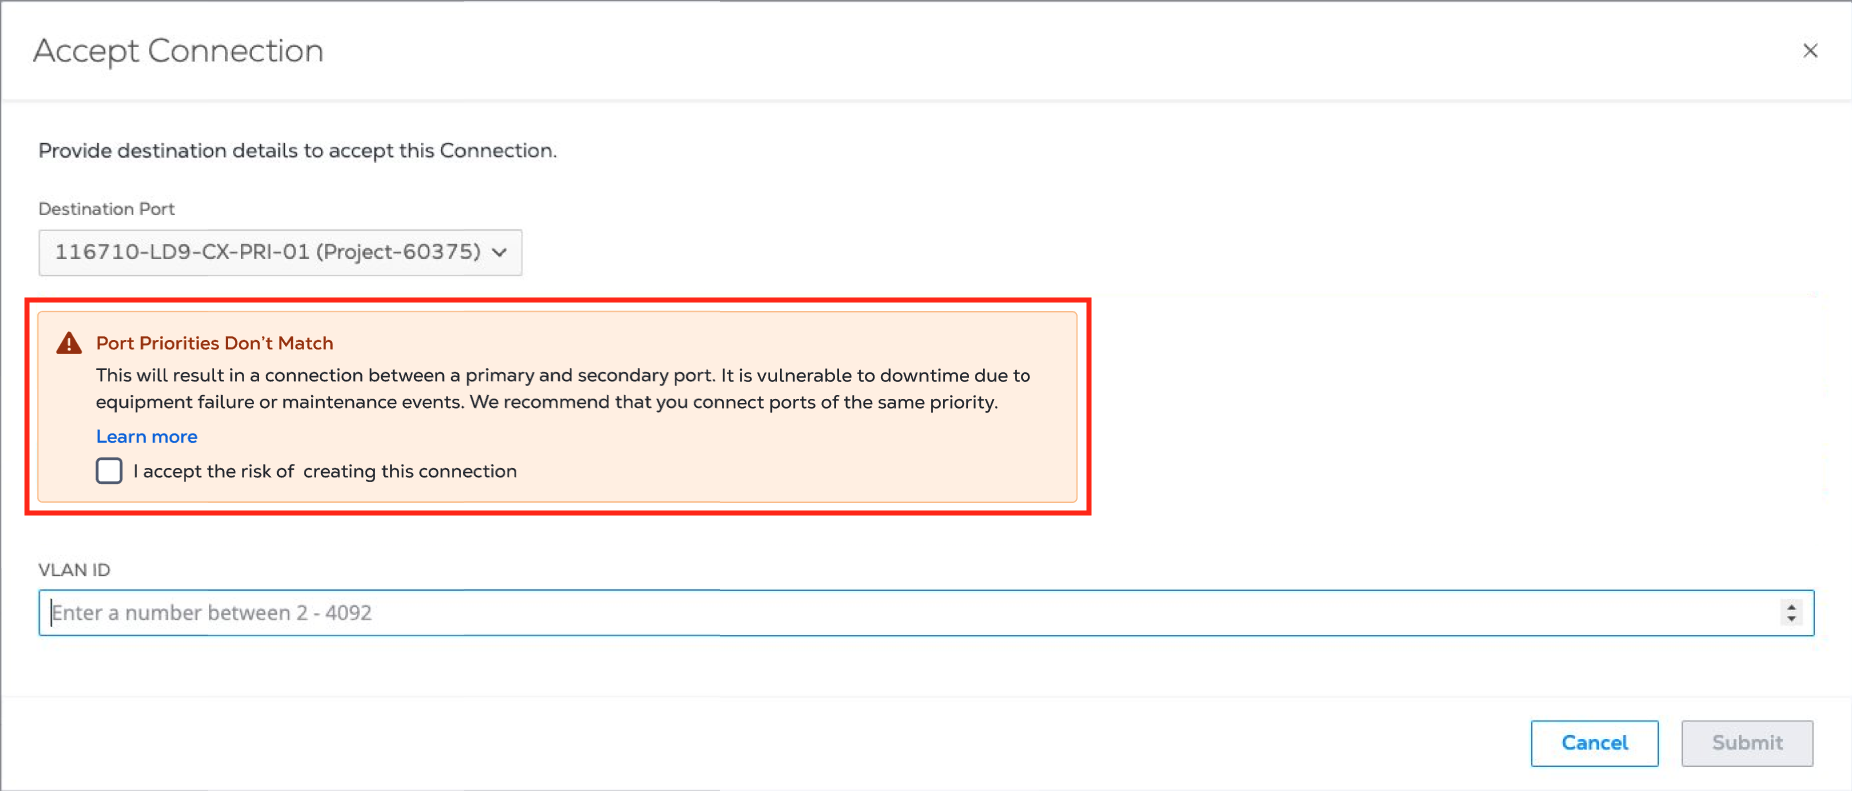
Cuando se conecta a un proveedor de servicios, es responsabilidad del proveedor de servicios aceptar la solicitud de conexión en un puerto que tenga la misma prioridad que el puerto del que procede la solicitud de conexión.
El proveedor de servicios recibe una advertencia si intenta aceptar una conexión en un puerto que tenga una diferencia de prioridad.
Conectarse a un CSP global
Proveedores globales de servicios en la nube (CSP) como AWS, Azure, GCP, Oracle, IBM, Alibaba está integrado en API y el aprovisionamiento está automatizado para aplicar siempre la lógica de principal (origen) a principal (destino) para que las conexiones siempre se aprovisionen de forma óptima.
Por ejemplo, si crea una conexión desde su puerto principal, la conexión termina en otro puerto principal frente al CSP. Del mismo modo, si crea una conexión desde su puerto secundario, la conexión termina en un puerto secundario frente al CSP. Si está disponible, puede crear conexiones redundantes a un CSP que cree conexiones desde sus puertos principal y secundario a puertos principales y secundarios frente al CSP.
Para obtener más prácticas recomendadas sobre la arquitectura para la resiliencia que sean específicas del proveedor, consulte Conectarse a un proveedor de servicios en la nube . O uno de los ejemplos a continuación:
Conectarse a otros clientes de Fabric mediante un token de servicio de Z-Side
Si intenta crear una conexión entre su puerto de origen (A-Side) y un token de servicio de Z-Side (destino) y hay un desfase entre la prioridad de su puerto de origen y el puerto de destino asociado al token de servicio, el portal devuelve una advertencia.
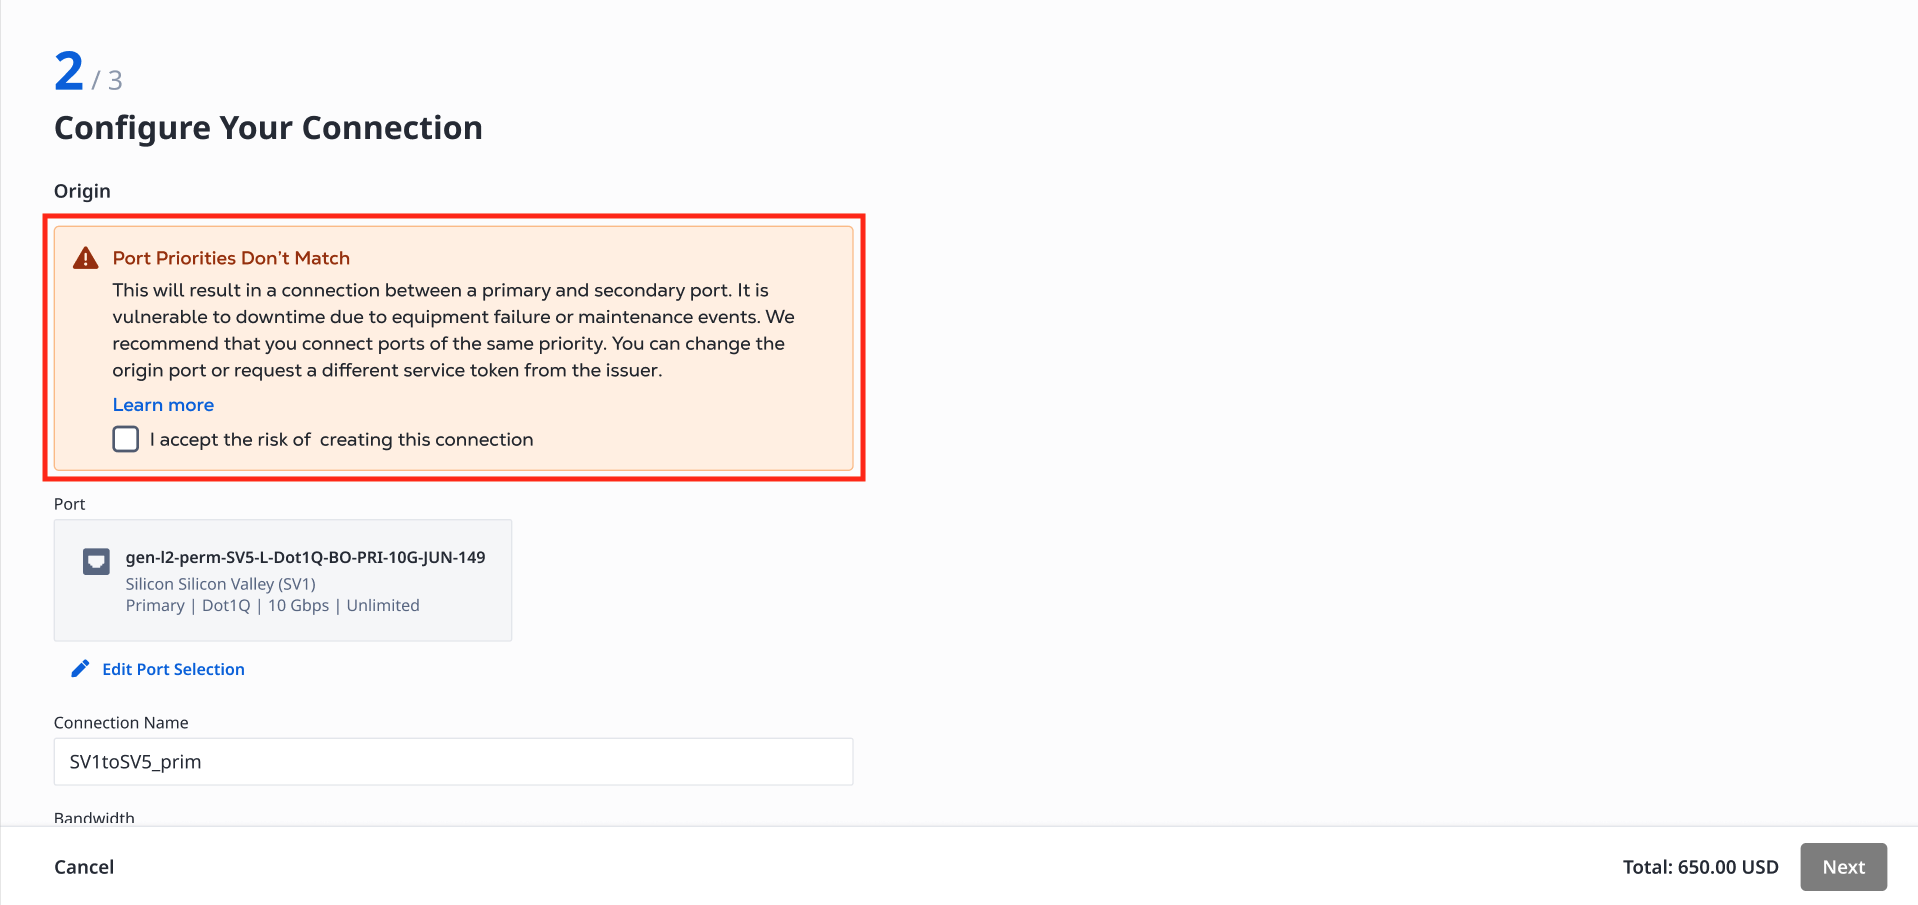
Debe seleccionar un puerto diferente para el origen o ponerse en contacto con el emisor del token de Z-Side para obtener un nuevo token que tenga la prioridad correcta para la conexión que desea crear.
Comprobación de la prioridad de conexiones existentes
Puede comprobar si alguna de sus conexiones existentes tiene un desfase en la prioridad. Tanto su inventario de conexiones como los detalles de conexión tienen un indicador de falta de coincidencia de prioridad si una conexión existente tiene una coincidencia de prioridad entre el origen y el destino.
En el inventario de conexiones:

En los detalles de la conexión, pestaña Origen:
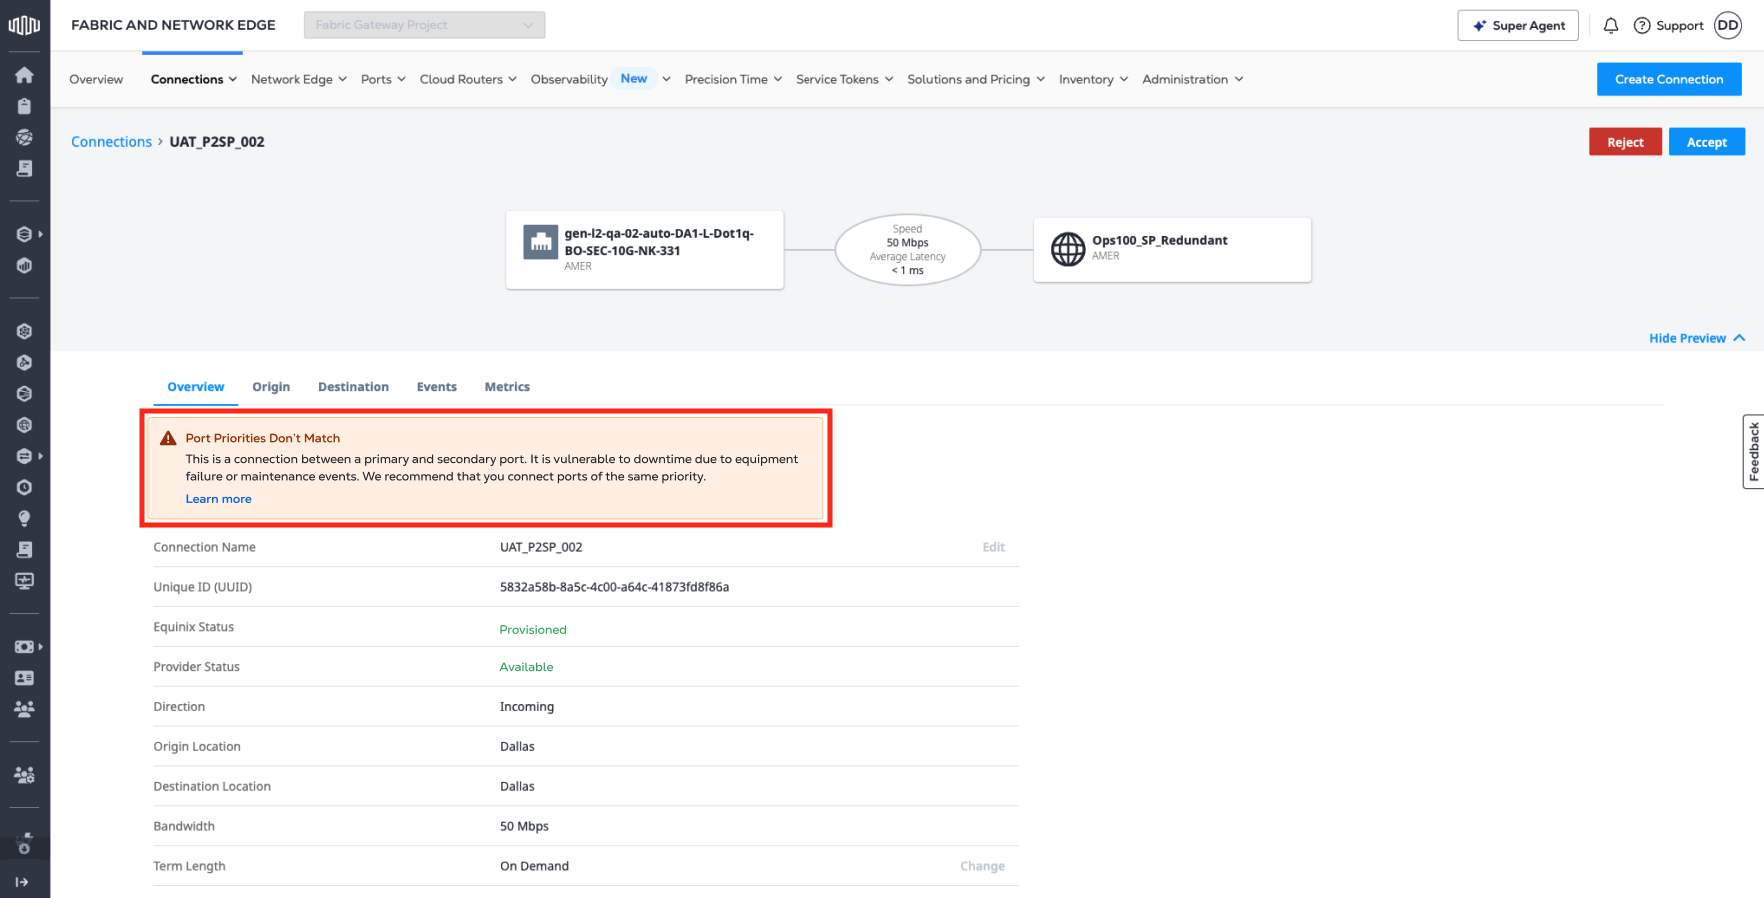
También puede comparar la prioridad del puerto en la pestaña Origen de los detalles de la conexión con la de la pestaña Destino para confirmar cómo la conexión no coincide.
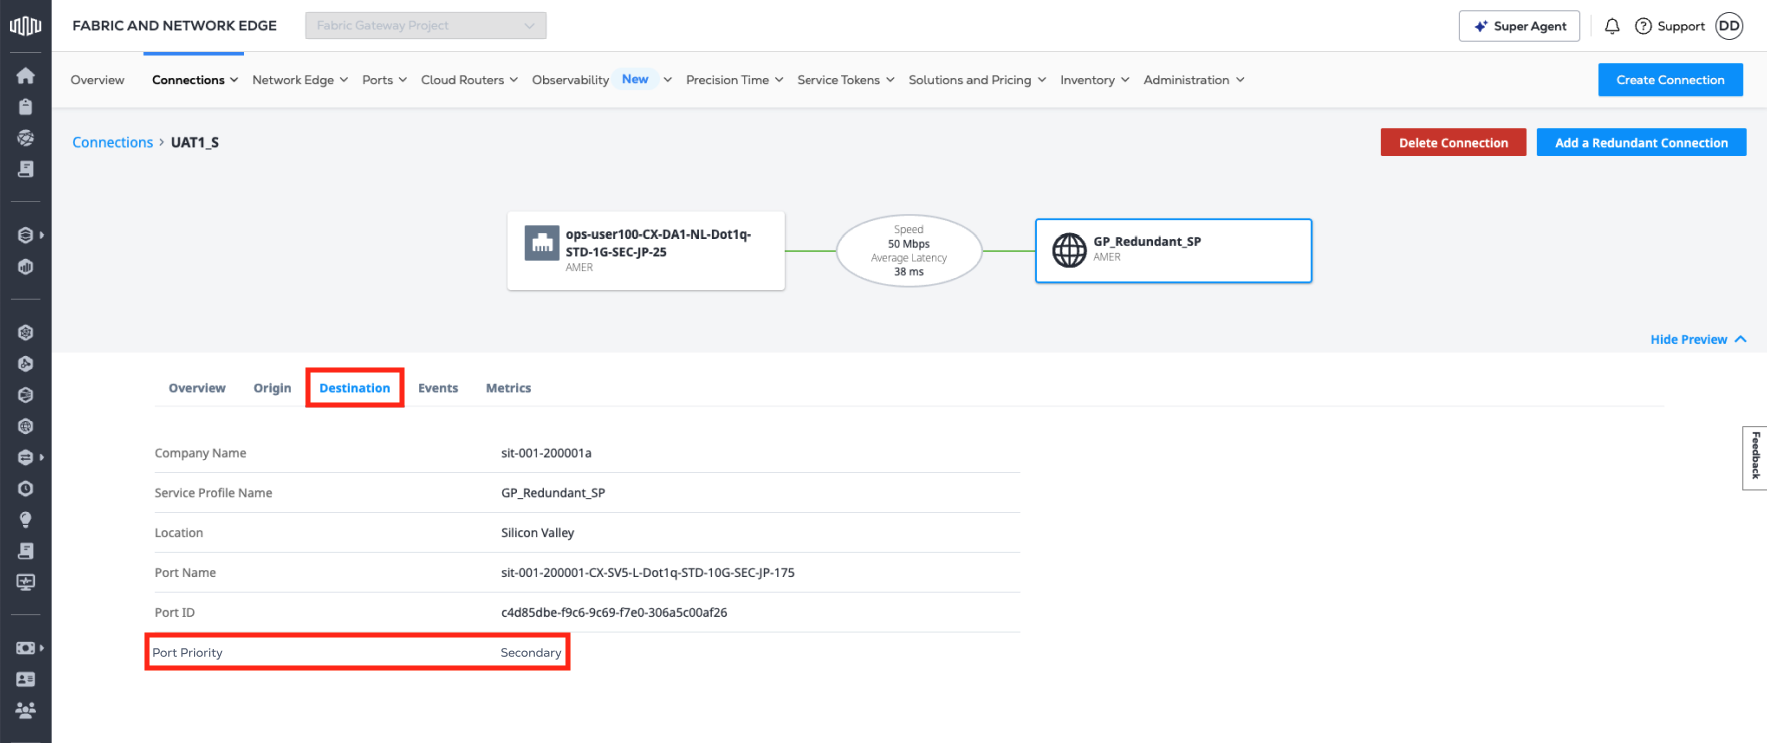
Corrigiendo un desfase en la prioridad
Conexiones entre sus propios activos
Si es propietario de los puertos de origen (A-Side) y de destino (Z-Side) de la conexión, puede:
- Migrar el A-Side de la conexión a un puerto con la misma prioridad que el Z-Side.
- Migrar el Z-Side de la conexión a un puerto con la misma prioridad que el A-Side.
Conexiones con proveedores de servicios
-
Si el puerto de origen (A-Side) es la causa de la discrepancia, migre el A-Side de la conexión a un puerto con la prioridad correcta.
-
Si el puerto de destino (Z-Side) es la causa de la discrepancia, notifique a su proveedor de servicios, que puede migrar el Z-Side de la conexión a un puerto, la prioridad correcta.
Conexiones desde tokens de servicio de A-Side
-
Si el puerto de origen (A-Side) es la causa de la discrepancia, póngase en contacto con el emisor del token para obtener un nuevo token de servicio con la prioridad correcta y vuelva a crear la conexión.
-
Si el puerto de destino (Z-Side) es la causa de la discrepancia, migre el Z-Side de la conexión a un puerto con la prioridad correcta.
Conexiones al token de servicio de Z-Side
-
Si el puerto de origen (A-Side) es la causa de la discrepancia, migre el A-Side de la conexión a un puerto con la prioridad correcta.
-
Si el puerto de destino (Z-Side) es la causa de la discrepancia, póngase en contacto con el emisor del token para obtener un nuevo token de servicio con la prioridad correcta y vuelva a crear la conexión.