Diseñe su solución
Para ofrecer la mejor experiencia a nuestros clientes, debemos asegurarnos de que el proceso para conectarse a sus servicios esté claramente definido, sea sencillo y esté automatizado siempre que sea posible.
Es importante comprender cómo solicitarán los clientes conectarse a su servicio a través de Equinix Fabric y, en última instancia, cómo solicitarán y aprovisionarán sus servicios.
Los clientes suelen habilitar la conectividad Fabric con los proveedores de servicios en los siguientes casos de uso:
- Acceso solicitado por el cliente: Acceda a XaaS a través de Equinix Fabric, donde se realizan conexiones desde el puerto del cliente u otro activo virtual a su perfil de servicio público a través de Fabric.
- Acceso solicitado por el proveedor: Acceda a los servicios de infraestructura digital desde su servicio ofrecido. Al habilitar la conectividad desde su servicio a otros servicios a través de Equinix Fabric, los clientes pueden acceder a los servicios de infraestructura digital a demanda en todo el mundo. Ya se trate de enrutadores, cortafuegos, almacenamiento u otros servicios, suba o descienda según sea necesario y amplíelo en función de las ofertas de servicios de red definidos por software compatibles.
| A petición del cliente | Pedido al proveedor | |
|---|---|---|
| Caso de uso | XaaS | Acceso al ecosistema |
| VC entrantes/salientes | Entrante | Saliente |
| Entidad facturada | Cliente | Proveedor |
| Tokens de servicio | Z-Side | A-Side |
| Capacidad de servicio gestionado | No | Sí |
| Perfil de servicio público | Sí | No |
Acceso ordenado por el cliente
El acceso solicitado por el cliente, o XaaS, se inicia en Equinix Customer Portal cuando el cliente solicita conectarse a sus servicios. Una vez que los servicios estén disponibles públicamente mediante la creación de un perfil de servicio público, puede aceptar o activar la conexión de Equinix Fabric con un API o directamente en el Equinix Customer Portal.
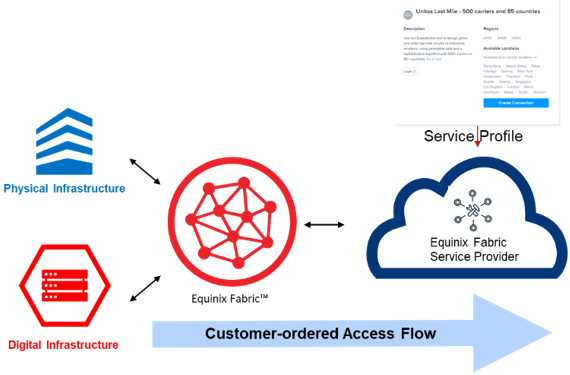
El recorrido del cliente puede seguir uno de los dos caminos siguientes para permitir el acceso de los clientes a sus servicios en Equinix Fabric:
- Portal-First: En este escenario, los clientes solicitan conectarse a un proveedor de servicios a través de Equinix Customer Portal. Una vez activado su perfil de servicio público, los clientes pueden "descubrir" sus servicios y solicitar conectarse de varias maneras. A continuación, recibirá una notificación de la solicitud de conexión tanto en el Equinix Customer Portal como por correo electrónico. Tras la notificación, el proveedor realizará las tareas necesarias para habilitar el servicio y, a continuación, aceptará la solicitud de conexión asignando un puerto y un VLAN. La limitación de este flujo es que el cliente debe esperar a que el proveedor acepte la solicitud, a menos que el proveedor tenga API integrado con Equinix Fabric.
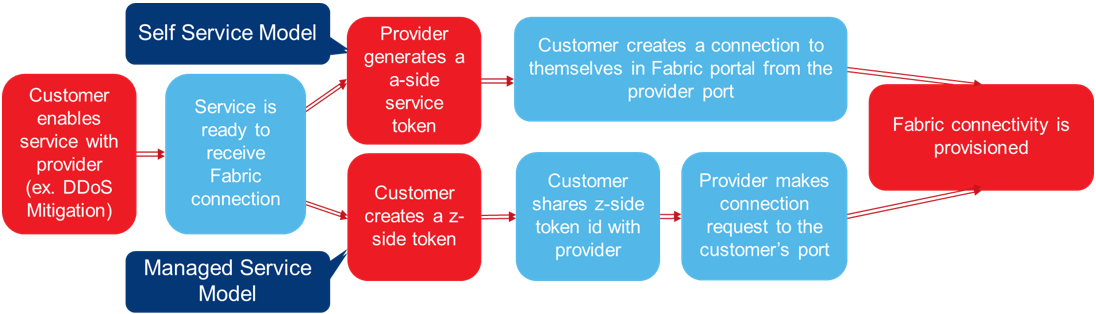
- Token-First: En este escenario, el cliente primero obtiene un token de Z-Side de su proveedor y, a continuación, canjea ese token de Z-Side en el Equinix Customer Portal.
Tokens de servicio Z-side
Si su cliente desea conectarse a su servicio a través de Equinix Fabric, puede emitir un token de servicio de Z-Side para autorizar la conexión. Las conexiones realizadas a sus servicios en el Equinix Customer Portal mediante un token de servicio de Z-Side se aprovisionarán automáticamente y no requerirán que el cliente espere a que se acepte la solicitud de conexión. Para obtener más información, consulte Creación de tokens de servicio de Z-Side .
Una conexión realizada con un token de servicio del lado Z se facturará al cliente iniciador de la conexión, no al proveedor de servicios.
Tenga en cuenta lo siguiente en relación con el acceso proporcionado por el cliente (ya sea portal-first o provider-first):
-
Los clientes no necesitan residir físicamente en el área metropolitana/IBX local de Equinix, pueden conectarse a su servicio desde cualquiera de las más de 50 ubicaciones de Equinix Fabric siempre que permita el acceso remoto .
-
Cada solicitud de conexión tendrá un ID único que se mostrará en la página de éxito de la conexión y se podrá copiar y compartir con el proveedor de servicios. Este ID de conexión único se puede utilizar para aceptar la conexión al realizar el pedido de portal-primero.
-
Cuando se acepta una solicitud de conexión de un cliente, o cuando se genera el token del lado Z, el proveedor de servicios seleccionará el puerto y la VLAN a asociados a esa conexión.
-
La conexión no se facturará ni aprovisionará hasta que el proveedor haya aceptado la solicitud. Las conexiones creadas con tokens de servicio de Z-Side se aprovisionarán automáticamente y comenzarán a facturarse.
-
Los proveedores pueden incluir un enlace o información en el Equinix Customer Portal para dirigir a los clientes al portal del proveedor para completar el servicio.
-
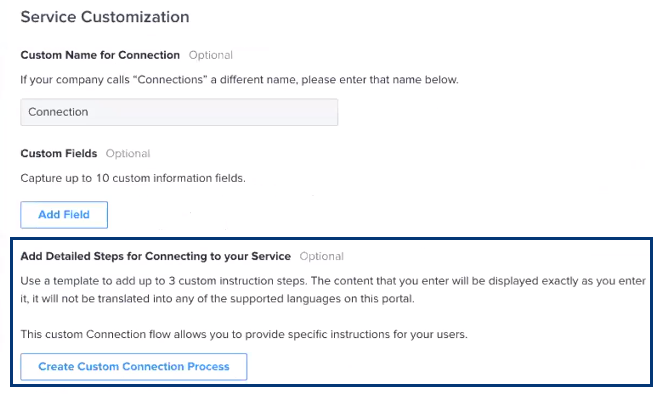
Los proveedores pueden especificar el flujo de trabajo para conectarse a sus servicios dentro del Equinix Customer Portal al crear un perfil de servicio en los pasos de personalización del servicio del proceso de creación del perfil de servicio.
Acceso ordenado por el proveedor
Los proveedores de servicios pueden pedir conexiones desde los puertos de sus proveedores a otro proveedor de servicios, jaula de cliente/socio, dispositivo u otro activo virtual, lo que brinda a sus clientes acceso a un amplio ecosistema de más de 200 tipos de proveedores de servicios. Esto permite a los clientes que se suscriban a sus servicios conectarse a cualquier otro participante de Equinix Fabric, ya sea la propia infraestructura digital o física de los clientes, otro proveedor de nube en Equinix Fabric o cualquier otro servicio ofrecido a través de Equinix Fabric.
El acceso solicitado por el proveedor permite controlar la conexión al proveedor, incluidos los costes. En este escenario, los puertos ilimitados pueden ser más económicos, ya que todas las conexiones de ubicación creadas a partir de puertos ilimitados cuestan 0 $. Las conexiones remotas o intermetropolitanas requerirán que el proveedor comprenda el precio de la conexión, lo que mejor se logra con API para una precisión en tiempo real.
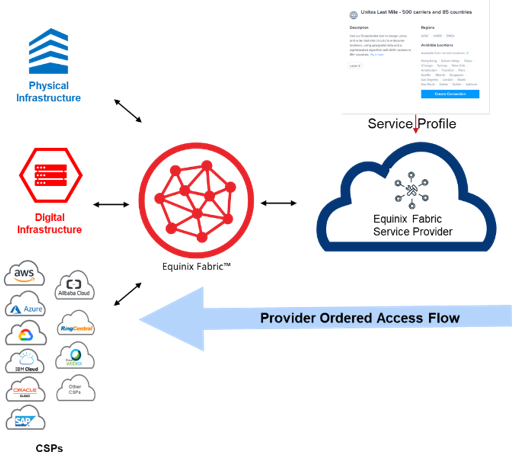
Existen dos tipos de acceso ordenado por el proveedor:
-
Modelo de servicio gestionado: En el que el proveedor crea la conexión en nombre del cliente y los clientes no necesitan iniciar sesión en el Equinix Customer Portal para crear una conexión. Se pueden realizar conexiones a cualquier otro proveedor de servicios disponible en Equinix Fabric (por ejemplo. AWS), y/o a cualquier otro cliente de Equinix (que también puede ser su cliente).
- Al conectarse a una jaula de cliente, ese cliente necesitará un puerto Equinix Fabric que esté conectado a su jaula u otro activo virtual al que pueda conectarse el proveedor. El cliente puede emitir un token de Z-Side al proveedor para autorizar la conexión a su propio puerto/jaula.
- Cuando se conecte a otro proveedor de servicios o perfil de servicio público, seleccione ese perfil de servicio e introduzca la información necesaria para completar la conexión.
-
Modelo de autoservicio - El proveedor de servicios puede emitir un token a-side y permitir a sus clientes crear conexiones a su propia jaula y/o a cualquier otro proveedor de servicios en Equinix Fabric utilizando los puertos y el servicio del proveedor de servicios.
notaEn el modelo de autoservicio, los clientes pueden conectarse a cualquier proveedor de servicios disponible en Equinix Fabric o conectarse a su propia jaula. Esto introduce opciones para que su cliente pueda conectarse digitalmente a socios, nubes, otros proveedores, Equinix Metal o cualquier otro destino disponible en Equinix Fabric.
Fichas de servicio A
Los tokens de A-Side permiten a un cliente o socio conectarse a un proveedor de servicios externo disponible en Equinix Fabric donde el origen o A-Side de la conexión es propiedad de usted, el distribuidor/proveedor de servicios, y lo gestiona. El cliente o socio no necesita ser un usuario de Equinix Fabric existente. Si su cliente ya tiene un servicio contigo y desea conectarse a través de este servicio a otro proveedor de servicios de Equinix Fabric, puede emitir a sus clientes un token de servicio de A-Side para autorizar la conexión de Fabric que se origina en su puerto. Para obtener más información, consulte Creación de tokens de servicio de A-Side .
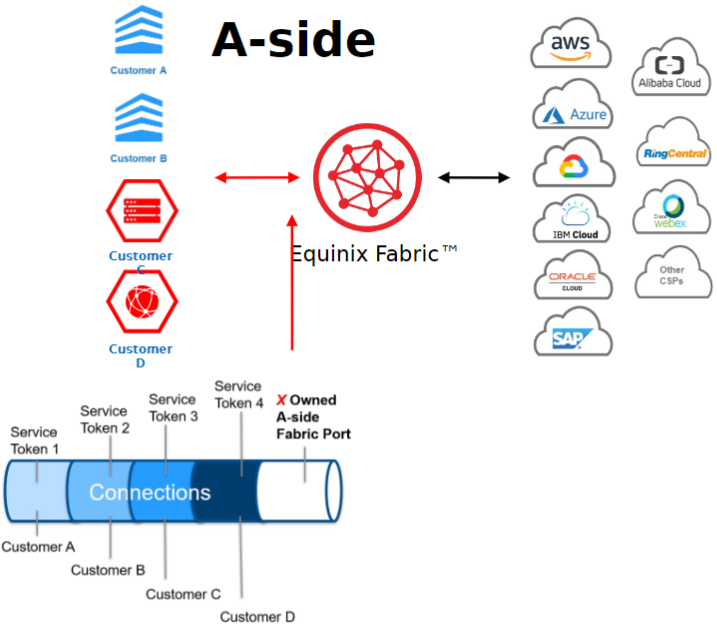
Una conexión realizada con un token de servicio del lado A se facturará al propietario del puerto del lado A (proveedor de servicios/revendedor).
Dependiendo del proveedor que sea Z-Side o el destino de la conexión, pueden aplicarse ciertos flujos de trabajo y restricciones. Las solicitudes de conexión a un proveedor de servicios externo pueden aceptarse automáticamente o no y aprovisionarse inmediatamente.
En cualquiera de los escenarios ordenados por un proveedor (gestionados o de autoservicio), los proveedores necesitan la capacidad de facturar al cliente por las VCs de Equinix Fabric. Si se permiten conexiones remotas, los precios varían y pueden cambiar de vez en cuando. Le sugerimos que utilice las API de precios de Fabric v4 para obtener un precio preciso y consistente que ofrezca a sus clientes. Los cargos de VC locales son más consistentes y pueden evitarse completamente utilizando puertos ilimitados.
Opciones de integración API
Un conjunto completo de API para automatizar cualquiera de las funciones y características de Equinix Fabric está disponible en el catálogo de API .
La integración API le permite:
- Elimine procesos y pasos manuales
- Ahorre recursos y tiempo en el aprovisionamiento de servicios
- Disminuya los errores
- Ofrezca una mejor experiencia al cliente
- Integrar el aprovisionamiento de Fabric VCs o dispositivos virtuales en sus scripts de automatización Terraform
Los proveedores normalmente se integran con las API de Fabric a diferentes niveles de integridad. Algunos han automatizado casi completamente el proceso de conexión a sus servicios a través de Fabric, otros han automatizado solo ciertos pasos y otros han optado por utilizar únicamente el portal del Cliente para solicitar servicios de interconexión.
Una opción de integración sería recibir solicitudes de conexión a través de la puerta de enlace de mensajería de Equinix (EMG), donde también puede recibir otras notificaciones. La integración de API le permitiría realizar flujos de automatización en función de la recepción de una solicitud de conexión.
La automatización abre varios casos de uso adicionales para proporcionar servicios definidos por software. Convertirse en un proveedor de servicios en Equinix Fabric permite conectividad programática a sus servicios desde cualquier data center Equinix, que se puede combinar con otros servicios virtuales para desarrollar soluciones y ofertas simples a complejas para sus clientes.
Opciones de arquitectura técnica
Aunque Equinix Fabric está diseñado para ser un servicio de alta disponibilidad, la redundancia y la diversidad suelen ser una preocupación para los clientes de Fabric, especialmente cuando los clientes se conectan a sus redes u otros servicios de misión crítica. Equinix admite varias configuraciones al lograr redundancia de puertos. Para obtener más información, consulte Arquitectura de puertos .