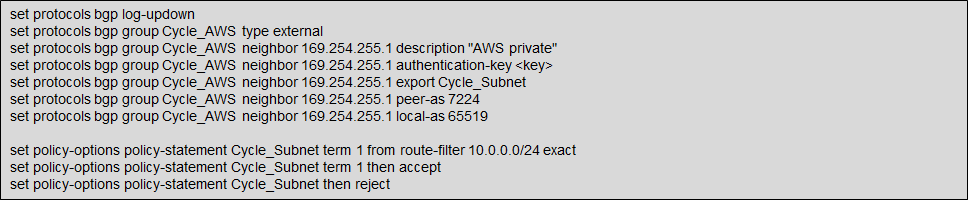
Configuración de BGP
Una vez creada y aceptada la conexión, configure el enrutamiento entre su dispositivo Equinix Fabric Cloud Router o Network Edge y su AWS VPC.
Configurar peering BGP en AWS (lado Z)
Para configurar el lado Z, se requieren los siguientes parámetros:
- Una nueva etiqueta VLAN.
- Un ASN de BGP público o privado: Si está utilizando un ASN público, debe poseerlo. Si está utilizando un ASN privado, debe estar en el rango de 65000.
- Los prefijos de red a anunciar - Cualquier prefijo anunciado debe incluir sólo su ASN en el AS-PATH de BGP.
- La puerta de enlace privada virtual para la conexión. Para obtener más información sobre cómo crear una puerta de enlace privada virtual, consulte Agregar una puerta de enlace privada virtual de hardware a su VPC en la Guía del usuario de Amazon VPC .
A continuación, debe conectar su nuevo AWS Direct Connect a una interfaz virtual (VIF) en la puerta de enlace privada virtual.
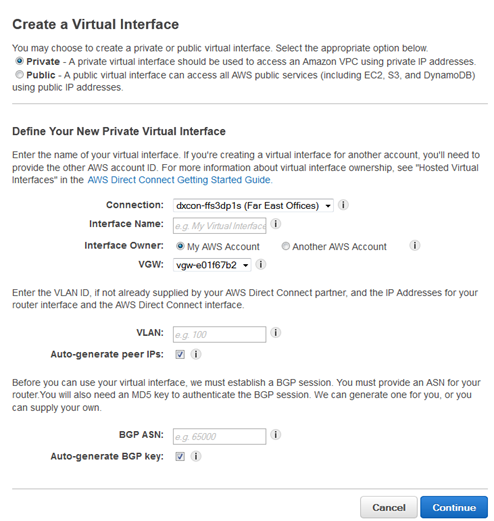
En Definir su nueva interfaz virtual privada , haga lo siguiente:
-
En el campo Nombre de la interfaz, introduzca un nombre para la interfaz virtual.
-
En Propietario de la interfaz , seleccione la opción Mi cuenta de AWS si la interfaz virtual es para su ID de cuenta de AWS.
-
En la lista VGW, seleccione la puerta de enlace virtual a la que conectarse.
-
El campo n.º de VLAN ya se rellenará y atenuará.
-
Para que AWS genere la dirección IP de su router y la dirección IP de Amazon, seleccione Generar automáticamente IP de pares .
-
Para especificar estas direcciones IP, deje de seleccionar la opción Generar automáticamente IP de pares y, a continuación, en el campo IP de su par de enrutador, introduzca la dirección CIDR IPv4 de destino a la que Amazon debe enviar tráfico. En el campo IP del par del router de Amazon, introduzca la dirección CIDR IPv4 que utilizará para enviar tráfico a Amazon Web Services.
-
En el campo ASN de BGP, introduzca el número de sistema autónomo (ASN) del protocolo de puerta de enlace de frontera (BGP) de su puerta de enlace; por ejemplo, un número entre 1 y 65534.
-
Seleccione Generar automáticamente una clave de BGP para que AWS genere una.
-
Para proporcionar su propia clave de BGP, deje de seleccionar la clave de generación automática de BGP y, a continuación, en el campo Clave de autorización de BGP, introduzca su clave MD5 de BGP.
notaLos VIF públicos también son compatibles con Equinix Fabric.
-
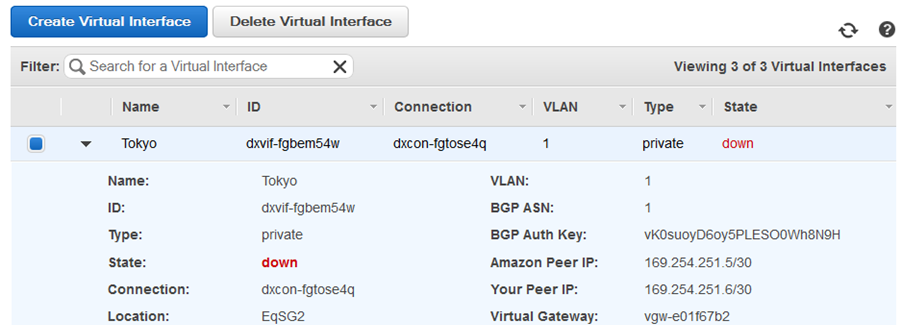
Vea la configuración del router (BGP). En el panel Interfaces virtuales, seleccione una interfaz virtual y, a continuación, haga clic en la flecha para mostrar más detalles.
Configurar el emparejamiento BGP en Fabric Cloud Router (lado A)
En primer lugar, asegúrese de que el AWS Direct Connect apropiado esté completamente configurado en AWS, incluido el VIF. Vaya a su inventario de conexiones en el portal del cliente.
-
En la lista Nombres de conexión, haga clic en el nombre de su nueva conexión. Comience con su conexión principal, si aún no está configurada. Se muestra un resumen de los detalles de la conexión, incluido el estado de
Pending Interface Configuration.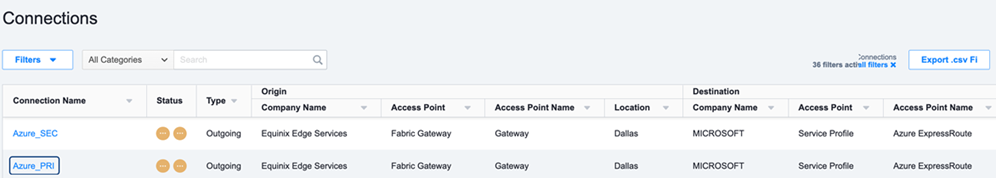 .
-
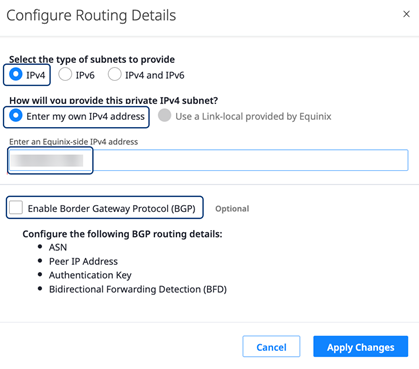
Seleccione la pestaña Detalles del enrutamiento y haga clic en Configurar enrutamiento. Se muestra el formulario Configurar detalles de enrutamiento.
-
Seleccione el tipo de subred que desea proporcionar: Introduzca mi propia dirección IPv4 .
-
Introduzca una dirección IPv4 del lado Equinix con CIDR.
/30es suficiente, pero/28/29también están permitidos. -
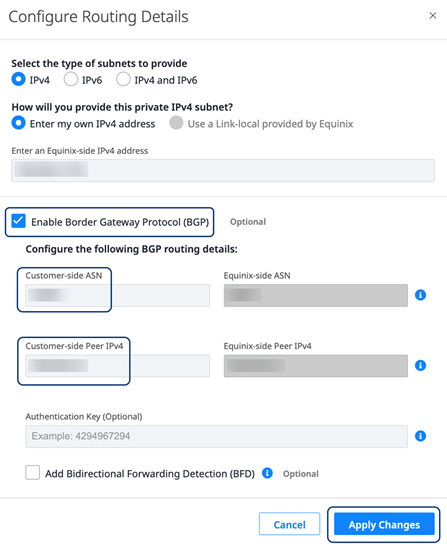
Seleccione Habilitar protocolo de puerta de enlace de frontera (BGP). Introduzca un ASN del lado del cliente, que normalmente debe ser el ASN definido en su puerta de enlace de Direct Connect, y una dirección de host IPv4 del par del lado del cliente.
-
Si utiliza la autenticación de BGP, introduzca el secreto compartido. Asegúrese de que el secreto esté configurado correctamente y coincida también con el circuito de conexión directa del portal de AWS.
-
Si desea utilizar la detección de reenvío bidireccional (BFD), seleccione Habilitar BFD y establezca el intervalo adecuado en milisegundos. El intervalo BFD debe coincidir en ambos lados de la conexión.
-
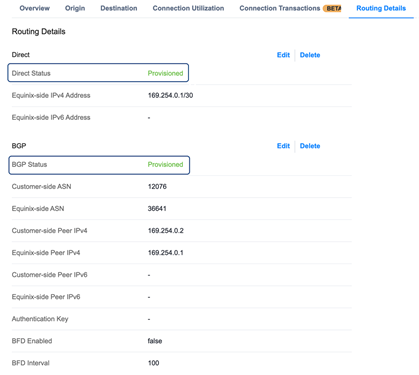
Haga clic en Aplicar cambios. Se actualizan los detalles de enrutamiento y se aprovisiona el lado de Fabric de la conexión.
-
Si ha creado una conexión secundaria a AWS, repita los pasos para configurar la segunda conexión.
Para completar la configuración de la conexión de extremo a extremo, realice los cambios de enrutamiento correspondientes en AWS.
Configurar el emparejamiento BGP en el dispositivo Network Edge (lado A)
La forma de configurar BGP en un dispositivo virtual varía según el proveedor del dispositivo (por ejemplo, Cisco o Juniper).
-
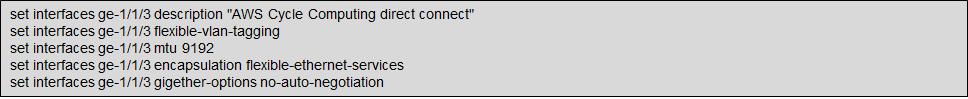
Configure el puerto físico con los protocolos y el etiquetado adecuados.
-
Configure los puertos lógicos (subinterfaces) con las direcciones IP y etiquetas VLAN adecuadas.
-
Configure el peering BGP.