Autenticación de usuarios API
Las API de Equinix utilizan el protocolo OAuth 2,0 para autenticar las solicitudes que realiza en los puntos finales de API. Para interactuar con las API de Equinix, necesita un token de acceso al portador. El portador determina el tipo de esquema de autenticación y forma parte del protocolo OAuth 2,0.
Requisitos previos
Interactuar con los productos Equinix a través de API requiere:
- Una cuenta del Equinix Customer Portal.
- Crear, modificar y eliminar permisos específicos del producto. Póngase en contacto con el administrador principal de su organización y solicite permisos de acceso.
Generar ID de cliente y secreto de cliente
Un ID de cliente y un secreto de cliente son necesarios para obtener tokens que autoricen sus solicitudes de API. Para generar un ID de cliente y un secreto de cliente, registre su aplicación en la sección Configuración del desarrollador del portal del cliente.
Para registrar una aplicación:
-
Inicie sesión en el portal del cliente .
-
En el menú de navegación global, seleccione Configuración del desarrollador > Aplicaciones para mostrar los detalles de la aplicación.
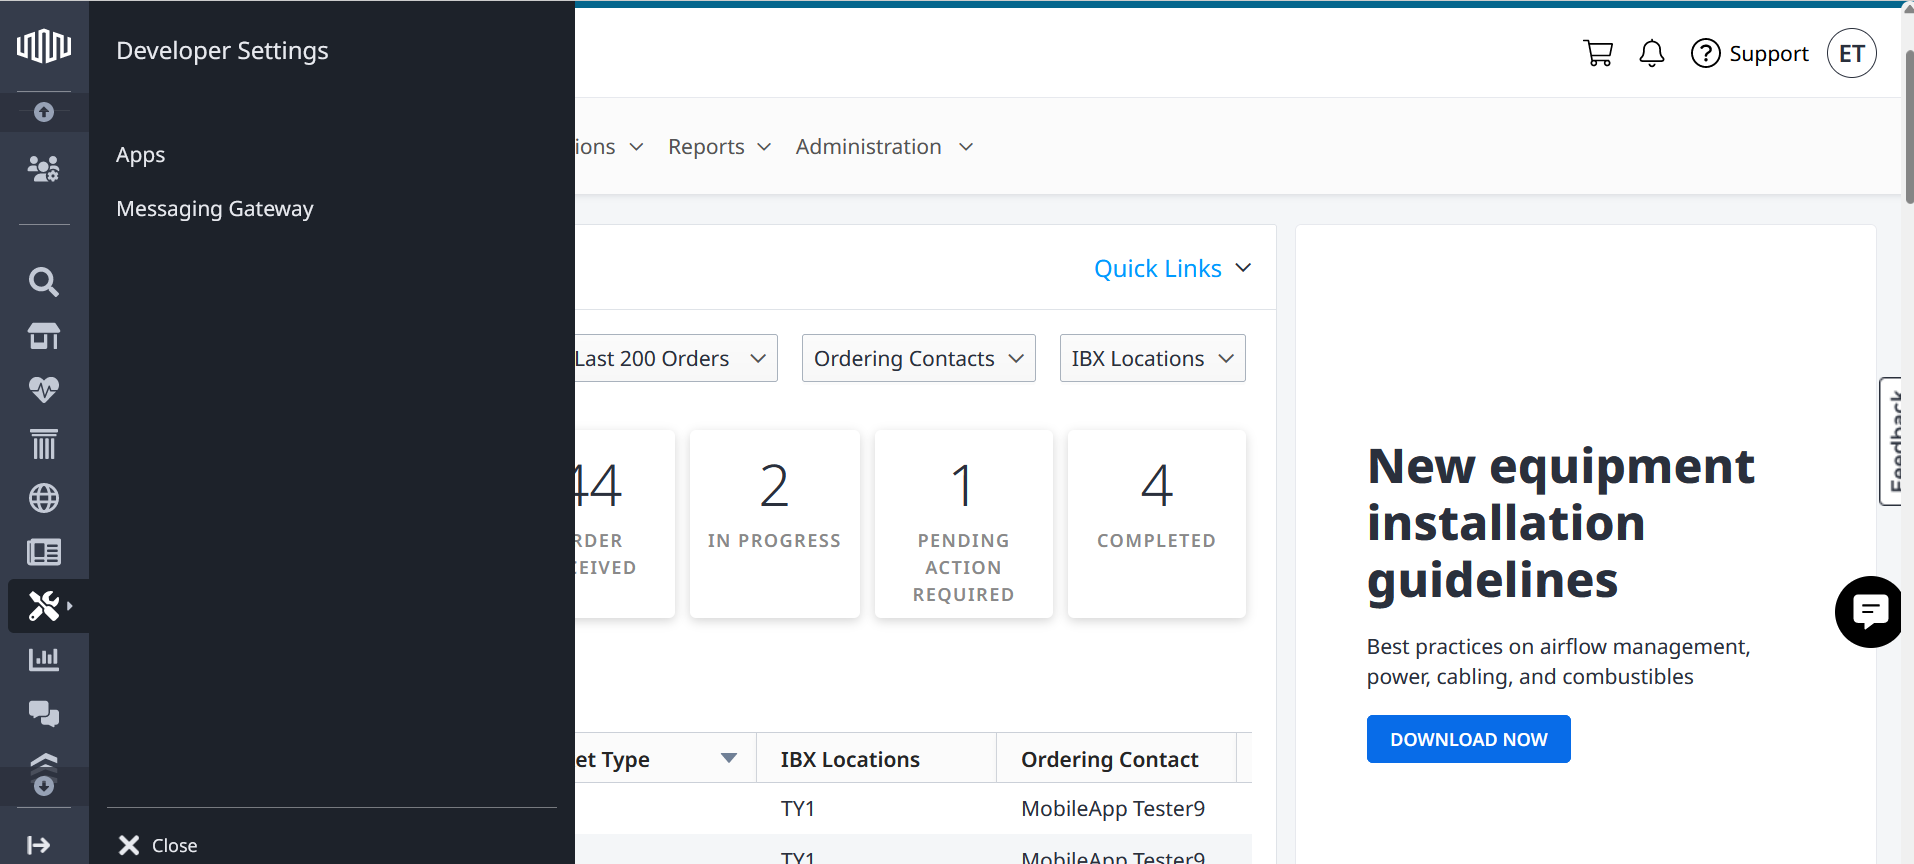
-
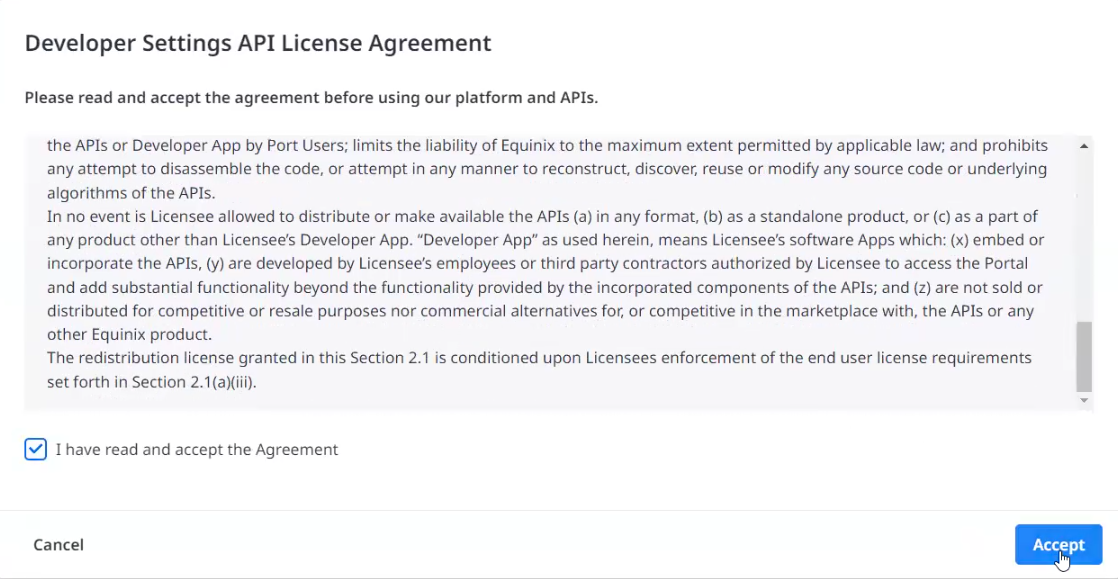
Acuerdo de licencia API - Antes de utilizar la plataforma y las API por primera vez, debe leer y aceptar el acuerdo de licencia API que se muestra.
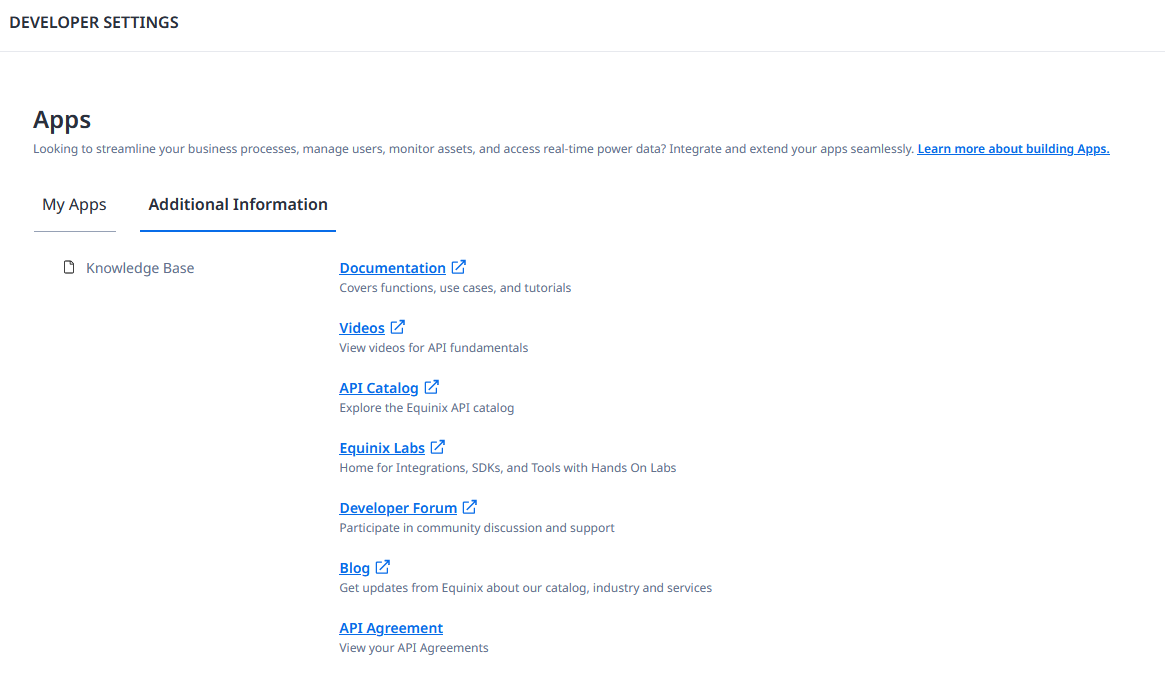
Una vez aceptado el acuerdo, lo encontrará en la sección Información adicional.
-
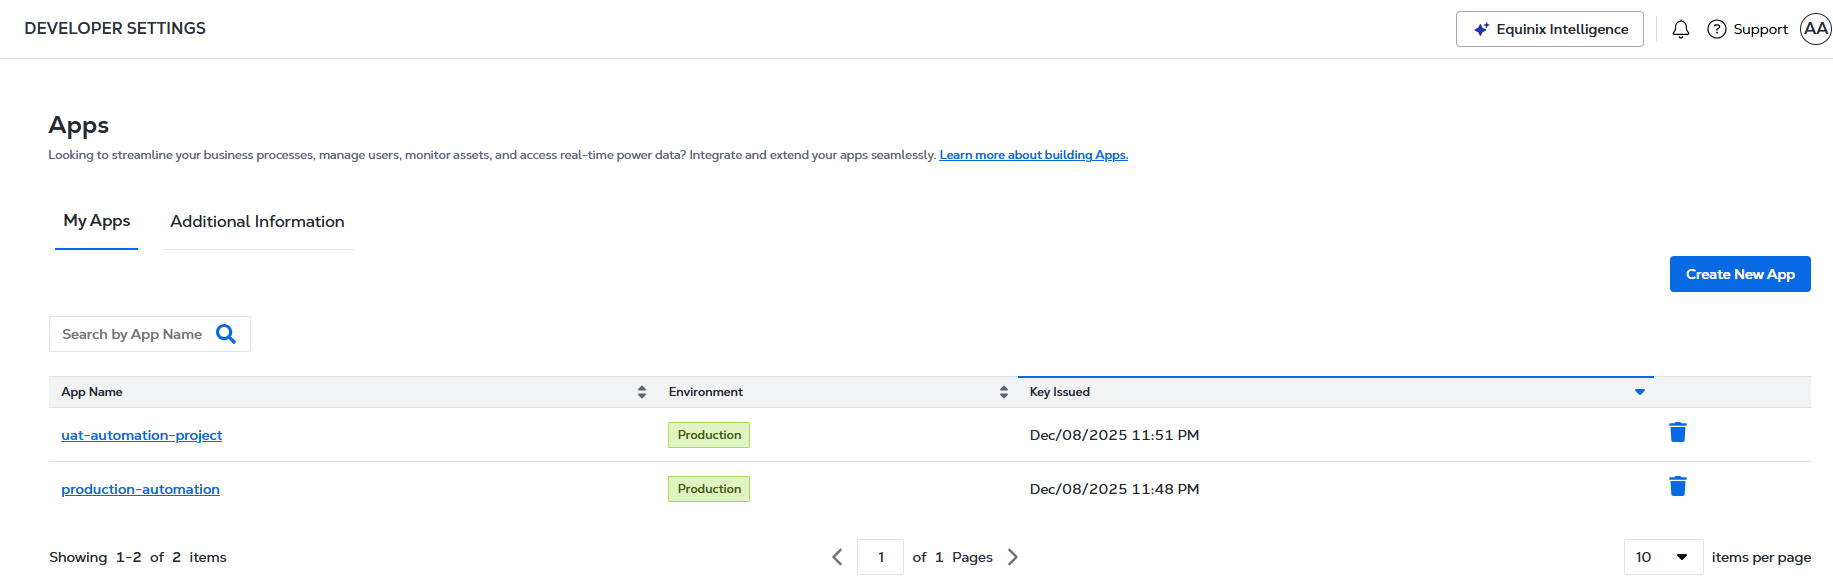
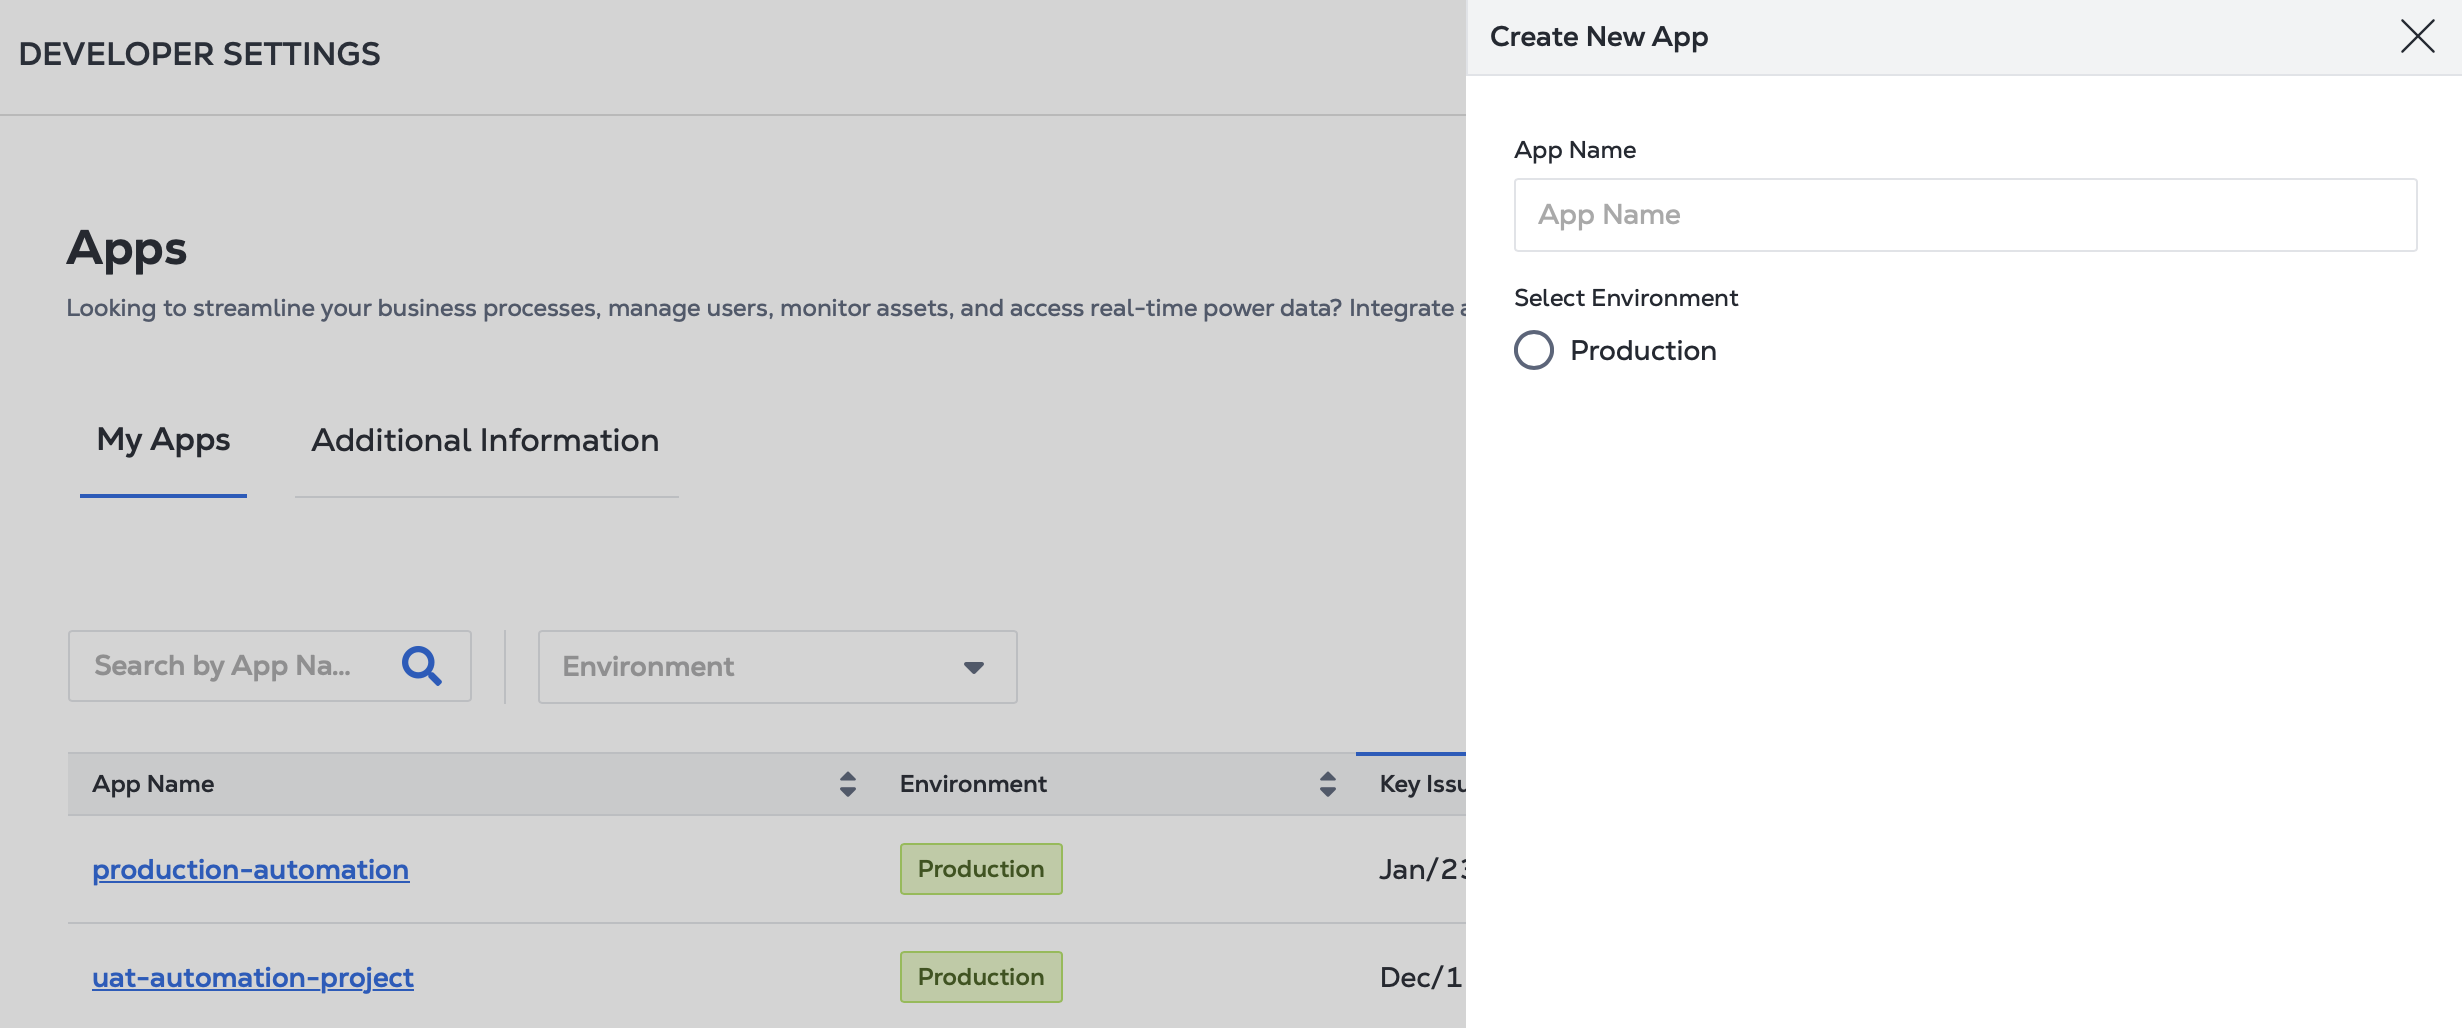
Haga clic en Crear nueva aplicación.
-
Proporcione un nombre de aplicación, seleccione el tipo de entorno de aplicación (producción) y haga clic en Crear.
-
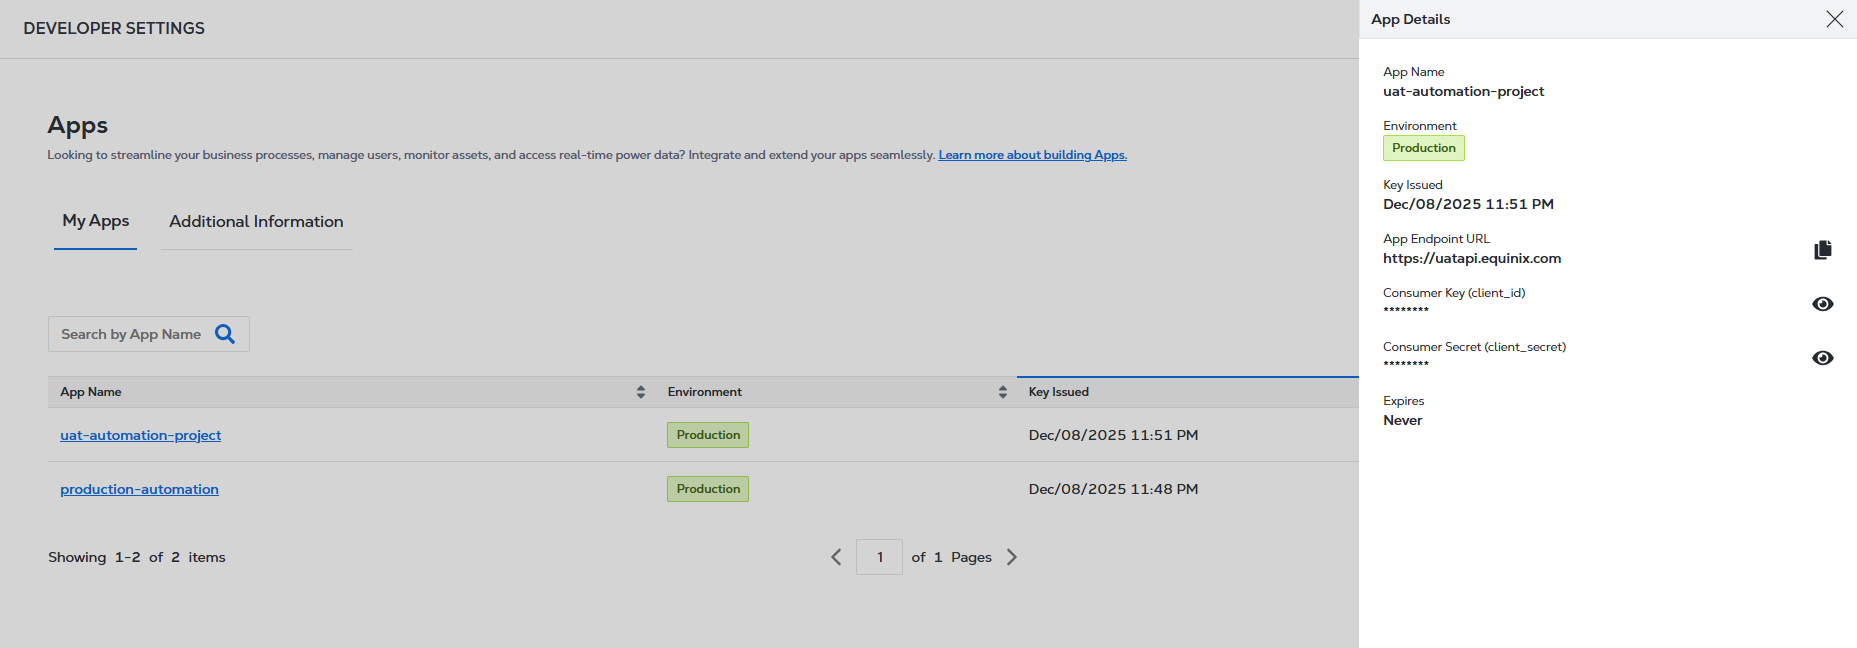
Haga clic en el mosaico de su aplicación para abrir sus detalles.
-
Haga clic en el icono del ojo para ver su clave de consumidor y su secreto de consumidor .
Solicitar un token de acceso
Se requiere un token de acceso para autorizar sus solicitudes de API. Para solicitar un token, envíe una POST solicitud al /oauth2/v1/token punto final, especificando su ID de cliente y su secreto de cliente en el cuerpo de la solicitud.
Ejemplo de solicitud cURL:
curl -X
POST 'https://api.equinix.com/oauth2/v1/token'
-H 'content-type: application/json'
-d '{
    "grant_type": "client_credentials",
    "client_id": "<client_id>",
    "client_secret": "<client_secret>"
}'
Para obtener una lista completa de los parámetros y opciones disponibles, consulte la referencia de API .
Respuesta de muestra:
{
    "access_token": "<token>",
    "token_timeout": "3600",
    "user_name": "john.doe@example.com",
    "token_type": "Bearer"
}
Actualizar un token
Puede actualizar su token de acceso enviando una POST solicitud al /oauth2/v1/refreshaccesstoken punto final.
Ejemplo de solicitud curl:
curl -X
POST 'https://api.equinix.com/oauth2/v1/refreshaccesstoken'
-H 'content-type: application/json'
-d '{
"client_id": "<client_id>",
"client_secret": "<client_secret>",
"refresh_token": "<token>
}'
Para obtener una lista completa de los parámetros y opciones disponibles, consulte la referencia de API
Uso de tokens de acceso
Para interactuar con Equinix API, envíe su token de acceso al encabezado de autorización de la solicitud HTTP con authorization: Bearer <token>
Ejemplo de solicitud cURL: un envío entrante desde la API de Colocation:
curl -X
POST "https://api.equinix.com/colocations/v2/orders/shipments"
-H "content-type: application/json"
-H "authorization: Bearer <token>"
-d '{
"type": "INBOUND",
"requestedDateTime": "2020-11-02T10:45:41Z",
"cageId": "AM1:01:000111",
"details": {
"carrier": "CUSTOMER_CARRIER",
"numberOfBoxes": 2
}
}'